

Nyligen delade jag i vår organisation. I kommentarerna togs en allvarlig fråga upp angående informationssäkerhet kring hårdvarulösningar för USB över IP, vilket också bekymrar oss.
Så, låt oss först definiera de grundläggande förutsättningarna.
- Ett stort antal elektroniska nycklar.
- Åtkomst till dem är nödvändig från olika geografiska platser.
- Vi överväger endast hårdvarulösningar för USB över IP och försöker säkra denna lösning genom att vidta ytterligare organisatoriska och tekniska åtgärder (frågan om alternativ beaktas för närvarande inte).
- I denna artikel kommer jag inte att fullt ut beskriva de hotmodeller vi överväger (mycket kan ses i ), men jag kommer kort att stanna vid två punkter. Vi utesluter social ingenjörskonst och brottsliga handlingar från användarna själva. Vi överväger möjligheter till obehörig åtkomst till USB-enheter från vilket nätverk som helst utan att ha vanliga autentiseringsuppgifter.
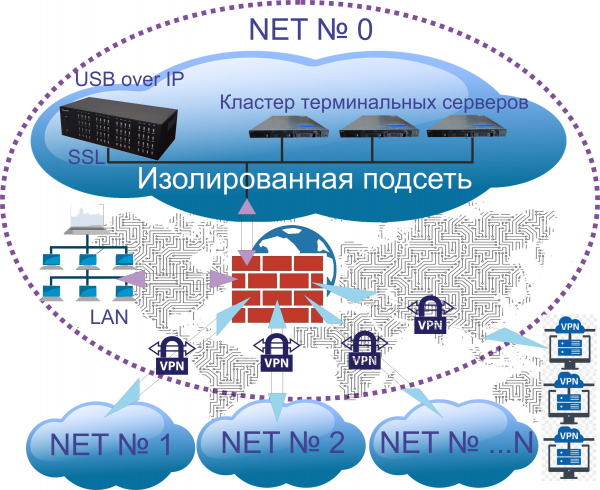
För att säkerställa säkerheten för åtkomsten till USB-enheter har organisatoriska och tekniska åtgärder vidtagits:
1. Organisatoriska säkerhetsåtgärder.
En kontrollerad USB över IP-hubb är installerad i ett serverutrymme som stänger ordentligt med nyckel. Fysisk åtkomst är reglerad (passerkontroll in i rummet, övervakningskameror, nycklar och rättigheter tillgång har en begränsad krets av personer).
Alla USB-enheter som används i organisationen är grovt indelade i tre grupper:
- Kritiska. Finansiella elektroniska signaturer – används enligt bankernas rekommendationer (inte via USB över IP)
- Viktiga. Elektroniska signaturer för handelsplattformar, tjänster, elektronisk dokumenthantering, rapportering etc., samt en mängd nycklar för mjukvara – används med hjälp av en kontrollerad USB över IP-hubb.
- Icke-kritiska. En mängd nycklar för mjukvara, kameror, ett antal USB-minnen och diskar med icke-kritisk information, USB-modem – används med hjälp av en kontrollerad USB över IP-hubb.
2. Tekniska säkerhetsåtgärder.
Nätverksåtkomst till den kontrollerade USB över IP-hubben ges endast inuti ett isolerat subnet. Åtkomst till det isolerade subnetet ges:
- från en terminalserverfarm,
- via VPN (certifikat och lösenord) till ett begränsat antal datorer och bärbara datorer, där de tilldelas permanenta adresser via VPN,
- via VPN-tunnlar som kopplar samman regionala kontor.
På den fullt hanterade USB över IP-hubben DistKontrolUSB har funktioner konfigurerats med dess inbyggda verktyg:
- För att få tillgång till USB-enheter från USB över IP-hubben används kryptering (kryptering SSL är aktiverad på hubben), även om det kanske redan är onödigt.
- "Åtkomstbegränsning till USB-enheter baserat på IP-adress" är konfigurerad. Beroende på IP-adressen ges eller nekas användaren åtkomst till tilldelade USB-enheter.
- "Åtkomstbegränsning till USB-porten med hjälp av inloggning och lösenord" är konfigurerad. Därmed har användarna tilldelats rättigheter för åtkomst till USB-enheterna.
- "Åtkomstbegränsning till USB-enhet baserat på inloggning och lösenord" beslutades att inte använda, då alla USB-nycklar är permanent anslutna till USB över IP-hubben och inte flyttas mellan portar. Det är mer logiskt för oss att ge användare åtkomst till USB-porten med en enhet som är installerad där under en längre tid.
- Fysisk på- och avstängning av USB-portar sker:
- För programvarunycklar och EDI – via schemaläggaren och tilldelade uppgifter på hubben (ett antal nycklar programmerades för att slås på klockan 9.00 och stängas av klockan 18.00, andra mellan 13.00 och 16.00);
- För nycklar från handelsplattformar och vissa program – av användare med behörighet genom WEB-gränssnitt;
- Kameror, vissa USB-minnen och diskar med icke-kritisk information – är alltid påslagna.
Vi anser att en sådan organisation av tillgång till USB-enheter säkerställer deras säkra användning:
- från regionala kontor (villkorligt NET №1 …… NET № N),
- för ett begränsat antal datorer och bärbara datorer som ansluter USB-enheter genom det globala nätverket,
- för användare som publiceras på terminalservrar för applikationer.
I kommentarerna skulle vi vilja höra specifika praktiska åtgärder som ökar den informationssäkerhet som ges vid global åtkomst till USB-enheter.
Källa: habr.com
