

Så här ser övervakningscentret i datacentret NORD-2 i Moskva ut
Du har läst om vilka åtgärder som vidtas för att säkerställa informationssäkerhet (IB) fler än en gång. Varje respektabel IT-specialist kan lätt nämna 5-10 regler för IB. Cloud4Y föreslår dock att vi pratar om informationssäkerheten i datacenter.
Vid säkerställandet av informationssäkerheten i datacentret är de mest "skyddade" objekten:
- informationsresurser (data);
- processerna för insamling, bearbetning, lagring och överföring av information;
- systemets användare och underhållspersonal;
- informationsinfrastrukturen, inklusive tekniska och programvaror för bearbetning, överföring och visning av information, inklusive kanaler för informationsutbyte, informationsskyddssystem och lokaler.
Ansvarsområdet för datacentret beror på modellen för de tjänster som tillhandahålls (IaaS/PaaS/SaaS). Hur det ser ut, se bilden nedan:
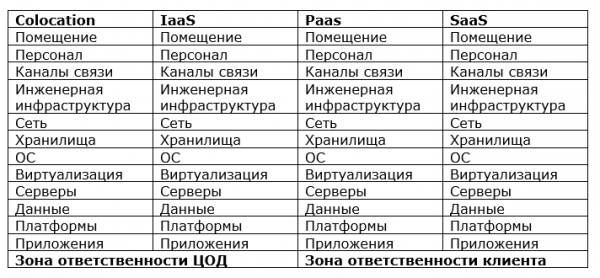
Området för säkerhetspolicyn för datacentret beroende på modellen för de tillhandahållna tjänsterna
Den viktigaste delen av utvecklingen av informationssäkerhetspolicyn är att bygga en hot- och förövarmodell. Vad kan utgöra ett hot mot datacentret?
- Ogynnsamma händelser av natur, teknologisk eller social karaktär
- Terrorister, kriminella element och liknande.
- Beroende av leverantörer, tjänsteleverantörer, partners, kunder
- Störningar, fel, förstörelse, skador på programvara och hårdvarumedel
- Personal på datacentret som genomför hot mot IB med hjälp av de rättigheter och befogenheter som lagligt tilldelats dem (interna IB-överträdelser)
- Personal på datacentret som genomför hot mot IB utanför de rättigheter och befogenheter som lagligt tilldelats dem, liksom individer som inte tillhör datacenterpersonal men försöker få obehörig åtkomst och utföra otillåtna handlingar (externa IB-överträdelser)
- Överensstämmelse med krav från tillsyns- och regleringsorgan och tillämplig lagstiftning
Riskanalys – identifiering av potentiella hot och bedömning av omfattningen av konsekvenserna av deras genomförande – hjälper till att korrekt välja de prioriterade uppgifter som specialister på informationssäkerhet i datacentret bör hantera och planera budgetarna för inköp av tekniska och programvarumedel.
Säkerhetsåtgärder är en kontinuerlig process som omfattar planering, implementering och drift, övervakning, analys och förbättring av informationssäkerhetssystem. För att skapa ledningssystem för informationssäkerhet används så kallad "».
En viktig del av säkerhetspolicyerna är fördelningen av roller och ansvar bland personalen för att genomföra dem. Policys bör ständigt revideras med hänsyn till förändringar i lagstiftningen, nya hot och framväxande skyddsåtgärder. Och självklart måste kraven på informationssäkerhet kommuniceras till personalen och utbildning genomföras.
Organisatoriska åtgärder
Vissa experter är skeptiska till "papperssäkerhet" och anser att praktiska färdigheter för att motstå hackningsförsök är det viktigaste. Den verkliga erfarenheten av att säkerställa informationssäkerhet inom banker säger motsatsen. Specialister på informationssäkerhet kan ha utmärkt expertis inom riskidentifiering och riskminimering, men om personalen i datacentret inte följer deras anvisningar blir allt meningslöst.
Säkerhet ger vanligtvis ingen intäkter, utan minimerar endast risker. Därför betraktas det ofta som något hinder och sekundärt. Och när säkerhetsspecialister börjar klaga (med all rätt), uppstår ofta konflikter med personal och chefer för driftavdelningar.
Närvaron av branschstandarder och krav från reglerande myndigheter hjälper säkerhetsansvariga att hävda sina positioner i förhandlingar med ledningen, medan fastställda informationssäkerhetspolicys, bestämmelser och regler gör att personalen utför de krav som anges där, vilket banar väg för genomförandet av ofta impopulära beslut.
Skydd av lokaler
Vid tillhandahållande av datacenter tjänster enligt colocation-modellen blir fysisk säkerhet och åtkomstkontroll till kundens utrustning högst prioriterade. För detta används avskilda områden (avgränsade delar av hallen), som övervakas av kunden och som personalen i datacentret har begränsad tillgång till.
I statliga datacentraler med fysisk säkerhet och i slutet av förra seklet var situationen ganska bra. Det fanns en kontroll av tillträde, åtkomstkontroll till lokaler, även om det saknades datorer och kameror, samt brandskyddssystem – i händelse av brand i serverrummet aktiverades automatiskt freon.
I dag är fysisk säkerhet ännu bättre. Åtkomstkontroll- och hanteringssystem har blivit intelligenta och biometriska metoder för begränsad åtkomst har införts.
Brandskyddssystemen har blivit säkrare för personal och utrustning, inklusive system för inhibering, isolering, kylning och hypoxiska effekter på brandområdet. Utöver obligatoriska brandskyddssystem används ofta tidigt branddetekteringssystem av aspireringstyp i datacentraler.
För att skydda datacentraler från externa hot – bränder, explosioner, Kollaps av byggnadsstrukturer, översvämningar, korrosiva gaser – används säkerhetsrum och skåp där serverutrustning skyddas mot nästan alla externa skadliga faktorer.
Det svaga ledet är människan.
"Smarta" övervakningssystem, volymövervakningssensorer (akustiska, infraröda, ultraljud, mikrovågor), åtkomstkontrollsystem har minskat riskerna, men har inte löst alla problem. Dessa medel hjälper inte, till exempel, när korrekt auktoriserade personer med korrekt bärda verktyg råkar "åka på" något. Och, som det ofta är, kan en olycklig beröring skapa maximala problem.
Ofrivillig användning av datacentralens resurser av personalen, exempelvis olaglig mining, kan påverka arbetet i datacentret. Infrastrukturhanteringssystem för datacentraler (DCIM) kan hjälpa i dessa fall.
Personal behöver också skydd, eftersom människor ofta kallas det mest sårbara ledet i säkerhetssystemet. Riktade attacker från professionella brottslingar börjar oftast med användning av social ingenjörskonst. Det är inte sällan som de mest skyddade systemen faller eller komprometteras efter att någon har klickat/nedladdat/gjort något någonstans. Sådana risker kan minimeras genom att utbilda personalen och implementera bästa globala metoder inom informationssäkerhet.
Skydd av ingenjörsinfrastrukturen
Traditionella hot mot datacenters funktionalitet är strömavbrott och kylsystemens misslyckanden. Dessa hot har man redan vant sig vid och lärde sig att hantera.
En ny trend är den omfattande införandet av 'smarta' enheter som är sammankopplade i nätverk: hanterade UPS:er, intelligenta kyl- och ventilationssystem, olika kontroller och sensorer anslutna till övervakningssystem. Vid byggandet av hotmodeller för datacentret bör man inte glömma risken för attacker mot infrastrukturnätverket (och kanske även mot det relaterade IT-nätverket i datacentret). Situationen kompliceras av att en del utrustning (t.ex. kylaggregat) kan placeras utanför datacentret, till exempel på taket av en hyrd byggnad.
Skydd av kommunikationskanaler
Om datacentret erbjuder tjänster inte bara enligt colocation-modellen, måste man också ägna sig åt att skydda molnstrukturer. Enligt Check Point stötte 51% av organisationerna världen över på attacker mot molntjänster bara förra året. DDoS-attacker stoppar verksamheten, ransomware-virus kräver lösen, och riktade attacker mot banksystem leder till stöld av medel från företagskonton.
Hot från externa intrång oroar också specialister inom informationssäkerhet vid datacenter. De mest relevanta för datacenter är distribuerade attacker som syftar till att avbryta tjänster, samt hot om hacking, stöld eller ändring av data som finns i den virtuella infrastrukturen eller lagringssystemen.
Moderna system med funktioner för upptäckte och neutralisering av skadlig kod, applikationskontroll och möjligheten att importera proaktiva skyddstekniker som Threat Intelligence används för att skydda datacenterets externa perimeter. I vissa fall rullas system med IPS-funktionalitet (intrångsskydd) ut, vilket automatisk justerar signaturuppsättningen efter det skyddade miljöns parametrar.
För skydd mot DDoS-attacker använder ryska företag oftast externa specialiserade tjänster som dirigerar trafik till andra noder och filtrerar den i molnet. Skyddet på operatörens sida är betydligt effektivare än på kundens sida, och datacentren fungerar som mellanhänder för att sälja tjänster.
I datacenter kan det förekomma interna DDoS-attacker: en angripare tränger in i svagt skyddade servrar hos ett företag som placerar sin utrustning enligt colocation-modellen och genomför en "överbelastningsattack" mot andra kunder inom samma datacenter via det interna nätverket.
Varning för virtuella miljöer
Det är nödvändigt att ta hänsyn till specifikationen för det skyddade objektet — användningen av virtualisering, den dynamiska förändringen i IT-infrastrukturen, samt tjänsternas ömsesidighet, när en framgångsrik attack mot en kund kan hota säkerheten för andra användare. Till exempel, genom att hacka en frontend-container vid användning av PaaS baserat på Kubernetes, kan en angripare omedelbart få tillgång till all lösenordsinformation och till och med åtkomst till orkestreringssystemet.
Produkter som tillhandahålls enligt servicemodell har en hög grad av automatisering. För att inte störa verksamheten måste även de implementerade informationsskyddsmedlen ha en liknande nivå av automatisering och horisontell skalbarhet. Skalning ska säkerställas på alla nivåer av informationssäkerhet, inklusive automatisering av åtkomstkontroll och rotation av åtkomstnycklar. En separat uppgift utgörs av skalning av funktionella moduler som genomför inspektion av nätverkstrafik.
Till exempel, filtrering av nätverkstrafik på applikations-, nätverks- och sessionsnivåer i datacenter med hög grad av virtualisering bör utföras på nivån av hypervisorernas nätverksmoduler (till exempel VMware Distributed Firewall) eller genom skapande av tjänstekedjor (virtuella brandväggar från Palo Alto Networks).
Vid svaga punkter på nivån för virtualisering av datorkällor kommer ansträngningarna att skapa ett omfattande system för informationssäkerhet på plattformsnivå att bli ineffektiva.
Nivåer av informationsskydd i datacenter
Den allmänna strategin för skydd är att använda integrerade, flerlagers informationssäkerhetssystem, inklusive makrossegmentering på brandväggsnivå (avskiljande av segment för olika funktionella riktningar inom verksamheten), mikrossegmentering baserat på virtuella brandväggar eller etikettering av trafikgrupper (användarroller eller tjänster) enligt fastställda åtkomstpolicyer.
Nästa nivå är att upptäcka anomalier inom och mellan segment. Dynamiken i trafiken analyseras för att identifiera potentiella skadliga aktiviteter, såsom nätverksgenomsökningar, DDoS-attacker och datanedladdningar, till exempel genom att klippa databaser in i mindre delar och återkommande sessioner med långa intervaller. Inom datacentret passerar enorma trafikvolymer, så avancerade sökalgoritmer måste användas för att identifiera anomalier utan paketanalys. Det är viktigt att inte bara skadlig och anomal aktivitet erkänns, utan även skadlig programvara som fungerar även i krypterad trafik utan att den dekrypteras, vilket erbjuds i Cisco-lösningar (Stealthwatch).
Den sista försvarslinjen är att skydda slutpunkter i det lokala nätverket: servrar och virtuella maskiner, exempelvis med hjälp av agenter som installeras på slutpunkter (virtuella maskiner), vilka analyserar in- och utdataoperationer, radering, kopiering och nätverksaktiviteter, och överför data till , där beräkningar som kräver stor datorkraft genomförs. Analys sker med hjälp av Big Data-algoritmer, beslutsträd skapas och anomalier identifieras. Algoritmerna själv-lär sig baserat på den enorma mängd data som tillhandahålls av det globala sensor-nätverket.
Det går även att klara sig utan att installera agenter. Moderna informationsskyddssystem bör vara agenterfria och integreras i operativsystem på hypervisor-nivå.
De nämnda åtgärderna minskar riskskyddet avsevärt, men det kan vara otillräckligt för datacenter som tillhandahåller automatisering av produktionsprocesser med hög risk, såsom kärnkraftverk.
Regulatoriska krav
Beroende på den hanterade informationen måste både fysiska och virtualiserade infrastrukturer i datacentret uppfylla olika säkerhetskrav, formulerade i lagar och branschstandarder.
Lagstiftningar som omfattas av detta inkluderar lagen 'Om personuppgifter' (152-FZ) och lagen 'Om säkerheten för objekt i KII RF' (187-FZ) som trädde i kraft i år — åklagarmyndigheten har redan börjat intressera sig för genomförandet av den. Tvisterna om datacentra tillhörighet till KII-subjekt pågår fortfarande, men sannolikt måste datacentra som vill erbjuda tjänster till KII-subjekt uppfylla kraven i den nya lagstiftningen.
Det blir tufft för datacentra som har statliga informationssystem. Enligt den ryska regeringens beslut från 11.05.2017, nr 555, måste frågor om informationssäkerhet lösas innan GIS sätts i kommersiell drift. Och datacentret som vill hysa GIS måste på förhand uppfylla regulatorernas krav.
Under de senaste 30 åren har systemen för att säkerställa säkerheten för datacentra genomgått en enorm utveckling: från enkla fysiska skyddssystem och organisatoriska åtgärder, som fortfarande är relevanta, till komplexa intelligenta system som allt oftare använder element av artificiell intelligens. Men kärnan i tillvägagångssättet har inte förändrats. De mest moderna teknologierna räddar inte utan organisatoriska åtgärder och personalutbildning, och papper — utan programvaru- och tekniska lösningar. Säkerheten för ett datacenter kan inte säkerställas en gång för alla, det är ett ständigt dagsarbete med att identifiera prioriterade hot och hantera uppkomna problem.
Vad mer intressant kan man läsa i bloggen
→
→
→
→
→
Prenumerera på vår -kanal för att inte missa nästa artikel! Vi skriver högst två gånger i veckan och bara när det är relevant. Vi påminner också om att du kan Cloud4Y:s molnlösningar.
Källa: habr.com
