

Privilegierade åtkomst innebär att en angripare använder aktuella användarrättigheter för att få ytterligare, oftast högre nivå av åtkomst i systemet. Även om privilegierad åtkomst kan vara resultatet av utnyttjande av zero-day sårbarheter eller av högkvalitativa hackare som utför riktade attacker, eller av välkamouflerad skadlig programvara, så sker det som oftast på grund av felkonfiguration av datorn eller kontot. När angriparna utvecklar attacken vidare, använder de en rad enskilda sårbarheter, vilket i sin helhet kan leda till en katastrofal dataläcka.
Varför användare inte bör ha lokala administratörsrättigheter?
Om du är säkerhetsspecialist kan det verka uppenbart att användare inte bör ha lokala administratörsrättigheter eftersom detta:
- Gör deras konton mer sårbara för olika attacker
- Gör dessa attacker betydligt allvarligare
Tyvärr är detta fortfarande en mycket kontroversiell fråga för många organisationer och åtföljs ofta av livliga diskussioner (se till exempel ). Utan att gå in på detaljer kring denna diskussion, anser vi att en angripare fått lokala administratörsrättigheter på det aktuella systemet: antingen genom en exploit eller på grund av att maskinerna inte varit ordentligt skyddade.
Steg 1. Omvänd DNS-namnsupplösning via PowerShell
Som standard är PowerShell installerad på många lokala arbetsstationer och på de flesta Windows-servrar. Och även om det inte är utan överdrift anses vara ett otroligt användbart automatiserings- och administrationsverktyg, kan det lika gärna omvandlas till en nästan osynlig (ett hackprogram som inte lämnar några spår av attacken).
I vårt fall börjar angriparen utföra nätverksrekognosering med hjälp av ett PowerShell-skript, där de systematiskt går igenom IP-adressutrymmet i nätverket, samtidigt som de försöker avgöra om den aktuella IP:n resolvedes till en nod, och om så är fallet, vad det nätverksnamnet för denna nod är.
Det finns många sätt att utföra denna uppgift, men användningen av cmdlet ADComputer är ett pålitligt alternativ, eftersom det verkligen returnerar en rik uppsättning data om varje nod:
import-module activedirectory Get-ADComputer -property * -filter { ipv4address -eq '10.10.10.10'}Om prestandan i stora nätverk orsakar problem kan en omvänd DNS-systemanrop användas:
[System.Net.Dns]::GetHostEntry('10.10.10.10').HostName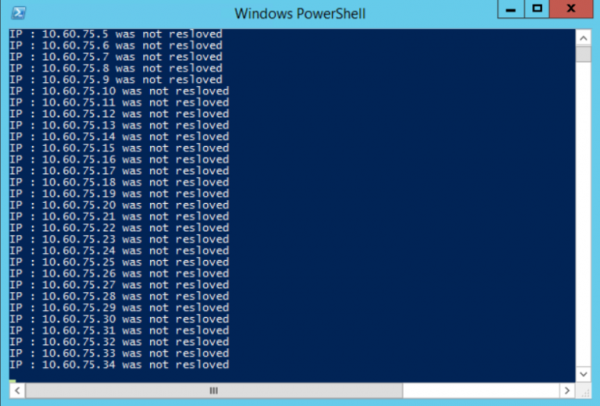
Denna metod för att lista noder i nätverket är mycket populär, eftersom de flesta nätverk inte använder en säkerhetsmodell med noll förtroende och inte övervakar interna DNS-förfrågningar för misstänksamma aktivitetsökningar.
Steg 2: Välj mål
Det slutgiltiga resultatet av detta steg är att få en lista över värdnamn för servrar och arbetsstationer som kan användas för att fortsätta attacken.
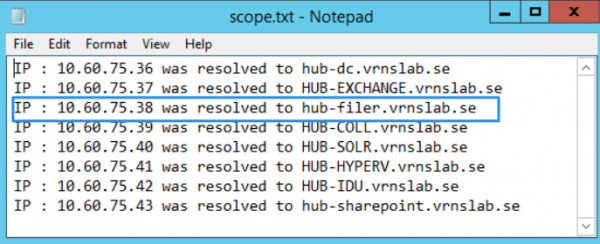
Givet namnet verkar servern 'HUB-FILER' vara ett värdigt mål, eftersom filservrar vanligtvis samlar på sig ett stort antal nätverksmappar och överdriven åtkomst till dem av en alltför stor krets.
Genom att använda Windows Utforskaren kan vi fastställa om en delad mapp är öppen, men vårt nuvarande konto kan inte få tillgång till den (troligen har vi endast rättigheter för att lista).
Steg 3: Granska ACL
Nu på vår värd HUB-FILER och den delade mappen share kan vi köra ett PowerShell-skript för att få listan över ACL. Vi kan göra detta från en lokal maskin, eftersom vi redan har rättigheter som lokal administratör:
(get-acl hub-filershare).access | ft IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags –autoResultat av utförande:
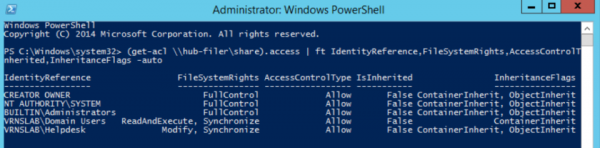
Från detta ser vi att gruppen Domänanvändare har åtkomst endast för att lista, men gruppen Helpdesk har även rätt att ändra.
Steg 4: Identifiera Konton
Genom att köra , kan vi få alla medlemmar i denna grupp:
Get-ADGroupMember -identity Helpdesk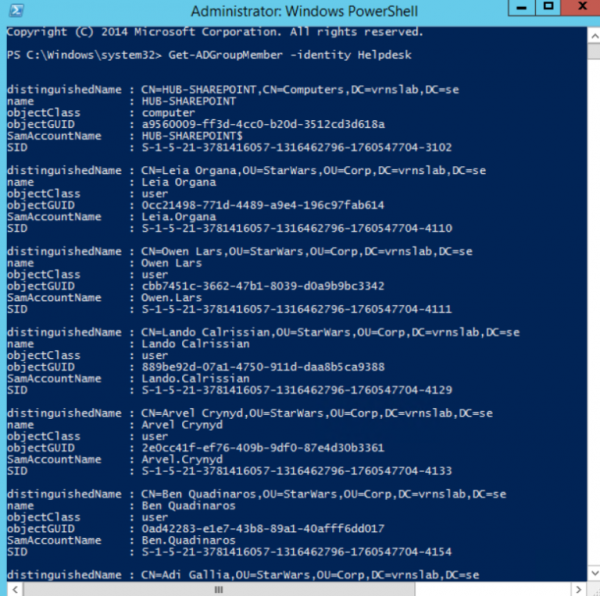
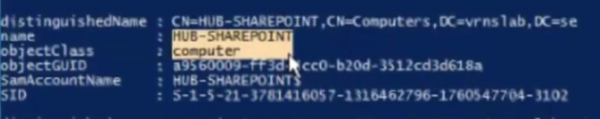
I denna lista ser vi datorkontot som vi redan identifierat och fått tillgång till:
Steg 5: Använd PSExec för att arbeta från datorns konto
från Microsoft Sysinternals gör att kommandon kan köras i kontexten av systemkontot SYSTEM@HUB-SHAREPOINT, vilket vi vet är medlem av målgruppen Helpdesk. Det räcker med att köra:
PsExec.exe -s -i cmd.exeHär har du full tillgång till mappen HUB-FILERshareHR eftersom du arbetar inom ramen för användarkontot HUB-SHAREPOINT. Med denna åtkomst kan data kopieras till en bärbar lagringsenhet eller på annat sätt extraheras och överföras via nätverket.
Steg 6: Upptäckten av denna attack
Denna specifika sårbarhet i rättighetsinställningarna för konton (datoranvändarkonton som kommer åt delade nätverksmappar istället för användarkonton eller tjänstekonton) kan upptäckas. Men utan rätt verktyg är det mycket svårt att göra det.
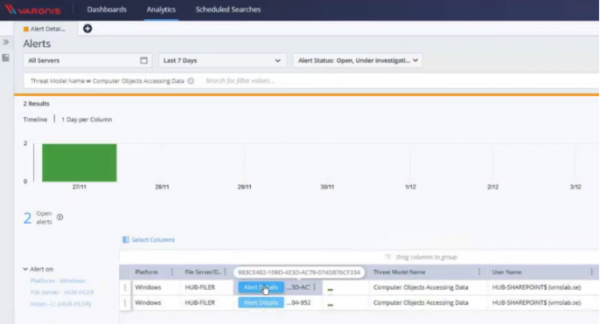
För att upptäcka och förhindra denna typ av attacker kan vi använda för att identifiera grupper med datoranvändarkonton i dem, och sedan stänga åtkomsten till dem. går längre och tillåter skapandet av en avisering speciellt för ett sådant scenario.
I skärmdumpen nedan visas en användaravisering som utlöses vid varje åtkomst som görs av ett datoranvändarkonto till data på den övervakade servern.
Följande steg med hjälp av PowerShell
Vill du veta mer? Använd upplåsningskoden "blog" för gratis tillgång till hela .
Källa: habr.com
