

En viktig del av sårbarhetshantering är att förstå och säkerställa säkerheten i leveranskedjan för mjukvarukomponenter som moderna system bygger på. Team som praktiserar agila metoder och DevOps använder i stor utsträckning bibliotek och ramverk med öppen källkod för att minska utvecklingstid och kostnader. Men denna medalj har också en baksida: risken att ärva andras misstag och sårbarheter.
Det är uppenbart att teamet måste veta vilka komponenter med öppen källkod som ingår i deras applikationer, se till att betrodda versioner laddas ner från pålitliga källor och ladda ner uppdaterade versioner av komponenter efter att nyupptäckta sårbarheter har åtgärdats.
I det här inlägget kommer vi att titta på hur man använder OWASP Dependency Check för att avbryta byggprocessen om allvarliga problem upptäcks i din kod.
I boken "Säkerhet i utveckling av Agile-projekt" beskrivs det så. OWASP Dependency Check är en gratis skanner som katalogiserar alla komponenter med öppen källkod som används i applikationen och visar kända sårbarheter. Det finns versioner för Java, .NET, Ruby (gemspec), PHP (composer), Node.js och Python samt vissa projekt på C/C++. Dependency Check integreras med vanliga byggverktyg som Ant, Maven och Gradle samt CI-servrar som Jenkins.
Dependency Check rapporterar alla komponenter med kända sårbarheter från NIST:s National Vulnerability Database (NVD) och uppdateras baserat på data från NVD:s nyhetskanaler.
Lyckligtvis kan allt detta automatiseras med hjälp av verktyg som OWASP Dependency Check-projektet, eller kommersiella program som , , , från Sonatype eller .
Dessa verktyg kan integreras i byggprocesser för att automatiskt skapa en inventering av beroenden med öppen källkod, identifiera föråldrade versioner av bibliotek och bibliotek som innehåller kända sårbarheter, samt avbryta byggprocessen vid upptäckte allvarliga problem.
OWASP Dependency Check
För att testa och demonstrera hur Dependency Check fungerar använder vi detta repository .
För att visa HTML-rapporten behöver du konfigurera en webserver nginx på din gitlab-runner.
Exempel på en minimal nginx-konfiguration:
server {
    listen       9999;
    listen       [::]:9999;
    server_name  _;
    root         /home/gitlab-runner/builds;

    location / {
        autoindex on;
    }

    error_page 404 /404.html;
        location = /40x.html {
    }

    error_page 500 502 503 504 /50x.html;
        location = /50x.html {
    }

}
I slutet av byggprocessen kan du se en sådan bild:
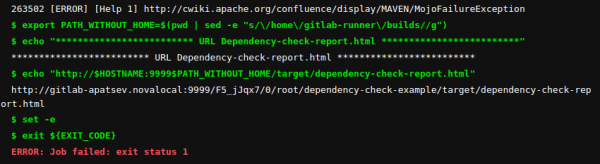
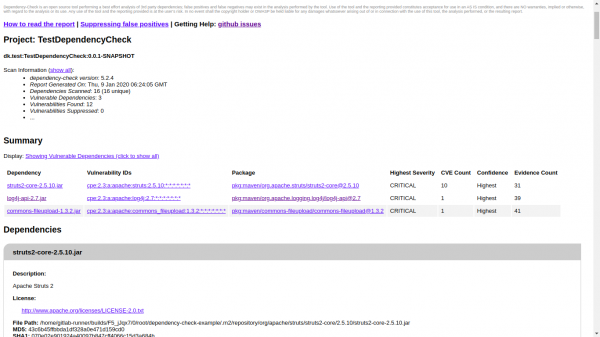
Vi går till länken och ser rapporten Dependency Check.
Den första skärmdumpen — den övre delen av rapporten med en sammanfattning.
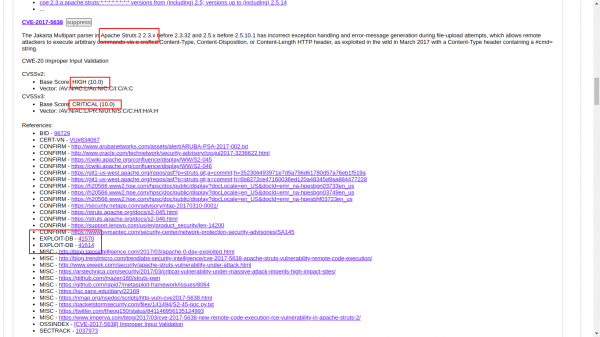
Den andra skärmdumpen detaljer om CVE-2017-5638. Här ser vi CVE-nivån och länkar till exploiter.
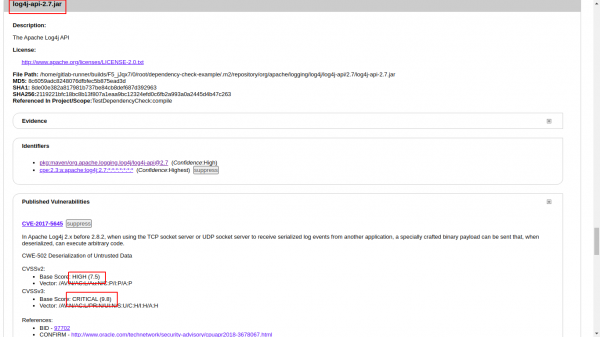
Den tredje skärmdumpen — detaljer om log4j-api-2.7.jar. Vi ser att CVE-nivåerna är 7.5 och 9.8.
Den fjärde skärmdumpen — detaljer om commons-fileupload-1.3.2.jar. Vi ser att CVE-nivåerna är 7.5 och 9.8.
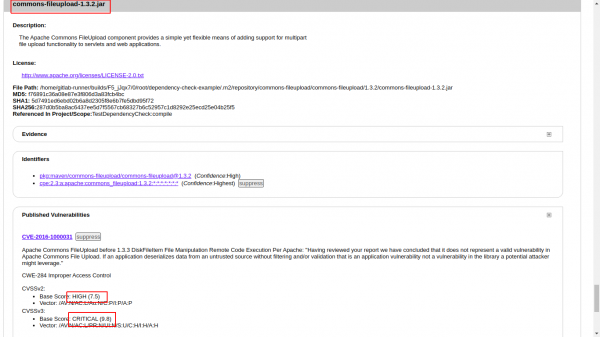
Om du vill använda gitlab pages, så går det inte — en misslyckad uppgift kommer inte att skapa artefakter.
Exempel här .
Byggutdata: inga artefakter, jag ser ingen html-rapport. Vi måste försöka med Artifact: always
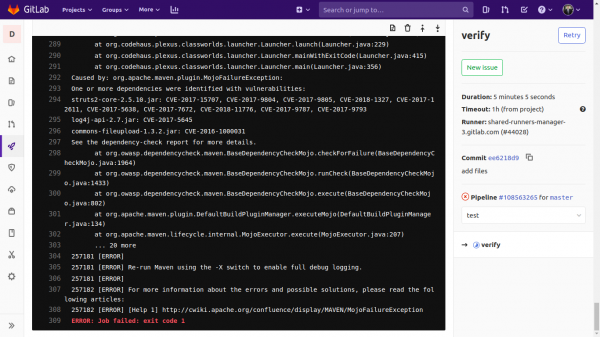
Reglering av CVE-nivåerna för sårbarheter
Den viktigaste raden i filen gitlab-ci.yaml:
mvn $MAVEN_CLI_OPTS test org.owasp:dependency-check-maven:check -DfailBuildOnCVSS=7Med parametern failBuildOnCVSS kan du reglera CVE-nivåerna på sårbarheter som det ska reageras på.
Nedladdning av CVE-databasen (NVD) NIST från internet
Du har märkt att den ständigt laddar ner sårbarhetsdatabaser (NVD) NIST från internet:
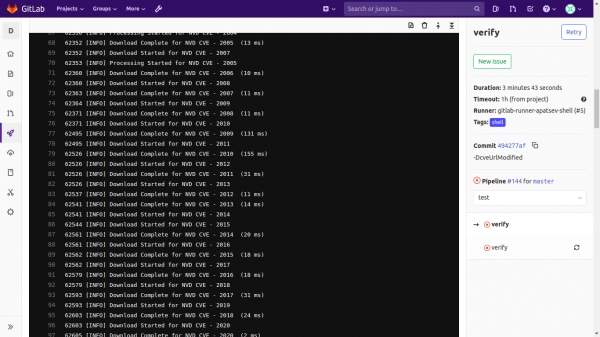
För nedladdning kan du använda verktyget
Vi installerar och kör den.
yum -y install yum-plugin-copr
yum copr enable antonpatsev/nist_data_mirror_golang
yum -y install nist-data-mirror
systemctl start nist-data-mirror
Nist-data-mirror laddar ner CVE JSON NIST till /var/www/repos/nist-data-mirror/ vid start och uppdaterar datan var 24:e timme.
För att ladda ner CVE JSON NIST måste du konfigurera en web server nginx (till exempel på din gitlab-runner).
Exempel på en minimal nginx-konfiguration:
server {
    listen       12345;
    listen       [::]:12345;
    server_name  _;
    root         /var/www/repos/nist-data-mirror/;

    location / {
        autoindex on;
    }

    error_page 404 /404.html;
        location = /40x.html {
    }

    error_page 500 502 503 504 /50x.html;
        location = /50x.html {
    }

}
För att slippa ha en lång rad där mvn körs, låter vi parametrarna bli en separat variabel DEPENDENCY_OPTS.
Den slutgiltiga minimala konfigurationen .gitlab-ci.yml blir så här:
variabler:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=$CI_PROJECT_DIR/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  DEPENDENCY_OPTS: "-DfailBuildOnCVSS=7 -DcveUrlModified=http://localhost:12345/nvdcve-1.1-modified.json.gz -DcveUrlBase=http://localhost:12345/nvdcve-1.1-%d.json.gz"

cache:
  paths:
    - .m2/repository

verify:
  stage: test
  script:
    - set +e
    - mvn $MAVEN_CLI_OPTS install org.owasp:dependency-check-maven:check $DEPENDENCY_OPTS || EXIT_CODE=$?
    - export PATH_WITHOUT_HOME=$(pwd | sed -e "s//home/gitlab-runner/builds//g")
    - echo "************************* URL Dependency-check-report.html *************************"
    - echo "http://$HOSTNAME:9999$PATH_WITHOUT_HOME/target/dependency-check-report.html"
    - set -e
    - exit ${EXIT_CODE}
  tags:
    - shell
Källa: habr.com
