

Idag finns det färdiga (proprietära) lösningar för övervakning av IP(TS)-strömmar, till exempel och , de har en ganska rik uppsättning funktioner och sådana lösningar finns vanligtvis hos stora operatörer som sysslar med TV-tjänster. Denna artikel beskriver en lösning baserad på open source-projektet , utformat för minimal övervakning av IP(TS)-strömmar med hjälp av CC (continuity counter) och bitrates. En möjlig tillämpning är övervakning av paketförlust eller förlust av hela strömmen genom en hyrd L2-kanal (som inte kan övervakas korrekt, exempelvis genom att läsa förlusträknare i köer).
En kort introduktion till TSDuck
TSDuck är en open source-programvara (licens 2-Clause BSD), ett set av kommandoradsverktyg och ett bibliotek för utveckling av egna verktyg eller plugin-program för manipulation av TS-strömmar. Som ingång stöder den IP (multicast/unicast), http, hls, dvb-mottagare, dektec dvb-asi demodulator, har en intern TS-strömsgenerator och stöd för att läsa från filer. För utgång kan den skriva till filer, IP (multicast/unicast), hls, dektec dvb-asi och HiDes modulatorer, spelare (mplayer, vlc, xine) och drop. Mellan ingång och utgång kan olika trafikprocessorer inkluderas, till exempel PID-mappning, skremblning/descremblering, analys av CC-räknare, beräkning av bitrate och andra typiska operationer för TS-strömmar.
I denna artikel kommer IP-strömmar (multicast) att användas som ingång, med processorerna bitrate_monitor (som namnet antyder vad de gör) och continuity (analys av CC-räknare). Utan några större problem kan IP multicast ersättas med en annan typ av ingång som stöds av TSDuck.
Det finns TSDuck för de flesta aktuella operativsystem. För Debian finns de inte, men det har varit möjligt att utan problem kompilera för Debian 8 och Debian 10.
Den version av TSDuck som används här är 3.19-1520, med Linux som operativsystem (Debian 10 användes för förberedelse av lösningen och CentOS 7 för verklig användning)
Förberedelse av TSDuck och operativsystem
Innan du övervakar verkliga flöden måste du se till att TSDuck fungerar korrekt och att det inte förekommer droppar på nivån av nätverkskort eller operativsystem (socket). Detta krävs för att du senare inte ska behöva fundera på var droppen inträffade — på nätverket eller "inuti servern". Du kan kontrollera droppar på nätverkskortet med kommandot ethtool -S ethX, justering görs med samma ethtool (vanligtvis behöver RX-buffert (-G) ökas och ibland är det nödvändigt att stänga av vissa offloads (-K)). Som en allmän rekommendation kan du överväga att använda en separat port för att ta emot analyserad trafik, om möjligt, eftersom detta minimerar falska larm relaterade till att dropp inträffade specifikt på analysatorns port på grund av annan trafik. Om en sådan möjlighet inte finns (om en mini-dator/NUC med en port används) är det mycket önskvärt att konfigurera prioritering av analyserad trafik i förhållande till annan trafik på enheten som analysatorn är ansluten till. När det gäller virtuella miljöer måste du vara försiktig och kunna identifiera paketdroppar som börjar vid den fysiska porten och slutar vid applikationen inuti den virtuella maskinen.
Generering och mottagning av trafik inom värden
Som ett första steg i förberedelserna kommer vi att generera och ta emot trafik inom en och samma värd med hjälp av netns.
Förbereder miljön:
ip netns add P #skapar netns P, där trafikanalysen kommer att äga rum
ip link add type veth #skapar en veth-par - veth0 lämnas i netns som standard (trafiken kommer att genereras på detta gränssnitt)
ip link set dev veth1 netns P #veth1 - placeras i netns P (trafik kommer att mottas på detta gränssnitt)
ip netns exec P ifconfig veth1 192.0.2.1/30 up #aktiverar IP på veth1, det spelar ingen roll vilket
ip netns exec P ip ro add default via 192.0.2.2 #konfigurerar standardrutt inom netns P
sysctl net.ipv6.conf.veth0.disable_ipv6=1 #stänger av IPv6 på veth0 - detta görs för att förhindra att skräp räknas i TX-räknaren
ifconfig veth0 up #aktiverar gränssnittet veth0
ip route add 239.0.0.1 dev veth0 #skapar en rutt så att OS dirigerar trafik till 239.0.0.1 mot veth0
Miljön är klar. Startar trafikanalysatorn:
ip netns exec P tsp --realtime -t
 -I ip 239.0.0.1:1234
 -P continuity
 -P bitrate_monitor -p 1 -t 1
 -O drop
där "-p 1 -t 1" innebär att bitrate ska beräknas varje sekund och att information om bitraten ska visas varje sekund
Startar trafikgeneratorn med en hastighet av 10 Mbit/s:
tsp -I craft
 -P regulate -b 10000000
 -O ip -p 7 -e --local-port 6000 239.0.0.1:1234
där "-p 7 -e" betyder att man ska paketera 7 TS-paket i 1 IP-paket och göra det strängt (-e), dvs alltid vänta på 7 TS-paket från den senaste processorn innan man skickar IP-paketet.
Analysatorn börjar producera de förväntade meddelandena:
* 2020/01/03 14:55:44 - bitrate_monitor: 2020/01/03 14:55:44, TS bitrate: 9,970,016 bits/s
* 2020/01/03 14:55:45 - bitrate_monitor: 2020/01/03 14:55:45, TS bitrate: 10,022,656 bits/s
* 2020/01/03 14:55:46 - bitrate_monitor: 2020/01/03 14:55:46, TS bitrate: 9,980,544 bits/s
Nu lägger vi till lite droppar:
ip netns exec P iptables -I INPUT -d 239.0.0.1 -m statistic --mode random --probability 0.001 -j DROPoch meddelandena av den här typen dyker upp:
* 2020/01/03 14:57:11 - continuity: paketindex: 80,745, PID: 0x0000, saknas 7 paket
* 2020/01/03 14:57:11 - continuity: paketindex: 83,342, PID: 0x0000, saknas 7 paket
vilket är förväntat. Vi inaktiverar paketförlust (ip netns exec P iptables -F) och försöker öka bitrate-genereringen till 100Mbit/s. Analysatorn rapporterar massor av CC-fel och cirka 75 Mbit/s istället för 100. Vi försöker ta reda på vem som är skyldig — hinner inte generatorn eller är problemet inte där, för att ta reda på detta startar vi genereringen av ett fast antal paket (700000 TS-paket = 100000 IP-paket):
# ifconfig veth0 | grep TX
       TX packets 151825460  bytes 205725459268 (191.5 GiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0
# tsp -I craft -c 700000 -P regulate -b 100000000 -P count -O ip -p 7 -e --local-port 6000 239.0.0.1:1234
* count: PID    0 (0x0000):    700,000 packets
# ifconfig veth0 | grep TX
        TX packets 151925460  bytes 205861259268 (191.7 GiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0
Som kan ses har exakt 100000 IP-paket genererats (151925460-151825460). Låt oss undersöka vad som händer med analysatorn, för detta jämför vi med RX-räknaren på veth1, vilket strikt matchar TX-räknaren på veth0, och ser sedan vad som händer på socket-nivå:
# ip netns exec P cat /proc/net/udp
  sl  local_address rem_address   st tx_queue rx_queue tr tm->when retrnsmt   uid  timeout inode ref pointer drops
  133: 010000EF:04D2 00000000:0000 07 00000000:00000000 00:00000000 00000000     0        0 72338 2 00000000e0a441df 24355
Här syns antalet droppar = 24355. I TS-paketen är det 170485 eller 24.36% av 700000, så vi ser att dessa 25% av den förlorade bitraten är droppar i UDP-socketen. Droppar i UDP-socketen uppstår vanligtvis på grund av brist på buffert, låt oss se vad standardstorleken på socketbufferten och den maximala storleken är:
# sysctl net.core.rmem_default
net.core.rmem_default = 212992
# sysctl net.core.rmem_max
net.core.rmem_max = 212992
Således, om applikationerna inte uttryckligen begär storleken på bufferten, skapas sockets med en buffert på 208 kB, men om de begär mer kommer de ändå inte att få det begärda. Eftersom man i tsp för IP-ingång kan ange storleken på bufferten (—buffer-size), kommer vi inte att röra standardstorleken på socket, utan bara sätta den maximala storleken på socket buffert och ange buffertstorleken explicit genom tsp-argumenten:
sysctl net.core.rmem_max=8388608
ip netns exec P tsp --realtime -t -I ip 239.0.0.1:1234 -b 8388608 -P continuity -P bitrate_monitor -p 1 -t 1 -O drop
Med denna buffertjustering rapporterar nu bitraten cirka 100Mbit/s, och inga CC-fel.
CPU-användning av applikationen tsp. För en i5-4260U CPU @ 1.40GHz kommer analys av en 10 Mbit/s ström att kräva 3-4% CPU, 100 Mbit/s – 25%, 200 Mbit/s – 46%. Vid angivande av % paketförlust ökar belastningen på CPU:n praktiskt taget inte (men kan minska).
På mer kraftfull hårdvara har vi utan problem kunnat generera och analysera strömmar över 1 Gbit/s.
Testning på verkliga nätverkskort
Efter testning på en veth-par behöver man ta två värdar eller två portar från en värd, koppla dem ihop, köra generatorn på den ena och analysatorn på den andra. Här inträffade inga överraskningar, men det beror faktiskt helt på hårdvaran; ju svagare, desto intressantare blir det.
Användning av de erhållna uppgifterna av övervakningssystemet (Zabbix)
Tsp har inget maskinläsbart API som SNMP eller liknande. CC-meddelanden måste aggregeras åtminstone per sekund (vid hög paketförlust kan det bli hundratals/tusentals/tior av tusentals per sekund beroende på bitrate).
Således, för att spara information och rita diagram av CC-fel och bitrate och göra vissa incidenter kan följande alternativ finnas:
- Parsa och aggregera (per CC) utdata från tsp, det vill säga omvandla den till önskad form.
- Förbättra själva tsp och/eller processorplugins bitrate_monitor och continuity så att resultatet ges i maskinläsbar form, lämplig för övervakningssystem.
- Skriva en egen applikation ovanpå biblioteket tsduck.
Det är uppenbart att alternativ 1 är det enklaste när det gäller arbetsinsats, särskilt med tanke på att tsduck är skrivet i ett lågnivåspråk (enligt moderna mått) (C++).
En enkel prototyp av parser + aggregator på bash visade att vid en ström på 10 Mbit/s och 50% paketförlust (det sämsta scenariot), konsumerade bash-processen 3-4 gånger mer CPU än själva tsp-processen. Denna utvecklingsväg är oacceptabel. Här är en del av prototypen nedan.
Nudel på bash
#!/usr/bin/env bash

missingPackets=0
ccErrorSeconds=0
regexMissPackets='^* (.+) - continuity:.*missing ([0-9]+) packets$'
missingPacketsTime=""

ip netns exec P tsp --realtime -t -I ip -b 8388608 "239.0.0.1:1234" -O drop -P bitrate_monitor -p 1 -t 1  -P continuity 2>&1 |
while read i
do
    #line example:* 2019/12/28 23:41:14 - continuity: packet index: 6,078, PID: 0x0100, missing 5 packets
    #line example 2: * 2019/12/28 23:55:11 - bitrate_monitor: 2019/12/28 23:55:11, TS bitrate: 4,272,864 bits/s
    if [[ "$i" == *continuity:* ]]
    then
        if [[ "$i" =~ $regexMissPackets ]]
        then
            missingPacketsTimeNew="${BASH_REMATCH[1]}" #timestamp (seconds)
            if [[ "$missingPacketsTime" != "$missingPacketsTimeNew" ]] #new second with CC error
            then
                ((ccErrorSeconds += 1))
            fi
            missingPacketsTime=$missingPacketsTimeNew
            packets=${BASH_REMATCH[2]} #TS missing packets
            ((missingPackets += packets))
        fi
    elif [[ "$i" == *bitrate_monitor:* ]]
    then
        : #...
    fi
done
Förutom att det fungerar oacceptabelt långsamt, saknar bash normala trådar, bash-jobb är fristående processer och jag var tvungen att registrera värdet av missingPackets en gång i sekunden som en bieffekt (vid mottagande av bitrate-meddelanden som kommer varje sekund). Slutresultatet blev att bash lämnades ifred och det beslutades att skriva en wrapper (parser + aggregator) i golang. CPU-förbrukningen för motsvarande kod i golang är 4-5 gånger mindre än själva tsp-processen. Genom att byta ut bash mot golang fick vi en hastighetsökning på cirka 16 gånger och i allmänhet ett acceptabelt resultat (CPU-överhuvud på 25% i det sämsta fallet). Källfilen i golang finns .
Köra wrappern
För att köra wrappern har en enklaste service-mall för systemd skapats (). Det förutsätts att själva wrappern har kompilerats till en binärfil (go build tsduck-stat.go) och placerats i /opt/tsduck-stat/. Det förutsätts att golang med stöd för monotonic clock (>=1.9) används.
För att skapa en serviceinstans behöver du köra kommandot systemctl enable tsduck-stat@239.0.0.1:1234, och sedan starta den med systemctl start tsduck-stat@239.0.0.1:1234.
Discovery från Zabbix
För att Zabbix ska kunna göra discovery av körande tjänster har en (discovery.sh) skapats, i det format som krävs för Zabbix discovery, det förutsätts att den är placerad där samma — i /opt/tsduck-stat. För att köra discovery via zabbix-agenten, behöver du lägga till i katalogen för konfigurationer av zabbix-agenten för att lägga till en user-parameter.
Zabbix-mall
(tsduck_stat_template.xml) innehåller en regel för autodiscovery, prototyper av datapunkter, diagram och triggar.
Kort checklista (ifall någon vill använda den)
- Säkra att tsp inte tappar paket under "idealiska" förhållanden (generatorn och analysatorn är direkt anslutna), om det finns tapp, se punkt 2 eller texten i artikeln om detta.
- Gör en justering av den maximala socket-bufferten (net.core.rmem_max=8388608).
- Kompilera tsduck-stat.go (go build tsduck-stat.go).
- Lägg mallen för tjänsten i /lib/systemd/system.
- Starta tjänsterna med systemctl, kontrollera att räknarna börjar dyka upp (grep "" /dev/shm/tsduck-stat/*). Antalet tjänster ska motsvara antalet multicast-strömmar. Här kan det krävas att skapa en väg till multicast-gruppen, eventuellt stänga av rp_filter eller skapa en väg till käll-IP.
- Kör discovery.sh, kontrollera att den genererar json.
- Lägg till konfigurationen för zabbix-agenten, starta om zabbix-agenten.
- Ladda ner mallen i Zabbix, använd den på värden där övervakning pågår och Zabbix-agenten är installerad, vänta i ungefär 5 minuter, och se att nya datakategorier, diagram och utlösare har dykt upp.
Resultat
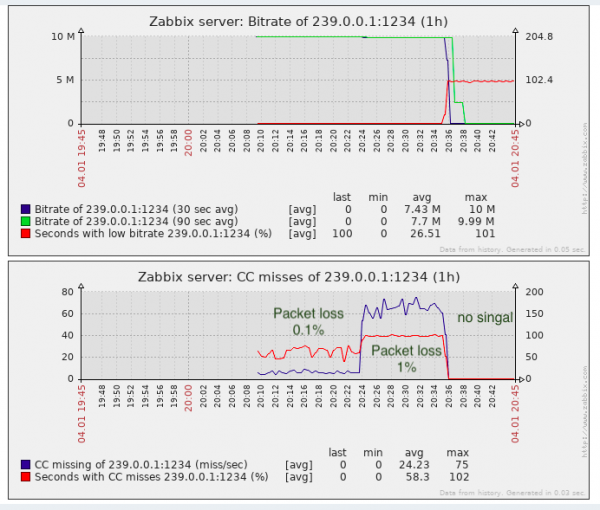
För att identifiera paketförlust är nästan tillräckligt, men det är bättre än ingen övervakning alls.
I själva verket kan CC-"förluster" uppstå vid klippning av videosekvenser (såvitt jag vet, så görs insättningarna vid lokala tv-centraler i Ryssland, d.v.s. utan omräkning av CC-nummerskalan), detta är viktigt att komma ihåg. I proprietära lösningar delvis löses detta genom att detektera SCTE-35-taggar (om de läggs till av strömgenereringen).
Ur perspektivet av kvalitet övervakning av transport saknas övervakning av jitter (IAT), eftersom tv-utrustning (oavsett om det är modulatorer eller slutliga enheter) har krav på den här parametern och det är inte alltid möjligt att blåsa upp jitbuffer till oändligheten. Jitter kan påverkas när utrustning med stora buffertar används på transit och QoS för överföring av sådan realtidsdata inte är korrekt inställt eller inte tillräckligt bra konfigurerat.
Källa: habr.com
