

I denna artikel vill jag detaljerat gå igenom processen för publicering från grunden av en Java-artifact via Github Actions i Sonatype Maven Central Repository med hjälp av Gradle.
Jag beslutade mig för att skriva denna artikel på grund av bristen på en ordentlig handledning på ett ställe. All information fick jag samla in bit för bit från olika källor, som dessutom inte var helt aktuella. Om någon är intresserad, varmt välkommen under kat.
Skapande av repository i Sonatype
Som första steg måste vi skapa ett repository i Sonatype Maven Central. För att göra detta går vi till , registrerar oss och skapar en ny uppgift, där vi ber om att få ett repository skapat. Vi anger vår GroupId projektet, Projekt-URL länken till projektet och SCM-url länken till versionshanteringssystemet där projektet ligger. GroupId här bör vara i formatet com.example, com.example.domain, com.example.testsupport, och kan också vara en länk till din Github: -> io.github.yourusername. I vilket fall som helst behöver du bekräfta ägande av denna domän eller profil. Om du angav din Github-profil kommer de att be dig skapa ett offentligt repository med det önskade namnet.
Efter en tid, efter bekräftelse, kommer din GroupId att skapas och vi kan gå vidare till nästa steg, konfiguration av Gradle.
Konfigurera Gradle
Vid tidpunkten för denna artikels skrivande fann jag inga plugins för Gradle som kunde hjälpa till med publiceringen av artifactet. Den enda plugin jag hittade, men författaren har avsagt sig vidare support. Därför beslutade jag mig för att göra allt själv, tack och lov är det inte alltför svårt.
Det första som behöver klargöras är kraven från Sonatype för publicering. De är följande:
- Närvaro av källkoder och JavaDoc, d.v.s. de måste finnas
-sources.jaroch-javadoc.jarfiler. Som det anges i dokumentationen, om det inte är möjligt att tillhandahålla källkoder eller dokumentation, kan man göra en dummy-sources.jareller-javadoc.jarmed en enkel README inuti för att klara av inspektionen. - Alla filer måste signeras med hjälp av
GPG/PGP, och.ascfilen som innehåller signaturen måste inkluderas för varje fil. - Närvaron av
pomfilen - Korrekt värden
groupId,artifactIdochversion. Versionen kan vara en godtycklig sträng och får inte sluta med-SNAPSHOT - Det måste finnas
name,descriptionochurl - Närvaro av information om licens, utvecklare och versionshanteringssystem
Detta är de grundläggande regler som måste följas vid publicering. Fullständig information finns tillgänglig .
Vi genomför dessa krav i build.gradle filen. För att börja lägger vi till all nödvändig information om utvecklarna, licensen, versionshanteringssystemet, samt ställer in url, namn och beskrivning av projektet. För detta ska vi skriva en enkel metod:
def customizePom(pom) {
    pom.withXml {
        def root = asNode()

        root.dependencies.removeAll { dep ->
            dep.scope == "test"
        }

        root.children().last() + {
            resolveStrategy = DELEGATE_FIRST

            description 'Någon beskrivning av artefakten'
            name 'Artefaktnamn'
            url 'https://github.com/login/projectname'
            organization {
                name 'com.github.login'
                url 'https://github.com/login'
            }
            issueManagement {
                system 'GitHub'
                url 'https://github.com/login/projectname/issues'
            }
            licenses {
                license {
                    name 'The Apache License, Version 2.0'
                    url 'http://www.apache.org/licenses/LICENSE-2.0.txt'
                }
            }
            scm {
                url 'https://github.com/login/projectname'
                connection 'scm:https://github.com/login/projectname.git'
                developerConnection 'scm:git://github.com/login/projectname.git'
            }
            developers {
                developer {
                    id 'dev'
                    name 'DevName'
                    email 'email@dev.ru'
                }
            }
        }
    }
}
Därefter behöver vi ange att filer ska genereras vid byggandet -sources.jar och-javadoc.jar filer. För detta lägger vi till följande i sektionen java vi behöver lägga till följande:
java {
    withJavadocJar()
    withSourcesJar()
}
Låt oss gå vidare till det sista kravet, konfigurationen av GPG/PGP signaturen. För detta ansluter vi till pluginen signing:
plugins {
    id 'signing'
}
Och lägger till sektionen:
signing {
    sign publishing.publications
}
Slutligen lägger vi till sektionen publishing:
publishing {
    publications {
        mavenJava(MavenPublication) {
            customizePom(pom)
            groupId group
            artifactId archivesBaseName
            version version

            from components.java
        }
    }
    repositories {
        maven {
            url "https://oss.sonatype.org/service/local/staging/deploy/maven2"
            credentials {
                username sonatypeUsername
                password sonatypePassword
            }
        }
    }
}
Här sonatypeUsername och sonatypePassword variabler som innehåller inloggning och lösenord som skapades vid registreringen på .
Således kommer den slutgiltiga build.gradle att se ut på följande sätt:
Hela koden build.gradle
plugins {
    id 'java'
    id 'maven-publish'
    id 'signing'
}

java {
    sourceCompatibility = JavaVersion.VERSION_1_8
    targetCompatibility = JavaVersion.VERSION_1_8
    withJavadocJar()
    withSourcesJar()
}

group 'io.github.githublogin'
archivesBaseName = 'projectname'
version = System.getenv('RELEASE_VERSION') ?: "0.0.1"

repositories {
    mavenCentral()
}

dependencies {
    testImplementation 'org.junit.jupiter:junit-jupiter-api:5.5.2'
    testRuntimeOnly 'org.junit.jupiter:junit-jupiter-engine:5.5.2'
}

test {
    useJUnitPlatform()
}

jar {
    from sourceSets.main.output
    from sourceSets.main.allJava
}

signing {
    sign publishing.publications
}

publishing {
    publications {
        mavenJava(MavenPublication) {
            customizePom(pom)
            groupId group
            artifactId archivesBaseName
            version version

            from components.java
        }
    }
    repositories {
        maven {
            url "https://oss.sonatype.org/service/local/staging/deploy/maven2"
            credentials {
                username sonatypeUsername
                password sonatypePassword
            }
        }
    }
}

def customizePom(pom) {
    pom.withXml {
        def root = asNode()

        root.dependencies.removeAll { dep ->
            dep.scope == "test"
        }

        root.children().last() + {
            resolveStrategy = DELEGATE_FIRST

            description 'Någon beskrivning av artefakten'
            name 'Artefaktnamn'
            url 'https://github.com/login/projectname'
            organization {
                name 'com.github.login'
                url 'https://github.com/githublogin'
            }
            issueManagement {
                system 'GitHub'
                url 'https://github.com/githublogin/projectname/issues'
            }
            licenses {
                license {
                    name 'The Apache License, Version 2.0'
                    url 'http://www.apache.org/licenses/LICENSE-2.0.txt'
                }
            }
            scm {
                url 'https://github.com/githublogin/projectname'
                connection 'scm:https://github.com/githublogin/projectname.git'
                developerConnection 'scm:git://github.com/githublogin/projectname.git'
            }
            developers {
                developer {
                    id 'dev'
                    name 'DevName'
                    email 'email@dev.ru'
                }
            }
        }
    }
}
Jag vill påpeka att vi får versionen från miljövariabeln: System.getenv('RELEASE_VERSION'). Vi kommer att ställa in den vid byggandet och hämta den från taggens namn.
Generering av PGP-nyckel
Ett av kraven från Sonatype är att signera alla filer med GPG/PGP-nyckeln. För detta går vi och laddar ner GnuPG-verktyget för vårt operativsystem.
- Vi genererar ett nyckelpar:
gpg --gen-key, ange användarnamn, e-post och ställ även in ett lösenord. - Vi tar reda på
idvår nyckel med kommandot:gpg --list-secret-keys --keyid-format short. Id kommer att anges efter snedstrecket, till exempel: rsa2048/9B695056 - Publicera den offentliga nyckeln på servern med kommandot:
gpg --keyserver [https://keys.openpgp.org](https://keys.openpgp.org/) --send-keys 9B695056 - Exportera den hemliga nyckeln till en valfri plats, vi kommer att behöva den senare:
gpg --export-secret-key 9B695056 > D:\gpg\9B695056.gpg
Konfigurera Github Actions
Låt oss gå vidare till den avslutande fasen, vi konfigurerar byggandet och automatisk publicering med hjälp av Github Actions.
Github Actions – en funktionalitet som möjliggör automatisering av arbetsflödet genom att implementera hela CI/CD-cykeln. Byggande, testning och distribution kan utlösas av olika händelser: kodpush, skapande av releaser eller issues. Denna funktionalitet är helt gratis för offentliga repositorier.
I det här avsnittet visar jag hur man ställer in bygg och kodpush samt distribution till Sonatype-repositoriet vid release, samt hur man hanterar hemligheter.
Ange hemligheter
För automatisk bygg och distribution behöver vi en rad hemliga värden, såsom nyckel-ID, lösenord som vi angav vid nyckelgenerering, själva PGP-nyckeln samt användarnamn/lösenord till Sonatype. Dessa kan definieras i ett särskilt avsnitt i repositoryinställningarna:
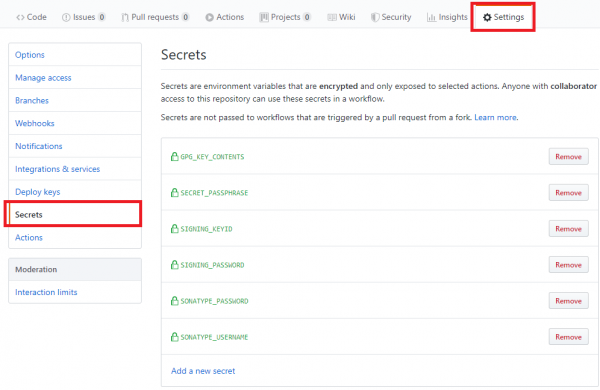
Ange följande variabler:
- SONATYPE_USERNAME/SONATYPE_PASSWORD – användarnamn/lösenord som vi angav vid registreringen i Sonatype
- SIGNING_KEYID/SIGNING_PASSWORD – ID för PGP-nyckeln och lösenordet som ställdes in vid generering.
Jag vill stanna vid variabeln GPG_KEY_CONTENTS och gå in på den lite mer. Problemet är att vi behöver den privata PGP-nyckeln för publicering. För att placera den i hemligheterna använde jag och utförde dessutom en rad åtgärder.
- Vi krypterar vår nyckel med hjälp av gpg:
gpg --symmetric --cipher-algo AES256 9B695056.gpg, ange lösenordet. Det bör placeras i variabeln: SECRET_PASSPHRASE - Översätt den erhållna krypterade nyckeln till textformat med hjälp av base64:
base64 9B695056.gpg.gpg > 9B695056.txt. Innehållet läggs i variabeln: GPG_KEY_CONTENTS.
Inställning av bygg vid kodpush och skapande av PR
Först behöver du skapa en mapp i rotkatalogen av ditt projekt: .github/workflows.
I den placerar du en fil, till exempel, gradle-ci-build.yml med följande innehåll:
name: build

on:
  push:
    branches:
      - master
      - dev
      - testing
  pull_request:

jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v1
      - name: Set up JDK 8
        uses: actions/setup-java@v1
        with:
          java-version: 8

      - name: Build with Gradle
        uses: eskatos/gradle-command-action@v1
        with:
          gradle-version: current
          arguments: build -PsonatypeUsername=${{secrets.SONATYPE_USERNAME}} -PsonatypePassword=${{secrets.SONATYPE_PASSWORD}}
Denna arbetsprocess kommer att köras vid kodpush till grenarna master, dev och testing, samt vid skapande av pull requests.
I avsnittet jobs anges stegen som ska utföras vid angivna händelser. I det här fallet kommer vi att bygga på den senaste versionen av ubuntu, använda Java 8 och även använda pluginet för Gradle eskatos/gradle-command-action@v1, som, med den senaste versionen av byggverktyget, kommer att köra kommandona som angivits i argument. Variabler secrets.SONATYPE_USERNAME och secrets.SONATYPE_PASSWORD det här är hemligheter som vi angav tidigare.
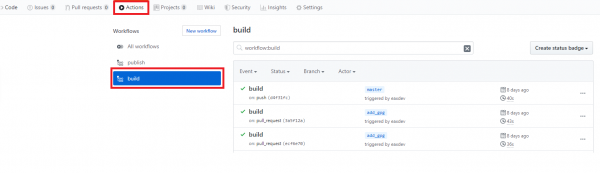
Byggresultaten kommer att återspeglas i fliken Actions:
Automatisk distribution vid utgivning av en ny release
För automatisk distribution kommer vi att skapa en separat arbetsflödesfil gradle-ci-publish.yml:
name: publish

on:
  push:
    tags:
      - 'v*'

jobs:
  publish:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v1
      - name: Ställ in JDK 8
        uses: actions/setup-java@v1
        with:
          java-version: 8

      - name: Förbered för publicering
        run: |
          echo '${{secrets.GPG_KEY_CONTENTS}}' | base64 -d > publish_key.gpg
          gpg --quiet --batch --yes --decrypt --passphrase="${{secrets.SECRET_PASSPHRASE}}"
          --output secret.gpg publish_key.gpg
          echo "::set-env name=RELEASE_VERSION::${GITHUB_REF:11}"

      - name: Publicera med Gradle
        uses: eskatos/gradle-command-action@v1
        with:
          gradle-version: current
          arguments: test publish -Psigning.secretKeyRingFile=secret.gpg -Psigning.keyId=${{secrets.SIGNING_KEYID}} -Psigning.password=${{secrets.SIGNING_PASSWORD}} -PsonatypeUsername=${{secrets.SONATYPE_USERNAME}} -PsonatypePassword=${{secrets.SONATYPE_PASSWORD}}
Denna fil är praktiskt taget identisk med den föregående förutom händelsen som den kommer att utlösas av. I detta fall är det en händelse av taggskapande med ett namn som börjar med v.
Innan distributionen måste vi hämta PGP-nyckeln från hemligheterna och placera den i projektets rot samt avkryptera den. Därefter behöver vi ställa in en speciell miljövariabel RELEASE_VERSION som vi hänvisar till i gradle.build filen. Allt detta görs i avsnittet Förbered för publicering. Vi hämtar vår nyckel från variabeln GPG_KEY_CONTENTS, konverterar den till en gpg-fil, och avkrypterar den och placerar den i filen secret.gpg.
Därefter hänvisar vi till en speciell variabel GITHUB_REF, från vilken vi kan hämta versionen vi angav när vi skapade taggen. Denna variabel har i det här fallet värdet refs/tags/v0.0.2 från vilken vi klipper bort de första 11 tecknen för att få den faktiska versionen. Därefter använder vi standardkommandon för Gradle för publicering: test publish
Kontrollera resultaten av distributionen till Sonatype-repositoriet
Efter att ha skapat en release bör arbetsflödet som beskrivs i föregående avsnitt starta. För att göra detta skapar vi en release:
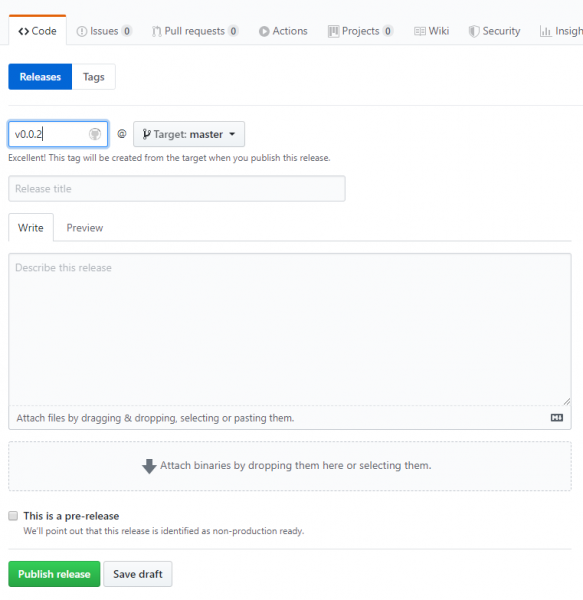
namnet på taggen måste börja med v. Om arbetsflödet lyckas efter att du har klickat på Publicera release, kan vi gå till för att kontrollera detta:
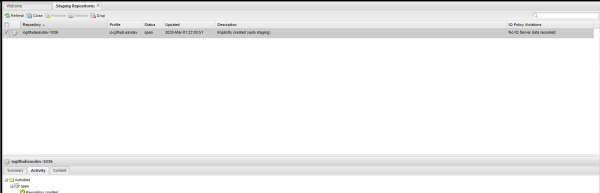
Artefakten har dykt upp i Staging-arkivet. Den visas omedelbart med status Öppen och måste sedan manuellt ändras till status Stängd genom att trycka på motsvarande knapp. Efter att alla krav har verifierats kommer artefakten att övergå till status Stängd och kan inte längre ändras. I den formen kommer den att hamna i MavenCentral. Om allt ser bra ut kan man trycka på knappen Release, varvid artefakten hamnar i Sonatype-arkivet.
För att artefakten ska hamna i MavenCentral måste man be om detta i uppgiften som vi skapade i början. Detta behöver göras endast en gång, eftersom vi publicerar för första gången. Vid senare tillfällen behövs detta inte, allt kommer att synkroniseras automatiskt. Jag fick snabbt på plats synkroniseringen, men det tog ungefär 5 dagar innan artefakten blev tillgänglig i MavenCentral.
Det är allt, vi har publicerat vår artefakt i MavenCentral.
Nyttiga länkar
- Liknande , men endast publicering via maven
- Staging Sonatype
- Sonatype, där en uppgift måste skapas
- arkivet där allt detta är konfigurerat
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish