

Om du arbetar med Kubernetes är kubectl sannolikt ett av de mest använda verktygen. Varje gång du lägger ner mycket tid på att arbeta med ett visst verktyg, är det värt att lära sig det ordentligt och förstå hur man använder det effektivt.
Team översatte artikeln av Daniel Weibel, där du hittar tips och tricks för att arbeta effektivt med kubectl. Den kommer också att hjälpa dig att få en djupare förståelse för hur Kubernetes fungerar.
Enligt författaren är syftet med artikeln att göra ditt dagliga arbete med Kubernetes både mer effektivt och mer angenämt!
Introduktion: vad är kubectl
Innan du lär dig att använda kubectl mer effektivt behöver du få en grundläggande förståelse för vad det är och hur det fungerar.
Ur användarens perspektiv är kubectl ett kontrollpanel som låter dig utföra operationer i Kubernetes.
Ur teknisk synvinkel är kubectl en klient för Kubernetes API.
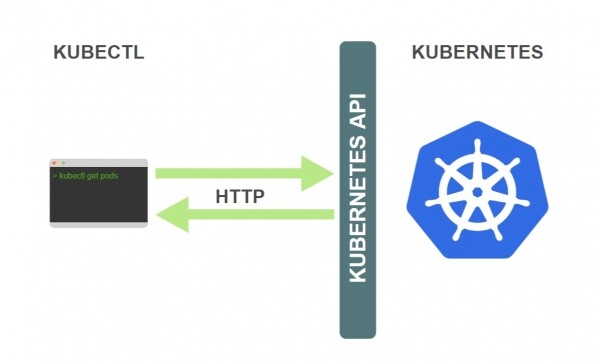
Kubernetes API är ett HTTP REST API. Detta API är det verkliga användargränssnittet för Kubernetes, genom vilket det helt kontrolleras. Det betyder att varje Kubernetes-operation representeras som en API-slutpunkt och kan utföras med en HTTP-förfrågan till den slutpunkten.
Därför är kubectl:s huvuduppgift att utföra HTTP-förfrågningar till Kubernetes API:
Kubernetes är ett helt resursorienterat system. Det innebär att det upprätthåller det interna tillståndet för resurser, och alla Kubernetes-operationer är CRUD-operationer.
Du har full kontroll över Kubernetes genom att hantera dessa resurser, och Kubernetes tar reda på vad som ska göras baserat på det aktuella tillståndet för resurserna. Av denna anledning är länken till Kubernetes API organiserad i form av en lista över resurstyper med relaterade operationer.
Låt oss titta på ett exempel.
Anta att du vill skapa en resurs ReplicaSet. För att göra detta beskriver du ReplicaSet i en fil med namnet replicaset.yaml, och sedan kör du kommandot:
$ kubectl create -f replicaset.yamlSom ett resultat kommer resursen ReplicaSet att skapas. Men vad händer bakom kulisserna?
I Kubernetes finns det en operation för att skapa ReplicaSet. Precis som alla andra operationer tillhandahålls den som en API-slutpunkt. Den specifika API-slutpunkten för denna operation ser ut så här:
POST /apis/apps/v1/namespaces/{namespace}/replicasetsAPI-slutpunkterna för alla Kubernetes-operationer kan hittas i inklusive ). För att göra en faktisk förfrågan till slutpunkten måste du först lägga till API-serverns URL till de slutpunktsvägar som anges i API-dokumentationen.
Därför, när du kör det angivna kommandot, skickar kubectl en HTTP POST-förfrågan till den angivna API-slutpunkten. Definitionen av ReplicaSet som du angett i filen replicaset.yaml, överförs i begärans kropp.
Så fungerar kubectl för alla kommandon som interagerar med Kubernetes-klustret. I alla dessa fall skickar kubectl helt enkelt HTTP-förfrågningar till de motsvarande Kubernetes API-slutpunkterna.
Observera att du kan hantera Kubernetes helt med ett verktyg som curl, genom att manuellt skicka HTTP-förfrågningar till Kubernetes API. Kubectl förenklar bara användningen av Kubernetes API.
Detta är grunderna för vad kubectl är och hur det fungerar. Men det finns också något om Kubernetes API som varje kubectl-användare bör veta. Låt oss kort dyka ner i Kubernetes inre värld.
Kubernetes inre värld
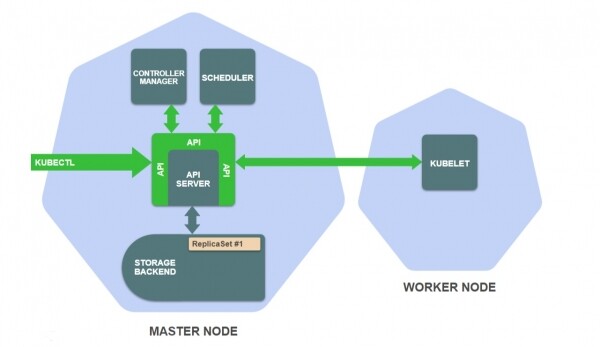
Kubernetes består av en uppsättning oberoende komponenter som körs som separata processer på klustrets noder. Vissa komponenter körs på huvudnoder, andra på arbetande noder, och varje komponent utför sin specifika uppgift.
Här är de viktigaste komponenterna på huvudnoder:
- Lagring — lagrar resursdefinitioner ().
- API-servern — tillhandahåller API och hanterar lagringen.
- Controller Manager — säkerställer att resursstatusar överensstämmer med specifikationerna.
- Schemaläggare — planerar pods på arbetande noder.
Och här är en av de viktigaste komponenterna på arbetande noder:
- Kubelet — hanterar körningen av containrar på den arbetande noden.
För att förstå hur dessa komponenter arbetar tillsammans, låt oss titta på ett exempel.
Anta att du precis har kört kubectl create -f replicaset.yaml, efter vilket kubectl gjorde en HTTP POST-förfrågan till (skickade resursdefinitionen av ReplicaSet).
Vad händer i klustret?
- Efter att ha kört
kubectl create -f replicaset.yamlAPI-servern sparar din ReplicaSet-resursdefinition i lagringen:
- Därefter startar ReplicaSet-controllern i Controller Manager, som hanterar skapande, modifiering och borttagning av ReplicaSet-resurser:

- ReplicaSet-controllern skapar en pod-definition för varje ReplicaSet-replik (enligt pod-mallen i ReplicaSet-definitionen) och sparar dem i lagringen:

- Schemaläggaren startar och övervakar poddar som ännu inte har tilldelats någon arbetsnod:

- Schemaläggaren väljer en lämplig arbetsnod för varje pod och lägger till denna information i poddefinitionen i lagret:
- På den arbetsnod där en pod har tilldelats startas Kubelet, som övervakar poddar som är tilldelade denna nod:

- Kubelet läser poddefinitionen från lagret och ger kommandon till containermiljön, till exempel Docker, att starta containrar på noden:

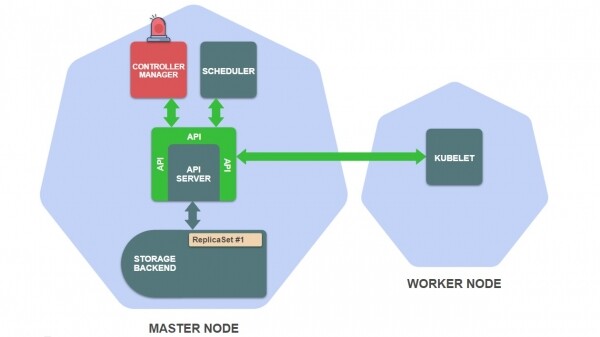
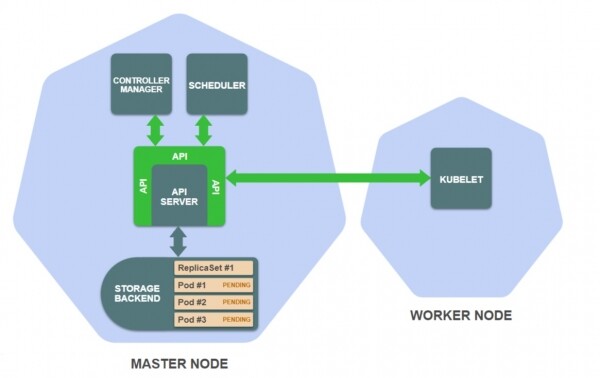
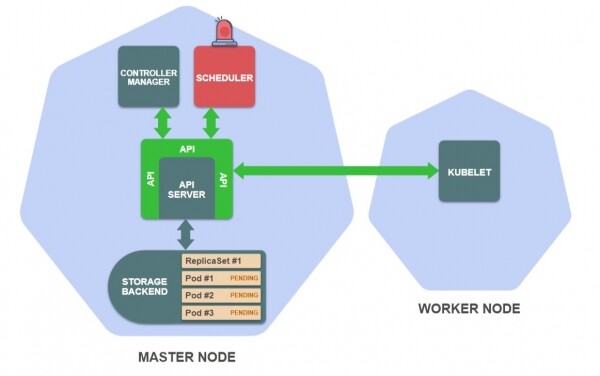
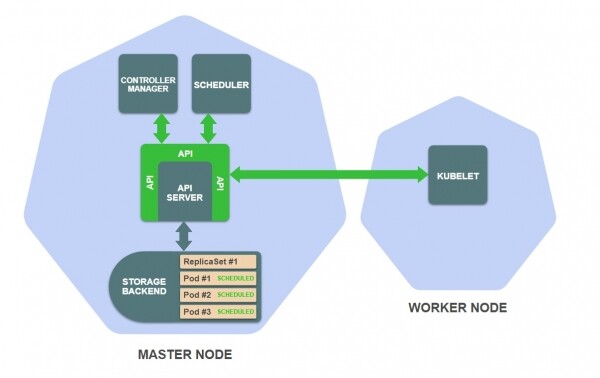
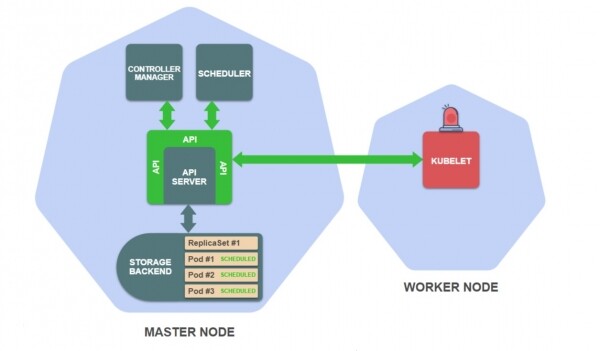
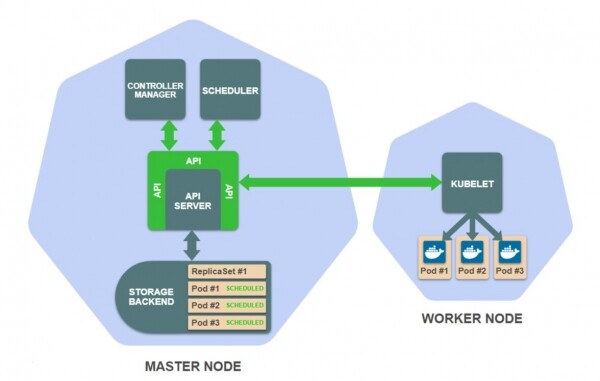
Nedan är en textversion av denna beskrivning.
Ett API-anrop till slutpunkten för att skapa ReplicaSet hanteras av API-servern. API-servern autentiserar förfrågan och lagrar definitionen av ReplicaSet-resursen i lagret.
Denna händelse aktiverar ReplicaSet-kontrollern, som är en subprocess av kontrollhanteraren. ReplicaSet-kontrollern övervakar skapandet, uppdateringen och borttagningen av ReplicaSet-resurser i lagret och får en avisering om händelsen när detta inträffar.
Kontrollerns uppgift för ReplicaSet är att säkerställa att det finns det önskade antalet poddar av ReplicaSet. I vårt exempel finns det för närvarande inga poddar, så ReplicaSet-kontrollern skapar dessa poddefinitioner (enligt podmallen i ReplicaSet-definitionen) och lagrar dem i lagret.
Skapandet av nya poddar aktiverar schemaläggaren, som övervakar poddefinitioner som ännu inte har schemalagts för arbetsnoder. Schemaläggaren väljer en lämplig arbetsnod för varje pod och uppdaterar poddefinitioner i lagret.
Observera att ingen kod för arbetsbelastningen har körts någonstans i klustret fram till denna punkt. Allt som har gjorts hittills, — är att skapa och uppdatera resurser i lagret på huvudnoden.
Den senaste händelsen aktiverar Kubelet, som övervakar poddar som schemalagts för deras arbetsnoder. Kubelet på arbetsnoden där dina ReplicaSet-poddar är tilldelade måste ge instruktioner till containermiljön, till exempel Docker, att ladda ner de nödvändiga containerbilderna och starta dem.
Vid denna punkt är äntligen din ReplicaSet-applikation igång!
API:ets roll i Kubernetes
Som du såg i det föregående exemplet, övervakar Kubernetes-komponenterna (med undantag för API-servern och lagret) förändringar av resurser i lagret och modifierar resursinformation i lagret.
Självklart interagerar dessa komponenter inte med lagringen direkt, utan endast via Kubernetes API.
Låt oss titta på följande exempel:
- ReplicaSet-controllern använder API-slutpunkten med parametern
övervakaför att övervaka förändringar i resurserna för ReplicaSet. - ReplicaSet-controllern använder API-slutpunkten (skapa pod) för att skapa poddar.
- Schemaläggaren använder API-slutpunkten (ändra pod) för att uppdatera poddar med information om den valda arbetsnoden.
Som du kan se, är detta samma API som kubectl använder. Att använda samma API för att arbeta med interna komponenter och externa användare är en grundläggande designkoncept för Kubernetes.
Nu kan vi sammanfatta hur Kubernetes fungerar:
- Lagringen sparar tillståndet, det vill säga Kubernetes-resurser.
- API-servern erbjuder ett gränssnitt till lagringen i form av Kubernetes API.
- Alla andra komponenter och användare av Kubernetes läser, övervakar och manipulerar tillståndet (resurserna) i Kubernetes via API.
Att känna till dessa koncept hjälper till att bättre förstå kubectl och använda det maximalt.
Nu ska vi titta på en rad konkreta tips och trick som kan förbättra användningen av kubectl.
1. Snabba upp inmatningen med kommandokomplettering
Ett av de mest användbara, men ofta förbisedd tricket för att öka produktiviteten med kubectl är kommandokomplettering.
Kommandokomplettering gör att du automatiskt kan fylla i delar av kubectl-kommandon med Tab-tangenten. Detta fungerar för underkommandon, alternativ och argument, inklusive sådana som är komplexa, som resursnamn.
Se hur kommandokompletteringen fungerar i kubectl:
Kommandokomplettering fungerar för Bash- och Zsh-kommandoradsmiljöer.
innehåller detaljerade instruktioner för hur du ställer in autocompletion, men nedan ger vi en kort sammanfattning.
Hur kommandokomplettering fungerar
Kommandokomplettering är en skalfunktion som fungerar med hjälp av ett kompletteringsskript. Kompletteringsskriptet är ett skalprogram som definierar beteendet för kompletteringen för ett specifikt kommando.
Kubectl genererar automatiskt och visar kompletteringsskript för Bash och Zsh med följande kommandon:
$ kubectl completion bashEller:
$ kubectl completion zshTeoretiskt är det tillräckligt att koppla utdata från dessa kommandon i den motsvarande kommandoradsmiljön för att kubectl ska kunna komplettera kommandon.
I praktiken skiljer sig metoden för anslutning mellan Bash (inklusive skillnader mellan Linux och MacOS) och Zsh. Nedan går vi igenom alla dessa alternativ.
Bash i Linux
Kompletteringsskriptet för Bash beror på paketet bash-completion, så du måste först installera det:
$ sudo apt-get install bash-completionEller:
$ yum install bash-completionDu kan testa att paketet har installerats korrekt med följande kommando:
$ type _init_completion Om det här visar koden för kommandot, så är bash-completion korrekt installerat. Om kommandot ger ett felmeddelande "Inte hittad", måste du lägga till följande rad i din fil ~ /.bashrc:
$ source /usr/share/bash-completion/bash_completion Om det behövs att lägga till denna rad i filen ~ /.bashrc beror på paketförvaltaren som du använde för att installera bash-completion. För APT är det nödvändigt, för YUM är det inte.
Efter installationen av bash-completion måste allt konfigureras så att kompletteringsskriptet kubectl aktiveras i alla kommandotolk-sessioner.
Ett sätt att göra detta är att lägga till följande rad i filen ~ /.bashrc:
source <(kubectl completion bash) Ett annat sätt är att lägga till kubectl-kompletteringsskriptet i katalogen /etc/bash_completion.d (skapa den om den inte finns):
$ kubectl completion bash >/etc/bash_completion.d/kubectl Alla kompletteringsskript i katalogen /etc/bash_completion.d aktiveras automatiskt i bash-completion.
Båda alternativen är lika giltiga.
Efter omstart av kommandotolken kommer kommandon för kubectl att autokompletteras.
Bash i MacOS
I MacOS är inställningen lite mer komplicerad. Problemet är att MacOS som standard använder Bash version 3.2, och skriptet för autokomplettering kubectl kräver Bash version 4.1 eller högre och fungerar inte i Bash 3.2.
Användningen av den föråldrade versionen av Bash i MacOS beror på licensfrågor. Bash version 4 distribueras under GPLv3-licensen, som Apple inte stöder.
För att ställa in autokomplettering för kubectl i MacOS måste du installera en nyare version av Bash. Du kan också installera den uppdaterade Bash som standardkommandotolk, vilket kommer att spara dig en hel del problem i framtiden. Det är enkelt, detaljer finns i artikeln "».
Innan du fortsätter, se till att du använder en ny version av Bash (kontrollera utdata bash --version).
Autokompletteringsskriptet i Bash beror på projektet , så du måste först installera det.
Du kan installera bash-completion med :
$ brew install bash-completion@2 Här @2 betyder bash-completion version 2. Autokomplettering av kubectl kräver bash-completion v2, och bash-completion v2 kräver Bash version minst 4.1.
Kommandots utdata brew-install innehåller en sektion Caveats, där det anges att du behöver lägga till i filen ˜/.bash_profile:
export BASH_COMPLETION_COMPAT_DIR=/usr/local/etc/bash_completion.d
[[ -r "/usr/local/etc/profile.d/bash_completion.sh" ]] && .
"/usr/local/etc/profile.d/bash_completion.sh"
Men jag rekommenderar att lägga till dessa rader inte i ˜/.bash_profile, och i ~/.bashrc. I så fall kommer autokomplettering att vara tillgänglig inte bara i huvudsakliga, utan också i underliggande kommandotolkar.
Efter att ha startat om kommandotolken kan du kontrollera installationens korrekthet med följande kommando:
$ type _init_completionOm du i utskriften ser en shell-funktion, är allt korrekt inställt.
Nu behöver du se till att autokomplettering av kubectl är aktiverat i alla sessioner.
Ett sätt är att lägga till följande rad i din ~/.bashrc:
source <(kubectl completion bash) Det andra sättet är att lägga till autokompletteringskriptet i mappen /usr/local/etc/bash_completion.d:
$ kubectl completion bash
>/usr/local/etc/bash_completion.d/kubectl
Detta sätt fungerar endast om du har installerat bash-completion med Homebrew. I så fall laddar bash-completion alla skript från denna katalog.
Om du har installerat , behöver du inte utföra det föregående steget, eftersom autokompletteringsskriptet automatiskt kommer att placeras i mappen /usr/local/etc/bash_completion.d vid installationen. I så fall börjar autokomplettering av kubectl fungera så snart du har installerat bash-completion.
I slutändan är alla dessa alternativ ekvivalenta.
Zsh
Autokompletteringsskript för Zsh kräver inga beroenden. Allt du behöver göra är att aktivera dem vid inläsning av kommandotolken.
Du kan göra detta genom att lägga till en rad i din ~/.zshrc fil:
source <(kubectl completion zsh) Om du får felet not found: compdef efter att ha startat om din tol kommandotolken, behöver du aktivera den inbyggda funktionencompdef ~/.zshrc följande:
. Du kan aktivera den genom att lägga till i början av din filautoload -Uz compinit compinit
2. Snabb översikt av resursdefinitioner
När du skapar YAML-resursdefinitioner behöver du känna till fälten och deras värden för dessa resurser. En plats att söka efter denna information är i API-handboken, som innehåller fullständiga specifikationer för alla resurser. kubectl explain, som visar specifikationerna för alla resurser direkt i din terminal.
Kommandots format är följande:
$ kubectl explain resource[.field]...Teamet kommer att visa specifikationen för den begärda resursen eller fältet. Den visade informationen är densamma som den som finns i API-dokumentationen.
Som standard kubectl explain visar endast det första nivån av fältens inbäddning.
Se hur det ser ut .
Du kan visa hela trädet genom att lägga till alternativet --recursive:
$ kubectl explain deployment.spec --recursiveOm du inte exakt vet vilka resurser som behövs kan du visa dem alla med följande kommando:
$ kubectl api-resources Detta kommando visar resursnamnen i pluralform, till exempel, deployment istället för deployment. Det visar också kortnamnet, till exempel deploy, för de resurser som har det. Oroa dig inte för dessa skillnader. Alla dessa namnformer är likvärdiga för kubectl. Det betyder att du kan använda vilken som helst av dem för kubectl explain.
Alla följande kommandon är likvärdiga:
$ kubectl explain deployments.spec
# eller
$ kubectl explain deployment.spec
# eller
$ kubectl explain deploy.spec
3. Använd ett anpassat format för kolumner
Som standard är formatet för kommandoutdata kubectl get:
$ kubectl get pods
NAME                     READY    STATUS    RESTARTS  AGE
engine-544b6b6467-22qr6   1/1     Running     0       78d
engine-544b6b6467-lw5t8   1/1     Running     0       78d
engine-544b6b6467-tvgmg   1/1     Running     0       78d
web-ui-6db964458-8pdw4    1/1     Running     0       78d
Detta format är användbart, men det innehåller en begränsad mängd information. Jämfört med det kompletta resursdefinitionsformatet visas här bara några få fält.
I detta fall kan du använda ett anpassat format för kolumner. Det låter dig specificera vilka data som ska visas. Du kan visa vilket fält som helst av resursen i en separat kolumn.
Användningen av anpassat format definieras med hjälp av alternativ:
-o custom-columns=:[,:]... Du kan definiera varje utdata kolumn med ett par <jsonpath> — ett uttryck som definierar resursfältet.
Låt oss titta på ett enkelt exempel:
$ kubectl get pods -o custom-columns='NAME:metadata.name'

NAME
engine-544b6b6467-22qr6
engine-544b6b6467-lw5t8
engine-544b6b6467-tvgmg
web-ui-6db964458-8pdw4
Utdatan innehåller en kolumn med namnen på poddarna.
Uttrycket i alternativet väljer namnen på poddarna från fältet metadata.name. Detta beror på att poddavsnittets namn definieras i det underliggande fältet name i poddens resursbeskrivning. Du kan läsa mer i metadata API-dokumentationen kubectl explain pod.metadata.name kubectl förklara pod.metadata.namn.
Anta så att du vill lägga till en extra kolumn i utdata, till exempel som visar noden som varje pod körs på. För att göra detta kan du helt enkelt lägga till den relevanta kolumnspecifikationen i alternativet för anpassade kolumner:
$ kubectl get pods
  -o custom-columns='NAME:metadata.name,NODE:spec.nodeName'

NAME                       NODE
engine-544b6b6467-22qr6    ip-10-0-80-67.ec2.internal
engine-544b6b6467-lw5t8    ip-10-0-36-80.ec2.internal
engine-544b6b6467-tvgmg    ip-10-0-118-34.ec2.internal
web-ui-6db964458-8pdw4     ip-10-0-118-34.ec2.internal
Uttrycket väljer nodens namn från spec.nodeName — när en pod tilldelas en nod skrivs dess namn in i fältet spec.nodeName resursens specifikation för podden. Mer information kan ses i utdata från kubectl explain pod.spec.nodeName.
Observera att Kubernetes resursfält är skiftlägeskänsliga.
Du kan se vilket resursfält som helst som en kolumn. Titta bara på resursens specifikation och testa med vilka fält du vill.
Men först ska vi titta närmare på fältvaluttryck.
JSONPath-uttryck
Uttryck för att välja resursfält baseras på .
JSONPath är ett språk för att hämta data från JSON-dokument. Att välja ett fält är det enklaste användningsfallet för JSONPath. Det har mycket , inklusive växlare, filter och så vidare.
Kubectl explain stöder ett begränsat antal JSONPath-funktioner. Nedan beskrivs funktionerna och exempel på deras användning:
# Выбрать все элементы списка
$ kubectl get pods -o custom-columns='DATA:spec.containers[*].image'
# Выбрать специфический элемент списка
$ kubectl get pods -o custom-columns='DATA:spec.containers[0].image'
# Выбрать элементы списка, попадающие под фильтр
$ kubectl get pods -o custom-columns='DATA:spec.containers[?(@.image!="nginx")].image'
# Выбрать все поля по указанному пути, независимо от их имени
$ kubectl get pods -o custom-columns='DATA:metadata.*'
# Выбрать все поля с указанным именем, вне зависимости от их расположения
$ kubectl get pods -o custom-columns='DATA:..image'
Operatören [] har en speciell betydelse. Många Kubernetes resursfält är listor, och denna operator gör det möjligt att välja element från dessa listor. Den används ofta med wildcard som [*] för att välja alla element i listan.
Tillämpningsexempel
Möjligheterna att använda anpassad kolumnutdataformat är oändliga, eftersom du kan visa vilket fält eller kombination av fält som helst i utdata. Här är några exempel på användningar, men tveka inte att utforska dem själv och hitta användningar som är användbara för dig.
- Visa containerbilder för poddar:
$ kubectl get pods
  -o custom-columns='NAME:metadata.name,IMAGES:spec.containers[*].image'

NAME                        IMAGES
engine-544b6b6467-22qr6     rabbitmq:3.7.8-management,nginx
engine-544b6b6467-lw5t8     rabbitmq:3.7.8-management,nginx
engine-544b6b6467-tvgmg     rabbitmq:3.7.8-management,nginx
web-ui-6db964458-8pdw4      wordpress
Detta kommando visar namnen på containerbilderna för varje pod.
Kom ihåg att ett underlag kan innehålla flera containrar, då kommer bildnamnen att visas i en rad separerade med kommatecken.
- Visning av zoner för tillgänglighet av noder:
$ kubectl get nodes
  -o
custom-columns='NAME:metadata.name,ZONE:metadata.labels.failure-domain.beta.kubernetes.io/zone'

NAME                          ZONE
ip-10-0-118-34.ec2.internal   us-east-1b
ip-10-0-36-80.ec2.internal    us-east-1a
ip-10-0-80-67.ec2.internal    us-east-1b
Detta kommando är praktiskt om din kluster är värd i en offentlig moln. Det visar tillgänglighetszonen för varje nod.
En tillgänglighetszon är ett molnkonstrukt som begränsar replikeringszonen till ett geografiskt område.
Tillgänglighetszoner för varje nod fårs genom en speciell etikett — . Om klustret körs i ett offentligt moln, skapas denna etikett automatiskt och fylls med namnen på tillgänglighetszonerna för varje nod.
Etiketter är inte en del av Kubernetes resurs specifikation, så du kommer inte att hitta information om dem i . Men de kan ses (liksom alla andra etiketter) om du begär information om noder i YAML eller JSON-format:
$ kubectl get nodes -o yaml
# eller
$ kubectl get nodes -o json
Detta är ett utmärkt sätt att lära sig mer om resurser, utöver att studera resurs specifikationerna.
4. Lätt att växla mellan kluster och namnrymder
När kubectl gör en förfrågan till Kubernetes API, läser den kubeconfig-filen för att få alla nödvändiga parametrar för anslutning.
Som standard är kubeconfig-filen ~/.kube/config. Denna fil skapas eller uppdateras vanligtvis med ett särskilt kommando.
När du arbetar med flera kluster innehåller din kubeconfig-fil anslutningsparametrar för alla dessa kluster. Du behöver ett sätt att ange för kubectl vilket kluster du arbetar med.
Inom klustret kan du skapa flera namnrymder — en typ av virtuellt kluster inom ett fysiskt kluster. Kubectl bestämmer vilken namnrymd som ska användas baserat på uppgifterna i kubeconfig-filen. Det betyder att du också behöver ett sätt att ange för kubectl vilken namnrymd som ska användas.
I det här avsnittet kommer vi att förklara hur detta fungerar och hur du kan uppnå effektiv drift.
Observera att du kan ha flera kubeconfig-filer listade i miljövariabeln KUBECONFIG. I så fall kommer alla dessa filer att slås samman till en gemensam konfiguration under körning. Du kan också ändra den använda standardkubeconfig-filen genom att köra kubectl med parametern --kubeconfig. Se .
Kubeconfig-filer
Låt oss titta på vad kubeconfig-filen faktiskt innehåller:
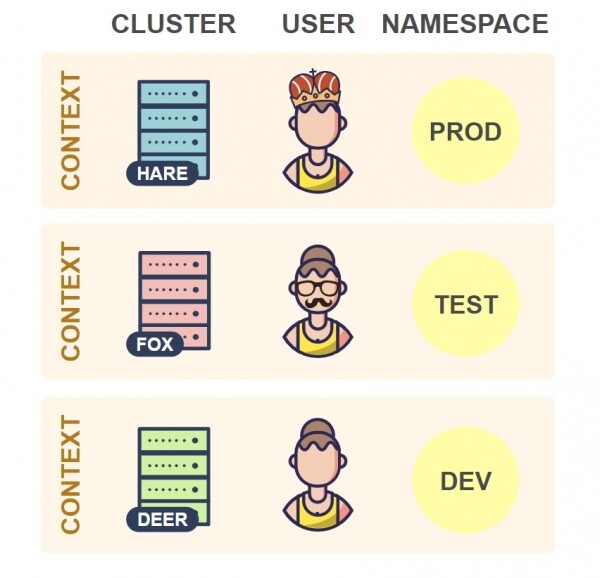
Som du kan se innehåller kubeconfig-filen en uppsättning kontexter. En kontext består av tre element:
- Cluster — API-serverns URL för klustret.
- User — autentiseringsuppgifter för användaren i klustret.
- Namespace — namnutrymme som används vid anslutning till klustret.
I praktiken används ofta en kontext per kluster i din kubeconfig-fil. Du kan dock ha flera kontexter per kluster, som skiljer sig åt beroende på användare eller namnutrymme. Men en sådan konfiguration med flera kontexter förekommer sällan, så det finns vanligtvis en entydig koppling mellan kluster och kontexter.
Vid varje tidpunkt är en av kontexterna aktuell:
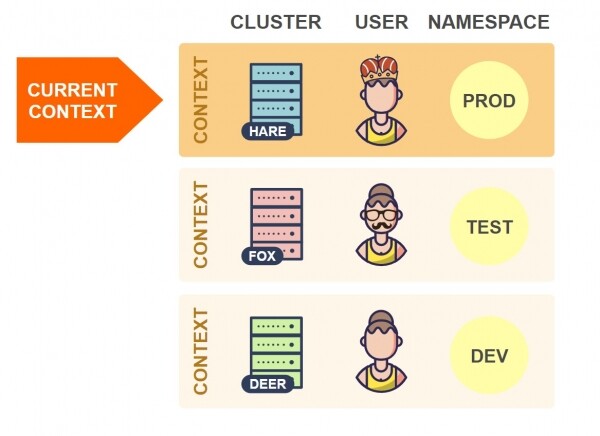
När kubectl läser konfigurationsfilen tas alltid information från den aktuella kontexten. I exemplet ovan kommer kubectl att ansluta till klustret Hare.
För att byta till ett annat kluster måste den aktuella kontexten i kubeconfig-filen ändras:
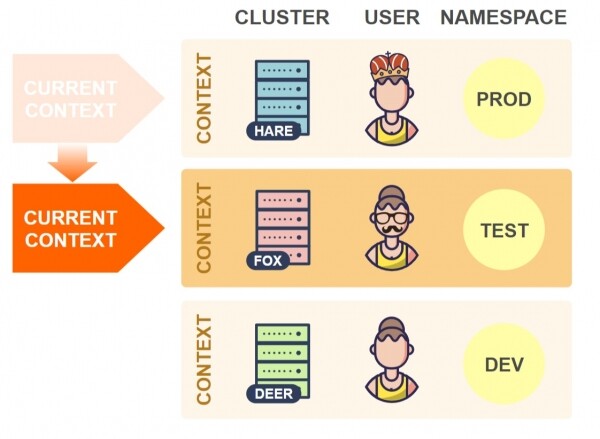
Nu kommer kubectl att ansluta till klustret Fox.
För att byta till ett annat namnutrymme i samma kluster måste värdet för elementet namespace för den aktuella kontexten ändras:
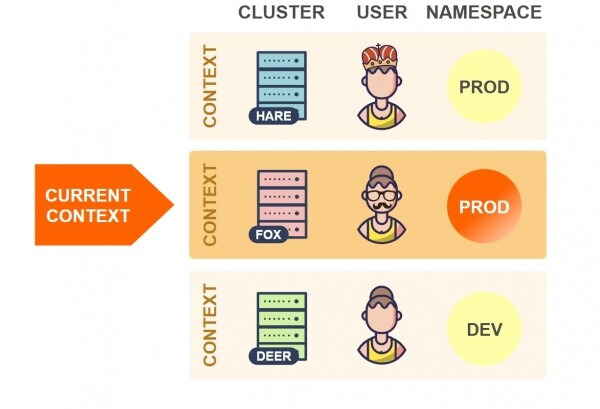
I det ovanstående exemplet kommer kubectl att använda namnutrymmet Prod för klustret Fox (tidigare var namnutrymmet Test inställt).
Observera att kubectl också tillhandahåller parametrar --cluster, --user, --namespace och --context, som gör att du kan skriva över individuella element och själva den aktuella kontexten, oavsett vad som är inställt i kubeconfig-filen. Se kubectl options.
Teoretiskt kan du manuellt ändra parametrarna i kubeconfig-filen. Men det är obekvämt. För att förenkla dessa operationer finns det olika verktyg som gör det möjligt att ändra parametrar automatiskt.
Använd kubectx
Ett mycket populärt verktyg för att växla mellan kluster och namnutrymmen.
Verktyget erbjuder kommandon kubectx och kubens för att ändra den aktuella kontexten och namnrymden därefter.
Som nämnts tidigare innebär att ändra den aktuella kontexten att ändra kluster om du har endast en kontext på klustret.
Här är ett exempel på att köra dessa kommandon:
I grund och botten redigerar dessa kommandon helt enkelt kubeconfig-filen, som beskrivits ovan.
För att installera kubectx, följ instruktionerna på
Båda kommandona stöder autocompletion av namn på kontexter och namnrymder, vilket gör att du inte behöver skriva dem helt. Instruktioner för att ställa in autocompletion .
En annan användbar funktion kubectx denna funktion ett omslag runt modulen Crypt::UnixCrypt och utgör ingen fara, men i det levererade arkivet på Sourceforge anropas kod som direkt refererar till \/etc\/shadow, men gör det genom en shell-konstruktion. För att genomföra attacken räcker det med att ange tecknet "|" i fältet för det gamla lösenordet och koden efter detta kommer att köras med root-behörighet på servern. . Det fungerar tillsammans med verktyget , som måste installeras separat. Att installera fzf gör automatiskt det interaktiva läget tillgängligt i kubectx. I det interaktiva läget kan du välja kontext och namnrymd genom det interaktiva gränssnittet för fri sökning som fzf tillhandahåller.
Användning av kommandoradsalias
Du behöver inga separata verktyg för att ändra den aktuella kontexten och namnrymden, eftersom kubectl också tillhandahåller kommandon för detta. Så kommandot kubectl config tillhandahåller underkommandon för att redigera kubeconfig-filer.
Här är några av dem:
kubectl config get-contexts: lista alla kontexter;kubectl config current-context: få den aktuella kontexten;kubectl config use-context: ändra den aktuella kontexten;kubectl config set-context: ändra kontextobjektet.
Men det är inte särskilt praktiskt att använda dessa kommandon direkt eftersom de är långa. Du kan skapa alias för kommandoraden som är lätta att köra.
Jag har skapat en uppsättning alias baserade på dessa kommandon som erbjuder funktionalitet liknande kubectx. Här kan du se dem i aktion:
Observera att aliasen använder fzf för att tillhandahålla ett interaktivt gränssnitt för fri sökning (som i det interaktiva läget kubectx). Detta innebär att du behöver , för att använda dessa alias.
Här är själva definitionerna av aliasen:
# Получить текущий контекст
alias krc='kubectl config current-context'
# Список всех контекстов
alias klc='kubectl config get-contexts -o name | sed "s/^/  /;|^  $(krc)$|s/ /*/"'
# Изменить текущий контекст
alias kcc='kubectl config use-context "$(klc | fzf -e | sed "s/^..//")"'

# Получить текущее пространство имен
alias krn='kubectl config get-contexts --no-headers "$(krc)" | awk "{print $5}" | sed "s/^$/default/"'
# Список всех пространств имен
alias kln='kubectl get -o name ns | sed "s|^.*/|  |;|^  $(krn)$|s/ /*/"'
# Изменить текущее пространство имен
alias kcn='kubectl config set-context --current --namespace "$(kln | fzf -e | sed "s/^..//")"'
För att installera dessa alias, lägg till de ovanstående definitionerna i din fil ~/.bashrc eller ~/.zshrc och starta om din shell.
Användning av plugins
Kubectl tillåter att ladda plugins som körs precis som huvudkommandona. Du kan till exempel installera pluginet kubectl-foo och köra det genom att utföra kommandot kubectl foo.
Det skulle vara praktiskt att byta kontext och namnrymd på det här sättet, till exempel köra kubectl ctx för att byta kontext och kubectl ns för att byta namnrymd.
Jag har skrivit två plugins som gör detta:
Pluginernas funktionalitet baseras på alias från föregående avsnitt.
Så här fungerar de:
Observera att plugins använder fzf för att tillhandahålla ett interaktivt gränssnitt för fritt sökande (som i interaktivt läge kubectx). Det betyder att du behöver, för att använda dessa alias.
För att installera plugins behöver du ladda ner skripten med namnen och till valfri katalog i din PATH-variabel och göra dem körbara, till exempel med chmod +x. Direkt efter detta kan du använda kubectl ctx och kubectl ns.
5. Minska inmatningen med autoalias
Kommandoalias i skalet är ett bra sätt att snabba upp inmatningen. Projektet innehåller cirka 800 förkortningar för grundläggande kubectl-kommandon.
Du kanske undrar — hur minns man 800 alias? Men du behöver inte minnas dem alla, eftersom de bygger på ett enkelt mönster som beskrivs nedan:
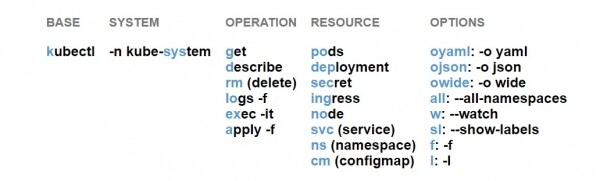
Till exempel:
- kgpooyaml — kubectl get pods oyaml
- ksysgsvcw — kubectl -n kube-system get svc w
- ksysrmcm — kubectl -n kube-system rm cm
- kgdepallsl — kubectl get deployment all sl
Som du ser består aliasen av komponenter, där varje komponent representerar en specifik del av kubectl-kommandot. Varje alias kan ha en komponent för grundkommandot, operationen och resursen samt flera komponenter för parametrar. Du "fyller" bara i dessa komponenter från vänster till höger enligt mönstret ovan.
Den aktuella detaljerade mallen finns på . Där kan du också hitta.
Till exempel motsvarar aliaset kgpooyamlall kommandot kubectl get pods -o yaml --all-namespaces.
Den relativa ordningen av alternativen är inte viktig: kommandot kgpooyamlall är ekvivalent med kommandot kgpoalloyaml.
Du behöver inte använda alla komponenter som alias. Till exempel vågvektor, kg, klo, ksys, kgpo kan också användas. Dessutom kan du kombinera alias och vanliga kommandon eller alternativ i kommandoraden:
Till exempel:
- Istället för
kubectl proxykan skrivas somk proxy. - Istället för
kubectl get roleskan skrivas somkg roles(det finns för närvarande inget alias för resursen Roles). - För att få data om en specifik pod kan du använda kommandot
kgpo my-pod — kubectl get pod my-pod.
Tänk på att vissa alias kräver ett argument i kommandoraden. Till exempel aliaset kgpol betyder kubectl get pods -l. Alternativet -l kräver ett argument – etikettens specifikation. Om du använder en alias ser den ut som kgpol app=ui.
Eftersom vissa av aliasen kräver argument måste aliasen a, f och l användas sist.
I allmänhet, när du väl behärskar detta mönster kan du intuitivt extrahera alias från de kommandon du vill köra och spara mycket tid på inmatning.
Installation
För att installera kubectl-aliases måste du ladda ner filen från GitHub och inkludera den i filen ~/.bashrc eller ~/.zshrc:
source ~/.kubectl_aliasesAutokomplettering
Som vi redan har nämnt lägger du ofta till extra ord till aliaset i kommandoraden. Till exempel:
$ kgpooyaml test-pod-d4b77b989Om du använder autokomplettering för kubectl, har du sannolikt använt autokomplettering för sådana saker som resursnamn. Men kan detta göras när du använder alias?
Detta är en mycket viktig fråga, eftersom om autokomplettering inte fungerar, tappar du en del av fördelarna med alias.
Svaret beror på vilken kommandoradstolk du använder:
- För Zsh fungerar autokomplettering för alias 'ur lådan'.
- Tyvärr, för Bash, krävs vissa åtgärder för att få autokompletteringen att fungera.
Aktivering av autokomplettering för alias i Bash
Problemet med Bash är att det försöker komplettera (när du trycker på Tab) aliaset, snarare än kommandot som aliaset refererar till (som Zsh gör). Eftersom du inte har kompletteringsskript för alla 800 alias fungerar inte autokomplettering.
Projektet erbjuder en generell lösning på detta problem. Den ansluter sig till kompletteringsmekanismen för alias, kompletterar aliaset till kommandot och returnerar kompletteringsalternativ för det kompletterade kommandot. Detta innebär att kompletteringen för aliaset beter sig på samma sätt som för det fullständiga kommandot.
Näst kommer jag först att förklara hur du installerar complete-alias, och sedan hur du konfigurerar det för att aktivera komplettering för alla kubectl-alias.
Installation av complete-alias
Först och främst beror complete-alias på . Därför måste du kontrollera att bash-completion är installerat innan du installerar complete-alias. Installationsanvisningarna gavs tidigare för Linux och MacOS.
Viktigt meddelande till MacOS-användare: precis som skriptet för autokomplettering kubectl, fungerar complete-alias inte med Bash 3.2, som är standard i MacOS. Specifikt beror complete-alias på bash-completion v2 (brew install bash-completion@2), som kräver minst Bash 4.1. Detta innebär att du måste installera en nyare version av Bash för att använda complete-alias på MacOS.
Du behöver ladda ner skriptet från och inkludera det i din fil ~/.bashrc:
source ~/bash_completion.shEfter omstart av kommandotolken kommer complete-alias att vara helt installerat.
Aktivering av autocompletion för kubectl-aliaser
Tekniskt sett tillhandahåller complete-alias en skalfunktion _complete_alias. Denna funktion kontrollerar aliaset och returnerar förslag för autocompletion av aliaskommandot.
För att koppla funktionen till ett specifikt alias behöver du använda Baashs inbyggda mekanism , för att ställa in _complete_alias som en autocompletionfunktion för aliaset.
Som exempel, låt oss ta aliaset k, som representerar kubectl-kommandot. För att ställa in _complete_alias som autocompletionfunktion för detta alias måste du köra följande kommando:
$ complete -F _complete_alias k Resultatet av detta är att varje gång du autocompleterar aliaset k, anropas funktionen _complete_alias, som kontrollerar aliaset och returnerar förslag för kommandot kubectl.
Som ett andra exempel, låt oss ta aliaset kg, som representerar kubectl get:
$ complete -F _complete_alias kg Precis som i det föregående exemplet, när du autocompleterar kg, får du samma förslag som du skulle fått för kubectl get.
Observera att complete-alias kan användas för vilket alias som helst i ditt system.
Därför, för att aktivera autocompletion för alla kubectl-aliaser, måste du köra ovanstående kommando för var och en av dem. Följande fragment gör just detta, förutsatt att du har installerat kubectl-aliases i ~/ .kubectl-aliases:
for _a in $(sed '/^alias /!d;s/^alias //;s/=.*$//') ~/ .kubectl_aliases);
do
 complete -F _complete_alias "$_a"
done
Denna kodbit måste placeras i din ~/.bashrc, starta om kommandotolken och autocompletion kommer att vara tillgänglig för alla 800 kubectl-aliaser.
6. Utvidgning av kubectl med hjälp av plugins
Från och med , kubectl stöder , som tillåter att funktionerna utvidgas med ytterligare kommandon.
Om du är bekant med , så är kubectl-plugins byggda på samma sätt.
I detta kapitel kommer vi att förklara hur man installerar plugins, var man hittar dem och hur man skapar egna plugins.
Installation av plugins
Kubectl-plugins distribueras i form av enkla körbara filer med ett namn som ser ut som kubectl-x. The prefix kubectl- är obligatoriskt, följt av en ny underkommandon kubectl som tillåter att anropa plugin.
Till exempel kommer pluginen hello att distribueras i form av en fil med namnet kubectl-hello.
För att installera pluginet behöver du kopiera filen kubectl-x till en valfri katalog i din PATH-variabel och göra den körbar, till exempel med hjälp av chmod +x. Direkt efter detta kan du anropa pluginet med hjälp av kubectl x.
Du kan använda följande kommando för att lista alla plugins som för närvarande är installerade i ditt system:
$ kubectl plugin listDetta kommando visar också varningar om du har flera plugins med samma namn, eller om det finns en pluginfil som inte är körbar.
Sökning och installation av plugins med Krew
Kubectl-plugins är lämpliga för delad eller återanvändning liknande programvarupaket. Men var kan du hitta plugins som andra har delat?
syftar till att erbjuda en enhetlig lösning för att dela, söka, installera och hantera kubectl-plugins. Projektet kallar sig själv "pakethanterare för kubectl-plugins" (Krew liknar ).
Krew är en lista över kubectl-plugins som du kan välja och installera. Dessutom är Krew också en plugin för kubectl.
Det betyder att installationen av Krew fungerar i praktiken som installation av vilken annan kubectl-plugin som helst. Du kan hitta detaljerade instruktioner på .
De viktigaste kommandona i Krew:
# Поиск в списке плагинов
$ kubectl krew search [<query>]
# Посмотреть информацию о плагине
$ kubectl krew info <plugin>
# Установить плагин
$ kubectl krew install <plugin>
# Обновить все плагины до последней версии
$ kubectl krew upgrade
# Посмотреть все плагины, установленные через Krew
$ kubectl krew list
# Деинсталлировать плагин
$ kubectl krew remove <plugin>
Tänk på att installation av plugins med Krew inte hindrar installation av plugins på det vanliga sättet som beskrivs ovan.
Observera att kommandot kubectl krew list visar endast de plugins som har installerats med Krew, medan kommandot kubectl plugin list listar alla plugins, det vill säga de som är installerade med Krew och de som är installerade på andra sätt.
Sökning av plugins på andra ställen
Krew är ett ungt projekt, för närvarande i dess ungefär 30 plugins. Om du inte kan hitta det du behöver, kan du söka efter plugins på andra ställen, till exempel på GitHub.
Jag rekommenderar att du kollar avsnittet GitHub . Där hittar du flera dussin tillgängliga plugins som är värda att titta på.
Skriva egna plugins
Du kan själv — det är inte svårt. Du behöver skapa en körbar fil som gör det som behövs, namnge den som kubectl-x och installera den som beskrivits ovan.
Filformatet kan vara ett bash-skript, ett python-skript eller en kompilerad go-applikation — det spelar ingen roll. Det enda kravet är att den ska kunna köras direkt på operativsystemet.
Låt oss skapa ett exempelplugin just nu. I föregående avsnitt använde du kommandot kubectl för att lista containrarna för varje pod. Det är enkelt att omvandla detta kommando till ett plugin som du kan kalla, till exempel, med kubectl img.
Skapa en fil kubectl-img med följande innehåll:
#!/bin/bash
kubectl get pods -o custom-columns='NAME:metadata.name,IMAGES:spec.containers[*].image'
Nu gör filen körbar med chmod +x kubectl-img och flytta den till en katalog i din PATH. Direkt efter detta kan du använda pluginet kubectl img.
Som nämnts tidigare kan kubectl-plugins skrivas på vilket programmeringsspråk eller skriptspråk som helst. Om du använder skript från kommandoraden har du fördelen av att enkelt kunna anropa kubectl från pluginet. Men du kan skriva mer komplexa plugins på riktiga programmeringsspråk med hjälp av . Om du använder Go kan du även använda , som finns speciellt för att skriva kubectl-plugins.
Hur man delar sina plugins
Om du tycker att dina plugins kan vara användbara för andra, tveka inte att dela dem på GitHub. Se till att lägga till dem i tråden .
Du kan också begära att din plugin läggs till i . Instruktioner om hur man gör detta finns i .
Autocompletion av kommandon
För närvarande stöder plugins inte autocompletion. Det innebär att du måste skriva hela namnet på pluginet och hela namnen på argumenten.
Det finns en i GitHub-repositoriet för kubectl för denna funktion. Så det är möjligt att denna funktion kommer att realiseras någon gång i framtiden.
Lycka till!!!
Vad mer att läsa om ämnet:
- .
- .
- .
Källa: habr.com
