

Alla som har försökt starta en virtuell maskin i molnet vet väl att standardporten för RDP, om den lämnas öppen, nästan omedelbart kommer att attackeras av vågor av inloggningsförsök från olika IP-adresser runt om i världen.
I den här artikeln visar jag hur man i kan konfigurera en automatisk reaktion på inloggningsförsök med hjälp av att lägga till en ny regel i brandväggen. InTrust är en för insamling, analys och lagring av ostrukturerade data, där det redan finns hundratals förinställda reaktioner på olika typer av attacker.
I Quest InTrust kan man konfigurera åtgärder vid aktivering av en regel. Från logginsamlingsagenten får InTrust ett meddelande om ett misslyckat inloggningsförsök på en arbetsstation eller server. För att lägga till nya IP-adresser i brandväggen måste du kopiera den befintliga specialregeln för att upptäcka flera misslyckade inloggningsförsök och öppna kopian för redigering:
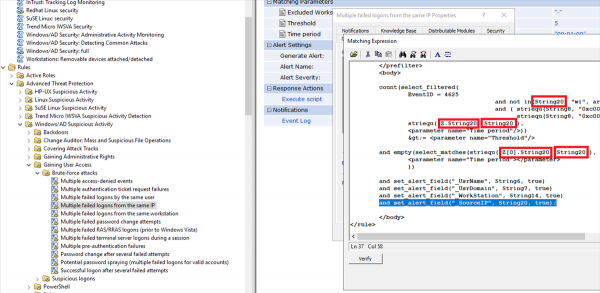
Händelser i Windows-loggar använder så kallade InsertionString. (detta är ett misslyckat inloggningsförsök) och du kommer att se att de intressanta fälten lagras i InsertionString14 (Arbetsstationsnamn) och InsertionString20 (Källnätverksadress). Vid attacker från internet kommer fältet för Arbetsstationsnamn troligtvis att vara tomt, så det är viktigt att sätta in värdet från Källnätverksadress här.
Så här ser texten för händelse 4625 ut
Ett konto kunde inte logga in.
Ämne:
	Säkerhets-ID:		S-1-5-21-1135140816-2109348461-2107143693-500
	Kontonamn:		ALebovsky
	Kontodomän:		LOGISTICS
	Inloggnings-ID:		0x2a88a
Inloggningstyp:			2
Konto för vilket inloggning misslyckades:
	Säkerhets-ID:		S-1-0-0
	Kontonamn:		Paul
	Kontodomän:		LOGISTICS
Misslyckandeinformation:
	Misslyckandeskäl:		Kontot är låst.
	Status:			0xc0000234
	Understatus:		0x0
Processinformation:
	Anropande process-ID:	0x3f8
	Anropande processnamn:	C:WindowsSystem32svchost.exe
Nätverksinformation:
	Arbetsstationsnamn:	DCC1
	Källnätverksadress:	::1
	Källport:		0
Detaljerad autentiseringsinformation:
	Inloggningsprocess:		seclogo
	Autentiseringspaket:	Negotiate
	Överförda tjänster:	-
	Paketnamn (endast NTLM):	-
	Nyckellängd:		0
Denna händelse genereras när en inloggningsbegäran misslyckas. Den genereras på datorn där åtkomst försökts.
Ämnesfälten anger kontot på det lokala systemet som begärde inloggningen. Detta är vanligtvis en tjänst, som Server-tjänsten, eller en lokal process som Winlogon.exe eller Services.exe.
Inloggningstypfältet anger vilken typ av inloggning som begärdes. De vanligaste typerna är 2 (interaktiv) och 3 (nätverk).
Processinformationsfälten anger vilket konto och vilken process på systemet som begärde inloggningen.
Nätverksinformationsfälten anger varifrån en fjärrinloggningsbegäran kom. Arbetsstationsnamn är inte alltid tillgängligt och kan lämnas tomt i vissa fall.
De autentiseringsinformationfälten ger detaljerad information om denna specifika inloggningsbegäran.
	- Överförda tjänster indikerar vilka mellanliggande tjänster som har deltagit i denna inloggningsbegäran.
	- Paketnamn anger vilket underprotokoll som användes bland NTLM-protokollen.
	- Nyckellängd anger längden på den genererade sessionsnyckeln. Detta kommer att vara 0 om ingen sessionsnyckel begärdes.
Dessutom lägger vi till värdet för Source Network Address i händelsetexten.
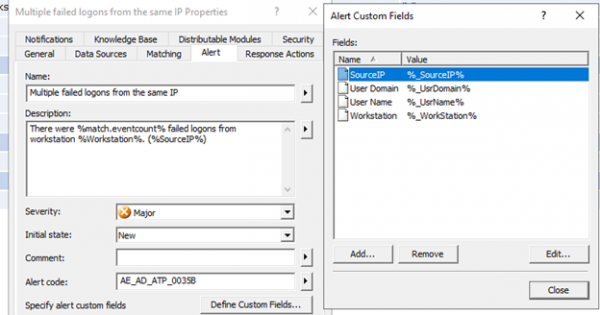
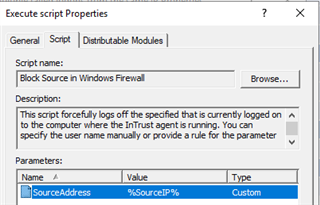
Sedan behöver vi lägga till ett skript som blockerar IP-adressen i Windows-brandväggen. Nedan är ett exempel som kan användas för detta.
Skript för att konfigurera brandväggen
param(
         [Parameter(Mandatory = $true)]
         [ValidateNotNullOrEmpty()]
         [string]
         $SourceAddress
)

$SourceAddress = $SourceAddress.Trim()
$ErrorActionPreference = 'Stop'
$ruleName = 'Quest-InTrust-Block-Failed-Logons'
$ruleDisplayName = 'Quest InTrust: Blockerar IP-adresser från misslyckade inloggningar'

function Get-BlockedIps {
    (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue | get-netfirewalladdressfilter).RemoteAddress
}

$blockedIps = Get-BlockedIps
$allIps = [array]$SourceAddress + [array]$blockedIps | Select-Object -Unique | Sort-Object

if (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue) {
    Set-NetFirewallRule -Name $ruleName -RemoteAddress $allIps
} else {
    New-NetFirewallRule -Name $ruleName -DisplayName $ruleDisplayName -Direction Inbound -Action Block -RemoteAddress $allIps
}
Nu kan vi ändra regelnamn och dess beskrivning, så att det inte blir förvirring senare.
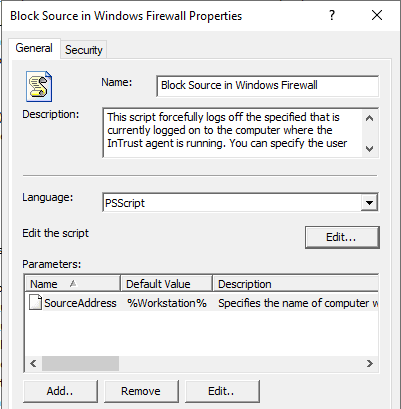
Nu behöver vi lägga till detta skript som en åtgärd för regeln, aktivera regeln och se till att den relevanta regeln ingår i övervakningspolicyn för realtidsläge. Agenten måste ha möjligheten att köra åtgärdsskript och den rätta parametern måste anges.
Efter genomförda inställningar har antalet misslyckade autentiseringar minskat med 80%. Vinst? Absolut!
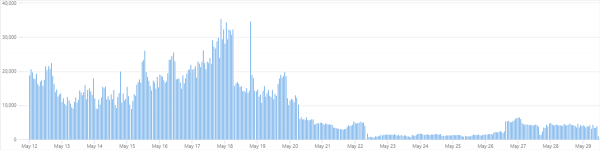
Ibland sker en liten ökning igen, men det beror på nya källor till attacker. Sedan sjunker det tillbaka igen.
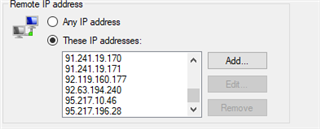
Under en veckas drift har 66 IP-adresser lagts till i brandväggsregeln.
Nedan finns en tabell med 10 vanliga användarnamn som användes vid inloggningsförsök.
Användarnamn
Antalet
I procent
administrator
1220235
40.78
admin
672109
22.46
användare
219870
7.35
contoso
126088
4.21
contoso.com
73048
2.44
administrador
55319
1.85
server
39403
1.32
sgazlabdc01.contoso.com
32177
1.08
administrateur
32377
1.08
sgazlabdc01
31259
1.04
Berätta i kommentarerna hur ni hanterar hot mot informationssäkerheten. Vilket system använder ni, hur praktiskt är det?
Om du är intresserad av att se InTrust i aktion, i kontaktformuläret på vår webbplats eller skriv till mig privat.
Läs våra andra artiklar om informationssäkerhet:
(populär artikel)
Källa: habr.com
