

Enkla lösenord skyddar inte, och komplexa är omöjliga att komma ihåg. Därför hamnar de ofta på en lapp under tangentbordet eller på skärmen. För att lösenord ska förbli i minnet hos “glömska” användare och säkerheten inte äventyras – finns det tvåfaktorsautentisering (2FA).
Genom att kombinera faktorer som ägande av enhet och kunskap om dess PIN-kod kan själva PIN-koden vara enklare och lättare att komma ihåg. Brister i längden eller slumpmässigheten hos PIN-koden kompenseras av kravet på fysisk ägande och begränsningar för att gissa PIN-koden.
Dessutom händer det ofta i statliga institutioner att de vill att allt ska fungera enligt GOST-standard. Om detta alternativ för 2FA för åtkomst till Linux kommer att handla. Jag börjar med en inledning.
PAM-moduler
Pluggable Authentication Modules (PAM) är moduler med ett standardiserat API och implementationer av olika autentiseringsmekanismer i applikationer.
Alla verktyg och applikationer som kan arbeta med PAM använder dem och kan använda dem för att autentisera användaren.
I praktiken fungerar det ungefär så här: kommandot login vänder sig till PAM, som utför alla nödvändiga kontroller med hjälp av moduler som anges i konfigurationsfilen och returnerar resultatet tillbaka till kommandot login.
librtpam
Modulen utvecklad av företaget ‘Aktiv’ lägger till tvåfaktorsautentisering för användare via smartkort eller USB-token med hjälp av asymmetriska nycklar enligt de senaste standarderna inom inhemsk kryptografi.
Låt oss titta på principen för dess funktion:
- i token lagras användarens certifikat och hans privata nyckel;
- certifikatet sparas i användarens hemkatalog som betrodd.
Autentiseringsprocessen går till på följande sätt:
- På Rutoken görs en sökning efter användarens personliga certifikat.
- PIN-koden för token begärs.
- Det sker en signering av slumpmässiga data med den privata nyckeln direkt i Rutokens chip.
- Den erhållna signaturen verifieras med hjälp av den offentliga nyckeln från användarens certifikat.
- Modulen returnerar resultatet av signaturkontrollen till den anropande applikationen.
Man kan autentisera sig med GOST R 34.10-2012 nycklar (256 eller 512 bitar) eller den föråldrade GOST R 34.10-2001.
Du behöver inte oroa dig för säkerheten hos nycklarna – de genereras direkt i Rutoken och lämnar aldrig dess minne under kryptografiska operationer.
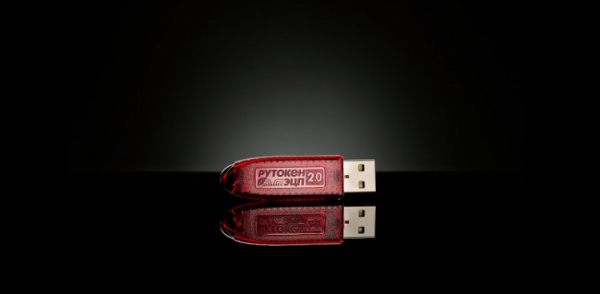
Rutoken ECP 2.0 är certifierad av FSB och FSTEC enligt NDV 4, så den kan användas i informationssystem som hanterar konfidentiell information.
Praktisk användning
Nästan vilken modern Linux som helst fungerar, för exempel använder vi xUbuntu 18.10.
1) Installera nödvändiga paket
sudo apt-get install libccid pcscd opensc
Om du vill lägga till en skärmsläckare som blockerar skrivbordet – installera dessutom paketet libpam-pkcs11.
2) Lägg till PAM-modul med GOST-stöd
Ladda biblioteken med
Kopiera innehållet i mappen PAM librtpam.so.1.0.0 till systemmappen
/usr/lib/ eller /usr/lib/x86_64-linux-gnu/eller /usr/lib64
3) Installera paketet med librtpkcs11ecp.so
Ladda ner och installera DEB- eller RPM-paketet via länken:
4) Kontrollera att Rutoken ECP 2.0 fungerar i systemet
I terminalen kör följande
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -T
Om du ser raden Rutoken ECP – betyder det att allt är okej.
5) Läs certifikatet
Kontrollera att det finns ett certifikat på enheten
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -O
Om efter raden:
Using slot 0 with a present token (0x0)
- visas information om nycklar och certifikat, måste du läsa certifikatet och spara det på disk. Kör följande kommando där du istället för {id} anger ID för certifikatet som du såg i utdata från det föregående kommandot:
$ pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -r -y cert --id {id} --output-file cert.crt
Om filen cert.crt har skapats går vi vidare till punkt 6). - finns inget, betyder det att enheten är tom. Kontakta administratören eller skapa nycklar och certifikat själv genom att följa nästa punkt.
5.1) Skapa ett testcertifikat
Obs! De beskrivna metoderna för att skapa nycklar och certifikat är avsedda för testning och är inte avsedda för användning i skarpa lägen. För detta ska du använda nycklar och certifikat utfärdade av ett pålitligt certifikatutfärdande center från din organisation eller ett ackrediterat certifikatutfärdande center.
PAM-modulen är skapad för att skydda lokala datorer och är avsedd för små organisationer. Eftersom det finns få användare kan administratören själv hålla koll på certifikatens återkallelse och manuellt blockera konton, liksom att hantera certifikatens giltighetstid. PAM-modulen kan ännu inte kontrollera certifikat via CRL eller bygga förtroendekedjor.
Enkel väg (via webbläsare)
För att få ett testcertifikat, använd . Processen tar högst 5 minuter.
Nerdens väg (via konsol och kanske kompilator)
Kontrollera versionen av OpenSC
$ opensc-tool --version
Om versionen är mindre än 0.20, uppdatera eller bygg från vårt GitHub (vid publiceringen av denna artikel var version 0.20 ännu inte släppt) eller från master-grenen av huvudprojektet OpenSC senast
Genererar ett nyckelpar med följande parametrar:
--key-type: GOSTR3410-2012-512:A (GOST-2012 512 bitar med parametern A), GOSTR3410-2012-256:A (GOST-2012 256 bitar med parametern A)
--id: objektidentifieraren (CKA_ID) i form av tvåsiffriga hex-numer från ASCII-tabellen. Använd endast ASCII-koder för tryckta tecken, eftersom id måste överföras till OpenSSL som en sträng. Till exempel motsvarar ASCII-koden "3132" strängen "12". För enkelhetens skull kan du använda .
$ .\/pkcs11-tool --module \/usr\/lib\/librtpkcs11ecp.so --keypairgen --key-type GOSTR3410-2012-512:A -l --id 3132
Vidare kommer vi att skapa ett certifikat. Nedan beskrivs två vägar: den första genom en CA (vi kommer att använda test-CA:er), den andra – ett självsignerat certifikat. För detta måste du först installera och konfigurera OpenSSL version 1.1 eller senare för att arbeta med Rutoken genom den speciella modulen rtengine enligt instruktionerna. .
Till exempel: för ‘--id 3132’ i OpenSSL måste du ange "pkcs11:id=12«.
Du kan använda tjänsterna från test-CA:er, av vilka det finns många, till exempel, , och , för att skapa en certifikatförfrågan
Ett annat alternativ är att ge efter för lathet och skapa ett självsignerat certifikat.
$ openssl req -utf8 -new -keyform engine -key "pkcs11:id=12" -engine rtengine -out req.csr
Ladda upp certifikatet till enheten
$ openssl req -utf8 -x509 -keyform motor -key "pkcs11:id=12" -motor rtengine -ut cert.cer
6) Registrera certifikatet i systemet
Se till att ditt certifikat ser ut som en base64-fil:
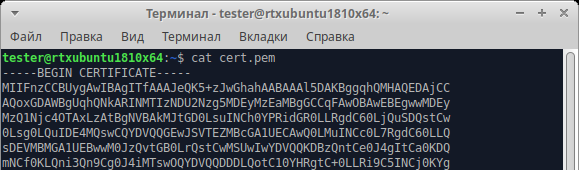
Om ditt certifikat ser ut så här:
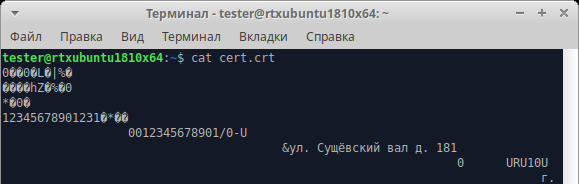
måste certifikatet konverteras från DER-format till PEM-format (base64)
$ openssl x509 -in cert.crt -out cert.pem -inform DER -outform PEM
Kontrollera igen att allt nu är i ordning.
Lägg till certifikatet i listan över betrodda certifikat
$ mkdir ~/.eid
 $ chmod 0755 ~/.eid
 $ cat cert.pem >> ~/.eid/authorized_certificates
 $ chmod 0644 ~/.eid/authorized_certificates
Den sista raden skyddar listan över betrodda certifikat från oavsiktlig eller avsiktlig ändring av andra användare. Detta utesluter situationen där någon lägger till sitt certifikat här och kan logga in i systemet i ditt namn.
7) Ställ in autentisering
Inställningen av vår PAM-modul är helt standard och görs precis som inställningarna för andra moduler. Skapa en fil /usr/share/pam-configs/rutoken-gost-pam som innehåller modulens fullständiga namn, om den är aktiverad som standard, modulens prioritet och autentiseringsparametrar.
I autentiseringsparametrarna finns det krav på operationens framgång:
- required (obligatorisk): sådana moduler måste returnera ett positivt svar. Om resultatet av modulens anrop innehåller ett negativt svar leder det till autentiseringsfel. Förfrågan kommer att avbrytas, men övriga moduler kommer att kallas.
- requisite (nödvändig): liknande som required, men leder omedelbart till autentiseringsfel och ignorerar övriga moduler.
- sufficient (tillräcklig): om ingen av modulerna required eller sufficient i stacken returnerar ett negativt resultat, ger modulen ett positivt svar. Övriga moduler kommer att ignoreras.
- optional (tillval): om det inte finns några required-moduler i stacken och ingen av modulerna sufficient returnerade ett positivt resultat, måste minst en av de optional-modulerna ge ett positivt svar.
Innehållet i filen /usr/share/pam-configs/rutoken-gost-pam:
Namn: Rutoken PAM GOST
 Standard: ja
 Prioritet: 800
 Auth-Type: Primär
 Auth: tillräcklig /usr/lib/librtpam.so.1.0.0 /usr/lib/librtpkcs11ecp.so
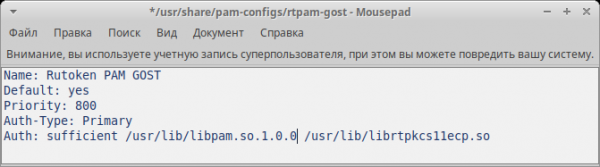
spara filen, därefter kör
$ sudo pam-auth-update
i det framträdande fönstret sätter vi en stjärna runt Rutoken PAM GOST och klickar på OK
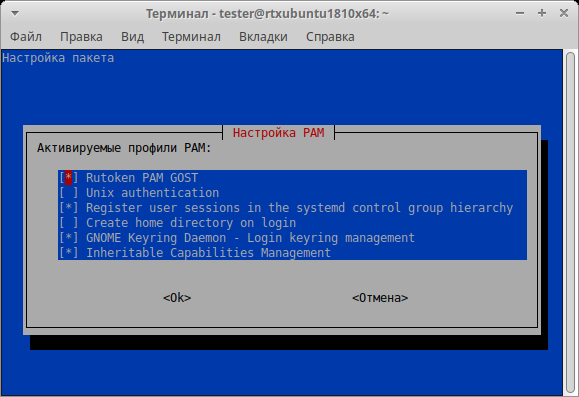
8) Kontrollera inställningen
För att förstå att allt är inställt korrekt, men utan att förlora möjligheten att logga in, skriv kommandot
$ sudo login
Ange användarnamn. Allt är korrekt inställt om systemet ber om en PIN-kod för enheten.
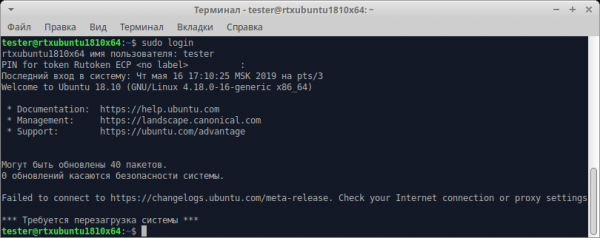
9) Ställ in låsning av datorn vid uttagning av token
Paketet libpam-pkcs11 innehåller verktyget pkcs11_eventmgr, som gör det möjligt att utföra olika åtgärder vid PKCS#11-händelser.
För konfiguration pkcs11_eventmgr fungerar som konfigurationsfil: /etc/pam_pkcs11/pkcs11_eventmgr.conf
För olika Linux-distributioner kommer kommandot som anropar låsning av kontot vid uttag av smartkort eller token att variera. Se. event card_remove.
Ett exempel på konfigurationsfilen visas nedan:
pkcs11_eventmgr
{
    # Startar i bakgrunden
    daemon = true;

    # Inställning av felmeddelanden
    debug = false;

    # Pollingtid i sekunder
    polling_time = 1;

    # Timeout för att ta bort kortet
    # Standard är 0
    expire_time = 0;

    # Välj pkcs11-bibliotek för att arbeta med RUTOKEN
    pkcs11_module = usr/lib/librtpkcs11ecp.so;

    # Åtgärder med kortet
    # Kortet är insatt:
    event card_insert {
        # Lämna standardvärden (ingenting händer)
        on_error = ignore ;

        action = "/bin/false";
    }

    # Kortet är uttaget
    event card_remove {
        on_error = ignore;

        # Anropa funktionen för att låsa skärmen

        # För GNOME
        action = "dbus-send --type=method_call --dest=org.gnome.ScreenSaver /org/gnome/ScreenSaver org.gnome.ScreenSaver.Lock";

        # För XFCE
        # action = "xflock4";

        # För Astra Linux (FLY)
        # action = "fly-wmfunc FLYWM_LOCK";
    }

    # Kortet har varit uttaget under lång tid
    event expire_time {
        # Lämna standardvärden (ingenting händer)
        on_error = ignore;

        action = "/bin/false";
    }
}
Efter detta lägger du till programmet pkcs11_eventmgr till autostart. Gör detta genom att redigera filen .bash_profile:
$ nano /home//.bash_profile
Lägg till raden pkcs11_eventmgr i slutet av filen och starta om.
De beskrivna stegen för att konfigurera operativsystemet kan användas som en instruktion i vilken modern Linux-distribution som helst, inklusive inhemska.
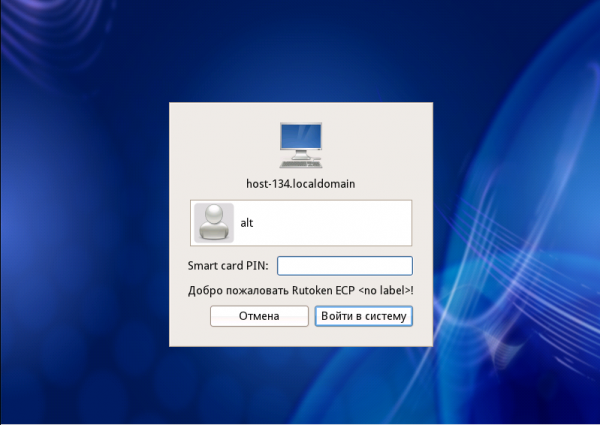
Slutsats
Datorer med Linux i ryska statliga strukturer blir allt mer populära, och att ställa in en tillförlitlig tvåfaktorsautentisering i detta OS är inte alltid enkelt. Vi hoppas att denna vägledning hjälper till att lösa "lösenordsproblemet" och säkert skydda åtkomsten till datorn utan att spendera mycket tid.
Källa: habr.com
