

Graudit stöder många programmeringsspråk och möjliggör integration av säkerhetstestning av kodbasen direkt i utvecklingsprocessen.
Källa: (Markus Spiske)
Testning är en viktig del av livscykeln för programvaruutveckling. Det finns många typer av testning, och varje typ löser sin egen uppgift. Idag vill jag prata om att upptäcka säkerhetsproblem i koden.
Det är uppenbart att det i dagens programvaruutveckling är viktigt att säkerställa säkerheten i processerna. Vid en tidpunkt infördes till och med en speciell term, DevSecOps. Med denna term avses en rad procedurer som syftar till att identifiera och åtgärda sårbarheter i applikationen. Det finns specialiserade open source-lösningar för att kontrollera sårbarheter enligt standarderna , som beskriver olika typer och beteende av sårbarheter i källkoden.
Det finns olika tillvägagångssätt för att lösa säkerhetsproblem, till exempel statisk säkerhetstestning av applikationer (SAST), dynamisk säkerhetstestning av applikationer (DAST), interaktiv säkerhetstestning av applikationer (IAST), programvarukomponentanalys (Software Composition Analysis) och så vidare.
Statisk säkerhetstestning av applikationer identifierar fel i redan skriven kod. Denna metod kräver inte att applikationen körs, så den kallas för statisk analys.
Jag kommer att fokusera på statisk kodanalys och använda ett enkelt open source-verktyg för att demonstrera allt i praktiken.
Varför valde jag ett open source-verktyg för statisk säkerhetsanalys av koden
Det finns flera skäl till detta: för det första är det gratis, eftersom du använder ett verktyg utvecklat av en gemenskap av likasinnade som vill hjälpa andra utvecklare. Om du har ett litet team eller en startup har du en utmärkt möjlighet att spara pengar genom att använda programvara med öppen källkod för att kontrollera säkerheten i din kodbas. För det andra befriar det dig från att behöva anställa ett separat DevSecOps-team, vilket ytterligare minskar dina kostnader.
Bra open source-verktyg skapas alltid med hänsyn till högre krav på flexibilitet. Därför kan de användas i nästan alla miljöer och täcker ett brett spektrum av uppgifter. Det är mycket enklare för utvecklare att integrera sådana verktyg med systemet som de redan har byggt, när de arbetar med sina projekt.
Men det kan uppstå situationer där du behöver en funktion som inte finns i det verktyg du valt. I detta fall har du möjlighet att fork’a koden och utveckla ett eget verktyg med den funktionalitet du behöver.
Eftersom utvecklingen av öppen källkod främst påverkas av gemenskapen, fattas beslut om ändringar ganska snabbt och sakligt: utvecklarna av open source-projekt baserar sin verksamhet på feedback och förslag från användare, samt deras rapporter om hittade buggar och andra problem.
Att använda Graudit för säkerhetsanalys av kod
För statisk kodanalys kan olika open source-verktyg användas; det finns inget universellt verktyg för alla programmeringsspråk. Utvecklarna av några av dem följer OWASP:s riktlinjer och försöker täcka så många språk som möjligt.
Här kommer vi att använda , ett enkelt kommandoradsverktyg som gör det möjligt för oss att hitta sårbarheter i vår kodbas. Det stödjer olika språk, men dess urval är ändå begränsat. Graudit är utvecklat utifrån det verktyg som kallas grep, som en gång släpptes under GNU-licensen.
Det finns liknande verktyg för statisk kodanalys – Rough Auditing Tool for Security (RATS), Securitycompass Web Application Analysis Tool (SWAAT), flawfinder och så vidare. Men Graudit är mycket flexibelt och har minimala tekniska krav. Ändå kan det uppstå uppgifter som Graudit inte kan lösa. Då kan du leta efter andra alternativ här .
Vi kan integrera detta verktyg i ett specifikt projekt, göra det tillgängligt för en vald användare eller använda det i alla våra projekt samtidigt. Här visar Graudit också sin flexibilitet. Låt oss först klona repo:
$ git clone https://github.com/wireghoul/grauditNu låt oss skapa en symbolisk länk för Graudit så att vi kan använda den i kommandoradsformat.
$ cd ~/bin && mkdir graudit
$ ln --symbolic ~/graudit/graudit ~/bin/graudit
Låt oss lägga till en alias i .bashrc (eller i en annan konfigurationsfil som du använder):
#------ .bashrc ------
alias graudit="~/bin/graudit"
Vi startar om:
$ source ~/.bashrc # ELLER
$ exec $SHELL
Låt oss kontrollera om installationen lyckades:
$ graudit -hOm du ser något liknande, så är allt bra.
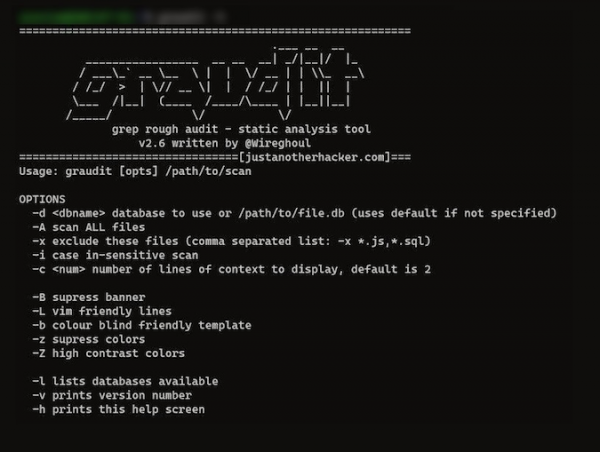
Jag kommer att testa ett av mina befintliga projekt. Innan verktyget kan köras måste en databas som motsvarar språket i mitt projekt överlämnas. Databaserna finns i mappen ~/gradit/signatures:
$ graudit -d ~/gradit/signatures/js.dbSå jag har testat två js-filer från mitt projekt och Graudit har skrivit ut information om sårbarheterna i min kod på konsolen:
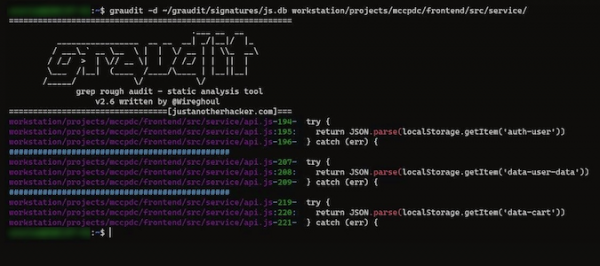
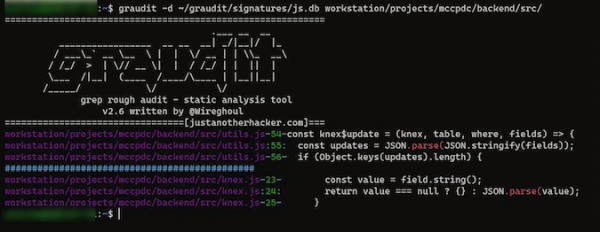
Du kan också testa dina projekt på samma sätt. En lista över databaser för olika programmeringsspråk kan ses .
Fördelar och nackdelar med Graudit
Graudit stöder många programmeringsspråk. Därför är det lämpligt för en bred användarbas. Det kan konkurrera väl med alla gratis eller betalda alternativ. Det är också viktigt att projektet fortfarande uppdateras, och att gemenskapen både hjälper utvecklarna och andra användare som försöker förstå verktyget.
Det är ett användbart verktyg, men för tillfället kan det inte alltid exakt ange vad problemet är med det misstänkta kodavsnittet. Utvecklarna fortsätter att förbättra Graudit.
Men det är alltid bra att vara uppmärksam på potentiella säkerhetsproblem i koden genom att använda sådana verktyg.
Början…
I den här artikeln har jag endast behandlat ett av många sätt att hitta sårbarheter — statisk säkerhetstestning av applikationer. Att utföra statisk kodanalys är enkelt, men det är bara början. För att få mer information om säkerheten i din kodbas behöver du integrera andra testmetoder i programutvecklingscykeln.
I reklamens namn
och rätt val av abonnemang gör att du kan fokusera mindre på otrevliga problem under utvecklingen — allt kommer att fungera utan störningar och med mycket hög upptid!
Källa: habr.com
