

I år påbörjade vi ett stort projekt för att skapa en cybersäkerhetsarena – en plattform för cybersäkerhetsövningar för företag inom olika branscher. För detta behöver vi skapa virtuella infrastrukturer som är "identiska med de verkliga" – de ska efterlikna den typiska interna strukturen hos banker, energiföretag osv., inte bara inom det företagsinterna nätverket. Vi kommer snart att berätta om bank- och andra infrastrukturer inom cybersäkerhetsarenan, men idag fokuserar vi på hur vi angrep denna uppgift med avseende på den teknologiska sektorn inom industrin.
Självklart har ämnet cybersäkerhetsövningar och cybersäkerhetsarenor inte dykt upp nyligen. I väst har det länge funnits ett utbud av konkurrerande lösningar, olika tillvägagångssätt för cybersäkerhetsövningar samt helt enkelt bästa praxis. "God ton" inom informationssäkerhetstjänster innebär att man regelbundet övar för att vara beredd att motstå cyberattacker i praktiken. För Ryssland är detta fortfarande ett nytt ämne: ja, det finns ett litet utbud som kom till för flera år sedan, men efterfrågan, särskilt inom industriella sektorer, har först nu börjat formas långsamt. Vi anser att det finns tre huvudsakliga orsaker – som också är problem som redan har blivit ganska uppenbara.
Världen förändras för snabbt
För tio år sedan attackerade hackare främst de organisationer där de snabbt kunde överföra pengar. För industrin var detta hot mindre relevant. Nu ser vi att även infrastrukturer för statliga organisationer, energiföretag och industriföretag väcker deras intresse. Här har vi oftare att göra med försök till spionage, datastöld för olika syften (konkurrensanalys, utpressning) samt erhållande av platser i infrastrukturen för framtida försäljning till intresserade parter. Ja, även banala ransomware som WannaCry har drabbat många sådana objekt världen över. Därför kräver moderna realiteter att cybersäkerhetsspecialister tar hänsyn till dessa risker och skapar nya processer för informationssäkerhet. Specifikt, regelbundet höja kvalifikationen och öva praktiska färdigheter. Personal på alla nivåer av operativ och dispatchhantering av industriella objekt måste ha en tydlig förståelse för vilka åtgärder som ska vidtas vid en cyberattack. Men att genomföra cybersäkerhetsövningar på sin egen infrastruktur – glöm det, riskerna överväger tydligt den möjliga nyttan.
Okunskap om de verkliga möjligheterna hos angripare att hacka SCADA-system och IIoT-system
Detta problem finns på alla nivåer av organisationer: inte ens alla specialister förstår vad som kan hända med deras system, vilka attackvektorer som finns. Vad ska vi då säga om ledningen?
Säkerhetsexperter hänvisar ofta till "luftspalten", som antas förhindra att angripare går vidare utanför det korporativa nätverket, men praktiken visar att 90 % av organisationerna har en koppling mellan det korporativa och teknologiska segmentet. Dessutom har själva elementen för uppbyggnad och hantering av teknologiska nätverk ofta sårbarheter, vilket vi bland annat såg när vi undersökte utrustningen. och .
Det är svårt att bygga en adekvat hotmodell
Under de senaste åren har processerna för att komplicera informations- och automatiserade system ständigt pågått, liksom övergången till cyberfysiska system som innebär integrering av beräkningsresurser och fysisk utrustning. Systemen blir så komplexa att det är omöjligt att förutsäga alla konsekvenser av cyberattacker med analytiska metoder. Det handlar inte bara om ekonomiska skador för organisationen, utan också om att bedöma konsekvenser som är förståeliga för tekniker och branschen – till exempel brist på el, eller annan typ av produkt, om vi pratar om olje- och gasindustrin eller petrokemi. Och hur ställer man prioriteringar i en sådan situation?
Detta har, enligt vår uppfattning, blivit förutsättningarna för uppkomsten av konceptet cyberövningar och cyberpolygoner i Ryssland.
Hur den teknologiska segmenten av cyberpolygonen är organiserad
Cyberpolygonen är en uppsättning virtuella infrastrukturer som efterliknar typiska infrastrukturer för företag inom olika branscher. Den gör det möjligt att "träna på katter" – att öva praktiska färdigheter för specialister utan risken att något går fel, vilket skulle kunna skada verksamheten hos ett verkligt företag. Stora cybersäkerhetsföretag börjar utveckla detta område, och man kan se sådana cyberövningar i ett spelformat, till exempel på Positive Hack Days.
Den typiska schemat för nätverksinfrastrukturen för ett villkorligt stort företag eller en korporation är en ganska standarduppsättning av servrar, arbetsdatorer och olika nätverksenheter med en typisk uppsättning av företagsprogramvara och system för informationssäkerhet. Den branschspecifika cyberpolygonen är allt detsamma plus en allvarlig specifik som komplicerar den virtuella modellen kraftigt.
Hur vi har närmat cyberpolygonen till verkligheten
Den konceptuella utformningen av den industriella delen av cyberpolygonen beror på den valda metoden för att modellera ett komplext cyberfysiskt system. Det finns tre huvudsakliga tillvägagångssätt för modellering:
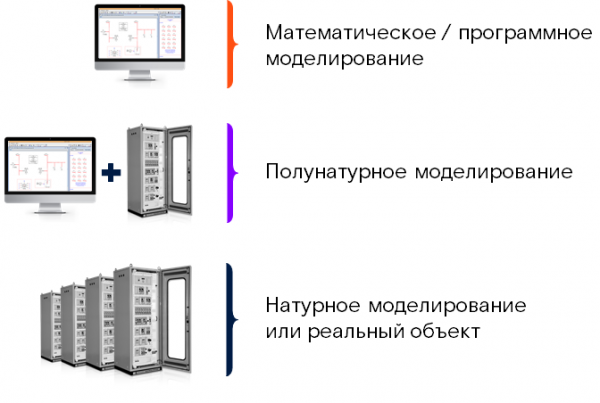
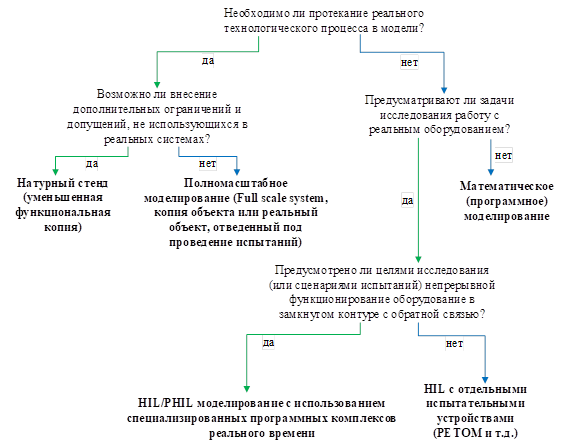
Varje metod har sina egna fördelar och nackdelar. I olika fall, beroende på det slutliga målet och de befintliga begränsningarna, kan alla tre ovan nämnda modelleringsmetoder tillämpas. För att formulera valet av dessa metoder har vi sammanställt följande algoritm:
Fördelarna och nackdelarna med olika simuleringsmetoder kan presenteras i form av ett diagram, där y-axeln representerar räckvidden för forskningsområden (dvs. flexibiliteten hos det föreslagna simuleringsverktyget), och x-axeln representerar simuleringsnoggrannhet (graden av överensstämmelse med det verkliga systemet). Resultatet blir praktiskt taget en Gartner-kvadrat:
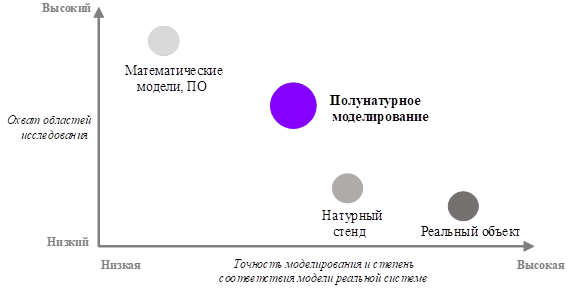
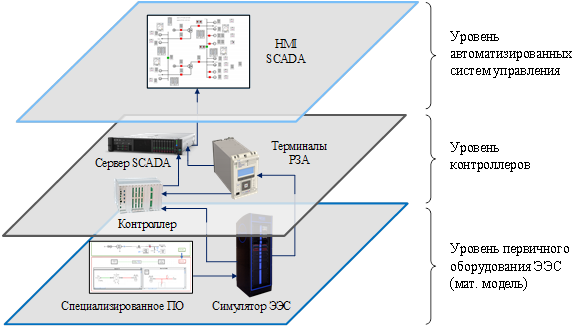
Således är den optimala balans mellan noggrannhet och flexibilitet i simuleringen den så kallade semi-naturmodellen (hardware-in-the-loop, HIL). Inom ramen för denna metod simuleras det cyberfysiska systemet delvis med hjälp av verklig utrustning och delvis med hjälp av matematiska modeller. Till exempel kan en elektrisk transformatorstation representeras av verkliga mikroprocessorbaserade enheter (terminaler för reläskydd), servrar för automatiserade styrsystem och annan sekundär utrustning, medan de fysiska processerna som äger rum i det elektriska nätet realiseras med hjälp av en datoriserad modell. Okej, metoden för simulering är fastställd. Efter detta var det nödvändigt att utveckla arkitekturen för cyberpolygonen. För att cybersimuleringarna ska vara verkligen användbara måste alla relationer i det verkliga komplexa cyberfysiska systemet återges så exakt som möjligt på polygonen. Därför består den teknologiska delen av cyberpolygonen, precis som i verkliga livet, av flera nivåer som interagerar med varandra. Jag påminner om att den typiska infrastrukturen för industriella nätverk inkluderar den allra lägsta nivån, som omfattar det så kallade "primära utrustningen" — det handlar om fiberoptik, elektriska nät eller något annat — beroende på branschen. Denna utbyter data och styrs av specialiserade industriella kontroller, som i sin tur styrs av SCADA-system.
Vi började skapa den industriella delen av cyberpolygonen med det energisektorn, som för oss just nu är en prioritet (planerna inkluderar olje- och gasindustrin samt kemiindustrin).
Det är uppenbart att nivån av primär utrustning inte kan realiseras genom fysisk modellering med hjälp av verkliga objekt. Därför har vi i ett första steg utvecklat en matematisk modell av energianläggningen och det angränsande området av energisystemet. Denna modell omfattar all kraftutrustning vid transformatorstationer – kraftledningar, transformatorer och så vidare, och utförs i det specialiserade programvarupaketet RSCAD. Den på detta sätt skapade modellen kan behandlas av en realtidsberäkningskomplex – dess huvudfunktion är att tiden för processen i det verkliga systemet och tiden för processen i modellen är helt identiska – det vill säga, om en kortslutning i det verkliga nätverket varar i två sekunder, kommer den att modelleras i RSCAD under exakt samma tidsperiod. Vi får en "levande" del av elektricitetssystemet som fungerar enligt alla fysikens lagar och till och med reagerar på externa påverkan (till exempel aktivering av reläskydd och automatisering, frånkoppling av brytare osv.). Interaktionen med externa enheter har uppnåtts genom specialiserade, justerbara kommunikationsgränssnitt som möjliggör att den matematiska modellen interagerar med nivåerna av kontroller och automatiserade system.
De egna nivåerna av kontroller och automatiserade system för styrning av energianläggningen kan skapas med hjälp av verklig industriutrustning (även om vi vid behov kan använda virtuella modeller). På dessa två nivåer finns, respektive, kontroller och automatisering (RZA, PMU, USPD, mätare) samt automatiserade styrsystem (SCADA, OIK, AIISKUU). Fysisk modellering gör det möjligt att avsevärt öka realismen i modellen och därmed i de cyberövningar som genomförs, eftersom teamen kommer att interagera med verklig industriutrustning som har sina egna egenskaper, buggar och sårbarheter.
I det tredje steget genomförde vi interaktionen mellan den matematiska och fysiska delen av modellen genom specialiserade hårdvaru- och programgränssnitt samt signalförstärkare.
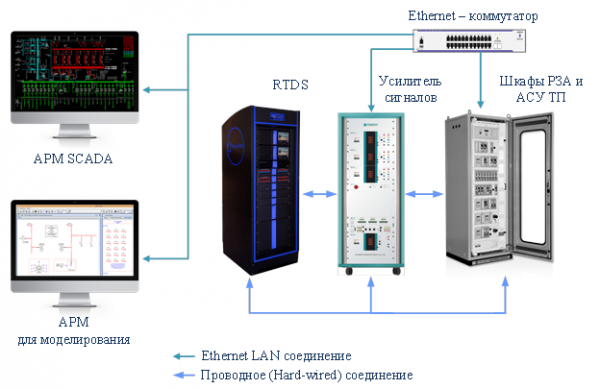
I slutändan ser infrastrukturen ungefär ut så här:
All equipment on the polygon interacts with each other just like in a real cyber-physical system. To be more specific, we used the following equipment and computing resources in constructing this model:
- RTDS computing complex for conducting calculations 'in real time';
- Automated workplace (AWP) for the operator with installed software for modeling the technological process and primary equipment of electrical substations;
- Cabinets with communication equipment, relay protection terminals, and SCADA equipment;
- Amplifier cabinets designed to amplify analog signals from the digital-analog converter board of the RTDS simulator. Each amplifier cabinet contains a different set of amplification modules used to form input signals of current and voltage for the studied relay protection terminals. The input signals are amplified to the level required for normal operation of the relay protection terminals.
This is not the only possible solution, but in our opinion, it is optimal for conducting cyber exercises, as it reflects the real architecture of the vast majority of modern substations, and it can be customized to accurately recreate certain features of specific objects.
Avslutningsvis
The cyber polygon is a huge project, and there is still a lot of work ahead. On one hand, we study the experience of our Western colleagues, and on the other hand, much has to be done based on our experience with Russian industrial enterprises, as there are specific traits not only among different industries but also among different countries. This is a complex and interesting topic.
Nevertheless, we are convinced that in Russia we have reached what can be called a 'maturity level,' where even industry begins to understand the need for cyber exercises. This means that soon the industry will also develop its best practices, and we hope to strengthen our level of protection.
Författare
Oleg Arkhangelsky, leading analyst-methodologist of the 'Industrial Cyber Polygon' project.
Dmitry Syutov, chief engineer of the 'Industrial Cyber Polygon' project;
Andrej Kuznetsov, projektledare för "Industriell Cyberpoligon", biträdande ledare för Cybersecurity Laboratory för ASc TP inom produktion
Källa: habr.com
