

Den här översikten (eller, om du vill, en jämförelsesguiden) skrev jag när jag fick i uppdrag att jämföra flera enheter från olika leverantörer. Dessutom tillhörde dessa enheter olika klasser. Jag var tvungen att sätta mig in i arkitekturen och specifikationerna för alla dessa enheter och skapa ett "koordinatsystem" för jämförelsen. Jag hoppas att min översikt kan hjälpa någon:
- Bli förtrogen med beskrivningarna och specifikationerna för krypteringsenheter
- Att särskilja "pappersegenskaper" från de som verkligen är viktiga i verkliga livet
- Att gå bortom det vanliga utbudet av leverantörer och inkludera produkter som är lämpliga för att lösa den givna uppgiften
- Att ställa rätt frågor under förhandlingarna
- Att sammanställa kravspecifikationen (RFP)
- Att förstå vilka specifikationer man måste kompromissa med om en viss modell av enheten väljs
Vad som kan bedömas
Principen är tillämplig på alla fristående (standalone) enheter som är lämpliga för att kryptera nätverkstrafik mellan avlägsna Ethernet-segment (inter-site-kryptering). Det vill säga "lådor" i ett separat chassi (okej, vi inkluderar också blades/moduler för chassit här), som ansluts via en eller flera Ethernet-portar till det lokala (campus) Ethernet-nätverket med okrypterad trafik, och via en annan port (portar) – till kanalen/nätverket genom vilket den krypterade trafiken överförs till andra, avlägsna segment. En sådan krypteringslösning kan implementeras i ett privat eller operatörsnätverk via olika typer av "transport" ("mörk" fiberoptik, frekvensdelningsutrustning, kommuterat Ethernet-nätverk samt "pseudoleder" som är dragna genom ett nätverk med en annan routningsarkitektur, oftast MPLS), med användning av teknik VPN eller utan den.
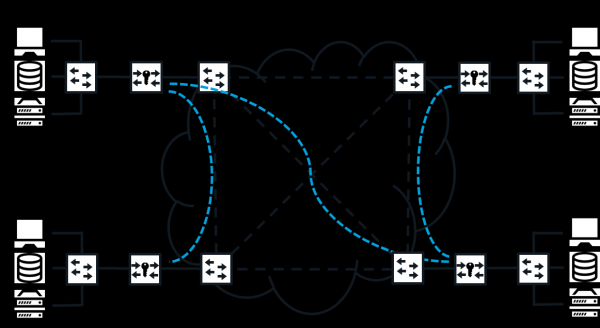
Nätverkskryptering i ett distribuerat Ethernet-nätverk
Själva enheterna kan antingen vara specialiserade (enbart avsedda för kryptering), eller multifunktionella (hybrida, konvergenta), vilket innebär att de också utför andra funktioner (till exempel som brandvägg eller router). Olika leverantörer klassificerar sina enheter i olika klasser/kategorier, men det spelar ingen roll – det viktiga är bara att de kan kryptera webbtrafik och vilka egenskaper de har.
Som en påminnelse vill jag nämna att "nätverkskryptering", "trafikkryptering", "krypterare" – är informella termer, även om de ofta används. I ryska lagtexter (inklusive de som införliva GOST-standarder) kommer du förmodligen inte att stöta på dem.
Krypteringsnivåer och överföringslägen
Innan vi går in på beskrivningen av de specifikationer som kommer att användas för utvärdering måste vi först förstå en viktig sak, nämligen "krypteringsnivån". Jag har noterat att den ofta nämns både i officiella dokument från leverantörer (i beskrivningar, manualer etc.) och i informella diskussioner (under förhandlingar, på träningar). Alltså verkar det som om alla vet vad det handlar om, men jag har personligen bevittnat viss förvirring.
Så vad är egentligen "krypteringsnivå"? Det är klart att det handlar om nivån i den referensmodell för nätverk OSI/ISO där krypteringen sker. Låt oss läsa GOST R ISO 7498-2–99 "Informations teknologi. Sammanlänkning av öppna system. Grundläggande referensmodell. Del 2. Arkitektur för informationsskydd". Från detta dokument kan vi förstå att konfidentialitetsservicenivån (ett av de mekanismer som säkerställs genom kryptering) är nivån av protokollet, datatjänstblockets (“payload”, användardata) som krypteras. Som det står i standarden kan tjänsten tillhandahållas antingen på samma nivå, "på egen hand", eller med hjälp av en underliggande nivå (det är faktiskt så här som detta oftast realiseras i MACsec).
I praktiken finns det dock två överföringslägen för krypterad information över nätverket (IPsec kommer genast till tankarna, men dessa lägen förekommer också i andra protokoll). I transportläge (ibland kallat native) krypteras endast tjänsten datablock, medan rubrikerna förblir "öppna", okrypterade (ibland läggs ytterligare fält med information om krypteringsalgoritmen till, medan andra fält modifieras och räknas om). I tunnelläge är hela protokoll datablocket (det vill säga själva paketet) krypteras och inkapslas i en servicemanöverblock av samma eller högre nivå, det vill säga det omges av nya rubriker.
Krypteringsnivån i sig, i kombination med något överföringsläge, är varken bra eller dålig, så man kan inte säga att L3 i transportläge är bättre än L2 i tunneläge. De påverkar helt enkelt många egenskaper som bedömer enheter. Till exempel flexibilitet och kompatibilitet. För arbete i nätverk L1 (bithastighetsomkoppling), L2 (ramomkoppling) och L3 (paketrouting) i transportläge behövs lösningar som krypterar på samma eller högre nivå (annars kommer adressinformationen att krypteras, och data når inte sina destinationer), medan tunneläge gör det möjligt att övervinna denna begränsning (självklart på bekostnad av andra viktiga egenskaper).
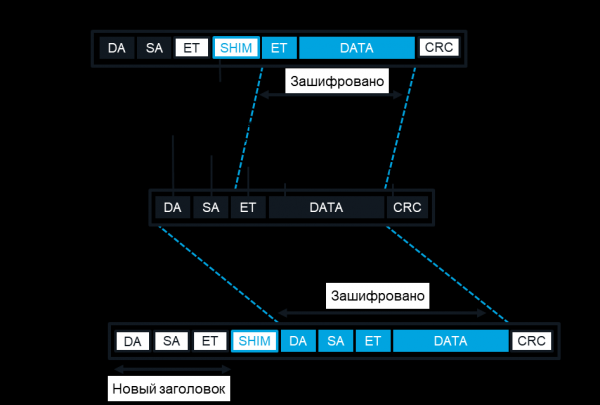
Transport- och tunnelkrypteringslägen L2
Nu går vi vidare för att analysera egenskaperna.
Performance
För nätverkskryptering är prestanda ett komplext, mångdimensionellt begrepp. Ibland kan en specifik modell överträffa i en prestandakarakteristik men underprestera i en annan. Därför är det alltid fördelaktigt att ta hänsyn till alla aspekter av krypteringsprestanda och deras påverkan på nätverksprestanda och de tillämpningar som använder den. Här kan vi dra en analogi med en bil, där det inte bara är den maximala hastigheten som räknas, utan även tiden för att nå "hundra", bränsleförbrukningen och så vidare. Prestandakarakteristik tilldelar företag och deras potentiella kunder stor uppmärksamhet. Som regel är det just prestanda som avgör rangordningen i leverantörernas produktlinjer för krypteringsenheter.
Det är tydligt att prestanda beror på både komplexiteten av de nätverks- och kryptografiska operationerna som utförs på enheten (inklusive hur väl dessa uppgifter kan parallelliseras och pipelinas) samt prestandan hos hårdvaran och kvaliteten på den inbyggda programvaran. Därför används kraftfullare "hårdvara" i de äldre modellerna, och det finns ibland möjlighet att utrusta dem med ytterligare processorer och minnesmoduler. Det finns flera tillvägagångssätt för att implementera kryptografiska funktioner: på en universell centralprocessor (CPU), en specialiserad anpassad integrerad krets (ASIC) eller på en programmerbar logisk integrerad krets (FPGA). Varje tillvägagångssätt har sina för- och nackdelar. Till exempel kan CPU bli en "flaskhals" vid kryptering, särskilt om processorn saknar specialiserade instruktioner för att stödja krypteringsalgoritmen (eller om de inte används). Specialiserade kretsar saknar flexibilitet, och att "omprogrammera" dem för att öka prestandan, lägga till nya funktioner eller åtgärda sårbarheter är inte alltid möjligt. Dessutom blir deras användning lönsam endast vid stora produktionsvolymer. Det är därför den "gyllene medelvägen" har blivit så populär - användningen av FPGA. Det är faktiskt på FPGA som så kallade kryptohastare är gjorda - inbyggda eller externa specialiserade hårdvarumoduler för stöd av kryptografiska operationer.
Eftersom vi pratar om nätverks- kryptering är det logiskt att mäta prestandan hos lösningarna i samma enheter som för andra nätverksenheter – genomströmningskapacitet, procentuell paketförlust (frame loss) och latens. Dessa värden definieras i RFC 1242. För övrigt, om varianter av latens (jitter) som ofta nämns, står det inget om detta i denna RFC. Hur mäter man dessa värden? Jag har inte funnit några godkända metoder i några standarder (officiella eller inofficiella som RFC) specifikt för nätverkskryptering. Det skulle vara logiskt att använda en metod för nätverksenheter, fastställd i standarden RFC 2544. Många leverantörer följer den - många, men inte alla. Till exempel levererar de testtrafik endast i en riktning istället för båda, som rekommenderas i standarden. Nåväl.
Mätning av prestanda för nätverkskrypteringsenheter har sina egna specifikationer. För det första är det korrekt att göra alla mätningar för ett par av enheter: även om krypteringsalgoritmerna är symmetriska, är det inte nödvändigt att fördröjningar och paketförluster vid kryptering och dekryptering är lika. För det andra är det meningsfullt att mäta just delförändringen, påverkan av nätverkskryptering på den slutgiltiga nätverksproduktiviteten, genom att jämföra två konfigurationer: utan krypteringsenheter och med dem. Alternativt, i fall med hybridenheter som kombinerar flera funktioner utöver nätverkskryptering, vid avstängt och påslaget kryptering. Denna påverkan kan vara olika och bero på hur krypteringsenheterna är kopplade, från arbetslägen och dessutom från trafikens karaktär. Många prestandaparametrar beror särskilt på paketlängden, vilket är anledningen till att man ofta använder grafer som visar beroendet av dessa parametrar från paketlängden för att jämföra prestanda av olika lösningar, eller så använder man IMIX – trafikfördelning efter paketlängd som ungefär speglar verkligheten. Om vi tar samma grundkonfiguration utan kryptering för vårt exempel, kan vi jämföra nätverkskrypteringslösningar som implementerats på olika sätt utan att gå in på dessa skillnader: L2 med L3,
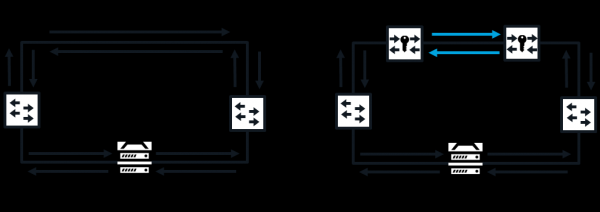
Kopplingsschema för prestandatestning
Den första egenskapen som uppmärksammas är "hastigheten" på krypteringsenheten, det vill säga bandbredden (bandwidth) för dess nätverksgränssnitt, bitflödeshastigheten. Den bestäms av de nätverksstandarder som stöds av gränssnitten. För Ethernet är vanliga siffror – 1 Gbit/s och 10 Gbit/s. Men, som vi vet, i vilket nätverk som helst är den maximala teoretiska kapaciteten (genomströmning) på varje av dess nivåer är alltid lägre än bandbredden: en del av bandbredden "äts upp" av mellanrum, kontrollhuvuden och så vidare. Om en enhet kan ta emot, bearbeta (i vårt fall kryptera eller dekryptera) och överföra trafik med full hastighet på nätverksgränssnittet, det vill säga med den maximala teoretiska genomströmningen för den nätverksmodellen, så sägs det att den fungerar vid linjens hastighet. För att detta ska vara möjligt måste enheten inte förlora eller kasta bort paket oavsett deras storlek och hur ofta de kommer. Om krypteringsenheten inte stödjer arbete vid linjens hastighet, anges oftast dess maximala genomströmning i samma gigabit per sekund (ibland med angivande av pakets längd - ju kortare paketen är, desto lägre är oftast genomströmningen). Det är mycket viktigt att förstå att den maximala genomströmningen är den maximala utan förluster (även om enheten kan "pumpa" trafik med högre hastighet, men tappar paket under tiden). Dessutom är det viktigt att notera att vissa leverantörer mäter den totala genomströmningen mellan alla portpar, så dessa siffror säger lite om det ifall all krypterad trafik går genom en enda port.
Var är det särskilt viktigt att fungera vid linjens hastighet (eller, annorlunda uttryckt, utan paketförluster)? I kanaler med hög genomströmning och stora fördröjningar (till exempel satellitkanaler), där man måste ställa in en stor TCP-fönsterstorlek för att upprätthålla hög överföringshastighet, och där paketförluster kraftigt minskar nätverkets prestanda.
Men inte all bandbredd används för att överföra nyttiga data. Man måste ta hänsyn till så kallade överhettningskostnader (överhead) bandbredd. Detta är den del av en krypteringsenhets bandbredd (i procent eller byte per paket) som faktiskt går förlorad (inte kan användas för att överföra applikationsdata). Overhead uppstår främst på grund av den ökade storleken (utfyllnad, 'padding') av datadelen i krypterade nätverkspaket (beroende på krypteringsalgoritm och dess läge). För det andra på grund av ökad längd på paketens rubriker (tunnelläge, serviceinsertion av krypteringsprotokoll, integritetsinsertion etc., beroende på protokoll och läge för chiffer och överföringsläge) – dessa overheadkostnader är vanligtvis de mest betydande och det är de som uppmärksammas först. För det tredje, på grund av fragmentering av paket vid överskridande av max storlek på datablokkar (MTU) (om nätverket kan dela ett paket som överskrider MTU i två, duplicera dess rubriker). För det fjärde, på grund av förekomsten av extra service (kontroll) trafik mellan krypteringsenheterna (för nyckelutbyte, tunnelskapande etc.). Låga overheadkostnader är viktiga där kanalens bandbredd är begränsad. Detta är särskilt tydligt för trafik med små paket, såsom rösttrafik – där kan overheadkostnader
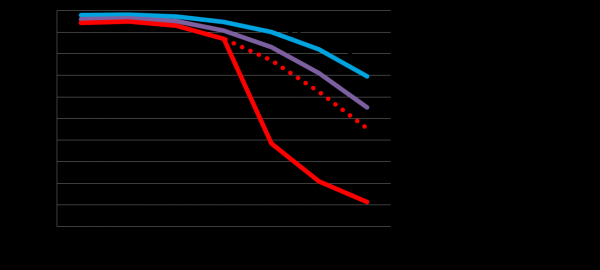
Bandbredd
Slutligen finns det också inledd fördröjning – skillnaden (i delar av en sekund) i nätverksfördröjning (tiden det tar för data att gå från ingång till utgång i nätverket) mellan datatransmission utan nätverkskryptering och med den. Generellt gäller att ju lägre fördröjning ("latens") i nätverket, desto mer kritisk blir den fördröjning som tillförs av krypteringsenheterna. Fördröjningen orsakas både av själva krypteringsoperationen (beroende av krypteringsalgoritm, blocklängd och läge för krypteringen, samt kvaliteten på implementationen i programvaran) och av hanteringen av nätverkspaketet i enheten. Den tillförda fördröjningen beror både på paketbehandlingsläget (genomströmnings- eller "lagra-och-skicka") och plattformens prestanda ("hårdvaruimplementation" på FPGA eller ASIC är vanligtvis snabbare än "programvaru" på CPU). L2-kryptering har nästan alltid en mindre tillförd fördröjning jämfört med L3- eller L4-kryptering: detta beror på att enheter som krypterar på L3/L4 ofta implementeras konvergenta. Till exempel har högkapacitetskrypterare för Ethernet, som är implementerade på FPGA och krypterar på L2, en negligibel fördröjning på grund av krypteringsoperationen – ibland, när kryptering aktiveras på ett par enheter, minskar den totala fördröjningen de bidrar med! Låg fördröjning är viktigt där den är jämförbar med de totala fördröjningarna i kanalen, inklusive signalens spridningsfördröjning, som är cirka 5 µs per kilometer. Det vill säga att man kan säga att för stadsnät (som är tiotals kilometer i diameter) kan mikrosekunder göra stor skillnad. Till exempel för synkron replikering av databaser, högfrekvent handel, eller blockchain.
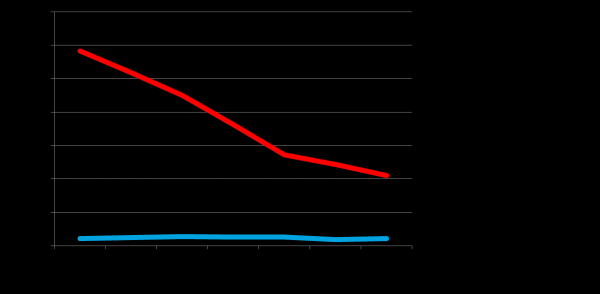
Tillförd fördröjning
Skalbarhet
Stora distribuerade nätverk kan omfatta många tusen noder och nätverksenheter samt hundratals segment av lokala nätverk. Det är viktigt att lösningar för kryptering inte inför ytterligare begränsningar på storlek och topologi för det distribuerade nätverket. Detta gäller framför allt det maximala antalet adresser för noder och nätverk. Sådana begränsningar kan uppstå, till exempel, vid implementeringen av en multipunkt-topologi i ett krypterat nätverk (med oberoende skyddade anslutningar eller tunnlar) eller selektiv kryptering (till exempel baserat på protokollnummer eller VLAN). Om nätverksadresser (MAC, IP, VLAN ID) används som nycklar i en tabell som har ett begränsat antal rader, framträder dessa begränsningar här.
Dessutom har stora nätverk ofta flera strukturella nivåer, inklusive kärnnätverk, där varje nivå implementerar sin egen adresseringsschema och routingpolicy. För att implementera en sådan strategi används ofta speciella ramformat (som Q-in-Q eller MAC-in-MAC) och routingprotokoll. För att inte hindra uppbyggnaden av sådana nätverk måste krypteringsenheter korrekt hantera sådana ramar (det vill säga att skalbarhet i det här avseendet kommer att innebära kompatibilitet – mer om detta nedan).
Flexibilitet
Det handlar om stöd för olika konfigurationer, anslutningsscheman, topologier och mer. Till exempel, för switchade nätverk baserade på Carrier Ethernet-teknologier innebär detta stöd för olika typer av virtuella anslutningar (E-Line, E-LAN, E-Tree), olika servicenivåer (både per portar och per VLAN) och olika transportteknologier (de har redan nämnts ovan). Det innebär att enheten ska kunna fungera både i linjärt (‘punkt-till-punkt’) och multipunktläge, etablera separata tunnlar för olika VLAN, och tillåta oordnad leverans av paket inom den skyddade kanalen. Möjligheten att välja mellan olika krypteringslägen (inklusive med eller utan innehållsautentisering) och olika paketöverföringslägen gör det möjligt att uppnå en balans mellan robusthet och prestanda beroende på aktuella förhållanden.
Det är också viktigt att stödja privata nätverk, vars utrustning ägs av en organisation (eller hyrs av den), och operativa nätverk, där olika segment förvaltas av olika företag. Det är fördelaktigt om lösningen tillåter hantering både med egna resurser och av en extern organisation (enligt modellen för hanterad tjänst). I operativa nätverk är en annan viktig funktion att stödja multitenant-miljöer (gemensamt utnyttjande av olika kunder) genom kryptografisk isolering av individuella kunder (abonnenter), vars trafik passerar genom samma uppsättning krypteringsapparater. Detta kräver vanligtvis användning av separata nycklar och certifikat för varje kund.
Om en enhet köps för ett specifikt scenario, kan alla dessa funktioner vara mindre viktiga – det är bara nödvändigt att säkerställa att enheten stöder det som behövs just nu. Men om lösningen köps "för framtiden", för att också stödja framtida scenarier, och väljs som "företagsstandard", kommer flexibilitet vara en fördel – särskilt med tanke på begränsningarna för interoperabilitet mellan enheter från olika leverantörer (mer om detta längre ner).
Enkelhet och bekvämlighet
Bekvämligheten i underhållet är också ett multifaktoriellt begrepp. Man kan ungefär säga att det handlar om den sammanlagda tidskostnaden för specialister med viss kompetens, behövlig för att stödja lösningen i olika faser av dess livscykel. Om det inte finns några kostnader och installation, konfiguration och drift är helt automatiska, är kostnaderna noll och bekvämligheten absolut. Självklart finns det inget sådant i verkligheten. En rimlig approximation är modellen „nod på kabeln“ (bump-in-the-wire), eller en transparent anslutning där tillägg och borttagning av krypteringsenheter inte kräver manuella eller automatiska ändringar i nätverkskonfigurationen. Detta förenklar underhållet av lösningen: man kan enkelt slå på eller av krypteringsfunktionen, och vid behov bara "bypassa" enheten med en nätverkskabel (det vill säga direkt ansluta de portar på nätverksutrustningen som den var ansluten till). Dock finns det en nackdel – samma sak kan göras av en angripare. För att implementera principen om "nod på kabel" måste man ta hänsyn till trafiken inte bara dataskiktetoch även kontroll- och administrationsskikten – enheterna måste vara transparanta för dem. Därför kan sådan trafik endast krypteras när det inte finns några mottagare av dessa typer av trafik i nätverket mellan krypteringsenheterna, eftersom om den filtreras eller krypteras kan nätverkskonfigurationen ändras vid aktivering eller inaktivering av krypteringen. Krypteringsenheten kan också vara transparent för signalering på fysisk nivå. Specifikt, vid signalbortfall måste den vidarebefordra denna förlust (det vill säga stänga av sina sändare) bakåt och framåt ("för sig själv") i riktning mot signalen.
Det är också viktigt att stödja uppdelningen av befogenheter mellan avdelningarna för informationssäkerhet och IT, särskilt nätverksavdelningen. Krypteringslösningen måste stödja den tillämpade åtkomsthanterings- och revisionsmodellen i organisationen. Behovet av samarbete mellan olika avdelningar för att utföra rutinoperationer bör minimeras. Därför har specialiserade enheter, som enbart stöder krypteringsfunktioner och är så transparenta som möjligt för nätverksoperationer, en fördel ur användarvänlighetssynpunkt. Med andra ord, säkerhetspersonalen bör inte ha anledning att kontakta "nätverksfolk" för att ändra nätverksinställningar. Och å sin sida bör de inte behöva ändra krypteringsinställningar vid underhåll av nätverket.
En annan faktor är hanteringsmöjligheter och användarvänlighet. De ska vara tydliga, logiska, möjliggöra import- och export av inställningar, automatisering och så vidare. Det är viktigt att genast uppmärksamma vilka alternativ för hantering som är tillgängliga (vanligtvis finns det en egen hanteringsmiljö, webbgränssnitt och kommandorad) och vilken uppsättning funktioner som finns i varje (det förekommer begränsningar). En viktig funktion är stödet för out-of-band (out-of-band) hantering, det vill säga genom ett dedikerat hanteringsnätverk, och in-band (in-band) hantering, det vill säga genom det gemensamma nätverket där nyttotrafiken överförs. Hanteringsverktygen ska signalera alla incidenter, inklusive IT-säkerhetsincidenter. Rutinarbeten, upprepade operationer ska utföras automatiskt. Det här gäller särskilt hantering av nycklar. Dessa ska genereras/fördelas automatiskt. Stöd för PKI är en stor fördel.
Kompatibilitet
Det vill säga enhetskompatibilitet med nätverksstandarder. Detta avser inte bara industristandarder som antagits av auktoritativa organisationer som IEEE utan även företagsprotokoll från branschledare som Cisco. Det finns två grundläggande sätt att säkerställa kompatibilitet: antingen genom genomskinlighet, eller genom uttryckligt stöd för protokoll (när krypteringsenheten blir en av noderna i nätverket för ett visst protokoll och bearbetar kontrolltrafiken för detta protokoll). Kompatibiliteten med nätverken beror på fullständigheten och korrektheten i genomförandet av kontrollprotokollen. Stöd för olika varianter av PHY-nivå (hastigheter, överföringsmedia, kodningsscheman), Ethernet-ramar av olika format med valfri MTU, samt olika L3-tjänsteprotokoll (särskilt familjen TCP/IP) är viktigt.
Genomskinlighet säkerställs genom mekanismer för mutation (temporella förändringar av innehållet i öppna huvuden i trafiken mellan krypterare), förbigående (när vissa paket förblir okrypterade) och fördröjning av krypteringsstart (när vanligtvis krypterade fält i paket inte krypteras).
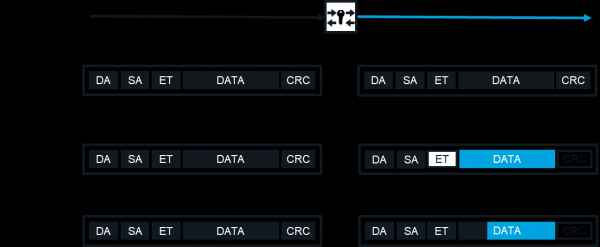
Hur genomskinlighet säkerställs
Det är alltid värt att klargöra hur stödet för ett visst protokoll säkerställs. Ofta är stödet i genomskinligt läge mer bekvämt och pålitligt.
Interoperabilitet
Det här är också kompatibilitet, men i en annan mening, nämligen möjligheten till samarbete med andra modeller av krypteringsenheter, inklusive andra tillverkare. Mycket beror på tillståndet av standardiseringen av krypteringsprotokoll. På L1 finns det helt enkelt inga allmänt erkända krypteringsstandarder.
För kryptering av L2 i Ethernet-nät finns standard 802.1ae (MACsec), men den använder inte slut-till-slut (end-to-end), utan mellanport, "hop-by-hop"-kryptering, och i sin ursprungliga version är den olämplig för användning i distribuerade nätverk, därför har det kommit till egna utökningar som övervinner denna begränsning (naturligtvis på bekostnad av interoperabilitet med utrustning från andra tillverkare). Det är sant att stöd för distribuerade nätverk lades till standarden 802.1ae 2018, men stöd för GOST-krypteringsalgoritmer finns fortfarande inte. Därför kännetecknas egna, icke-standardiserade L2-krypteringsprotokoll vanligtvis av högre effektivitet (speciellt lägre bandbreddsöverhead) och flexibilitet (möjlighet att ändra algoritmer och kryptolägen).
På högre nivåer (L3 och L4) finns erkända standarder, först och främst IPsec och TLS, men det är inte så enkelt här heller. Frågan är att varje av dessa standarder är en uppsättning protokoll, var och en med olika versioner och obligatoriska eller valfria utökningar. Dessutom föredrar vissa tillverkare att tillämpa sina egna krypteringsprotokoll även på L3/L4. Därför kan man i de flesta fall inte räkna med full interoperabilitet, men det är viktigt att det åtminstone finns en viss interaktion mellan olika modeller och generationer från samma tillverkare.
Pålitlighet
För att jämföra olika lösningar kan man använda antingen det genomsnittliga driftstiden fram till fel eller tillgänglighetsgraden. Om dessa siffror saknas (eller om man inte litar på dem) kan man göra en kvalitativ jämförelse. Fördel kommer att ges till enheter med användarvänlig hantering (mindre risk för konfigurationsfel), till specialiserade krypterare (av samma anledning), samt till lösningar med minimal tid för att upptäcka och åtgärda fel, inklusive medel för "hot-swap" av noder och enheter helt och hållet.
Kostnad
När det gäller kostnader är det, precis som för de flesta IT-lösningar, vettigt att jämföra den totala ägandekostnaden. För att beräkna detta behöver man inte uppfinna hjulet på nytt, utan kan använda en lämplig metod (till exempel den från Gartner) och en kalkylator (som den som redan används i organisationen för att beräkna TCO). Det är självklart att den totala ägandekostnaden för en nätverksskyddslösning består av direkta kostnader för att köpa eller hyra själva lösningen, för infrastrukturen för placering av utrustningen samt kostnader för utbyggnad, administration och support (oavsett om detta görs internt eller som en tjänst från en extern organisation), samt indirekta kostnader från driftstopp (orsakat av förlorad produktivitet hos slutanvändarna). Det finns nog bara en liten detalj. Påverkan av lösningens prestanda kan beaktas på olika sätt: antingen som indirekta kostnader orsakade av minskad produktivitet, eller som "virtuella" direkta kostnader för inköp/uppgradering och underhåll av nätverksmedium som kompenserar för den minskade prestandan i nätverket till följd av användning av kryptering. I alla fall bör de kostnader som är svåra att beräkna med tillräcklig noggrannhet "uteslutas från beräkningen": så blir det mer förtroende för det slutgiltiga beloppet. Och som vanligt bör man i vilket fall jämföra olika enheter baserat på TCO för det specifika användningsscenariot – verkligt eller typiskt.
Motståndskraft
Den sista egenskapen är lösningens motståndskraft. I de flesta fall kan motståndskraft endast utvärderas kvalitativt genom att jämföra olika lösningar sinsemellan. Vi måste komma ihåg att krypteringsanordningar inte bara är medel utan också objekt som ska skyddas. De kan utsättas för olika hot. På första plats finns hot mot konfidentialitet, återgivning och modifiering av meddelanden. Dessa hot kan realiseras genom sårbarheter i krypteringsalgoritmer eller specifika lägen, genom sårbarheter i krypteringsprotokoll (inklusive under tolkningen av anslutningar och genereringen/fördelningen av nycklar). Fördel har de lösningar som tillåter byte av krypteringsalgoritm eller växling av krypteringsläge (åtminstone genom uppgradering av inbyggd programvara), de lösningar som tillhandahåller så fullständig kryptering som möjligt, där de döljer inte bara användardata för angripare, utan också adress- och annan stödinformation, samt de lösningar som inte bara krypterar, utan också skyddar meddelanden mot återgivning och modifiering. För alla moderna krypteringsalgoritmer, elektroniska signaturer, nyckelgenerering och mer, som fastställs i standarder, kan motståndskraften antas vara densamma (annars kan man bara gå vilse i kryptografins snår). Måste det nödvändigtvis vara GOST-algoritmer? Här är det enkelt: om tillämpningsscenariot kräver certifiering från FSB för SKZI (och i Ryssland är det oftast så för de flesta scenarier för nätverkskryptering), väljer vi endast mellan certifierade. Om inte, så finns det ingen anledning att utesluta enheter utan certifikat från övervägande.
Ett annat hot är hotet om intrång, obehörig åtkomst till enheter (inklusive genom fysisk åtkomst utifrån och inuti chassit). Hotet kan realiseras genom
Sårbarheter i implementering – i hårdvaran och i koden. Därför kommer lösningar med minimal "angreppsyta" genom nätverket, med skyddade höljen mot fysisk åtkomst (med larm vid öppning, skydd mot avlyssning och automatisk återställning av nyckelinformation vid öppning av höljet), samt de som tillåter uppdatering av firmware när en sårbarhet i koden blir känd, att ha en fördel. Det finns också en annan väg: om alla jämförda enheter har certifikat från FSB, kan man betrakta klassen SKZI enligt vilken certifikatet utfärdades som en indikator på intrångsskydd.
Slutligen är en annan typ av hot – fel vid inställning och drift, den mänskliga faktorn i sin renaste form. Här framträder ytterligare en fördel med specialiserade krypterare framför konvergerande lösningar, som ofta är riktade mot rutinerade "nätverksproffs" och kan orsaka problem för "vanliga", bredspektrum IT-specialister.
Sammanfattningsvis
I princip skulle man här kunna föreslå en slags integrerad indikator för att jämföra olika enheter, något i stil med
$$display$$K_j=∑p_i r_{ij}$$display$$
där p – är vikten av indikatorn och r – är rangordningen av enheten efter denna indikator, där varje av de ovan nämnda egenskaperna kan brytas ner i "atomiska" indikatorer. En sådan formel skulle kunna vara användbar, till exempel vid jämförelse av anbud enligt på förhand överenskomna regler. Men man kan också nöja sig med en enkel tabell som
Egenskap
Enhet 1
Enhet 2
…
Enhet N
Bandbredd
+
+
+++
Övergripande kostnader
+
++
+++
Fördröjning
+
+
++
Skalbarhet
+++
+
+++
Flexibilitet
+++
++
+
Interoperabilitet
++
+
+
Kompatibilitet
++
++
+++
Enkelhet och bekvämlighet
+
+
++
Fel-tolerans
+++
+++
++
Kostnad
++
+++
+
Motståndskraft
++
++
+++
Jag ser fram emot att besvara frågor och konstruktiv kritik.
Källa: habr.com
