

Innan vi går in på beskrivningen av systemet som ansvarar för filtrering av åtkomst av teleoperatörer, noterades att Roskomnadzor nu också kommer att övervaka arbetet hos sökmotorer.
I början av året fastställdes rutinerna för kontroll och en lista med åtgärder för att säkerställa att sökmotoroperatörer följer kraven att sluta ge information om internetresurser vars åtkomst är begränsad på Ryska federationens territorium.
från Roskomnadzor den 7 november 2017 nr 229 har registrerats hos det ryska justitiedepartementet.
Ordern antogs i enlighet med bestämmelserna i artikel 15.8 i den federala lagen från den 27 juli 2006 nr 149-FZ "Om information, informations- och kommunikationsteknik och skydd av information," som definierar skyldigheter för ägare av VPN-tjänster, "anonymizatorer" och sökmotoroperatörer att begränsa åtkomsten till information, vars spridning är förbjuden i Ryssland.
Kontrollåtgärder genomförs på den kontrollmyndighetens plats utan interaktion med sökmotoroperatörer.
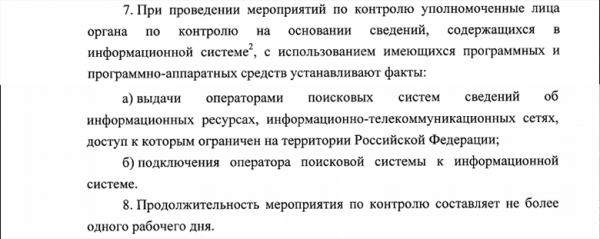
Med ett informationssystem avses FGIS av informationsresurser av informations- och kommunikationsnät som har begränsad åtkomst.
Som resultat av åtgärden upprättas en rapport där det särskilt anges information om mjukvaran som används för att fastställa dessa fakta, samt uppgifter som bekräftar att en viss sida (sidor) på webbplatsen vid tidpunkten för kontrollen har varit i informationssystemet i mer än ett dygn.
Rapporten skickas till sökmotoroperatören via informationssystemet. Om operatören är oense med rapporten har denne rätt att lämna sina invändningar till Roskomnadzor inom tre arbetsdagar, som också prövar invändningarna inom tre arbetsdagar. Baserat på utvärderingen av operatörens invändningar fattar den ansvariga kontrollmyndigheten eller dess ställföreträdare beslut om att inleda ett ärende om administrativ överträdelse.
Hur är filtreringssystemet för åtkomst i teleoperatörer upplagt just nu
I Ryssland finns ett antal lagar som ålägger teleoperatörer att filtrera åtkomsten till sidor som sprider förbjudet innehåll:
- FZ 126 "Om kommunikation", ändring i artikel 46 — om operatörens skyldighet att begränsa åtkomsten till information (FSEM).
- "Enhetlig register" – beslut från den ryska regeringen den 26 oktober 2012 N 1101 "Om det enhetliga automatiserade informationssystemet 'Enhetligt register av domännamn, sidpekare för webbplatser i det informations- och telekommunikationsnätet 'Internet' och nätadresser som identifierar webbplatser i informations- och telekommunikationsnätet 'Internet', som innehåller information vars spridning är förbjuden i Ryska federation."
- Federal lag 436 "Om skydd av barn...", kategorisering av tillgänglig information.
- Federal lag N 3 "Om polisen", artikel 13, punkt 12 – om att undanröja orsaker och omständigheter som kan bidra till hot mot medborgarnas och allmänhetens säkerhet.
- Federal lag N 187 "Om ändringar i vissa lagar i Ryska federationen angående skydd av immateriella rättigheter i informations- och telekommunikationsnät" ("anti-piratlag").
- Uppfyllande av domstolsbeslut och föreskrifter från åklagarmyndigheter.
- Federal lag av 28.07.2012 N 139-FZ "Om ändringar i Federal lag "Om skydd av barn från information som kan skada deras hälsa och utveckling" och vissa lagar i Ryska federationen."
- Federal lag av 27 juli 2006 N 149-FZ "Om information, informationsteknologier och skydd av information."
Föresrningar från Roskomnadzor om blockering bär med sig en uppdaterad lista med krav till leverantören, varje post i en sådan förfrågan innehåller:
- typ av register, enligt vilket begränsning genomförs;
- tidpunkt från vilken behovet av att begränsa åtkomst uppstår;
- typ av brådskande åtgärd (normal brådska – inom en dag, hög brådska – omedelbart svar);
- typ av blockering av registerpost (efter URL eller domännamn);
- hashkod för registerposten (ändras vid varje ändring av innehållet i posten);
- uppgifter om beslutet om behovet av att begränsa åtkomst;
- en eller flera sidpekare till webbplatser, åtkomsten till vilka ska begränsas (inte nödvändigt);
- ett eller flera domännamn (inte nödvändigt);
- en eller flera nätadresser (inte nödvändigt);
- ett eller flera IP-nät (inte nödvändigt).
För effektiv informationsöverföring till operatörerna har ett "Informationssystem för samverkan mellan Roskomnadzor och kommunikationsoperatörerna" skapats. Det ligger tillsammans med rättsakter, instruktioner och påminnelser för operatörer på en specialiserad portal:
På sin sida har Roskomnadzor börjat utfärda klienter i AS "Revisor" för att kontrollera kommunikationsoperatörerna. Här är lite information om agentens funktioner.
Algoritmen för att kontrollera tillgängligheten för varje URL av agenten. Vid kontrollen ska agenten:
- bestämma de IP-adresser som det kontrollerade webbplatsnamnet (domänen) översätts till eller använda IP-adresser som tillhandahålls i exporten;
- för varje IP-adress som erhållits från DNS-servrar, utföra en HTTP-förfrågan för den kontrollerade URL:en. Om det kontrollerade webbplatsen ger en HTTP-omdirigering, måste agenten kontrollera URL:en dit omdirigeringen sker. Stödet för minst 5 sekundära HTTP-omdirigeringar är nödvändigt;
- om det inte är möjligt att utföra HTTP-förfrågan (ingen TCP-anslutning görs) ska agenten dra slutsatsen att IP-adressen är helt blockerad;
- vid en lyckad HTTP-förfrågan ska agenten kontrollera det mottagna svaret från den kontrollerade webbplatsen efter HTTP-svarskod, HTTP-rubriker och HTTP-innehåll (de första mottagna data upp till 10 kB). Om det mottagna svaret stämmer överens med de mallar som skapades i CU för blockeringssidor ska slutsatsen vara att det finns en blockering av den kontrollerade URL:en;
- vid kontrollen av URL:en måste agenten verifiera att den krypterade anslutningen är etablerad och märka resursen;
- om de uppgifter som agenten erhållit inte stämmer överens med mallarna för blockeringssidor eller pålitliga omdirigeringssidor som informerar om blockeringen av resursen, ska agenten dra slutsatsen att det inte finns någon blockering av URL:en på SPD för kommunikationsoperatören. I så fall registreras informationen om data (HTTP-svaret) som agenten erhållit i rapporten (kontrolljournalfilen). Systemadministratören har möjlighet att skapa en ny blockeringssidemall från denna post för att förhindra framtida felaktiga slutsatser om avsaknaden av blockering.
Lista över vad agenten ska säkerställa
- kontakt med centralen för att få en fullständig lista över URL:er och blockeringslägen som behöver testas;
- kontakt med centralen för att få information om kontrolllägen. Stödda lägen: fullständig engångskontroll, fullständig periodisk kontroll med angivet intervall, urval av engångskontroll med en användardefinierad lista över URL:er, periodisk kontroll av en lista med URL:er (av en viss typ av ER-poster) med ett angivet intervall;
- fortsättning av de angivna kontrollprocedurerna med den befintliga listan över URL:er, i händelse av att det inte går att hämta en lista över URL:er från centralen, och lagring av de erhållna kontrollresultaten för senare överföring till centralen;
- fullständig utförande av angivna kontrollprocedurer med de befintliga listorna över URL:er, i händelse av att det inte går att hämta information om kontrolllägen från centralen, och lagring av de erhållna kontrollresultaten för senare överföring till centralen;
- genomförande av kontroll av blockeringsresultat enligt det fastställda läget;
- översända en rapport om den genomförda kontrollen till centralen (kontrolljournalfil);
- möjlighet att kontrollera operatörens SPDs funktion, dvs. kontrollera tillgängligheten för en lista över kända tillgängliga webbplatser;
- möjlighet att genomföra kontroll av blockeringsresultat med hjälp av en proxyserver;
- möjlighet för fjärruppdatering av programvara;
- möjlighet att genomföra diagnostiska procedurer på SPD (svarstid, paketens väg, nedladdningshastighet från en extern resurs, bestämning av IP-adresser för domännamn, hastighet på informationens mottagande i återföringskanalen i fasta accessnät, paketförlustkoefficient, genomsnittlig förseningstid för paketöverföring);
- kontrollens prestanda är minst 10 URL:er per sekund under förutsättning av tillräcklig bandbredd;
- möjlighet för upprepade anrop från agenten till resursen (upp till 20 gånger), med varierande frekvens från 1 gång per sekund till 1 gång per minut;
- möjlighet att skapa en slumpmässig ordning av poster i den lista som överförs för testning och ange prioritet för en specifik sida på webbplatsen i nätverket "Internet".
I allmänhet ser strukturen ut så här:
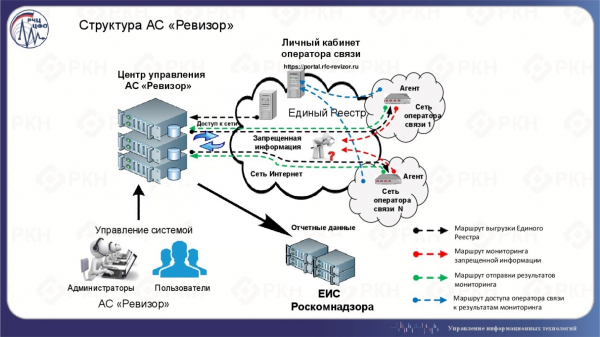
Programvaru- och programvaruhårdvarulösningar för filtrering av internettrafik (DPI-lösningar) möjliggör för operatörer att blockera trafik från användare till webbplatser från RKN:s lista. Om de blockeras eller inte kontrolleras av klienten AС Revizor. Den kontrollerar automatisk tillgång till webbplatsen enligt RKN:s lista.
Ett exempel på övervakningsprotokoll är tillgängligt .
Förra året började Roskomnadzor testa lösningar för blockering som operatören kan använda för att implementera detta schema. Jag citerar resultaten från sådana tester:
«Positiva slutsatser har Roskomnadzor fått gällande specialiserade programvarulösningar såsom 'UBIC', 'EcoFilter', 'SKAT DPI', 'Tiksen-Blockering', 'SkyDNS Zapret ISP' och 'Carbon Reductor DPI'.
Dessutom har Roskomnadzor gett ett yttrande som bekräftar att telekommunikationsoperatörer kan använda programvaran 'ZapretService' som ett medel för att begränsa tillgången till förbjudna resurser på internet. Tester visar att med installation enligt tillverkarens rekommenderade installationsschema 'i avbrott' och korrekt nätverksinställning av telekommunikationsoperatören, överstiger antalet identifierade överträdelser i det Enhetliga registret över förbjuden information inte 0,02%.
Således har telekommunikationsoperatörer fått möjlighet att välja den lösning som passar dem bäst för att begränsa tillgången till förbjudna resurser, även från listan över programvaruprodukter som fått positiva utlåtanden från Roskomnadzor.
Samtidigt, under testningen av programvaruprodukten IdecoSelecta ISP, på grund av den långvariga proceduren för dess implementering och inställning, kunde vissa operatörer inte börja testerna inom föreskriven tid. Hos mer än hälften av de telekommunikationsoperatörer som deltog i testningen översteg testperioden för Ideco Selecta ISP inte en vecka. Med hänsyn till den lilla mängden insamlade statistiska data och det begränsade antalet deltagare i testningen, har Roskomnadzor i sitt officiella yttrande påpekat att det är omöjligt att dra entydiga slutsatser om produktens 'Ideco Selecta ISP' effektivitet som ett medel för att begränsa tillgången till förbjudna resurser på internet.
Jag vill lägga till att upp till 27 telekommunikationsoperatörer med olika antal abonnenter från olika federala distrikt i Ryska federationen deltog i testningen av varje programprodukt.
De officiella slutsatserna från testresultaten kan läsas. . I dessa slutsatser finns det praktiskt taget ingen teknisk information. Du kan läsa om produkten "Ideco Selecta ISP" för att veta hur det inte ska göras.
I år kommer testningen att fortsätta och just nu, enligt nyheterna från Roskomnadzor, har ett produkt redan tagits och ytterligare 2 är planerade inom kort.
Vad händer om blockeringen inträffade av misstag?
Avslutningsvis vill jag påminna om att Roskomnadzor "inte gör misstag", vilket bekräftas av konstitutionella domstolen.
Beslutet, som faktiska frigör Roskomnadzor från ansvar för felaktig blockering av webbplatser, antogs i samband med prövningen av klagomålet till K.S. från direktören för internetutgivares förening, Vladimir Kharitonov. I klagomålet nämndes att Roskomnadzor av misstag blockerat hans internetbibliotek digital-books.ru i december 2012. Herr Kharitonov förklarade att hans resurs låg på samma IP-adress som portalen rastamantales(.)ru (nu rastamantales(.)com), som var det ursprungliga målet för blockeringen. Vladimir Kharitonov försökte överklaga Roskomnadzors beslut i domstol, men i juni 2013 fastställde Tagansky distrikt domstolen blockeringen som laglig, och i september 2013 bekräftade Moskvas stad domstol detta beslut.
Därifrån:
I Roskomnadzor sa "Ъ" att de är tillfreds med K.S. beslutet. "Konstitutionella domstolen bekräftade att Roskomnadzor följer lagen. Om operatören inte har teknisk möjlighet att begränsa åtkomsten till en särskild sida på webbplatsen, istället för dess nätverksadress, är det operatörens ansvar," sade Roskomnadzors talesperson till "Ъ".
Denna fråga är också relevant för molnleverantörer och hostingföretag, eftersom liknande incidenter har inträffat för dem. I juni 2016 blockerades molntjänsten Amazon S3 i Ryssland, även om endast sidan för pokerrummet 888poker på dess plattform hade registrerats i registret per krav från den federala skatteservice. Blockeringen av hela resursen var kopplad till det faktum att Amazon S3 använder det säkra protokollet https, vilket inte gör det möjligt att blockera enskilda sidor. Först efter att Amazon själv hade tagit bort sidan som orsakade klagomål från de ryska myndigheterna, togs resursen bort från registret.
Källa: habr.com
