

, inträffar de flesta (87%) cybersäkerhetsincidenter inom några minuter, medan 68% av företagen tar månader på sig att upptäcka dem. Detta bekräftas av , enligt vilken de flesta organisationer i genomsnitt tar 206 dagar för att upptäcka en incident. Utifrån vår utredningserfarenhet kan hackare kontrollera ett företags infrastruktur i flera år utan att bli upptäckta. Således, i en av organisationerna där våra experter genomförde en cybersäkerhetsincidentutredning, upptäcktes det att hackarna helt kontrollerade hela organisationens infrastruktur och regelbundet stal viktiga uppgifter .
Anta att du redan har ett SIEM-system som samlar loggar och analyserar händelser, och antivirusprogram har installerats på slutpunkterna. Trots detta , precis som det är omöjligt att implementera EDR-system i hela nätverket, vilket gör att "blinda" områden inte kan undvikas. För att hantera dessa kan nätverkstrafikanalys (NTA) hjälpa till. Dessa lösningar upptäcker angriparnas aktivitet i de tidigaste faserna av intrång i nätverket, samt under försök att etablera sig och utveckla attacken inuti nätverket.
NTA finns i två varianter: en arbetar med NetFlow, den andra analyserar rå trafik. Fördelen med de senare systemen är att de kan lagra inspelningar av rå trafik. Tack vare detta kan en cybersäkerhetsspecialist kontrollera framgången av attacken, lokalisera hotet, förstå hur attacken inträffade och hur man kan förhindra liknande i framtiden.
Vi kommer att visa hur man med hjälp av NTA kan identifiera alla kända attacktaktiker baserat på direkta eller indirekta tecken, beskrivna i kunskapsbasen . Vi kommer att berätta om var och en av de 12 taktikerna, analysera tekniker som kan upptäckas via trafiken och demonstrera deras upptäckte med hjälp av vårt NTA-system.
Om kunskapsbasen ATT&CK
MITRE ATT&CK är en offentlig kunskapsbas som utvecklats och underhålls av MITRE-företaget baserat på analys av verkliga APT. Den utgör en strukturerad uppsättning taktiker och tekniker som används av angripare. Detta gör det möjligt för cybersäkerhetsexperter världen över att tala samma språk. Basen utökas och kompletteras ständigt med ny kunskap.
I basen identifieras 12 taktiker som delas upp enligt stadierna av en cyberattack:
- initial access (initial access);
- execution (execution);
- persistence (persistence);
- privilege escalation (privilege escalation);
- defense evasion (defense evasion);
- credential access (credential access);
- discovery (discovery);
- lateral movement (lateral movement);
- collection (collection);
- command and control (command and control);
- exfiltration (exfiltration);
- impact (impact).
För varje taktik i ATT&CK kunskapsbasen finns en lista med tekniker som hjälper angripare att nå sina mål i den aktuella attackfasen. Eftersom samma teknik kan användas i olika faser kan den relateras till flera taktiker.
Beskrivningen av varje teknik inkluderar:
- identifierare;
- en lista över taktiker där den tillämpas;
- exempel på tillämpning av APT-grupper;
- åtgärder för att minska skador vid dess användning;
- rekomendationer för detektion.
Säkerhetsspecialister kan använda kunskap från kunskapsbasen för att strukturera information om aktuella attacker och bygga ett effektivt säkerhetssystem baserat på detta. Att förstå hur verkliga APT-grupper agerar kan också bli en källa till hypoteser för proaktiv hotjakt inom .
Om PT Network Attack Discovery
Vi kommer att identifiera användningen av tekniker från ATT&CK-matrisen med hjälp av systemet — NTA-systemet från Positive Technologies, som är avsett för att identifiera attacker på perimeter och inom nätverket. PT NAD täcker i olika grad alla 12 taktiker från MITRE ATT&CK-matrisen. Det är mest effektivt när det gäller att upptäcka tekniker för initial access (initial access), lateral movement (lateral movement) och command and control (command and control). Inom dessa områden täcker PT NAD över hälften av de kända teknikerna, genom att upptäcka deras användning baserat på direkta eller indirekta tecken.
Systemet identifierar attacker med hjälp av tekniker från ATT&CK genom detektionsregler skapade av teamet (PT ESC), maskininlärning, indikatorer på kompromettering, djup analytik och retrospektiv analys. Realtidsanalys av trafik i kombination med retrospektiv analys möjliggör upptäckten av pågående dolda skadliga aktiviteter och spårning av attackvektorer och tidslinjer.
fullständig mapping av PT NAD på MITRE ATT&CK-matrisen. Det är en stor bild, så vi rekommenderar att ni granskar den i ett separat fönster.
initial access (initial access)
Taktik för att få initial åtkomst innefattar tekniker för att penetrera ett företags nätverk. Målet för angriparna i detta skede är att leverera skadlig kod till det angripna systemet och säkerställa möjligheten för ytterligare exekvering.
Analyser av trafik med PT NAD gör det möjligt att identifiera sju tekniker för att få initial åtkomst:
1. : överenskommelse via drive-by
Tekniken där offret öppnar en webbplats som används av angriparna för att utnyttja webbläsaren och få tillgångstoken till applikationen.
Vad PT NAD gör: om webbtrafiken inte är krypterad, inspekterar PT NAD innehållet i svaren från HTTP-servrar. Det är i dessa svar som exploits finns som möjliggör för angripare att exekvera godtycklig kod i webbläsaren. PT NAD identifierar automatiskt sådana exploits med hjälp av detektionsregler.
Dessutom upptäcker PT NAD hotet i det tidigare steget. Regler och indikatorer för kompromiss aktiveras om användaren besöker en webbplats som omdirigerade dem till en webbplats med en kombination av exploits.
2. : utnyttja offentligt tillgänglig applikation
Utnyttjande av sårbarheter i tjänster som är tillgängliga från internet.
Vad PT NAD gör: utför en djup inspektion av innehållet i nätverkspaket, vilket avslöjar tecken på avvikande aktivitet. Särskilt finns det regler som möjliggör upptäckten av attacker mot grundläggande innehållshanteringssystem, webbgränssnitt för nätverksutrustning, attacker mot e-post- och FTP-servrar.
3. : externa fjärrtjänster
Användning av angripares fjärråtkomsttjänster för att ansluta till resurser på det interna nätverket utifrån.
Vad PT NAD gör: eftersom systemet identifierar protokoll inte utifrån portnummer utan baserat på paketens innehåll, kan användare av systemet filtrera trafik för att hitta alla sessioner för fjärråtkomstprotokoll och kontrollera deras legitimitet.
4. : spearphishing-bilaga
Det handlar om de ökända phishing-bilagorna.
Vad PT NAD gör: extraherar automatiskt filer från trafiken och kontrollerar dem mot indikatorer för kompromiss. Exekverbara filer i bilagor identifieras av regler som analyserar innehållet i e-posttrafiken. I en företagsmiljö anses en sådan bilaga vara avvikande.
5. : spearphishing-länk
Användning av phishing-länkar. Tekniken innebär att angripare skickar ett phishingmejl med en länk, som när den klickas leder till nedladdning av skadlig programvara. Som regel åtföljs länken av en text som följer alla regler för social ingenjörskonst.
Vad PT NAD gör: identifierar phishing-länkar med hjälp av indikatorer för kompromettering. Till exempel i gränssnittet för PT NAD ser vi en session där en HTTP-anslutning gjordes via en länk som finns med på listan över phishingadresser (phishing-urls).
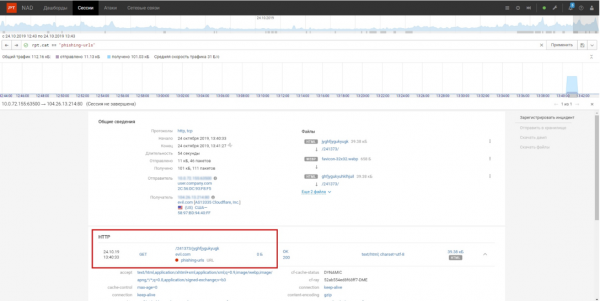
Anslutning via en länk från listan över indikatorer för kompromettering phishing-urls
6. : pålitlig relation
Åtkomst till offrets nätverk via tredje parter, med vilka offret har etablerat pålitliga relationer. Angripare kan hacka en pålitlig organisation och ansluta sig till det målinriktade nätverket genom den. För detta använder de VPN-anslutningar eller domäners förtroendeförhållanden, vilket kan upptäckas genom trafikanalys.
Vad PT NAD gör: analyserar applikationsprotokoll och sparar de analyserade fälten i en databas, vilket gör att en säkerhetsanalytiker med hjälp av filter kan hitta alla misstänkta VPN-anslutningar eller korsdomänanslutningar i databasen.
7. : giltiga konton
Användning av standard, lokala eller domänanvändardata för autentisering på externa och interna tjänster.
Vad PT NAD gör: automatiskt extraherar autentiseringsuppgifter från protokoll som HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. I allmänhet handlar det om användarnamn, lösenord och ett tecken för lyckad autentisering. Om de har använts visas de i motsvarande sessionskort.
Utförande (execution)
I taktiken Utförande ingår tekniker som angripare använder för att köra kod i komprometterade system. Att köra skadlig kod hjälper angripare att befästa sin närvaro (taktik persistence) och utöka åtkomsten till fjärrsystem i nätverket genom att röra sig inom perimetern.
PT NAD möjliggör identifiering av 14 tekniker som används av angripare för att utföra skadlig kod.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
En taktik där angripare förbereder en speciell skadlig installationsfil av typ INF för den inbyggda Windows-verktyget CMSTP.exe (installatör för anslutningsprofiler). CMSTP.exe tar emot filen som parameter och installerar en tjänstprofil för fjärranslutning. Därmed kan CMSTP.exe användas för att ladda och köra dynamiskt länkade bibliotek (*.dll) eller skripter (*.sct) från fjärrservrar.
Vad PT NAD gör: upptäcker automatiskt INF-filöverföringar av speciell typ i HTTP-trafik. Utöver detta upptäcker det överföringar av skadliga skripter och dynamiskt länkade bibliotek via HTTP från en fjärrserver.
2. : kommandoradsgränssnitt
Interaktion med kommandoradsgränssnittet. Man kan interagera med kommandoradsgränssnittet både lokalt och på distans, exempelvis genom fjärråtkomstverktyg.
Vad PT NAD gör: upptäcker automatiskt närvaron av shells genom svar på kommandon från olika kommandoradsverktyg, som ping, ifconfig.
3. : komponentobjektmodell och distribuerad COM
Användning av COM- eller DCOM-teknologier för att utföra kod på lokala eller fjärrsystem under spridning i nätverket.
Vad PT NAD gör: upptäcker misstänkta DCOM-anrop som angripare vanligtvis använder för att starta program.
4. : utnyttjande för klientexekvering
Utnyttjande av sårbarheter för att köra godtycklig kod på arbetsstationen. De mest användbara exploateringar för angripare är de som tillåter exekvering av kod i ett fjärrsystem, eftersom de möjliggör åtkomst till det systemet. Tekniken kan genomföras på följande sätt: skadlig e-post, webbplatser med browser-exploateringar, och fjärrutnyttjande av applikationssårbarheter.
Vad PT NAD gör: under analys av e-posttrafik kontrollerar PT NAD om det finns körbara filer i bilagor. Den automatiskt extraherar kontorsdokument från meddelanden som kan innehålla exploateringar. Försök att utnyttja sårbarheter syns i trafiken, vilket PT NAD automatiskt identifierar.
5. : mshta
Användningen av verktyget mshta.exe, som kör Microsoft HTML-applikationer (HTA) med filändelsen .hta. Eftersom mshta behandlar filer bortom webbläsarens säkerhetsinställningar kan angripare använda mshta.exe för att köra skadliga HTA-filer, JavaScript eller VBScript.
Vad PT NAD gör: .hta-filer för körning via mshta överförs bland annat över nätverket — detta syns i trafiken. PT NAD identifierar automatiskt överföring av sådana skadliga filer. Den fångar filer, och information om dem kan ses i sessionskortet.
6. : PowerShell
Användning av PowerShell för att söka information och köra skadlig kod.
Vad PT NAD gör: när PowerShell används av angripare på distans detekterar PT NAD detta med hjälp av regler. Den upptäcker nyckelord från PowerShell-språket som oftast används i skadliga skript och överföring av PowerShell-skripter via SMB-protokollet.
7. : schemalagd uppgift
Användning av Windows Uppgiftsschemaläggare och andra verktyg för att automatiskt köra program eller skript vid bestämda tidpunkter.
Vad PT NAD gör: angripare skapar sådana uppgifter oftast på distans, vilket innebär att sådana sessioner syns i trafiken. PT NAD identifierar automatiskt misstänkta operationer för skapande och modifiering av uppgifter med hjälp av RPC-gränssnitt från ATSVC och ITaskSchedulerService.
8. : skripting
Körning av skript för att automatisera olika åtgärder för angripare.
Vad PT NAD gör: identifierar överföring av skript över nätverket, det vill säga redan innan de körs. Den upptäcker innehållet i skript i rå trafik och detekterar nätverksöverföring av filer med filändelser som motsvarar populära skriptspråk.
9. : tjänsteutförande
Körning av körbara filer, kommandoradsinstruktioner eller skript genom interaktion med Windows-tjänster, till exempel med tjänstkontrollhanteraren (Service Control Manager, SCM).
Vad PT NAD gör: inspekterar SMB-trafik och detekterar anrop till SCM med regler för skapande, ändring och körning av tjänster.
Tekniken för att starta tjänster kan genomföras med hjälp av ett verktyg för fjärrkörning av kommandon, PSExec. PT NAD analyserar SMB-protokollet och detekterar användning av PSExec när det använder filen PSEXESVC.exe eller det standardiserade tjänstnamnet PSEXECSVC för att köra kod på en fjärrdator. Användaren bör kontrollera listan över körda kommandon och legitimiteten av fjärrkörningen av kommandon från noden.
I PT NAD-visningskortet visas data om använda taktiker och tekniker enligt ATT&CK-matrisen, så att användaren kan förstå vilket skede av attacken angriparna befinner sig i, vilka mål de strävar efter och vilka motåtgärder som kan vidtas.
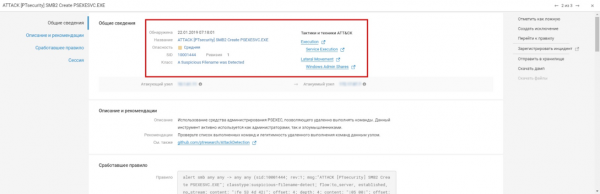
Aktivering av regeln om användning av PSExec-verktyget, vilket kan tyda på ett försök att köra kommandon på en fjärrdator.
10. : tredjepartsprogramvara
En teknik där angripare får tillgång till programvara för fjärradministration eller företagsprogramvarudistributionssystem och använder dem för att köra skadlig kod. Exempel på sådan programvara: SCCM, VNC, TeamViewer, HBSS, Altiris.
För övrigt är tekniken särskilt relevant i samband med den massiva övergången till distansarbete och därmed anslutningen av många oskyddade hem-enheter via tveksamma fjärråtkomstkanaler.
Vad PT NAD gör: identifierar automatiskt sådana programvaror i nätverket. Till exempel aktiveras regler när det gäller anslutningar via VNC-protokollet och aktiviteten hos trojanen EvilVNC, som diskret installerar en VNC-server på offrets värd och startar den automatiskt. PT NAD identifierar också TeamViewer-protokollet automatiskt, vilket hjälper analytikern att hitta alla sådana sessioner med hjälp av filter och kontrollera deras legitimitet.
11. : användarexecering
En teknik där användaren kör filer som kan leda till kodexekvering. Det kan till exempel ske om han öppnar en körbar fil eller kör ett kontorsdokument med makro.
Vad PT NAD gör: kan se sådana filer redan i överföringssteget, innan de körs. Information om dem kan studeras i sessionkorten där de överfördes.
12. : Windows Management Instrumentation
Användning av WMI-verktyget, som möjliggör lokal och fjärråtkomst till Windows-systemkomponenter. Genom WMI kan angripare interagera med lokala och fjärrsystem och utföra en rad uppgifter, till exempel samla information för spaning och köra processer på distans under horisontell förflyttning.
Vad PT NAD gör: eftersom interaktioner med fjärrsystem via WMI syns i trafiken, upptäcker PT NAD automatiskt nätverksförfrågningar om etablering av WMI-sessioner och kontrollerar trafiken för att identifiera överföring av skript som använder WMI.
13. : Windows Remote Management
Användning av Windows-tjänsten och protokollet som gör att användaren kan interagera med fjärrsystem.
Vad PT NAD gör: ser nätverksanslutningar etablerade med Windows Remote Management. Sådana sessioner upptäckts automatiskt av regler.
14. : XSL (Extensible Stylesheet Language) skriptbearbetning
XSL-stilmärkesspråk används för att beskriva bearbetning och visualisering av data i XML-filer. För att stödja komplexa operationer inkluderar XSL-standarden stöd för inbäddade skript på olika språk. Dessa språk tillåter körning av godtycklig kod, vilket gör att säkerhetspolicys baserade på vitlistor kan kringgås.
Vad PT NAD gör: identifierar faktorer för överföring av sådana filer över nätet, dvs. innan de körs. Den upptäcker automatiskt överföring av XSL-filer och filer med avvikande XSL-markup.
I följande material kommer vi att undersöka hur NTA-systemet PT Network Attack Discovery upptäcker andra taktiker och tekniker från angripare enligt MITRE ATT&CK. Håll dig uppdaterad!
Författare:
- Anton Kutepev, expert vid det säkerhetscentrum för experter (PT Expert Security Center) vid Positive Technologies
- Natalia Kazankova, produktmarknadsförare vid Positive Technologies
Källa: habr.com
