

Enligt ryska lagar blir varje företag som hanterar personuppgifter från sina användare i Ryssland en operatör av personuppgifter, oavsett om de vill eller inte. Detta medför ett antal formella och procedurmässiga skyldigheter som inte alla företag kan eller vill bära själva.
Som praktiken visar vill många helt rätt inte göra det, eftersom detta kunskapsområde fortfarande är så nytt och oprövat att svårigheter och frågor uppstår även hos professionella. Idag berättar vi om hur vi genomförde ett projekt för lagring av personuppgifter för vår kund och vilka oväntade svårigheter vi stötte på.
Hur vi hjälpte till att skydda uppgifter enligt 152-FZ
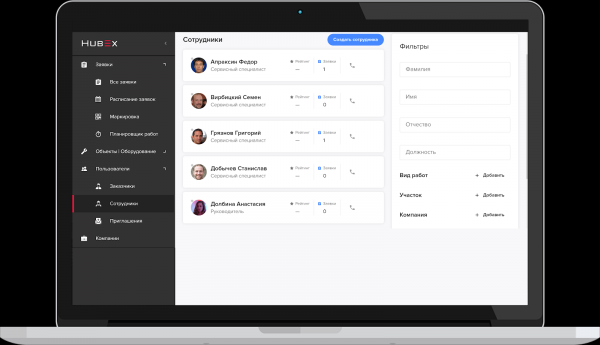
I början av 2019 kontaktade företaget LLC "Smart-Service", som utvecklar en plattform för hantering av serviceunderhåll. och en app för att dela kontaktuppgifter. .
Den första lösningen möjliggör automatisering av serviceprocessen inom olika områden – från installation av kaffemaskiner och luftkonditioneringsaggregat i kontorslokaler till reparation av gasturbiner. Den andra – en online-konstruktör för att skapa elektroniska visitkort baserade på QR-koder.
Online-visitkortet myQRcards.
Båda systemen lagrar och bearbetar användardata som klassificeras som "personliga" i enlighet med 152-FZ. I det här fallet dikterar lagen ett antal begränsningar för lagringssystem för sådana personuppgifter för att säkerställa önskad säkerhetsnivå och utesluta risken för obehörig åtkomst med syftet att stjäla eller missbruka information.
Lagen måste följas, men "Smart-Service" planerade inte att utveckla kompetenser internt för att skydda personuppgifter. Därför "flyttade" tjänsterna och de data som deras användare delade till Linxdatacenter. "Smart-Service" flyttade serverresurserna för arbetsmiljön till ett separat skyddat nätverksområde i vårt datacenter, som är certifierat i enlighet med de krav som anges i 152-FZ – det så kallade "Skyddade molnet".
HUR DET SKYDDADE MOLNET FUNGERAR
Varje informationssystem som hanterar personuppgifter måste uppfylla tre grundläggande krav:
- åtkomst till servrar för lagring och behandling av data ska ske genom en VPN-kanal med kryptering enligt GOST;
- servrar för lagring och behandling av data ska ständigt övervakas av ett antivirusskydd för att identifiera sårbarheter;
- Lagringssystemet ska vara placerat i isolerade nätverk.
Vi placerar kundens serverkapacitet i separata zoner som uppfyller kraven i 152-FZ och hjälper till att få ett överensstämmelseintyg.
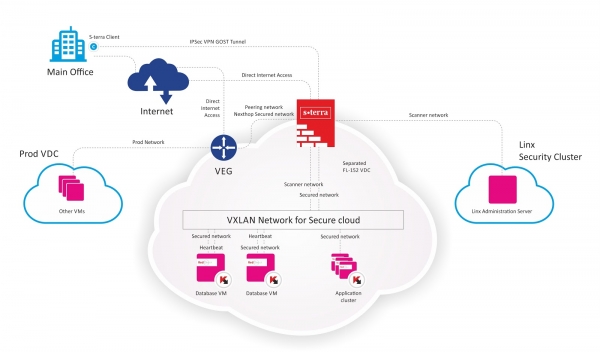
Arkitekturen för en säker virtuell infrastruktur för LLC "Smart Service".
Arbetets gång
Den första överenskommelsen om arbetet gjordes i juni 2019, vilket kan ses som projektets startdatum. Allt arbete måste utföras i en "levande" miljö med tusentals förfrågningar per dag. Naturligtvis krävdes det att projektet genomfördes utan att avbryta den ordinarie driften av båda systemen.
Därför utarbetades och godkändes en tydlig handlingsplan, uppdelad i fyra steg:
- förberedelse,
- migration,
- testning och kontroll i verkliga förhållanden,
- inkludering av övervakningssystem och begränsning av åtkomst.
För säkerhets skull förutsåg vi en återhämtningsprocedur i händelse av oförutsedda situationer (DRP). Enligt den ursprungliga planen skulle arbetet inte ta mycket tid och resurser och skulle vara avslutat i juli 2019. Varje steg förutsatte en fullständig testning av nätverksåtkomst och systemens funktionalitet i slutet.
Det mest utmanande steget, där "något kunde gå fel", var migrationen. Ursprungligen planerade vi att genomföra migreringen genom att överföra virtuella maskiner helt. Detta var det mest logiska alternativet, eftersom det inte krävde att vi involverade extra resurser för omkonfiguration. Vad kan vara enklare än vMotion?
Oförutsett
Men som vanligt på projekt inom relativt nya områden inträffade det som vi inte hade förväntat oss.
Eftersom varje virtuell maskin tar 500 - 1000 GB, tog kopieringen av sådana volymer även inom en och samma datacenter omkring 3-4 timmar per maskin. Som resultat lyckades vi inte hålla oss inom den tilldelade tidsramen. Detta skedde på grund av fysiska begränsningar i diskundersystemet vid överföring av data till vCloud.
En bugg i den använda versionen av vCloud förhindrade Storage vMotion för virtuella maskiner med olika typer av diskar, så diskarna behövde bytas. Resultatet blev att virtuella maskiner kunde överföras, men det tog mer tid än planerat.
Den andra punkten som vi inte hade förutsett var begränsningarna för flytt av databaskluster (Failover Cluster MS SQLServer). Detta ledde till att klustret fick köras med en enda nod och lämnades utanför den skyddade zonen.
Det är anmärkningsvärt att applikationsklustret kraschade som ett resultat av flytten av virtuella maskiner, av anledningar som fortfarande är oklara, och det fick byggas upp på nytt.
Vid vårt första försök fick vi ett otillfredsställande tillstånd på systemen och var tvungna att återigen arbeta med planering och utföra alternativ.
Försök nr 2
Efter att ha arbetat igenom felen insåg teamet att det skulle vara bättre att duplicera infrastrukturen i den skyddade zonen och endast kopiera datafiler. Det beslutades att inte kräva någon extra betalning från kunden för den extra serverkapacitet som behövdes för att avsluta migreringen.
När klustren i den skyddade zonen var helt duplicerade, gick migreringen utan problem.
Därefter krävdes det bara att dela upp nätverken för den skyddade och den oskyddade zonen. Här lyckades vi med några mindre avbrott i arbetet. Teststeget för hela systemet i den skyddade zonen, utan något skydd, kunde köras i normal läge. Efter att ha samlat positiv statistik över systemets arbete i detta läge, gick vi vidare till det sista steget: aktivering av skyddssystem och begränsning av åtkomst.
Resultativt resultat och nyttig läxa
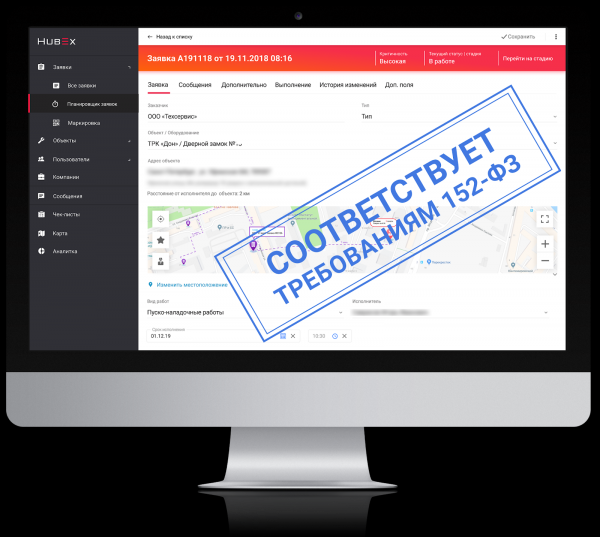
Tillsammans med kunden lyckades vi ändra den befintliga serverinfrastrukturen avsevärt, vilket ökade pålitligheten och säkerheten i lagringen av personuppgifter, avsevärt minskade risken för obehörig åtkomst och erhöll ett certifikat som bekräftar att vi uppfyller kraven för lagring – en prestation som ännu inte alla utvecklare av liknande mjukvara har uppnått.
Sammanfattningsvis såg projektets arbetsomfattning ut så här:
- En dedikerad subnet organiserades;
- Totalt migrerades två kluster bestående av fem virtuella maskiner: Failover databas kluster (två virtuella maskiner), Service Fabric applikationskluster (tre virtuella maskiner);
- Inställningar för dataskydd och kryptering har gjorts.
Det verkar som om allt är tydligt och logiskt. I praktiken visar det sig dock vara lite mer komplicerat. Vi har återigen försäkrat oss om att när vi arbetar med varje enskild uppgift av den här typen krävs en högsta nivå av uppmärksamhet på "små detaljer", som vid närmare eftertanke visar sig vara avgörande faktorer för hela projektets framgång.
Källa: habr.com
