

Situation
Ute. Jag dricker kaffe. Studenten har ställt in VPN-anslutningen mellan två punkter och försvann. Jag kollar: tunneln existerar faktiskt, men det finns ingen trafik i tunneln. Studenten svarar inte på samtal.
Jag sätter på vattenkokaren och dyker in i felsökningen av C-Terra Gateway. Jag delar med mig av min erfarenhet och metodik.
Ursprungliga data
Två geografiskt åtskilda platser är kopplade via en GRE-tunnel. GRE måste krypteras:
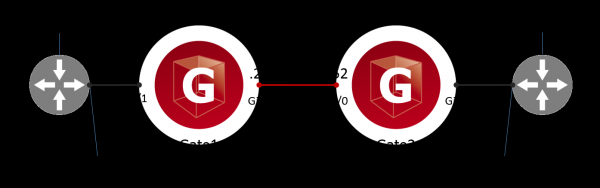
Jag kontrollerar funktionen av GRE-tunneln. För detta kör jag ping från enhet R1 till GRE-gränssnittet på enhet R2. Detta är den måltrafik som ska krypteras. Inget svar:
root@R1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.

--- 1.1.1.2 ping statistics ---
4 packets transmitted, 0 received, 100% packet loss, time 3057ms
Jag kollar loggarna på Gate1 och Gate2. Loggen rapporterar glatt att IPsec-tunneln har etablerats framgångsrikt, inga problem:
root@Gate1:~# cat \/var\/log\/cspvpngate.log
Aug  5 16:14:23 localhost  vpnsvc: 00100119  IPSec connection 5 established, traffic selector 172.17.0.1->172.16.0.1, proto 47, peer 10.10.10.251, id "10.10.10.251", Filter
IPsec:Protect:CMAP:1:LIST, IPsecAction IPsecAction:CMAP:1, IKERule IKERule:CMAP:1
I statistiken för IPsec-tunneln på Gate1 ser jag att tunneln faktiskt finns, men Rcvd-räknaren är nollad:
root@Gate1:~# sa_mgr show
ISAKMP sessions: 0 initiated, 0 responded

ISAKMP connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) State Sent Rcvd
1 3 (10.10.10.251,500)-(10.10.10.252,500) active 1070 1014

IPsec connections:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) Protocol Action Type Sent Rcvd
1 3 (172.16.0.1,*)-(172.17.0.1,*) 47 ESP tunn 480 0
Jag felsöker C-Terra på detta sätt: jag letar efter var målpaketen försvinner på vägen från R1 till R2. Under processen (spoiler) hittar jag ett fel.
Felsökning
Steg 1. Vad får Gate1 från R1
Jag använder den inbyggda paketssniffern – tcpdump. Jag startar sniffaren på det interna (Gi0/1 i Cisco-liknande notation eller eth1 i Debian OS-notation) gränssnittet:
root@Gate1:~# tcpdump -i eth1

tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on eth1, link-type EN10MB (Ethernet), capture size 262144 bytes
14:53:38.879525 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 1, length 64
14:53:39.896869 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 2, length 64
14:53:40.921121 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 3, length 64
14:53:41.944958 IP 172.16.0.1 > 172.17.0.1: GREv0, key=0x1, length 92: IP 1.1.1.1 > 1.1.1.2: ICMP echo request, id 2083, seq 4, length 64
Jag ser att Gate1 tar emot GRE-paket från R1. Jag fortsätter.
Steg 2. Vad gör Gate1 med GRE-paketen
Med verktyget klogview ser jag vad som händer med GRE-paketen inuti VPN C-Terra-drivrutinen:
root@Gate1:~# klogview -f 0xffffffff

filtration result for out packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: chain 4 "IPsecPolicy:CMAP", filter 8, event id IPsec:Protect:CMAP:1:LIST, status PASS
encapsulating with SA 31: 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0
passed out packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: encapsulated
Jag ser att den målinriktade GRE-trafiken (proto 47) 172.16.0.1 -> 172.17.0.1 har passerat (PASS) under krypteringsregeln LIST i kryptokartan CMAP och har krypterats (encapsulated). Paketet har sedan vidarebefordrats (passed out). Inga svarstrafik finns i klogview-utdata.
Jag kontrollerar åtkomstlistor på enheten Gate1. Jag ser en åtkomstlista LIST som definierar den målinriktade trafiken för kryptering, så det finns inga regler för MÄ inställda:
Gate1#show access-lists
Extended IP access list LIST
    10 permit gre host 172.16.0.1 host 172.17.0.1
Slutsats: problemet är inte på enheten Gate1.
Ytterligare information om klogview
VPN-drivrutinen hanterar all nätverkstrafik, inte bara den som ska krypteras. Sådana meddelanden syns i klogview om VPN-drivrutinen har bearbetat nätverkstrafik och skickat den i okrypterad form:
root@R1:~# ping 172.17.0.1 -c 4root@Gate1:~# klogview -f 0xffffffff
filtration result for out packet 172.16.0.1->172.17.0.1, proto 1, len 84, if eth0: chain 4 "IPsecPolicy:CMAP": no match
passed out packet 172.16.0.1->172.17.0.1, proto 1, len 84, if eth0: filteredJag ser att ICMP-trafiken (proto 1) 172.16.0.1->172.17.0.1 inte matchade (no match) med krypteringsreglerna i kryptokarten CMAP. Paketet har vidarebefordrats (passed out) i okrypterad form.
Steg 3. Vad får Gate2 från Gate1
Jag startar en sniffare på WAN (eth0) gränssnittet på Gate2:
root@Gate2:~# tcpdump -i eth0
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on eth0, link-type EN10MB (Ethernet), capture size 262144 bytes
16:05:45.104195 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x1), length 140
16:05:46.093918 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x2), length 140
16:05:47.117078 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x3), length 140
16:05:48.141785 IP 10.10.10.251 > 10.10.10.252: ESP(spi=0x30088112,seq=0x4), length 140
Jag ser att Gate2 får ESP-paket från Gate1.
Steg 4. Vad gör Gate2 med ESP-paketen
Jag startar klogview-verktyget på Gate2:
root@Gate2:~# klogview -f 0xffffffff
filtration result for in packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: chain 17 "FilterChain:L3VPN", filter 21, status DROP
dropped in packet 10.10.10.251->10.10.10.252, proto 50, len 160, if eth0: firewall
Jag ser att ESP-paketen (proto 50) har avvisats (DROP) av regeln (L3VPN) i brandväggen (firewall). Jag kontrollerar att L3VPN-åtkomstlistan faktiskt är kopplad till Gi0/0:
Gate2#show ip interface gi0/0
GigabitEthernet0/0 is up, line protocol is up
  Internet address is 10.10.10.252/24
  MTU is 1500 bytes
  Outgoing access list is not set
  Inbound  access list is L3VPN
Problemet har identifierats.
Steg 5. Vad är fel med åtkomstlistan
Jag kontrollerar vad åtkomstlistan L3VPN innehåller:
Gate2#show access-list L3VPN
Extended IP access list L3VPN
    10 permit udp host 10.10.10.251 any eq isakmp
    20 permit udp host 10.10.10.251 any eq non500-isakmp
    30 permit icmp host 10.10.10.251 any
Jag ser att ISAKMP-paket är tillåtna, så en IPsec-tunnel upprättas. Men det finns ingen tillåtelse för ESP. Tydligen blandade studenten ihop icmp och esp.
Jag ändrar åtkomstlistan:
Gate2(config)#
ip access-list extended L3VPN
no 30
30 permit esp host 10.10.10.251 any
Steg 6. Jag kontrollerar funktionaliteten
Först försäkrar jag mig om att åtkomstlistan L3VPN är korrekt:
Gate2#show access-list L3VPN
Extended IP access list L3VPN
    10 permit udp host 10.10.10.251 any eq isakmp
    20 permit udp host 10.10.10.251 any eq non500-isakmp
    30 permit esp host 10.10.10.251 any
Nu startar jag måltrafiken från enhet R1:
root@R1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=35.3 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=3.01 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=2.65 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=2.87 ms

--- 1.1.1.2 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time 3006ms
rtt min/avg/max/mdev = 2.650/10.970/35.338/14.069 ms
Seger. GRE-tunneln har upprättats. Mottagen trafik i IPsec-statistiken är inte noll:
root@Gate1:~# sa_mgr show
ISAKMP-sessioner: 0 initierade, 0 svarade

ISAKMP-anslutningar:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) State Sent Rcvd
1 3 (10.10.10.251,500)-(10.10.10.252,500) aktiv 1474 1350

IPsec-anslutningar:
Num Conn-id (Local Addr,Port)-(Remote Addr,Port) Protokoll Åtgärd Typ Sent Rcvd
1 4 (172.16.0.1,*)-(172.17.0.1,*) 47 ESP tunn 1920 480
På gateway Gate2 har meddelanden dykt upp i klogview som visar att måltrafiken 172.16.0.1->172.17.0.1 framgångsrikt (PASS) dekrypterades (decapsulated) av regeln LIST i kryptokartan CMAP:
root@Gate2:~# klogview -f 0xffffffff
filtreringsresultat för in packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: chain 18 "IPsecPolicy:CMAP", filter 25, event id IPsec:Protect:CMAP:1:LIST, status PASS
passed in packet 172.16.0.1->172.17.0.1, proto 47, len 112, if eth0: decapsulated
Sammanfattning
Studenten förstörde utgången.
Var försiktig med MÄ-regler.
Anonym ingenjör
t.me/anonimous_engineer
Källa: habr.com
