

Hej, jag heter Kostya Kramlih och jag är ledande utvecklare inom Virtual Private Cloud-sektionen på Yandex.Cloud. Jag arbetar med virtuella nätverk, och som du kanske kan gissa kommer jag i den här artikeln att berätta om hur Virtual Private Cloud (VPC) är organiserat i stort och virtuella nätverk i synnerhet. Dessutom kommer du att få veta varför vi, tjänsteutvecklarna, värderar feedback från våra användare. Men låt oss ta det steg för steg.
Vad är VPC?
Numera finns det många olika möjligheter för att driftsätta tjänster. Jag är säker på att det fortfarande finns någon som har en server under administratörens skrivbord, även om jag hoppas att sådana historier blir allt färre.
Nu strävar tjänster efter att flytta till offentliga moln, och här stöter de på VPC. VPC är en del av det offentliga molnet som sammanfogar användarens, infrastrukturella, plattforms- och andra resurser, oavsett var de finns, i vårt moln eller utanför det. Samtidigt gör VPC det möjligt att inte exponera dessa resurser på internet utan att det är nödvändigt, de förblir inom ditt avskilda nätverk.
Hur det virtuella nätverket ser ut utifrån
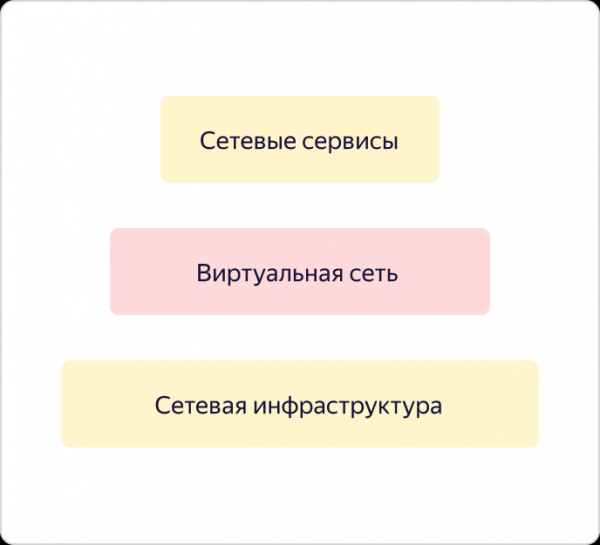
Med VPC menar vi först och främst ett overlay-nätverk och nätverkstjänster såsom VPNaaS, NATaas, LBaas, etc. Och allt detta fungerar ovanpå en felresistent nätverksinfrastruktur som redan har diskuterats en utmärkt artikel här på Habr.
Låt oss ta en närmare titt på det virtuella nätverket och dess struktur.
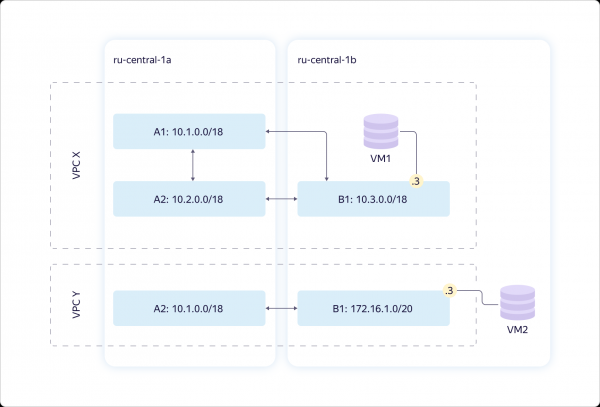
Vi ska titta på två tillgänglighetszoner. Vi tillhandahåller ett virtuellt nätverk – det vi kallar VPC. Faktiskt definierar det utrymmet för unika "grå" adresser. Inom varje virtuellt nätverk har du full kontroll över adresserna som du kan tilldela beräkningsresurser.
Nätverket är globalt. Det projiceras på varje tillgänglighetszon genom en enhet som kallas Subnet. För varje Subnet tilldelar du en CIDR-storlek på 16 eller mindre. Det kan finnas mer än en sådan enhet i varje tillgänglighetszon, och det finns alltid transparent routing mellan dem. Detta innebär att alla dina resurser inom en VPC kan "kommunicera" med varandra, även om de befinner sig i olika tillgänglighetszoner. "Kommunicera" utan att nå internet, genom våra interna kanaler, "tänkande" att de befinner sig inom samma privata nätverk.
I diagrammet ovan visas en typisk situation: två VPC:er som överlappar varandra på adresserna. Båda kan tillhöra dig. Till exempel, en för utveckling, en annan för testning. Det kan också vara olika användare – i detta fall spelar det ingen roll. Och i varje VPC finns en virtuell maskin.
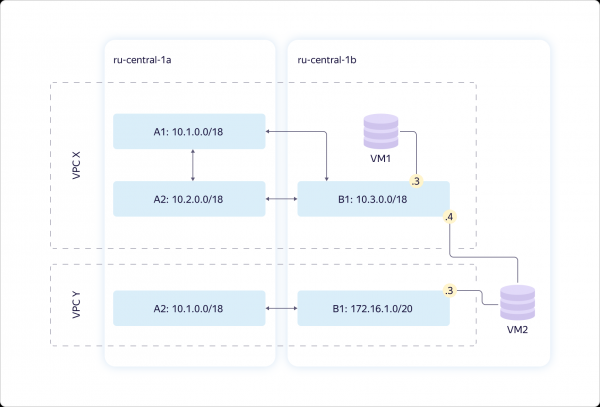
Låt oss försvåra schemat. Man kan göra så att en virtuell maskin kopplas till flera Subnet samtidigt. Och inte bara så, utan i olika virtuella nätverk.
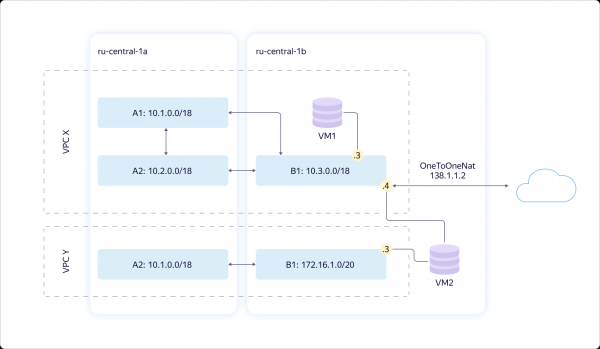
Om du behöver exponera maskinerna på internet kan detta göras via API eller UI. För detta ändamål måste du konfigurera NAT-översättning av din "grå", interna adress till en "vit" – publik. Du kan inte välja den "vita" adressen, den tilldelas slumpmässigt från vår adresspool. Så snart du slutar använda den externa IP-adressen återgår den till poolen. Du betalar endast för den tid du använder den "vita" adressen.
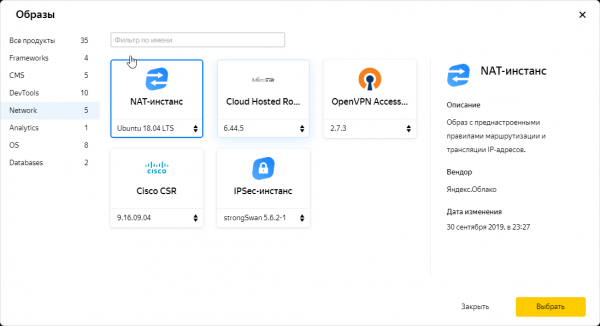
Det finns också möjlighet att ge en maskin internetåtkomst med hjälp av en NAT-instans. Trafik kan dirigeras genom en statisk routingtabel till instansen. Vi har förberett ett sådant fall, eftersom det kan vara behövt av användare, och vi är medvetna om detta. Därför finns det en särskilt konfigurerad NAT-image i vår bildkatalog.
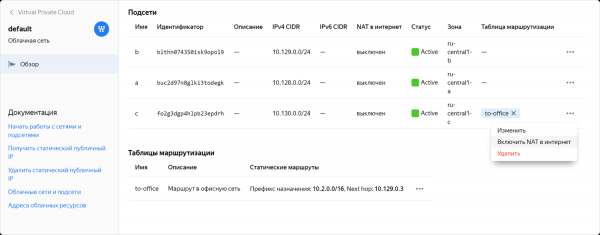
Men även när det finns en färdig NAT-image kan konfigurationen vara komplicerad. Vi förstod att det för vissa användare inte är det mest bekväma alternativet, så vi gjorde i slutändan det möjligt att aktivera NAT för den önskade Subnet med ett klick. Denna funktion är fortfarande i stängt förhandsvisningsläge, och testas av medlemmar i samhället.
Hur en virtuell nätverk är uppbyggd inifrån
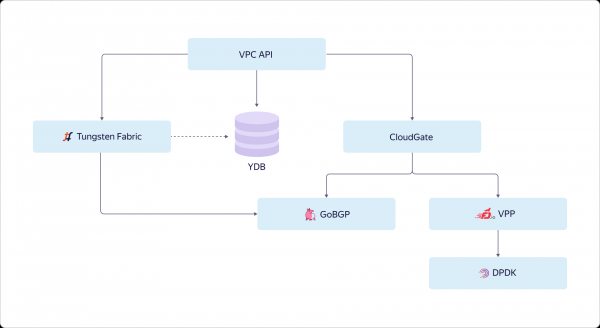
Hur interagerar en användare med det virtuella nätverket? Nätverket ser utåt genom sitt API. Användaren går in i API:t och arbetar med det önskade tillståndet. Genom API:t ser användaren hur allt ska vara uppställt och konfigurerat och ser status över hur mycket det aktuella tillståndet avviker från det önskade. Det är användarens bild. Men vad händer inuti?
Vi registrerar det önskade tillståndet i Yandex Database och fortsätter med att konfigurera olika delar av vår VPC. Överlagret i Yandex.Cloud är byggt på utvalda komponenter från OpenContrail, som nyligen har blivit känt som Tungsten Fabric. Nätverkstjänsterna implementeras på en enhetlig plattform, CloudGate. I CloudGate har vi också använt ett antal open source-komponenter: GoBGP för att hämta kontrollinformation, samt VPP för att implementera en programvarurouter som arbetar över DPDK för datapath.
Tungsten Fabric kommunicerar med CloudGate genom GoBGP. Den berättar vad som händer i överlagret. CloudGate å sin sida kopplar ihop överlagren med varandra och med internet.
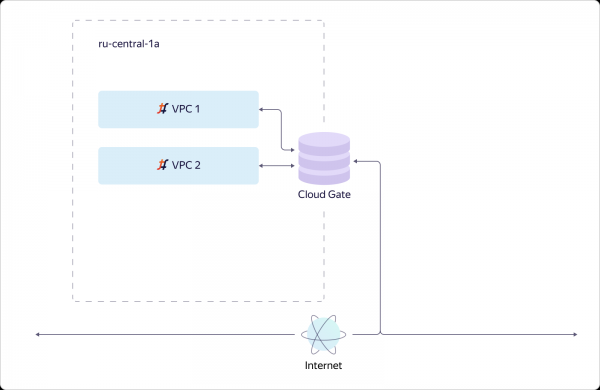
Låt oss nu se hur det virtuella nätverket löser problem med skalerbarhet och tillgänglighet. Vi överväger ett enkelt fall. Det finns en tillgänglighetszon där två VPC:er har skapats. Vi har distribuerat en instans av Tungsten Fabric, som hanterar flera tiotusentals nätverk. Nätverken kopplas till CloudGate. CloudGate, som vi redan nämnt, säkerställer deras sammankoppling med varandra och med internet.
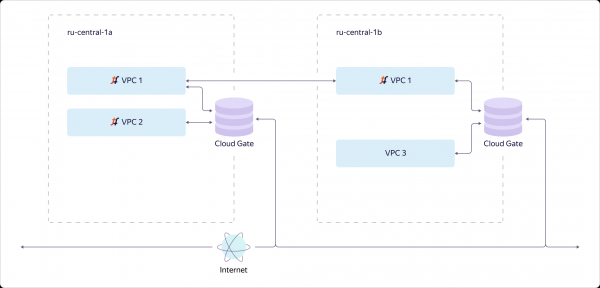
Anta att en andra tillgänglighetszon läggs till. Den måste fallera helt oberoende av den första. Därför måste en separat instans av Tungsten Fabric sättas upp i den andra tillgänglighetszonen. Det kommer att vara ett separat system som hanterar överlagret och som har lite kunskap om det första systemet. Det är faktiskt vår VPC API som skapar en uppfattning om att vårt virtuella nätverk är globalt. Det är dess uppgift.
VPC1 projiceras i tillgänglighetszon B, om det finns resurser i tillgänglighetszon B som kopplas till VPC1. Om det inte finns några resurser från VPC2 i tillgänglighetszon B, kommer vi inte att materialisera VPC2 i denna zon. Å sin sida, eftersom resurser från VPC3 endast finns i zon B, finns VPC3 inte i zon A. Allt är enkelt och logiskt.
Låt oss gå lite djupare och se hur en specifik värd fungerar i Y.Cloud. Det viktigaste att notera är att alla värdar är uppbyggda på samma sätt. Vi ser till att endast det minimum av tjänster körs på hårdvaran, medan alla övriga körs på virtuella maskiner. Vi bygger högre ordningstjänster baserade på grundläggande infrastrukturtjänster och använder också molnet för att lösa vissa ingenjörsuppgifter, till exempel inom ramen för Continuous Integration.
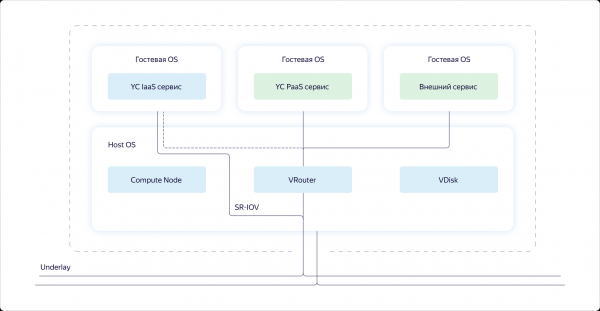
Om vi ser på en specifik värd kommer vi att se att tre komponenter körs i värdens OS:
- Compute – delen som ansvarar för fördelningen av datorkapacitet på värden.
- VRouter – en del av Tungsten Fabric som organiserar överlagret, det vill säga tunnelar paket genom underlaget (underlay).
- VDisk – detta är delar av virtuallagring.
Utöver detta körs virtuella maskiner tjänster: infrastrukturtjänster från molnet, plattformstjänster och kundernas kapacitet. Kundernas kapacitet och plattformstjänster går alltid via överlagret genom VRouter.
Infrastrukturtjänster kan kopplas in i överlagret, men vill i huvudsak arbeta i underlaget. I underlaget kopplas de in med hjälp av SR-IOV. Faktiskt skär vi kortet i virtuella nätverkskort (virtuella funktioner) och stoppar dem i infrastrukturella virtuella maskiner för att inte tappa prestanda. Till exempel är den så kallade CloudGate igång som en av dessa infrastrukturella virtuella maskiner.
Nu när vi har beskrivit de globala uppgifterna för det virtuella nätverket och konstruktionen av de grundläggande komponenterna i molnet, låt oss se hur olika delar av det virtuella nätverket interagerar med varandra.
Vi identifierar tre lager i vårt system:
- Config Plane – anger det önskade tillståndet för systemet. Det är vad användaren konfigurerar via API.
- Control Plane – säkerställer den av användaren angivna semantiken, det vill säga får Data Plane att uppnå det tillstånd som beskrevs av användaren i Config Plane.
- Data Plane – hanterar direkt användarens paket.
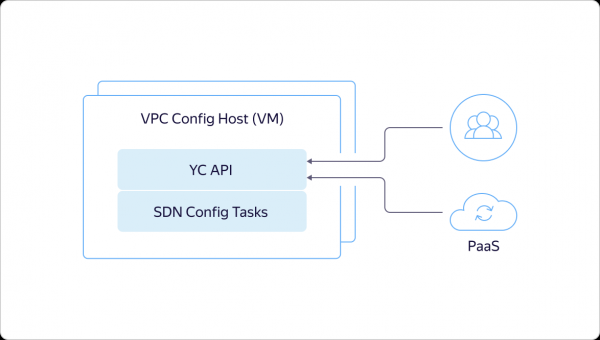
Som jag nämnde ovan börjar allt med att användaren eller en intern plattformstjänst kommer till API och beskriver ett visst önskat tillstånd.
Detta tillstånd registreras omedelbart i Yandex Database, returnerar via API ID för den asynkrona operationen och startar vår interna maskin för att ge det tillstånd som användaren önskade. Konfigurationsuppgifter går till SDN-kontrollern och berättar för Tungsten Fabric vad som behöver göras i överlaget. Till exempel reserverar de portar, virtuella nätverk och liknande.
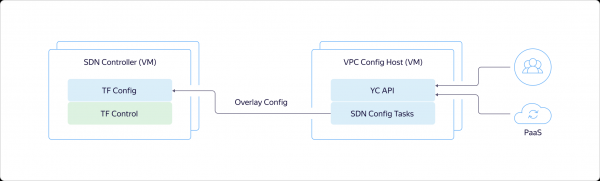
Config Plane i Tungsten Fabric levererar det önskade tillståndet till Control Plane. Genom det kommunicerar Config Plane med värdarna och informerar om vad som snart kommer att köras på dem.
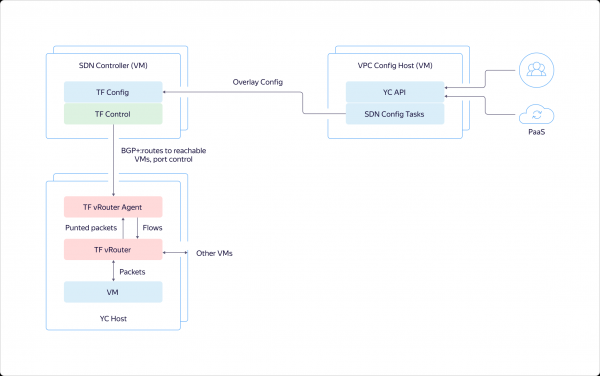
Nu ska vi se hur systemet ser ut på värdarna. I en virtuell maskin finns en nätverksadapter som är instoppad i VRouter. VRouter är en kärnmodul i Tungsten Fabric som övervakar paketen. Om det redan finns en flow för ett visst paket, behandlar modulen det. Om det inte finns någon flow, utför modulen så kallad punting, det vill säga skickar paketet till användarmodes-processen. Processen analyserar paketet och antingen svarar på det själv, som till exempel på DHCP och DNS, eller talar om för VRouter vad som ska göras med det. Efter det kan VRouter behandla paketet.
Därefter passerar trafiken mellan virtuella maskiner inom samma virtuella nätverk transparent, den dirigeras inte till CloudGate. Värdarna där de virtuella maskinerna är distribuerade kommunicerar direkt med varandra. De tunnelar trafik och skickar den till varandra genom underlaget.
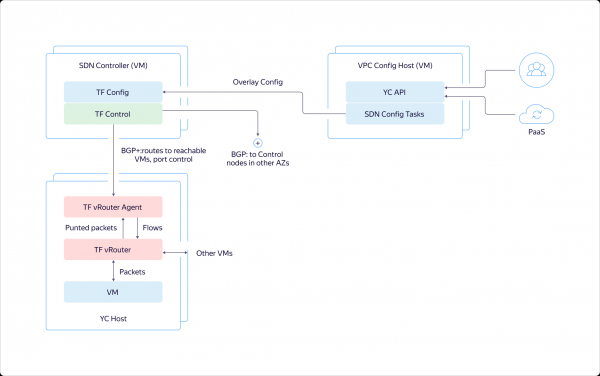
Control Plane kommunicerar med varandra mellan tillgänglighetszoner via BGP, som med en annan router. De informerar om vilka maskiner som är uppe och var, så att virtuella maskiner i en zon kan interagera direkt med andra virtuella maskiner.
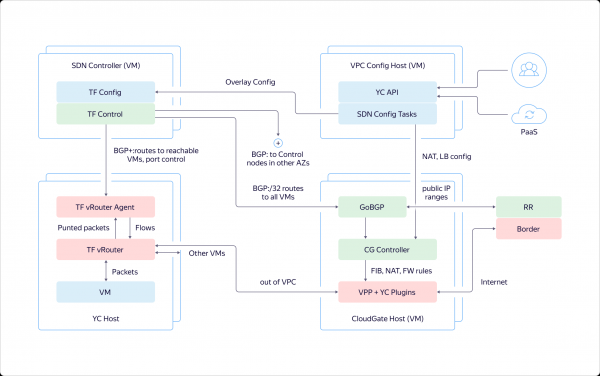
Dessutom kommunicerar Control Plane med CloudGate. På liknande sätt meddelar den var och vilka virtuella maskiner som är uppe, samt deras adresser. Detta möjliggör att extern trafik och trafik från lastbalanserare kan dirigeras till dem.
Trafiken som går ut från VPC kommer till CloudGate, i data path, där den snabbt bearbetas av VPP med våra plugins. Därefter skickas trafiken antingen till andra VPC:er eller ut, till gränsrouters som konfigureras via Control Plane för CloudGate.
Planer för den närmaste framtiden
Om man sammanfattar allt som har sagts ovan i några meningar kan man säga att VPC i Yandex.Cloud löser två viktiga uppgifter:
- Den säkerställer isolering mellan olika kunder.
- Samlar resurser, infrastruktur, plattforms-tjänster, andra moln och on-premise i ett enda nätverk.
För att lösa dessa uppgifter effektivt behöver man säkerställa skalbarhet och felbenägenhet på nivå med den interna arkitekturen, vilket VPC gör.
Gradvis får VPC fler funktioner, vi implementerar nya möjligheter och strävar efter att förbättra användarvänligheten. Vissa idéer nämns och kommer in på prioritetslistan tack vare deltagare i vårt samhälle.
Just nu har vi ungefär följande lista med planer för den närmaste framtiden:
- VPN som en tjänst.
- Private DNS-instans - avbilder för snabb konfiguration av virtuella maskiner med förkonfigurerad DNS-server.
- DNS som en tjänst.
- Intern belastningsbalanserare.
- Lägg till en "vit" IP-adress utan att återskapa den virtuella maskinen.
Belastningsbalanserare och möjligheten att växla IP-adressen för en redan skapad virtuell maskin har tagits med på denna lista på begäran av användare. Jag ska vara ärlig, utan tydlig feedback skulle vi ha tagit oss an dessa funktioner något senare. Men nu arbetar vi redan med uppgiften kring adresser.
Initialt kunde en "vit" IP-adress endast läggas till vid skapandet av maskinen. Om användaren glömde att göra detta, var man tvungen att återskapa den virtuella maskinen. Samma sak gällde för att ta bort den externa IP-adressen. Snart kommer man att kunna slå på och av den offentliga IP-adressen utan att återskapa maskinen.
Tveka inte att uttrycka dina idéer och stödja förslag från andra användare. Du hjälper oss att göra molnet bättre och snabbare få viktiga och användbara funktioner!
Källa: habr.com
