

De metallkapslar som står på stadens gator med pengar kan inte undgå att dra till sig uppmärksamhet från snabbinvesteringens entusiaster. Tidigare använde man fysiska metoder för att tömma bankomater, men nu används allt mer raffinerade trick kopplade till datorer. Just nu är det mest aktuella ett "svart låda" med en enhetsdator inuti. Vi kommer att diskutera hur den fungerar i denna artikel.
Chefen för den internationella föreningen av bankomatproducenter (ATMIA) "svarta lådor" som den mest allvarliga hotet mot bankomater.
En typisk bankomat är en samling färdiga elektromechaniska komponenter som finns i ett enda hölje. Bankomatstillverkare bygger sina järnverk av en sedelutlämnare, kortläsare och andra komponenter, som redan utvecklats av tredjepartleverantörer. En slags LEGO-konstruktion för vuxna. De färdiga komponenterna placeras i bankomatens hölje, som vanligtvis består av två fack: det övre facket ("skåp" eller "servizone") och det nedre facket (valv). Alla elektromechaniska komponenter är kopplade via USB- och COM-portar till en systemenhet, som i detta fall fungerar som värd. I äldre bankomater går det även att hitta anslutningar genom SDC-bussen.
Utvecklingen av bankomatbedrägeri
Bankomater med stora summor inuti lockar ständigt kortbedragare. Först utnyttjade kortbedragare enbart grova fysiska brister i bankomatsäkerheten - de använde skimmers och shimmers för att stjäla data från magnetremsor; falska pinpads och kameror för att övervaka PIN-koder; och till och med falska bankomater.
Sedan, när bankomater började utrustas med enhetlig programvara som fungerade enligt gemensamma standarder, såsom XFS (eXtensions for Financial Services), började kortbedragare attackera bankomater med datorvirus.
Bland dem finns Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii och andra många namngivna och namnlösa skadliga program som kortbedragare installerar på bankomaten antingen genom att använda en bootbar USB-enhet eller genom en TCP-port för fjärrstyrning.
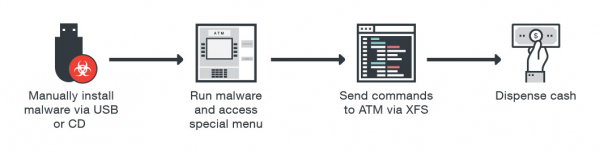
Processen för infektering av bankomat
Genom att ta över XFS-subsystemet kan malware ge kommandon till enheten för sedelutmatning utan auktorisation. Eller ge kommandon till kortläsaren: läsa/skriva det magnetiska bandet på bankkortet och till och med hämta transaktionshistoriken som lagras på EMV-kortets chip. En särskild uppmärksamhet bör ägnas åt EPP (Encrypting PIN Pad; krypterad pinpad). Det antas att den pin-kod som anges där inte kan avlyssnas. Men XFS gör det möjligt att använda EPP-pinpad i två lägen: 1) öppet läge (för att ange olika numeriska parametrar, såsom belopp som ska kontanteras); 2) säkert läge (dit EPP växlar när en pin-kod eller krypteringsnyckel ska anges). Denna funktion hos XFS gör det möjligt för en kortläsare att utföra en MiTM-attack: fånga kommandot som aktiverar det säkra läget, som skickas från värden till EPP, och sedan meddela EPP-pinpaden att arbetet ska fortsätta i öppet läge. Som svar på detta meddelande skickar EPP tangenttryckningar i klartext.
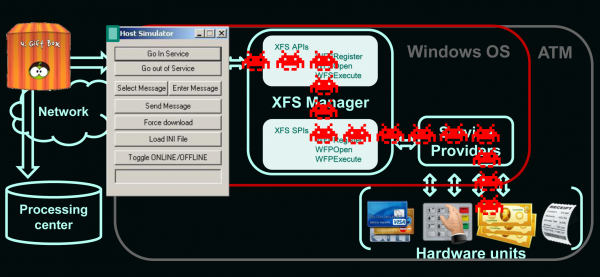
Principen för "svarta lådan"
Under de senaste åren, Europol, har skadlig programvara för bankomater genomgått en märkbar evolution. Kortläsare behöver nu inte längre ha fysisk tillgång till bankomaten för att infektera den. De kan infektera bankomater genom fjärrnätverksattacker, med hjälp av bankens företagsnätverk. Group IB rapporterade att bankomater i över 10 länder i Europa 2016 utsattes för fjärrattacker.
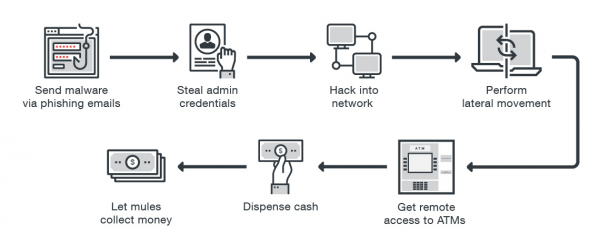
Attacker på bankomater via fjärråtkomst
Antivirusprogram, blockering av firmwareuppdateringar, blockering av USB-portar och kryptering av hårddiskar skyddar bankomater till viss del mot virusattacker från kortläsare. Men vad händer om kortläsaren inte attackerar värden utan kopplar direkt till periferin (via RS232 eller USB) – till kortläsaren, pinpaden eller sedelutmatningsenheten?
Första bekantskapet med "svarta lådan"
Idag handlar tekniskt kunniga kortläsare , genom att använda s.k. “svarta lådor” för att stjäla kontanter från bankomater – särskilt programmerade enkortsdatorer av typen Raspberry Pi. “Svarta lådor” tömmer bankomater helt och hållet, på ett helt magiskt sätt (ur bankernas perspektiv). Kortsäljare kopplar sitt magiska enhet direkt till kontanterutdelaren för att ta ut alla pengar som finns tillgängliga. Denna attack omgår alla programvaruskydd som är installerade på bankomatens värd (antivirusprogram, integritetskontroller, fullständig disk encryption, osv.).
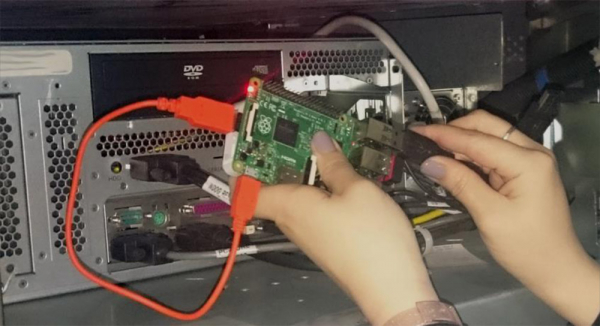
“Svart låda” baserad på Raspberry Pi
Största tillverkarna av bankomater och statliga säkerhetstjänster, som stött på flera implementeringar av “svarta lådor”, , att dessa smarta datorer får bankomater att kasta ut all tillgänglig kontanter; 40 sedlar var 20:e sekund. Säkerhetstjänster varnar också för att kortsäljare oftast riktar sig mot bankomater i apotek, köpcentra; samt bankomater som betjänar bilister “på språng”.
Dessutom, för att inte synas på kameror, tar de mest försiktiga kortsäljarna hjälp av en mindre värdefull partner, en mul. Och för att denna inte ska kunna tillskansa sig “svarta lådan” själv, använder de . De tar bort kritisk funktionalitet från “svarta lådan” och kopplar en smartphone till den, som används som kanal för fjärröverföring av kommandon till den avskalade “svarta lådan”, via IP-protokollet.
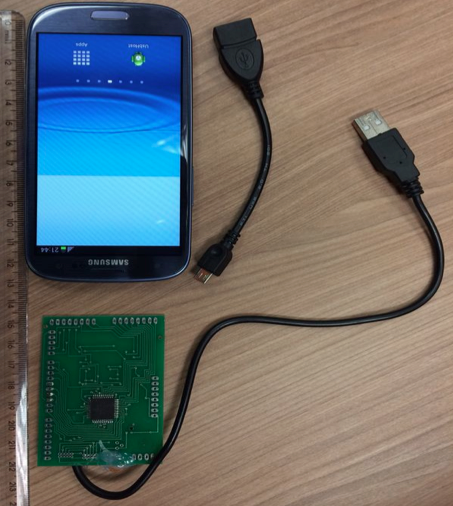
Modifiering av “svarta lådan”, med aktivering via fjärråtkomst
Hur ser detta ut ur bankernas perspektiv? På inspelningar från övervakningskameror händer ungefär följande: en person öppnar det övre utrymmet (serviceområdet), kopplar in “den magiska lådan” till bankomaten, stänger det övre utrymmet och går därifrån. Några minuter senare närmar sig flera personer, som ser ut som vanliga kunder, bankomaten och tar ut enorma summor pengar. Sedan återvänder kortsäljaren och tar bort sitt lilla magiska enhet från bankomaten. Vanligtvis upptäcks faktumet av attacken på bankomaten med “svart låda” först efter några dagar: när den tomma kassaskåpet och den uttagna kontantloggningen – inte stämmer överens. Resultatet blir att bankens anställda endast har att .
Analys av bankomatkommunikationer
Som redan nämnts, sker interaktionen mellan systemblocket och perifera enheter via USB, RS232 eller SDC. En carder ansluter direkt till porten på den perifera enheten och skickar kommandon - utan att gå via värden. Det är ganska enkelt eftersom standardgränssnitten inte kräver några specifika drivrutiner. Och proprietära protokoll, som de perifera enheterna och värden kommunicerar med, kräver ingen autentisering (eftersom enheten befinner sig inom en betrodd zon); och därför är dessa oskyddade protokoll, som de perifera enheterna och värden kommunicerar med, lätt avlyssnade och utsatta för avlyssningsattacker.
Därmed kan carders använda mjukvaru- eller hårdvaru trafikanalysatorer genom att ansluta dem direkt till porten på en specifik perifer enhet (till exempel kortläsaren) - för att samla in de överförda uppgifterna. Genom att använda trafikanalysatorn får cardern veta alla tekniska detaljer om bankomatens funktion, inklusive outvecklade funktioner på dess periferi (till exempel funktionen för att ändra firmware på den perifera enheten). Resultatet blir att cardern får full kontroll över bankomaten. Att upptäcka närvaron av en trafikanalysator är dock ganska svårt.
Direkt kontroll över bankomatens kontantutlämningsenhet innebär att bankomatens kassett kan tömmas utan någon registrering i loggar, som normalt görs av programvara som körs på värden. För dem som inte är bekanta med programvaru- och hårdvaruarkitekturen hos bankomater kan det verkligen se ut som magi.
Var kommer "svarta lådor" ifrån?
Bankomatleverantörer och underleverantörer utvecklar felsökningsverktyg för att diagnostisera bankomatens hårdvara, - inklusive den elektromechanik som ansvarar för kontantuttag. Bland sådana verktyg finns: , . Nedan finns fler av dessa diagnostiska verktyg.
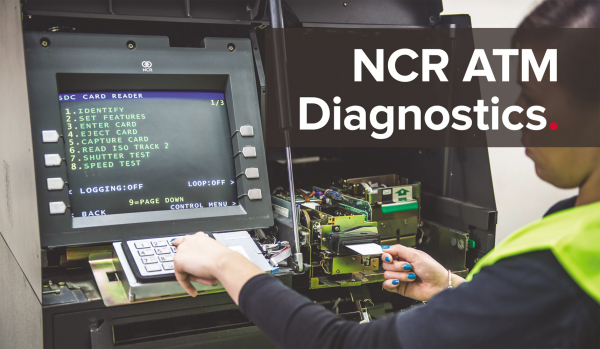
ATMDesk kontrollpanel
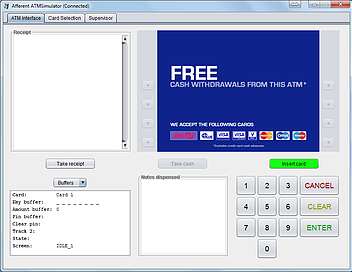
RapidFire ATM XFS kontrollpanel
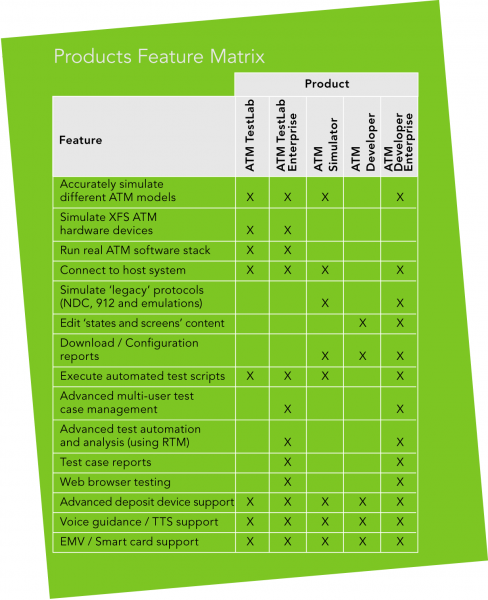
Jämförelseegenskaper för flera diagnostiska verktyg
Tillgång till sådana verktyg är normalt begränsad med personliga token; och de fungerar endast när bankomatskåpets dörr är öppen. Men genom att helt enkelt ändra några byte i binärkoden för verktyget kan carders Att "testa" uttag av kontanter – förbi kontrollerna som tillverkaren av verktyget har föreskrivit. Carders installerar sådana modifierade verktyg på sin bärbara dator eller enkortsdator, som sedan ansluts direkt till bankomatens uttagsenhet för obehörig uttagning av kontanter.
"Sista milen" och en falsk processcentral
Direkt interaktion med periferiutrustningen, utan kommunikation med värden – detta är bara en av de effektiva metoderna för kardering. Andra metoder bygger på det faktum att vi har ett brett utbud av nätverksgränssnitt genom vilka bankomaten kommunicerar med omvärlden. Från X.25 till Ethernet och mobiltelefoni. Många bankomater kan identifieras och lokaliseras via Shodan-tjänsten (den mest koncisa instruktionen för dess användning finns ), – med en efterföljande attack som utnyttjar en sårbar säkerhetskonfiguration, en administrators ovilja och sårbara kommunikationer mellan olika bankavdelningar.
"Sista milen" av kommunikationen mellan bankomaten och processcentrat, är rik på olika teknologier som kan fungera som en ingångspunkt för cardern. Interaktionen kan ske via trådbunden (telefonnät eller Ethernet) eller trådlös (Wi-Fi, mobiltelefoni: CDMA, GSM, UMTS, LTE) kommunikationsmetod. Säkerhetsmekanismer kan inkludera: 1) hårdvaru- eller mjukvarulösningar för att stödja VPN (både standard, inbyggda i operativsystemet och från tredje part); 2) SSL/TLS (både specifika för en viss bankomatmodell och från tredje part); 3) kryptering; 4) meddelandeautentisering.
Men , att för banker framstår de nämnda teknologierna som mycket komplexa, och därför anstränger de sig inte för att implementera speciellt nätverkskydd; eller implementerar det med fel. I bästa fall kopplar bankomaten upp sig med en VPN-server, och redan inom det privata nätverket – ansluter den till processcentrat. Dessutom, även om bankerna skulle lyckas implementera de nämnda säkerhetsmekanismerna – har cardern redan effektiva attacker mot dem. Således, även om säkerheten uppfyller PCI DSS-standarden, förblir bankomater sårbara.
Ett av de grundläggande kraven i PCI DSS: All konfidentiell information som överförs över ett offentligt nätverk måste vara krypterad. Och vi har faktiskt nätverk som ursprungligen är utformade så att data är helt krypterade! Därför finns det en frestelse att säga: "Vi har krypterad data eftersom vi använder Wi-Fi och GSM". Men många av dessa nätverk erbjuder inte tillräckligt skydd. Mobilnät av alla generationer har länge blivit hackade. Permanent och utan återvändo. Det finns till och med leverantörer som erbjuder enheter för att avlyssna data som överförs genom dem.
Därför kan antingen osäkra kommunikationer eller i ett "privat" nätverk, där varje bankomat sänder information om sig själv till andra bankomater, initiera en MiTM-attack "falskt bearbetningscentrum", som kommer att leda till att kortinnehavaren får kontroll över datatrafiken mellan bankomaten och bearbetningscentret.
är potentiellt utsatta tusentals bankomater. På vägen till det äkta bearbetningscentret - kortinnehavaren sätter in sitt falska. Detta falska bearbetningscentrum ger bankomaten instruktioner om att ge ut sedlar. Samtidigt konfigurerar kortinnehavaren sitt bearbetningscentrum så att kontantutdelning sker oavsett vilket kort som sätts in i bankomaten - även om kortet har gått ut eller har en nollsaldo. Huvudsaken är att det falska bearbetningscentret "identifierar" det. Det falska bearbetningscentret kan vara antingen en hemgjord skapelse eller en simulator av ett bearbetningscentrum, ursprungligen utvecklad för att debugga nätverksinställningar (en annan gåva från "tillverkaren" till kortinnehavarna).
I nästa bild dump av kommandon för att ge ut 40 sedlar från den fjärde kassetten, - skickat från det falska bearbetningscentret och lagrat i loggarna av ATM-programvaran. De ser nästan äkta ut.
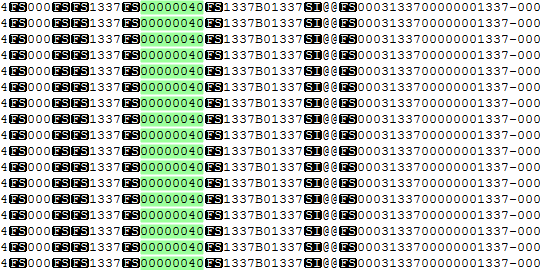
Dump av kommandon från det falska bearbetningscentret
Källa: habr.com
