

I februari publicerade vi artikeln "Inte bara VPN. En handledning om hur man skyddar sig själv och sina data." fick oss att skriva en fortsättning på artikeln. Denna del är en helt fristående informationskälla, men vi rekommenderar ändå att läsa båda inläggen.
Det nya inlägget handlar om dataskydd (konversationer, foton, videor, allt detta) i meddelandeprogram och de enheter som används för att hantera applikationerna.
Meddelandeprogram
Telegram
Redan i oktober 2018 lyckades förstaårseleven vid Wake Technical College, Nathaniel Sachi, upptäcka att meddelandeprogrammet Telegram sparar meddelanden och mediafiler på den lokala hårddisken på datorn i okrypterad form.
Eleven kunde få tillgång till sina egna konversationer, inklusive text och bilder. För att göra detta studerade han applikationens databaser som lagras på HDD. Det visade sig att datan är svår att läsa, men inte krypterad. Och tillgång till dem kan erhållas även om användaren har satt ett lösenord på applikationen.
I de erhållna uppgifterna hittades namn och telefonnummer på samtalspartners, som kan kopplas samman om så önskas. Information från stängda chattar lagras också i okrypterad form.
Senare sade Durov att detta inte är ett problem, eftersom om en illvillig aktör har tillgång till användarens dator kan de få tillgång till krypteringsnycklarna och utan problem dekryptera hela konversationen. Men många experter på informationssäkerhet anser att detta är allvarligt.
Dessutom visade det sig att Telegram är sårbart för attacks försök att stjäla nycklar, vilket användare av Habr. Det går att knäcka local code av lösenord av vilken längd och komplexitet som helst.
Såvitt känt lagrar även detta meddelandeprogram data på datorns hårddisk i okrypterad form. Således, om en illvillig aktör har tillgång till användarens enhet, är alla data också öppna.
Men det finns ett mer globalt problem. Just nu lagras alla säkerhetskopior från WhatsApp, installerat på enheter med Android OS, på Google Drive, vilket Google och Facebook kom överens om förra året. Men säkerhetskopior av konversationer, mediafiler och liknande . Såvitt man kan bedöma har anställda inom säkerhetsavdelningar i samma USA , därför finns det en möjlighet att säkerhetsstyrkor kan se alla sparade data.
Det är möjligt att kryptera data, men båda företagen gör det inte. Kanske för att oskyddade säkerhetskopior kan överföras och användas utan problem av användarna själva. Troligtvis finns det inget kryptering inte för att det är tekniskt svårt att implementera: tvärtom, att skydda säkerhetskopior kan göras utan större ansträngning. Problemet är att Google har sina skäl att samarbeta med WhatsApp - företaget analyserar troligen och använder dem för att visa personligt anpassad reklam. Om Facebook plötsligt skulle införa kryptering för WhatsApp-säkerhetskopior, skulle Google omedelbart tappa intresset för ett sådant partnerskap och förlora en värdefull datakälla om WhatsApp-användarnas preferenser. Detta är naturligtvis bara en hypotes, men en trolig sådan i hi-tech marknadsföringsvärlden.
När det gäller WhatsApp för iOS, sparas säkerhetskopior i iCloud. Men även här lagras informationen i okrypterad form, vilket till och med nämns i appens inställningar. Om Apple analyserar dessa data eller inte, vet endast företaget självt. Sant är att Cupertino-företaget inte har ett annonseringsnätverk som Google, så vi kan anta att sannolikheten för att de analyserar WhatsApp-användarnas personuppgifter är betydligt lägre.
Allt som sagts kan sammanfattas så här - ja, inte bara du har tillgång till din WhatsApp-konversation.
TikTok och andra meddelandetjänster
Denna tjänst för att dela korta videor blev väldigt snabbt populär. Utvecklarna lovade att säkerställa fullständig säkerhet för sina användares data. Det visade sig dock att tjänsten använde dessa data utan att informera användarna. Ännu värre: tjänsten samlade in personuppgifter från barn under 13 år utan föräldrarnas samtycke. Personlig information om minderåriga - namn, e-post, telefonnummer, bilder och videor blev offentligt tillgängliga.
Tjänsten till flera miljoner dollar, tillsynsmyndigheterna krävde också att alla videor som filmats av barn under 13 år skulle tas bort. TikTok efterkom. Trots detta använder andra meddelandetjänster och tjänster användarnas personuppgifter för sina syften, så man kan inte vara säker på deras säkerhet.
Denna lista kan fortsätta i det oändliga - de flesta meddelandetjänster har någon form av sårbarhet som gör det möjligt för illvilliga aktörer att avlyssna användarna ( — Viber, även om de verkar ha löst det) eller stjäla deras data. Dessutom lagrar nästan alla appar i topp-5 användardata i oskyddat format på datorns hårddisk eller i telefonens minne. Och det är inte ens att nämna säkerhetstjänster från olika länder, som kan få tillgång till användardata tack vare lagstiftningen. Samma Skype, VKontakte, TamTam och andra tillhandahåller all information om varje användare på begäran av myndigheterna (till exempel Ryssland).
Bra skydd på protokollnivå? Inga problem, vi hackar enheten
För några år sedan mellan Apple och den amerikanska regeringen. Företaget vägrade att låsa upp den krypterade smartphonen som var involverad i fallet om terrorattackerna i San Bernardino. Då verkade det vara ett verkligt problem: data var väl skyddade och det var antingen omöjligt eller mycket svårt att hacka smartphonen.
Nu ser situationen annorlunda ut. Till exempel säljer det israeliska företaget Cellebrite programvaru- och hårdvarulösningar till juridiska personer i Ryssland och andra länder som gör det möjligt att hacka alla modeller av iPhone och Android. Förra året publicerades med relativt detaljerad information om detta ämne.
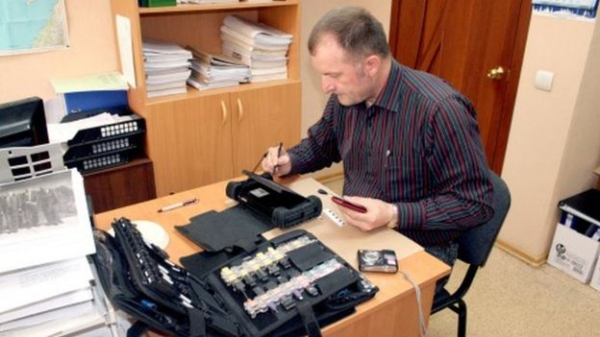
Kriminalteknikern Popov från Magadan hackar en smartphone med samma teknik som det amerikanska federala utredningsbyrån. Källa: BBC
Enheten kostar relativt lite enligt statliga mått. För UFED Touch2 betalade den volgogradska avdelningen för undersökningar 800 000 rubel, medan den habarovska betalade 1,2 miljoner rubel. År 2017 bekräftade Alexander Bastrykin, chefen för den ryska utredningskommittén, att hans avdelning från det israeliska företaget.
Sådana enheter köps också av "Sberbank" — dock inte för att genomföra utredningar, utan för att bekämpa virus på enheter med Android OS. "Vid misstanke om infektion av mobila enheter med okänd skadlig kod och efter att ha fått nödvändigt samtycke från ägarna av de infekterade telefonerna kommer analyser att utföras för att leta efter ständigt uppdykande och föränderliga nya virus med hjälp av olika verktyg, inklusive med hjälp av UFED Touch2", — i företaget.
Amerikaner har också tekniker som gör det möjligt att hacka alla smartphones. Företaget Grayshift lovar att hacka 300 smartphones för 15 000 USD (det är 50 USD per enhet jämfört med 1500 USD hos Cellbrite).
Det är mycket möjligt att sådana enheter också finns hos cyberkriminella. Dessa enheter förbättras ständigt - storleken minskar och prestandan ökar.
Nu pratar vi om mer eller mindre kända telefoner från stora tillverkare som är bekymrade över skyddet av sina användares data. När det gäller mindre företag eller namnlösa organisationer är det enklare att få ut data. HS-USB-läget fungerar även när bootloadern är låst. Servicelägen är vanligtvis 'bakdörrar' genom vilka data kan extraheras. Om inte, kan man ansluta till JTAG-porten eller till och med ta bort eMMC-chippet och sätta det i en billig adapter. Om data inte är krypterade kan man få ut allt från telefonen. allt, inklusive autentiseringsmärken som ger tillgång till molnlagring och andra tjänster.
Om någon har personlig tillgång till en smartphone med viktig information går det att hacka den om man vill, oavsett vad tillverkarna säger.
Det är uppenbart att allt detta inte bara gäller smartphones, utan även datorer och bärbara datorer med olika operativsystem. Om man inte använder avancerade säkerhetsåtgärder och nöjer sig med vanliga metoder som användarnamn och lösenord, så kommer informationen att förbli i fara. En erfaren hacker med fysisk åtkomst till enheten kan få tag i nästan vilken information som helst – det är bara en fråga om tid.
Vad ska man göra?
På Habr har man flera gånger tagit upp frågan om dataskydd på personliga enheter, så vi kommer inte att återuppfinna hjulet. Vi nämner bara de grundläggande metoderna som minskar sannolikheten för att obehöriga får tag i dina data:
- Det är ett måste att använda datakryptering både på smartphones och på datorer. Olika operativsystem erbjuder ofta ganska bra verktyg som standard. Ett exempel är kryptokontainer i Mac OS med inbyggda verktyg.
- Sätt lösenord överallt, inklusive meddelandehistorik i Telegram och andra meddelandeappar. Självklart ska lösenorden vara komplicerade.
- Tvåfaktorsautentisering – ja, det kan vara obekvämt, men när säkerhetsfrågan står i första rummet, får man acceptera det.
- Att kontrollera den fysiska säkerheten för sina enheter. Att ta med en företags-PC till ett café och glömma den där? Klassisk. Säkerhetsnormer, inklusive företagsnormer, är skrivna med tårarna av offer för egen vårdslöshet.
Låt oss diskutera i kommentarerna dina metoder som minskar risken för dataintrång vid obehörig åtkomst till den fysiska enheten. De föreslagna metoderna kommer vi sedan att lägga till i artikeln eller publicera i vår , där vi regelbundet skriver om säkerhet, livshackar för användning av och censur på internet.
Källa: habr.com
