

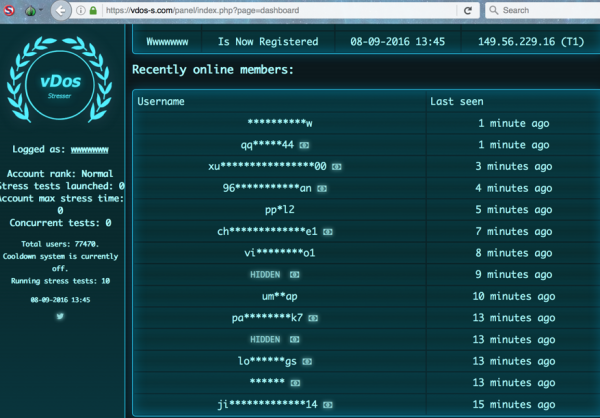
År 2016 blev vDos den mest populära tjänsten i världen för beställning av DDoS-attacker.
Om man ska tro konspirationsteorier, sprider antivirusföretag själva virus, medan DDoS-skyddstjänster själva initierar dessa attacker. Självklart är det påhitt… eller är det inte?
Den 16 januari 2020 erkände den federala distriktsdomstolen i New Jersey den 22-årige Tucker Preston, boende i staden Macon, Georgia, för en av åtalspunkterna, nämligen "skada på skyddade datorer genom att överföra program, kod eller kommandon". Tucker är medgrundare av företaget BackConnect Security LLC, som erbjöd skydd mot DDoS-attacker. Den unge företagaren kunde inte motstå frestelsen att hämnas på obekväma kunder.
Den sorgliga historien om Tucker Preston började 2014, när den tonårshacker tillsammans med sin vän Marshall Webb grundade BackConnect Security LLC, som senare delades upp i BackConnect, Inc. I september 2016 blev detta företag under en operation för att stänga ner tjänsten vDos, som då ansågs vara den mest populära tjänsten i världen för beställning av DDoS-attacker. BackConnect påstods då ha blivit attackerad via vDos — och genomförde en ovanlig "motattack", genom att ta kontroll över 255 fiendens IP-adresser genom (BGP-hijacking). Genomförandet av en sådan attack för att skydda sina intressen väckte delade meningar inom informationssäkerhetsgemenskapen. Många ansåg att BackConnect hade korsat gränsen för vad som var tillåtet.
En enkel BGP-hijacking utförs genom att annonsera en annan parts prefiks som sitt eget. Uppkopplingar/peers accepterar det, och det börjar spridas över nätet. Till exempel, 2017, påstod det sig ha inträffat en programvarufel där "Rostelecom" (AS12389) mastercard (AS26380), Visa och några andra finansorganisationer. På ungefär samma sätt verkade BackConnect när de exproprierade IP-adresser från den bulgariska hostingleverantören Verdina.net.
BackConnects verkställande direktör Bryant Townsend i nyhetsbrevet NANOG för nätoperatörer. Han sade att beslutet att attackera fiendens adressutrymme inte kom lätt, men de är redo att stå för sina handlingar: "Även om vi hade möjlighet att dölja våra handlingar kände vi att det skulle vara fel. Jag har lagt ner mycket tid på att överväga detta beslut och hur det kan påverka företaget och mig i vissa människors ögon, men i slutändan stödde jag det."
Det visade sig att BackConnect inte är första gången de tillämpar BGP-hijacking, och företaget har en mörk historia. Det bör dock påpekas att BGP-hijacking inte alltid används i ondskefulla syften. Brian Krebs , att han själv använder tjänster från Prolexic Communications (nu en del av Akamai Technologies) för att skydda sig mot DDoS-attacker. Det var de som kom på hur man kan använda BGP-hijacking för att skydda mot DDoS-attacker.
Om en DDoS-attackens offer vänder sig för hjälp till Prolexic, dirigerar de offrets IP-adresser till sig, vilket gör att de kan analysera och filtrera den inkommande trafiken.
Eftersom BackConnect erbjöd DDoS-skyddstjänster, utfördes en analys av vilka BGP-hijackingar som kan anses legitima till förmån för sina kunder och vilka som verkar misstänkta. Längden på stölden av andra adresser beaktas, hur brett den främmande prefixet annonserades som sitt eget, om det finns en bekräftad överenskommelse med kunden, osv. Tabellen visar att vissa av BackConnects åtgärder ser mycket misstänkta ut.
Tyvärr verkar det som att någon av de drabbade har stämt BackConnect. I nämns inget namn på det företag som domstolen erkände som skadad. Offret i dokumentet kallas för Victim 1.
Som nämnts ovan inleddes utredningen av BackConnects verksamhet efter hackningen av vDos-tjänsten. Då på tjänstens administratörer, samt vDos-databasen, inklusive dess registrerade användare och poster om kunder som betalade vDos för att genomföra DDoS-attacker.
Dessa poster visade att ett av kontona på vDos-webbplatsen var kopplat till e-postadresser knutna till en domän som registrerats i Tucker Prestons namn. Detta konto initierade attacker mot ett stort antal mål, inklusive många attacker mot nätverk som tillhörde (FSF).
År 2016 sa en före detta systemadministratör på FSF att den ideella organisationen vid en punkt övervägde att samarbeta med BackConnect, och att attacker började nästan omedelbart efter att FSF meddelade att de skulle söka ett annat företag för att skydda sig mot DDoS.
Enligt Enligt USA:s justitiedepartement riskerar Tucker Preston upp till 10 års fängelse och böter på upp till 250 000 USD för denna åtalspunkt, vilket är dubbelt så mycket som den totala vinsten eller förlusten från brottet. Dom kommer att meddelas den 7 maj 2020.
GlobalSign erbjuder skalbara PKI-lösningar för organisationer av alla storlekar.
Mer information: +7 (499) 678 2210, sales-ru@globalsign.com.
Källa: habr.com
