

År 2008 lyckades jag besöka ett IT-företag. I varje anställd lästes en slags ohälsosam spänning. Orsaken visade sig vara enkel: mobiltelefonerna — i lådan vid ingången till kontoret, bakom ryggen — kameror, 2 stora extra "övervakande" kameror i rummet och övervakningsprogramvara med keylogger. Och ja, det är inte det företaget som utvecklade SORM eller livsuppehållande system för flygplan, utan bara en utvecklare av praktiska affärsprogram, numera uppköpt, krossad och inte längre existerande (vilket verkar logiskt). Om du nu sträcker dig efter din mobil och tänker att det i ditt kontor med hängmattor och M&M:s i skålar absolut inte finns sånt, kan du ha fel — bara under 11 år har kontrollen lärt sig att vara osynlig och diskret, utan bråk om besökta webbplatser och nedladdade filmer.
Så går det inte att klara sig utan allt detta, hur är det med förtroende, lojalitet, tro på människor? Du får inte tro det, men det finns företag utan säkerhetsmedel i överflöd. Men anställda lyckas ändå ställa till det där och här — bara därför att den mänskliga faktorn kan förstöra världen, än mindre ditt företag. Så var kan dina anställda ställa till det?
Detta är inte ett särskilt seriöst inlägg, som har exakt två funktioner: att liva upp arbetsdagarna lite och påminna om grundläggande säkerhetssaker som ofta glöms bort. Åh, och att påminna oss en gång till om — är inte sådan mjukvara en gräns för säkerheten? 🙂
Låt oss köra i ett slumpmässigt tempo!
Lösenord, lösenord, lösenord...
Du nämner dem och en våg av indignation svallar: hur kan det vara så, hur många gånger har vi sagt till världen, men det är fortfarande som det är! På företag av alla nivåer, från enskilda företag till multinationella koncerner, är detta ett mycket känsligt ämne. Ibland känns det som om det imorgon byggs en verklig Dödsstjärna, att administratörspanelen kommer att vara något i stil med admin/admin. Så vad kan vi förvänta oss av vanliga användare, för vilka deras egen sida på Vkontakte är mycket mer värdefull än företagskontot? Här är punkterna som behöver kontrolleras:
- Att skriva ned lösenord på papper, på baksidan av tangentbordet, på skärmen, på skrivbordet under tangentbordet, på en klisterlapp under musen (smart!) — anställda ska aldrig göra detta. Inte för att en skrämmande hacker ska nappa och ladda ner hela 1C till ett USB-minne under lunchen, utan för att det kan finnas en besviken Sasha på kontoret som planerar att säga upp sig och ställa till problem eller ta information som en sista åtgärd. Varför inte göra detta en vanlig lunch?
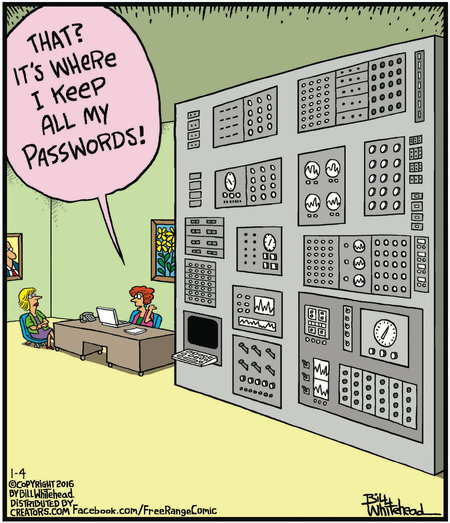
Är detta? Den här saken sparar alla mina lösenord
- Att använda enkla lösenord för att logga in på datorer och arbetsprogram. Födelsetal, qwerty123 och till och med asdf — dessa kombinationer hör hemma i vitsar och på meme-sajter, inte i företagets säkerhetssystem. Sätt krav på lösenord och deras längd, bestäm hur ofta de ska bytas.
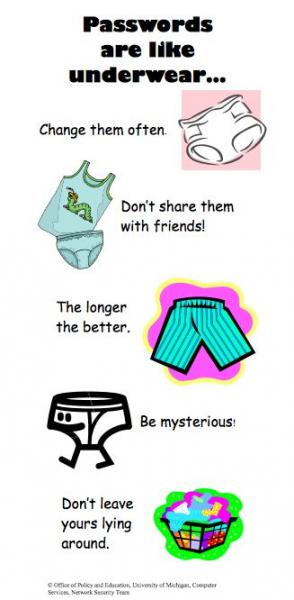
Lösenord är som underkläder: byt dem oftare, dela dem inte med dina vänner, långa är bättre, var mystisk, sprid dem inte överallt
- Vendorers standardlösenord för programåtkomst är problematiska, åtminstone för att nästan alla anställda hos leverantören känner till dem, och om du har att göra med ett webbsystem i molnet, är det lätt för vem som helst att få tillgång till data. Särskilt om din nätverkssäkerhet är på nivån 'ta bara inte ur sladden'.
- Förklara för anställda att lösenordstips i operativsystemet inte ska se ut som 'min födelsedag', 'namnet på dottern', 'Nail-Clipper-78545-ap#1! på engelska' eller 'qwerty och en etta med en nolla'.
Min katt ger mig fantastiska lösenord! Den går runt på mitt tangentbord
Fysisk åtkomst till ärenden
Hur är tillgången till personal- och personaldokumentation organiserad i ert företag (till exempel till anställdas akter)? Låt mig gissa: om det är ett litet företag, så ligger det i bokföringen eller på chefens kontor i mappar på hyllorna eller i skåpet, om det är stort — i personalavdelningen på hyllor. Men om det är riktigt stort, så är det förmodligen helt rätt: ett separat rum eller block med magnetnyckel, dit endast vissa anställda har tillgång, och för att komma dit behöver man ringa någon av dem och gå in i detta område i deras närvaro. Det är inget svårt att skapa en sådan säkerhet i vilket företag som helst eller åtminstone lära sig att inte skriva lösenordet till kontorsskåpet med krita på dörren eller väggen (allt baserat på verkliga händelser, skratta inte).
Varför är detta viktigt? För det första har arbetstagare en patologisk dragning till att ta reda på varandra mest hemliga: civilstånd, lönebelopp, medicinska diagnoser, utbildning osv. Detta är sådan komprometterande information i den kontorstävlingskampen. Och det är inte till din fördel de konflikter som uppstår när designer Petja får veta att han tjänar 20 000 mindre än designer Alisa. För det andra kan de anställda få tillgång till företagets finansiella information (balanser, årsredovisningar, kontrakt). För det tredje kan något enkelt bli förlorat, skadat eller stulit för att dölja spåren i sin egen arbetsbiografi.
Lager, där någon lider förlust, någon annan får fynd
Om du har ett lager, kan du vara säker på att du förr eller senare garanterat kommer att stöta på brottslingar – så fungerar psykologin hos människor som ser en stor mängd produkter och helt övertygar sig om att lite av mycket – inte är stöld utan delning. En enhet av varan från denna hög kan kosta både 200 000, 300 000 och flera miljoner. Tyvärr kan brottslighet inte stoppas av något annat än pedantkontroll och total redovisning: kameror, mottagning och avskrivningar med streckkoder, automatisering av lagerredovisning (till exempel i vårt lager är organiserad så att både chefen och ledaren kan se varuflödena i realtid).
Därför beväpna ditt lager till tänderna, säkerställ fysisk säkerhet mot yttre fienden och fullständigt skydd – mot interna. Anställda inom transport, logistik och lager måste tydligt förstå att kontroll finns, den fungerar och om något inträffar straffar de sig själva.
*kråkor, stoppa inte händerna i infrastrukturen
Om historien om serverrummet och städerskan redan har överlevt sig själv och länge har flyttat till andra branschers berättelser (till exempel gick det en liknande historia om det mystiska avstängningen av respiratorn i samma rum), så förblir andra verklighet. Nät- och IT-säkerhet i små och medelstora företag lämnar mycket att önska, och detta beror ofta inte på om du har din egen systemadministratör eller en inbjuden. Den senare klarar ofta av det bättre.
Så vad kan anställda göra här?
- Det mest oskyldiga och charmiga är att gå in i serverrummet, dra i kablarna, kolla runt, spilla te, smutsig göra lite eller själv försöka ställa in något. Detta drabbas särskilt av "självsäkra och avancerade användare" som tappert lär kollegor att stänga av antivirus och kringgå skydd på datorer och är övertygade om att de är födda som gudar av serverrummet. I stort sett är auktoriserad begränsad åtkomst allt ni behöver.
- Stöld av utrustning och utbyte av komponenter. Du älskar ditt företag och har installerat kraftfulla grafikkort för att faktureringssystemet, CRM och allt annat ska fungera bra? Utmärkt! Men smarta killar (och ibland tjejer) byter enkelt ut dem mot hemmagjorda, och hemma kommer de att spela spel med den nya kontorsmodellen - halva världen får ju inte veta. Samma sak gäller för tangentbord, möss, kylare, UPS och allt annat som kan bytas ut inom den hårdvarukonfigurationen. I slutändan löper du risk att förstöra egendom, fullständig förlust och samtidigt inte få den önskade hastigheten och kvaliteten på jobbet med informationssystem och applikationer. Det enda som hjälper är ett övervakningssystem (ITSM-system) med korrekt konfigurationskontroll, som bör levereras tillsammans med en oinskränkt och principfast systemadministratör.
Kanske vill du leta efter ett bättre säkerhetssystem? Jag är inte säker på att den här skylten räcker.
- Att använda egna modemer, accesspunkter eller någon form av delad Wi-Fi gör åtkomsten till filer mindre säker och praktiskt taget okontrollerad, vilket kan utnyttjas av angripare (inklusive i samarbete med anställda). Dessutom är sannolikheten för att en anställd "med sin egen internetuppkoppling" spenderar arbetstiden på Youtube, komediserver och sociala medier mycket högre.
- Gemensamma användarnamn och lösenord för åtkomst till webbplatsens adminpanel, CMS, applikationsprogramvara - skrämmande saker som förvandlar en klumpig eller illvillig anställd till en svårfångad hämnare. Om du har 5 personer från samma nätverk som loggar in med samma användarnamn/lösenord för att sätta upp en banner, kontrollera reklamlänkar och mätningar, justera layout och ladda upp uppdateringar, kommer du aldrig att kunna gissa vem av dem som av misstag förvandlade CSS till pumpa. Därför: olika användarnamn, olika lösenord, loggning av aktiviteter och uppdelning av åtkomsträttigheter.
- Det är värt att nämna den olagliga programvaran som anställda tar med sig hem för att redigera några bilder eller skapa något som de tycker är viktigt under arbetstid. Har ni inte hört talas om kontrollerna från avdelning "K" på GUV? Då är det på väg mot er!
- Antivirusprogram måste fungera. Ja, vissa av dem kan försena datorns arbete, vara irriterande och i allmänhet verka som ett tecken på feghet, men det är bättre att förebygga än att sedan betala priset i form av driftstopp eller, ännu värre, stulna data.
- Operativsystemets varningar om faran med att installera en applikation bör inte ignoreras. I dag tar det bara några sekunder eller minuter att ladda ner något för arbetet. Till exempel DirectCommander eller AdWords-redigeraren, en SEO-parser och liknande. Om produkter från Yandex och Google är någorlunda klara, så kan en annan bildredigerare, en gratis virusrenare, en videoredigerare med tre effekter, skärmdumpar, inspelningsprogram för Skype och andra "små program" skada både enskilda datorer och hela företagets nätverk. Lär användarna att läsa vad datorn vill att de ska göra innan de ringer till systemadministratören och säger att "allt dog". I vissa företag löses frågan enkelt: många nedladdade användbara verktyg ligger på en nätverksresurs, där det också finns en lista med bra online-lösningar.
- BYOD-politik eller å sin sida policyn att använda arbetsutrustning utanför kontoret är en mycket hotande aspekt av säkerheten. I det här fallet har bekanta, släktingar, barn och publika oskyddade nätverk tillgång till utrustningen. Det är som att spela rysk roulette - man kan klara sig i fem år, men plötsligt kan man förlora eller förstöra alla dokument och värdefulla filer. Dessutom, om en anställd har dåliga avsikter, kan det vara lika enkelt att överföra data med "fladdrande" utrustning som att skicka två byte. Man bör också komma ihåg att anställda ofta överför filer mellan sina personliga datorer, vilket återigen kan skapa säkerhetsluckor.
- Att blockera enheter när de inte används är en god vana både i företags- och privatlivet. Det skyddar mot nyfikna kollegor, bekanta och illvilliga personer på offentliga platser. Det kan vara svårt att vänja sig vid, men på en av mina arbetsplatser hade vi en utmärkt metod: kollegor gick fram till en oblockerat dator och en Paint-applikation med texten "Lås datorn!" öppnades, och något ändrades i arbetet, som att den senaste installerade versionen togs bort eller den senaste registrerade buggen raderades (detta var en testgrupp). Hårda metoder, men 1-2 gånger räcker till och med för de mest okänsliga. Men jag misstänker att de utan IT-bakgrund kanske inte förstår den humorn.
- Men den största synden ligger naturligtvis på systemadministratören och ledningen — om de kategoriskt inte använder system för att kontrollera trafik, utrustning, licenser och så vidare.
Detta är självklart grunden, eftersom IT-infrastrukturen är just den plats där ju längre in i skogen, desto fler trävaror. Och denna grund bör finnas hos alla, istället för att ersättas med fraser som "vi litar alla på varandra", "vi är en familj", "vem bryr sig" — tyvärr, det håller bara en begränsad tid.
Det här är internet, älskling, här kan mycket vara känt om dig.
Säker hantering av internet bör införas som del av läroplanen i skolan — och det handlar inte om de åtgärder som påtvingas oss externt. Det handlar om att kunna skilja på en länk och en annan, förstå var phishing finns och var det är bedrägeri, att inte öppna bilagor från okända avsändare med ämnet "Avstämningsakt" utan att ha kontrollerat först, och så vidare. Även om det verkar som att eleverna redan har bemästrat detta, är det inte fallet för anställda. Det finns massor av knep och misstag som kan utsätta hela företaget för risk.
- Sociala medier är en del av internet som inte hör hemma på arbetsplatsen, men att blockera dem på företagsnivå är en åtgärd som är impopulär och demotiverande år 2019. Därför bör vi helt enkelt informera alla anställda om hur man kontrollerar länkar för legitimitet, berätta om olika typer av bedrägerier och be dem att fokusera på jobbet.
- E-post är en sårbarhet och en av de mest populära metoderna för att stjäla information, installera skadlig programvara, infektera datorer och hela nätverk. Tyvärr betraktar många arbetsgivare e-postklienten som något som kan sparas på och använder gratis tjänster, där det sprutas in 200 skräppostmeddelanden om dagen, vilka tränger sig igenom filter och så vidare. Vissa oansvariga personer öppnar sådana meddelanden, bilagor, länkar och bilder — tydligen i hopp om att en afrikansk prins har lämnat arv just till dem. Detta resulterar i mycket arbete för administratören. Eller var det så det var tänkt? Förresten, en annan grym historia: i ett företag fick systemadministratörer KPI:n sänkt för varje skräppost. Efter en månad fanns det ingen skräppost kvar — praktiken har anammats av moderorganisationen, och skräppost finns inte kvar än idag. Vi har löst detta problem elegant — vi har utvecklat vår egen e-postklient och integrerat den i vår egen. , därför får alla våra kunder också denna praktiska funktion.
Nästa gång du får ett konstigt meddelande med en gem-symbol, klicka inte på det!
- Meddelandeappar är också en källa till olika osäkra länkar, men det är ett mycket mindre ont jämfört med e-post (givetvis inte räknat tiden som går åt till tramsande i chattar).
Det verkar som allting detta är petitesser. Men varje sådan petitess kan få katastrofala konsekvenser, särskilt om ditt företag är målet för angrepp från konkurrenter. Det kan hända bokstavligen med vem som helst.
Pratsamma anställda
Detta är den mänskliga faktorn som du kommer att ha svårt att bli av med. Anställda kan diskutera arbete i korridorer, på kaféer, på gatan, prata högt om en annan kund, berätta om sina arbetsprestationer och projekt hemma. Självklart är sannolikheten för att en konkurrent står bakom dem obetydligt liten (om ni inte är i samma kontorsbyggnad — sådant har hänt), men chansen att en kille som vältaligt presenterar affärsärenden blir filmad med en smartphone och laddad upp på YouTube är överraskande mycket högre. Men även det är bagateller. Det är inte bagateller när dina anställda entusiastiskt presenterar information om produkter eller företaget på träningar, konferenser, meetups, professionella forum, ja till och med på Habré. Särskilt eftersom människor ofta medvetet framkallar en motståndare i sådana samtal för att utföra konkurrensanalys.
En anmärkningsvärd historia. På en IT-konferens av galaktiska proportioner visade talaren i sitt avsnitt en fullständig schematisk översikt över IT-infrastrukturen i ett stort företag (topp-20). Schemat var fantastiskt imponerande, nästan kosmiskt, det fotades av nästan alla, och det spreds omedelbart på sociala medier med entusiastiska kommentarer. Men sedan fångade talaren upp geotaggar, montrar och sociala medier och bad dem att ta bort det, eftersom han snabbt fick ett samtal och blev tillsagd att sluta. En pratsam person är en bra resurs för spioner.
Okunnighet… befriar från straff
Enligt den globala rapporten från Kaspersky Lab för 2017, bland företag som stött på incidenter inom cybersäkerhet under de senaste tolv månaderna, rörde sig en av tio (11%) av de mest allvarliga incidenttyperna kring ovarsamma och oinformerade anställda.
Anta inte att anställda vet allt om företags säkerhetsåtgärder. Se till att informera dem, genomföra utbildningar, skapa intressanta periodiska utskick om säkerhetsproblem, hålla möten över pizza och förtydliga saker igen. Och ja, ett bra tips — märk all tryckt och elektronisk information med färg, symboler och text: affärshemlighet, hemligt, endast för tjänsteanvändning, allmänt tillgängligt. Det fungerar verkligen.
Den moderna världen har satt företag i en mycket känslig situation: det gäller att upprätthålla en balans mellan anställdas behov av att inte bara arbeta hårt, utan också få underhållning i pauserna, och strikta regler för företags säkerhet. Om ni implementerar överdriven kontroll och dumma övervakningsprogram (ja, det är ingen skrivfel — det handlar inte om säkerhet, utan om paranoia) och kameror bakom ryggen, kommer förtroendet bland anställda för företaget att sjunka, och att bevara förtroendet är också ett verktyg för företags säkerhet.
Därför, känn er för, respektera anställda, gör säkerhetskopior. Och viktigast av allt - prioritera säkerhet framför personlig paranoia.
Om du behöver och matcha deras funktioner med era mål och uppgifter. Har ni frågor eller svårigheter - skriv, ring, vi ordnar en individuell presentation online för er - utan rankningar och skryt.
 , där vi utan reklam skriver om mindre formella saker om CRM och affärer.
Källa: habr.com
