

 Den 27 februari 2020 utfärdade den kostnadsfria certifieringscentralen Let’s Encrypt .
I det festliga pressmeddelandet påminner projektets representanter om att den tidigare jubileet av 100 miljoner utfärdade certifikat firades . Då utgjorde HTTPS-trafiken på internet 58% (i USA – 64%). Under de senaste två och ett halvt åren har siffrorna ökat avsevärt: "I dag använder 81% av de laddade sidorna över hela världen HTTPS, och i USA befinner vi oss på 91%! – är de glada över projektet. – En otrolig prestation. Det är en mycket högre nivå av integritet och säkerhet för alla."
Let’s Encrypt har spelat en mycket viktig roll i att certifikat för HTTPS blivit en utbredd standard och att pålitlig kryptering av trafiken har blivit en självklar norm på internet.
Betatestningen av den innovativa certifieringscentralen Let’s Encrypt började i december 2015. Den unika egenskapen hos den nya centralen var att processen för att utfärda certifikat från början var helt automatiserad.
Den automatiska konfigurationen av HTTPS på servern sker i två steg. I det första steget informerar agenten certifieringscentralen om serveradminstratörens rättigheter till domännamnet. Till exempel kan kontrollen inkludera skapandet av en viss underdomän eller installationen av en HTTP-resurs inom domänen med ett specifikt URI.
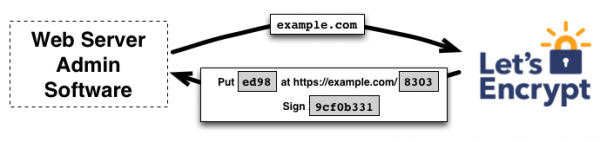
Let’s Encrypt identifierar webbservern med en aktiv agent genom den offentliga nyckeln. Offentlig och privat nyckel genereras av agenten innan den första anslutningen till certifieringscentralen. Under den automatiska kontrollen utför agenten en serie tester: exempelvis signerar den med den offentliga nyckeln det tilldelade engångslösenordet och presenterar HTTP-resursen med ett visst URI. Om den digitala signaturen är korrekt och alla tester genomförda – ges agenten rättigheter att hantera certifikat för domänen.
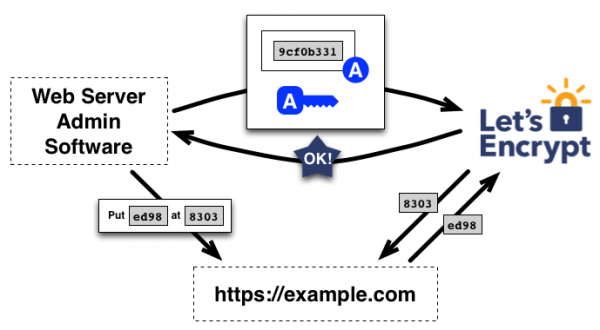
I det andra steget kan agenten begära, uppdatera och återkalla certifikat. För automatisk utfärdande av certifikat används protokollet för autentisering i klassen “challenge-response” (utmaning-svar) kallat Automated Certificate Management Environment (ACME). Alla manipulationer med certifikatet utförs utan att stoppa webbservern med hjälp av ACME-klienten. . Den är enkel att använda, fungerar på de flesta operativsystem och är väl dokumenterad. Det finns ett expertläge med en utökad uppsättning inställningar. Förutom Certbot finns det .
Den viktiga rollen för Let’s Encrypt
Let’s Encrypt har gjort en verklig revolution på marknaden, där kommersiella certifikatutfärdare tidigare dominerade. Nu har de nästan dragit sig tillbaka från att utfärda DV-certifikat (domänvalidering), även om de fortsätter att sälja certifikat med organisationsvalidering (Organization Validation, OV) och högre säkerhetscertifikat (Extended Validation, EV), som Let’s Encrypt inte utfärdar, eftersom de inte kan automatiseras. Detta är dock en nischprodukt, medan gratiscertifikat från Let’s Encrypt dominerar på den massmarknaden.
Let’s Encrypt har gjort automatisk förnyelse av certifikat till standard. Trots deras korta livscykel (90 dagar), eliminerar den automatiska processen "den mänskliga faktorn", som traditionellt utgör den största säkerhetsriskerna. Domänadministratörer glömmer ofta att förnya certifikat, vilket gör att tjänster går ner. Den senaste incidenten inträffade med Microsoft Teams. Den 3 februari 2020 gick denna samarbetsplattform offline .
Automatisk utbyte av certifikat via ACME-protokollet utesluter möjligheten för liknande incidenter.
Även om Let’s Encrypt-projektet betjänar hälften av internet, är det en liten ideell organisation i den fysiska världen: "Under dessa två och ett halvt år har vår organisation vuxit, men inte särskilt mycket! – skriver de. – I juni 2017 betjänade vi cirka 46 miljoner webbplatser med 11 anställda och en årlig budget på 2,61 miljoner dollar. Idag betjänar vi nästan 192 miljoner webbplatser med 13 anställda och en årlig budget på cirka 3,35 miljoner dollar. Det innebär att vi betjänar mer än fyra gånger så många webbplatser med endast två extra anställda och en budgetökning på 28 procent."
Stödet för projektet sker genom och .
I dagsläget har HTTPS blivit de facto-standarden på internet. Sedan förra året varnar de främsta webbläsarna användare för farorna med att ansluta till webbplatser som inte krypterar trafiken med HTTPS. Mycket av förändringen i säkerhetslandskapet är tillskrivna Let’s Encrypt.
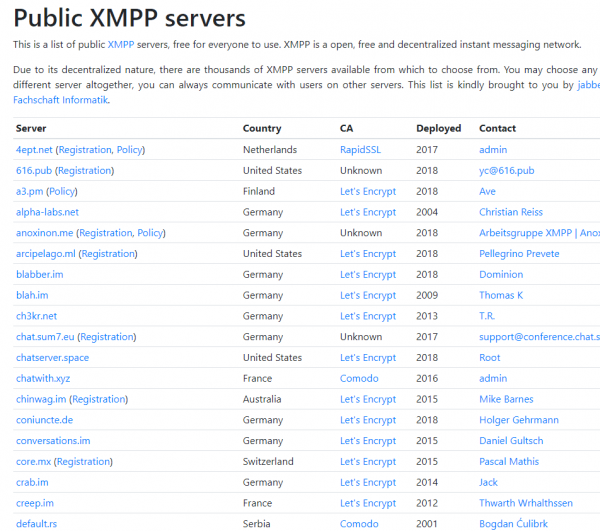
Dessutom har Let’s Encrypt bokstavligen . Nu fungerar Jabber med säker kryptering både på klient-servernivå och server-servernivå, och nästan alla certifikat har utfärdats av Let’s Encrypt.
”Som community har vi gjort otroliga saker för att skydda människor på internet”, står det i . ”Utdelningen av en miljard certifikat är ett bevis på all den framsteg vi har gjort som community.”
Källa: habr.com
