

Microsoft har betalat ut $374 300 till forskare inom informationssäkerhet i samband med Azure Sphere Security Research Challenge, som pågick i tre månader. Under forskningen lyckades experterna upptäcka 20 viktiga säkerhetsbrister som åtgärdades i uppdateringar 20.07, 20.08 och 20.09. Totalt deltog 70 forskare från 21 länder i tävlingen.
Som en del av forskningen bjöd Microsoft in ledande världsexperter inom cybersäkerhet samt leverantörer av säkerhetslösningar för att försöka hacka enheter med hjälp av de typer av attacker som oftast används av angripare. Deltagarna i tävlingen fick ett utvecklarkit, direkt kontakt med operativsystemets säkerhetsteam, support via e-post och offentligt tillgänglig källkod för operativsystemets kärna.
Syftet med tävlingen var att fokusera forskarnas uppmärksamhet på vad som har störst påverkan på kundernas säkerhet. Därför fick experterna sex forskningsscenarier med ett extra belöning på upp till 20% utöver den ordinarie belöningen i Azure Bounty-programmet (upp till $40 000), samt $100 000 för två högprioriterade scenarier.
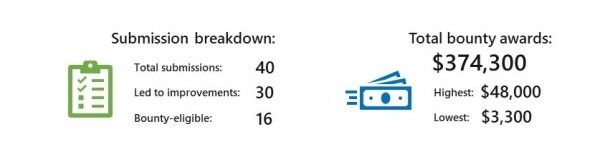
Flera deltagare hjälpte till att upptäcka potentiellt farliga sårbarheter i Azure Sphere. Under tävlingen kom det in totalt 40 anmälningar, varav 30 ledde till produktförbättringar. Sexton av dessa fick rätt till belöning, som totalt uppgick till $374 300.
Forskningsstudien genomfördes i partnerskap med företagen Avira, Baidu International Technology, Bitdefender, Bugcrowd, Cisco Systems Inc (Talos), ESET, FireEye, F-Secure Corporation, HackerOne, K7 Computing, McAfee, Palo Alto Networks och Zscaler.
Källa: habr.com
