

TL;DR Om ni behöver ett antivirusprogram på era företagsmobila enheter gör ni allt fel, och ett antivirusprogram kommer inte att hjälpa.
Detta inlägg är resultatet av heta diskussioner om huruvida det behövs ett antivirusprogram på företagsmobiltelefoner, i vilka fall det fungerar och när det är värdelöst. Artikeln behandlar hotmodeller som antivirusprogrammet i teorin ska skydda mot.
Antivirusförsäljare lyckas ofta övertyga företagsklienter om att antivirusprogrammet kraftigt ökar deras säkerhet, men i de flesta fall är det en illusionär skyddsnivå som bara minskar vaksamheten hos både användare och administratörer.
Rätt företagsinfrastruktur
När företaget har tiotals eller till och med tusentals anställda är det omöjligt att manuellt konfigurera varje användarutrustning. Inställningarna kan ändras dagligen, nya medarbetare kommer in, och de kan tappa bort eller få sina mobiltelefoner och bärbara datorer trasiga. Slutresultatet skulle bli att administratorernas arbete enbart består av att ständigt rulla ut nya inställningar på anställdas enheter.
För desktopdatorer har man länge börjat lösa denna uppgift. Inom Windowsvärlden sker vanligtvis sådan hantering genom Active Directory, centraliserade autentiseringssystem (Single Sign-On) osv. Men nu har alla anställda smartphones som har blivit en betydande del av arbetsprocesserna och där viktiga data lagras. Microsoft försökte förena sina telefoner med Windows Phone till ett enhetligt ekosystem med Windows, men den idén dog tillsammans med den officiella döden av Windows Phone. Därför måste man inom företagsmiljön i vilket fall som helst välja mellan Android och iOS.
I dagsläget är konceptet UEM (Unified Endpoint Management) på modet för att hantera anställdas enheter inom företagsmiljön. Detta är ett centralt hanteringssystem för mobila enheter och desktop-datorer.
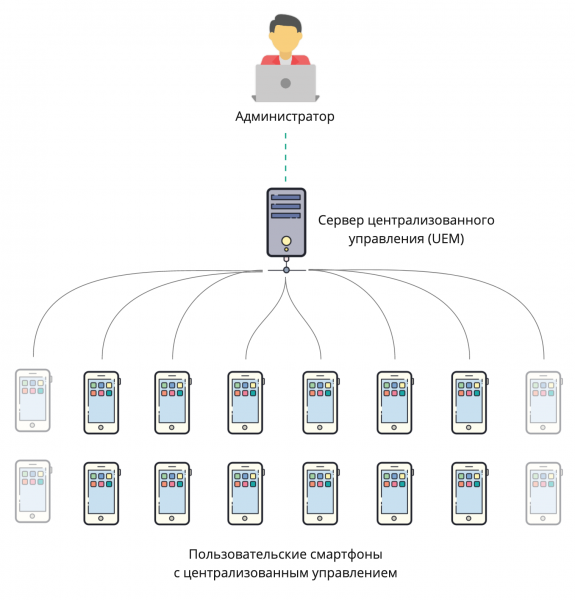
Centralt hanterade användarenheter (Unified Endpoint Management)
Systemadministratören för UEM kan ställa in olika policys för användarens enheter. Till exempel kan de tillåta användaren mer eller mindre kontroll över enheten, installation av appar från tredjeparts källor osv.
Vad UEM kan göra:
Hantera alla inställningar — administratören kan helt förbjuda användaren att ändra inställningarna på enheten och ändra dem på distans.
Övervaka programvaran på enheten — tillåta installation av program på enheten och automatiskt installera program utan användarens vetskap. Administratören kan också förbjuda eller tillåta installation av program från appbutiker eller från osäkra källor (från APK-filer i fallet med Android).
Fjärrblockering — om telefonen tappas bort kan administratören låsa enheten eller radera data. Vissa system tillåter också att man ställer in automatisk radering av data om telefonen inte har kontaktat servern på mer än N timmar, för att utesluta möjligheten för offline-hackning, när angriparna lyckas ta ut SIM-kortet innan servern har skickat raderingskommandot.
Samla statistik — övervaka användarens aktivitet, tidsanvändning av appar, plats, batterinivå etc.
Vilka typer av UEM finns det
Det finns två fundamentalt olika tillvägagångssätt för centraliserad hantering av anställdas smarttelefoner: i det ena fallet köper företaget enheter från en och samma tillverkare och väljer vanligtvis ett hanteringssystem från samma leverantör. I det andra fallet använder anställda sina personliga enheter för arbete, och här börjar en djungel av operativsystem, versioner och plattformar.
BYOD (Bring your own device, Ta med din egen enhet) — konceptet där anställda använder sina personliga enheter och konton för arbete. Vissa centraliserade hanteringssystem tillåter att man lägger till ett andra arbetskonto och helt separerar data mellan personligt och arbete.
— Apples inbyggda system för centraliserad hantering. Kan hantera endast Apple-enheter, datorer med macOS och telefoner med iOS. Stöder BYOD och skapar en andra isolerad miljö med ett annat iCloud-konto.
— möjliggör hantering av telefoner med Android och Apple iOS samt skrivbord på Windows 10. Utlovad stöd för BYOD.
— stöder endast Samsung-mobila enheter. Med detta kan man enkelt använda endast .
Det finns faktiskt många fler UEM-leverantörer, men vi kommer inte att gå igenom dem alla i denna artikel. Det viktigaste att ha i åtanke är att sådana system redan finns och låter administratörer konfigurera användardevicer på ett adekvat sätt i förhållande till den aktuella hotmodellen.
Hotmodell
Innan vi väljer skyddsverktyg måste vi förstå vad vi skyddar oss mot, vad som kan vara det mest skrämmande i vårt specifika fall. Man kan säga så här: vår kropp är lätt sårbar för en kula och till och med för en gaffel med en spik, men vi tar ju inte på oss en skottsäker väst när vi går ut. Så i vår hotmodell ingår inte risken att bli skjuten på väg till jobbet, även om statistiskt sett det inte är helt otroligt. Vid vissa omständigheter är det dock fullt rimligt att bära en skottsäker väst.
I olika företag skiljer sig hotmodellerna. Låt oss ta en smartphone som exempel, en budbärare som levererar ett paket till en kund. I hans smartphone finns endast adressen till den aktuella leveransen och en rutt på kartan. Det värsta som kan hända med hans data är att adressen till leveransen läcker ut.
Och så har vi bokförarens smartphone. Han har tillgång till företagsnätverket via VPN, har installerad en app för företagets bankkunder och sparar dokument med värdefull information. Det är uppenbart att värdet på datan på dessa två enheter skiljer sig markant och de bör skyddas på olika sätt.
Kommer antivirus att rädda oss?
Tyvärr försvinner den verkliga innebörden av de uppgifter som antiviruset utför på en mobil enhet bakom marknadsföringssloganen. Låt oss försöka förstå noggrant vad antivirus gör på telefonen.
Säkerhetsgranskning
De flesta moderna mobilantivirusprogram utför en säkerhetsgranskning av inställningarna på enheten. Ibland kallas en sådan granskning "enhetens ryktekontroll". Antivirusprogram anser att enheten är säker om fyra villkor uppfylls:
- Enheten är inte hackad (root, jailbreak).
- Enheten har ett lösenord inställt.
- USB-felsökning är inte aktiverad på enheten.
- Installation av appar från icke-betrodda källor (sideloading) är inte tillåten på enheten.
Om enheten bedöms som osäker efter kontroll, kommer antivirusprogrammet att informera ägaren och föreslå att stänga av "farlig" funktionalitet eller återställa fabriksprogramvaran om tecken på root eller jailbreak finns.
Enligt företagsriktlinjer är det inte tillräckligt att bara informera användaren. Det är nödvändigt att utesluta osäkra konfigurationer. För detta ändamål måste policies för säkerhet ställas in på mobila enheter med en UEM-system. Vid upptäckten av root/jailbreak ska företagsdata snabbt tas bort från enheten och dess åtkomst till företagsnätverket blockeras. Detta är också möjligt med hjälp av UEM. Endast efter dessa procedurer kan en mobil enhet betraktas som säker.
Sökning och borttagning av virus
Trots den vanliga uppfattningen att det inte finns några virus för iOS, är det inte sant. Det finns fortfarande exploateringar för äldre versioner av iOS som genom att utnyttja sårbarheter i webbläsaren. På grund av iOS-arkitekturen är det omöjligt att utveckla antivirusprogram för denna plattform. Den främsta anledningen är att appar inte kan få åtkomst till listan över installerade appar och har många begränsningar när det gäller filåtkomst. Endast UEM kan få en lista över installerade iOS-appar, men även UEM kan inte få åtkomst till filer.
Situationen är en annan för Android. Appar kan få information om installerade appar på enheten. De kan till och med få åtkomst till deras distributionsfiler (till exempel Apk Extractor och dess motsvarigheter). Android-appar har också möjlighet att få åtkomst till filer (till exempel Total Commander m.fl.). Android-appar kan även dekodats.
Med sådana möjligheter verkar följande antivirusalgoritm logisk:
- Kontroll av appar
- Få en lista över installerade appar och kontrollsummor (CS) för deras distributionsfiler.
- Kontrollera appar och deras CS först i den lokala, och sedan i den globala databasen.
- Om appen är okänd, överför dess distributionsfil till den globala databasen för analys och dekodning.
- Kontroll av filer, sökning efter virus-signaturer
- Kontrollera CS för filer i den lokala, och sedan i den globala databasen.
- Kontrollera om det finns osäkert innehåll i filerna (scripts, exploateringar m.m.) med hjälp av den lokala, och sedan den globala databasen.
- Om malware upptäckts, informera användaren och/eller blockera användarens åtkomst till malware och/eller överföra informationen till UEM. Det är nödvändigt att överföra informationen till UEM eftersom antivirusprogrammet inte kan ta bort malware från enheten på egen hand.
Mest oroande är möjligheten för överföring av programdistributörer från enheten till en extern server. Utan detta kan den utlovade "beteendeanalysen" från antivirusleverantörerna inte genomföras, eftersom det inte går att köra applikationen i en separat "sandbox" eller genomföra en dekompilering (effektiviteten av detta vid användning av obfuskering är en separat komplex fråga). Å andra sidan kan det finnas företagsappar installerade på anställdas mobila enheter som antivirusprogrammet inte känner till, eftersom de inte finns i Google Play. Dessa mobila appar kan innehålla känslig information, vilket gör att de inte publiceras i den offentliga butiken. Överföringen av sådana distributörer till antivirusproducenten framstår som olämplig ur ett säkerhetsperspektiv. Det kan vara meningsfullt att lägga dem till undantagen, men jag har ännu ingen kännedom om en sådan mekanism.
Malware utan root-behörigheter kan
1. Rita ett osynligt fönster ovanpå applikationen eller infoga sitt eget tangentbord för att kopiera användardata som inloggningsuppgifter, bankkort och liknande. Ett nyligen exempel är sårbarheten , som möjliggör byte av den aktiva applikationens skärm, och därmed få tillgång till användardata. För användaren innebär detta en risk för stöld av Google-kontot med åtkomst till enhetens säkerhetskopior och bankkortens data. För organisationen är det viktigt att inte förlora sina data. Om data finns i applikationens privata minne och inte i Google-säkerhetskopior så kan malware inte få tillgång till dem.
2. Få tillgång till data i offentliga kataloger – nedladdningar, dokument, galleri. I dessa kataloger rekommenderas det inte att lagra information som har värde för företaget, eftersom vilken applikation som helst kan få tillgång till dem. Användaren har också alltid möjlighet att dela konfidentiella dokument med vilken tillgänglig applikation som helst.
3. Att bombardera användaren med reklam, bryta kryptovaluta, vara en del av ett botnät, osv.. Detta kan påverka användarens och/eller enhetens prestanda negativt, men kommer inte att utgöra ett hot mot företagsdata.
Malware med root-privilegier kan potentiellt göra vad som helst. De förekommer sällan, eftersom det är nästan omöjligt att överta moderna Android-enheter med hjälp av en app. Den senaste liknande sårbarheten upptäcktes 2016. Det är den uppmärksammade Dirty COW, som fick sitt nummer . Det viktiga här är att när tecken på intrång upptäckts kommer UEM-klienten att radera all företagsinformation från enheten, därför är sannolikheten för framgångsratt datastöld med sådan malware i företagsvärlden låg.
Skadliga filer kan orsaka skada både på mobil enhet och på företagsystemen som den har tillgång till. Låt oss gå igenom dessa scenarier mer i detalj.
Skada kan orsakas på mobil enhet, till exempel genom att ladda ner en bild, som vid öppning eller när man försöker installera som bakgrund gör enheten till en "mursten" eller startar om den. Detta kommer sannolikt att skada enheten eller användaren, men påverkar inte datakonfidentialiteten. Även om det finns undantag.
Nyligen diskuterades sårbarheten . Det påstods att det med dess hjälp var möjligt att få åtkomst till konsolen på Samsungs mobila enheter genom att skicka en infekterad bild via e-post, meddelande eller MMS. Även om åtkomst till konsolen betyder att man endast kan nå data i offentliga kataloger där konfidentiell information inte bör finnas, hotas användarnas personliga dataintegritet, vilket skrämmer användarna. I praktiken kan enheter dock endast attackeras via MMS. För en lyckad attack behöver man skicka mellan 75 och 450 (!) meddelanden. Antivirusskydd hjälper här tyvärr inte, eftersom det inte har tillgång till meddelandelogg. För att skydda sig finns det endast två alternativ. Att uppdatera operativsystemet eller blockera MMS. Den första lösningen kan ta tid att vänta på, och man kanske inte får den, eftersom enhetsproducenterna inte släpper uppdateringar för alla enheter. Att stänga av mottagningen av MMS i detta fall är mycket enklare.
Filer som överförs från mobila enheter kan orsaka skada på företagsystem. Till exempel, om en fil på en mobil enhet är infekterad men inte kan skada enheten, kan den ändå infektera en Windows-dator. Användaren skickar denna fil via e-post till en kollega. Om kollegan öppnar den på sin PC kan han bli smittad. Men det finns minst två antivirusprogram som skyddar mot detta angrepp, ett på e-postservern och ett annat på mottagarens PC. Att lägga till en tredje antiviruslösning på den mobila enheten verkar rent av paranoid.
Som synligt är representerar malware utan root-behörigheter det största hotet i den företagsdigitala världen. Hur kan de hamna på en mobil enhet?
De installeras oftast genom sideloading, adb eller tredjepartsbutiker, som bör vara förbjudna på mobila enheter med tillgång till företagsnätverket. Det finns två sätt för malware att komma in – via Google Play eller från UEM.
Innan publicering på Google Play genomgår alla appar en obligatorisk granskning. Men för appar med ett begränsat antal installationer utförs granskningen oftast utan mänsklig inblandning, enbart automatiskt. Därför hamnar ibland malware på Google Play, men inte så ofta. Ett antivirusprogram vars databaser uppdateras i tid kan upptäcka appar med malware på enheten tidigare än Google Play Protect, som fortfarande är efter i hastigheten på antivirusdatabasuppdateringar.
UEM kan installera vilken app som helst på den mobila enheten, inklusive malware, så varje app bör granskas i förväg. Appar kan granskas både under utvecklingsprocessen med hjälp av statisk och dynamisk analys och direkt innan spridning genom specialiserade "sandboxar" och/eller antiviruslösningar. Det är viktigt att appen kontrolleras en gång innan den laddas upp till UEM. Därför behövs inget antivirusprogram på den mobila enheten i detta fall.
Nätverksskydd
Beroende på antivirusleverantören kan nätverksskyddet erbjuda en eller flera av följande funktioner.
URL-filtrering tillämpas med följande syften:
- Att blockera trafik efter resurskategorier. Till exempel för att förbjuda att se nyheter eller annat icke-företagsinnehåll före lunchtid, när anställda är som mest effektiva. I praktiken fungerar blockering oftast med många begränsningar – antivirusleverantörer lyckas inte alltid att snabbt uppdatera kategorikatalogerna med hänsyn till närvaron av många 'speglar'. Dessutom finns det anonymiseringsverktyg och Opera VPN, som blockeringen oftast inte omfattar.
- Skydd mot phishing eller manipulation av målhostar. För detta kontrolleras URL:er som enheten försöker nå först mot antivirusdatabasen. Länkar samt resurser som de leder till (inklusive eventuella flera omdirigeringar) kontrolleras mot databasen med kända phishing-webbplatser. Det görs också en kontroll av domännamnet, certifikatet och IP-adressen mellan den mobila enheten och den betrodda servern. Om klienten och servern får olika uppgifter, då handlar det antingen om MITM ("man in the middle") eller trafikblockering genom samma antivirus eller olika typer av proxy och webbfilter i nätverket som den mobila enheten är ansluten till. Att säkert säga att det finns någon i mitten är svårt.
För att få åtkomst till mobiltrafik bygger antiviruslösningen antingen en VPN eller använder funktionerna i Accessibility API (API för applikationer avsedda för personer med funktionshinder). Samtidig användning av flera VPN:er på den mobila enheten är inte möjligt, så nätverksskydd från antivirus som bygger sin egen VPN är inte tillämpligt i företagsvärlden. VPN från antiviruset fungerar helt enkelt inte tillsammans med den företags-VPN som används för att få åtkomst till det företagsnätverket.
Att ge antivirusprogrammet tillgång till Accessibility API medför en annan risk. Tillgång till Accessibility API innebär i praktiken att man ger tillstånd att göra vad som helst å användarens vägnar – se vad användaren ser, utföra åtgärder med applikationer istället för användaren, etc. Med tanke på att användaren måste ge antivirusprogrammet ett sådant tillstånd uttryckligen, kommer de sannolikt att vägra att göra det. Eller, om de tvingas, köpa en extra telefon utan antivirus.
Brandvägg
Under detta allmänna namn döljer sig tre funktioner:
- Insamling av statistik över nätverksanvändning uppdelat efter applikationer och typ av nätverk (Wi-Fi, mobiloperatör). De flesta tillverkare av Android-enheter tillhandahåller dessa uppgifter i appen "Inställningar". Att duplicera detta i gränssnittet för den mobila antiviruslösningen verkar överflödigt. En samlad information från alla enheter kan dock vara av intresse. Den samlas framgångsrikt in och analyseras av UEM-system.
- Begränsning av mobildata – inställning av en gräns och avisering när den nås. Användare av de flesta Android-enheter har tillgång till dessa funktioner i appen "Inställningar". Centraliserad inställning av begränsningar är en uppgift för UEM, inte antivirusprogrammet.
- Rent konkret, brandvägg. Det handlar om att blockera åtkomst till specifika IP-adresser och portar. Med tanke på DDNS på alla populära resurser och behovet av att aktivera VPN för dessa syften, vilket, som nämnts tidigare, inte kan fungera tillsammans med huvud-VPN, verkar funktionen oanvändbar i företagspraktik.
Verifiering av Wi-Fi-tillförlitlighet
Mobila antiviruslösningar kan utvärdera säkerheten hos Wi-Fi-nätverk som den mobila enheten ansluter till. Man kan anta att krypteringsstyrka och närvaro kontrolleras. Samtidigt använder moderna program kryptering för att överföra känsliga data. Därför, om något program är sårbart på länknivå, är det också riskabelt att använda det över vilken internetkanal som helst, inte bara över offentligt Wi-Fi.
Därför är offentligt Wi-Fi, även utan kryptering, varken mer farligt eller mindre säkert än andra otillförlitliga datakanaler utan kryptering.
Skydd mot skräppost
Skyddet begränsar sig vanligtvis till filtrering av inkommande samtal utifrån en lista angiven av användaren eller en databas med kända skräppostare som oändligt stör med erbjudanden om försäkringar, krediter och teaterinbjudningar. Även om de inte ringer under självisolering, kommer de snart att börja igen. Endast samtal kan filtreras. Meddelanden på aktuella Android-enheter filtreras inte. Med tanke på skräppostarens regelbundna byte av nummer och oförmågan att skydda textkanaler (SMS, meddelandeappar), har funktionaliteten snarare ett marknadsföringsmässigt än ett praktiskt syfte.
Stöldskydd
Utförande av fjärråtgärder med en mobil enhet vid förlust eller stöld. En alternativ tjänst till Find My iPhone och Find My Device från Apple respektive Google. Till skillnad från sina motsvarigheter kan antivirusföretagens tjänster inte låsa enheten om gärningspersonen har lyckats återställa den till fabriksinställningarna. Men om detta ännu inte har hänt kan följande göras på enheten på distans:
- Blockera. Skydd mot en närstående tjuv, eftersom det enkelt kan omgås genom att återställa enheten till fabriksinställningarna via återställningsläge.
- Ta reda på enhetens koordinater. Nyttigt när enheten har förlorats nyligen.
- Aktivera ett hög ljudsignal så att enheten kan hittas om den är på ljudlös.
- Återställ enheten till fabriksinställningarna. Meningsfullt när användaren erkänner att enheten är oåterkalleligt förlorad men inte vill att data som finns på den ska avslöjas.
- Ta ett foto. Fotografera gärningspersonen om han/hon håller telefonen i händerna. Den mest tvivelaktiga funktionen – sannolikheten att gärningspersonen beundrar telefonen i bra ljus är låg. Men om det finns en app på enheten som kan styra kameran osynligt, ta bilder och skicka dem till sin server, väcker det berättigad oro.
Fjärrutförande av kommandon är grundläggande i varje UEM-system. De saknar i princip bara fjärrfotografering. Detta är en säker väg till att användare efter arbetsdagens slut plockar ut batterierna från sina telefoner och lägger dem i en Faraday-påse.
Antivirusfunktioner i mobila antivirus är endast tillgängliga för Android. För iOS kan sådana åtgärder endast utföras av UEM. Det kan endast finnas en UEM på en iOS-enhet – detta är en arkitektonisk begränsning för iOS.
Slutsatser
- En situation där användaren kan installera skadlig programvara på telefonen är OACCEPTABEL.
- En korrekt konfigurerad UEM på företagsenheten eliminerar behovet av antivirus.
- Vid användning av 0-day sårbarheter i operativsystemet är antivirusprogrammet värdelöst. Det kan bara informera administratören om att enheten är sårbar.
- Att bestämma om en sårbarhet används kan inte antivirusprogrammet. Detsamma gäller för att släppa en uppdatering för en enhet som tillverkaren inte längre släpper säkerhetsuppdateringar för. Som mest – ett år eller två.
- Om man abstraherar från regulatoriska krav och marknadsföring, så behövs företagsmobil antivirus endast på Android-enheter, där användare har tillgång till Google Play och kan installera program från tredjeparts källor. I övriga fall är effektiviteten av antivirusanvändning inte mer än placebo.
Källa: habr.com
