

Överföringen av data och applikationer till molnet utgör ett nytt problem för företagsSOC:er, som inte alltid är redo för övervakning av extern infrastruktur. Enligt Netoskope använder det genomsnittliga företaget (troligen i USA) 1246 olika molntjänster, vilket är 22 % mer än förra året. 1246 molntjänster!!! 175 av dem rör HR-tjänster, 170 är relaterade till marknadsföring, 110 inom kommunikation och 76 inom finans och CRM. Cisco använder "bara" 700 externa molntjänster. Så dessa siffror förvirrar mig lite. Men oavsett är problemet inte siffrorna, utan att molnet aktivt börjar användas av fler företag som vill ha samma möjligheter till övervakning av molninfrastruktur som i sitt eget nätverk. Och denna trend växer — enligt planerar man till 2023 att stänga 1200 datacenter i USA (6250 har redan stängts). Men övergången till molnet är inte bara "låt oss flytta våra servrar till en extern leverantör". En ny IT-arkitektur, ny mjukvara, nya processer, nya begränsningar… Allt detta medför betydande förändringar i arbetet, inte bara för IT utan även för informationssäkerhet. Och om leverantörerna har lärt sig att hantera säkerheten för själva molnet (tack och lov är det gott om rekommendationer), så finns det betydande svårigheter med molnövervakning av informationssäkerhet, särskilt på SaaS-plattformar, som vi kommer att diskutera.
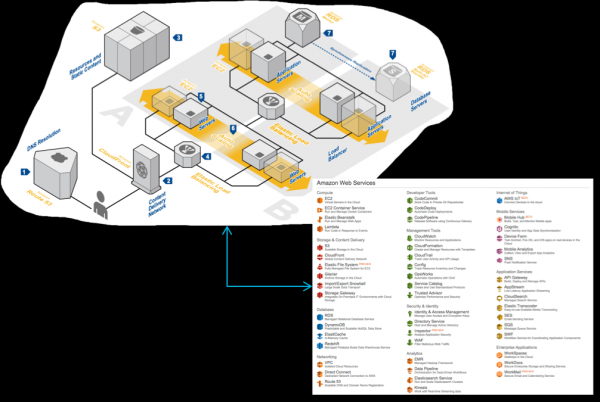
Anta att ditt företag har flyttat en del av sin infrastruktur till molnet... Vänta. Inte så. Om infrastrukturen har flyttats och du just nu funderar på hur du ska övervaka den, så har du redan förlorat. Om det inte handlar om Amazon, Google eller Microsoft (även här med vissa reservationer), så kommer du troligen inte ha många möjligheter att övervaka dina data och applikationer. Det är bra om du får möjlighet att arbeta med loggar. Ibland kommer data om säkerhetshändelser att vara tillgängliga, men du kommer inte ha tillgång till dem. Till exempel, Office 365. Om du har den billigaste licensen E1, så har du överhuvudtaget ingen tillgång till säkerhetshändelser. Med licensen E3 förvaras dina data i endast 90 dagar, och endast med E5 är loggarna tillgängliga i ett år (även här finns det nyanser som rör behovet av att särskilt begära en del funktioner för loggning från Microsofts support). Förresten, licens E3 har mycket svagare funktioner för övervakning än den företagsinriktade Exchange. För att uppnå samma nivå behöver du antingen licens E5 eller en extra licens för Advanced Compliance, som kan kräva extra pengar som inte har beaktats i din ekonomiska modell för övergång till molninfrastruktur. Och detta är bara ett exempel på undervärdering av frågor relaterade till molnsäkerhetsövervakning. I den här artikeln, utan att göra anspråk på fullständighet, vill jag uppmärksamma vissa nyanser att tänka på när man väljer molnleverantör från ett säkerhetsperspektiv. I slutet av artikeln kommer det att presenteras en checklist för att säkerställa att frågan om övervakning av molnsäkerhet är löst.
Det finns flera typiska problem som kan leda till incidenter i molnmiljöer, som säkerhetstjänsterna varken hinner reagera på eller överhuvudtaget ser:
- Säkerhetsloggar existerar inte. Detta är en ganska vanlig situation, särskilt bland nya aktörer på marknaden för molnlösningar. Men man ska inte ge upp dem direkt. Mindre aktörer, särskilt inhemska, är mer känsliga för kundernas krav och kan snabbt implementera vissa efterfrågade funktioner genom att ändra den godkända vägkartan för sina produkter. Ja, det kommer inte att vara en motsvarighet till GuardDuty från Amazon eller modulen ”Proaktiv Skydd” från Bitrix, men åtminstone något.
- IT-säkerhet vet inte var loggarna lagras eller har inte tillgång till dem. Här måste man inleda förhandlingar med leverantören av molntjänster — kanske de kan ge sådan information om de anser kunden vara betydelsefull. Men generellt sett är det inte bra när tillgången till loggar ges "genom särskilt beslut".
- Det kan också hända att loggarna finns hos molnleverantören, men de erbjuder begränsad övervakning och händelseregistrering, vilket är otillräckligt för att upptäcka alla incidenter. Till exempel kan de ge dig endast loggar för ändringar på webbplatsen eller loggar för försök till användarautentisering, men andra händelser, såsom nätverkstrafik, kanske inte ges, vilket döljer en stor mängd händelser som karaktäriserar försök att bryta sig in i din molninfrastruktur.
- Loggar finns, men det är svårt att automatisera tillgången till dem, vilket gör att de övervakas inte kontinuerligt, utan enligt ett schema. Om loggarna dessutom inte kan laddas ner automatiskt kan export av loggar, till exempel i Excel-format (som hos vissa inhemska leverantörer av molnlösningar), leda till att företags IT-säkerhetsavdelning helst undviker att hantera dem.
- Det finns ingen loggövervakning. Detta är kanske den mest svårbegripliga orsaken till incidenter inom IT-säkerhet i molnmiljöer. Det verkar som att loggar finns och att tillgången kan automatiseras, men ingen gör det. Varför?
Konceptet med delad säkerhet i molnet
Övergången till molnet är alltid en sökande balans mellan önskan att behålla kontrollen över infrastrukturen och att överlämna den till en mer professionell molnleverantör, som specialiserar sig på dess underhåll. Och inom säkerheten för molnmiljöer måste denna balans också sökas. Särskilt eftersom den förbundna modellen för tillhandahållande av molntjänster (IaaS, PaaS, SaaS) kommer att kräva olika balanspunkter hela tiden. I alla fall måste vi komma ihåg att alla molnleverantörer idag följer den så kallade modellen för delat ansvar och delad cybersäkerhet. Molnet ansvarar för något, medan kunden ansvarar för sina data, sina applikationer, sina virtuella maskiner och andra resurser som de placerat i molnet. Det vore oklokt att tro att vi, genom att gå till molnet, kan överföra allt ansvar till leverantören. Men att bygga hela säkerheten på egen hand vid övergången till molnet är inte heller förnuftigt. En balans behövs, som kommer att bero på många faktorer: — strategin för riskhantering, hotmodellen, de skyddsmekanismer som molnleverantören har, lagstiftningen och så vidare.
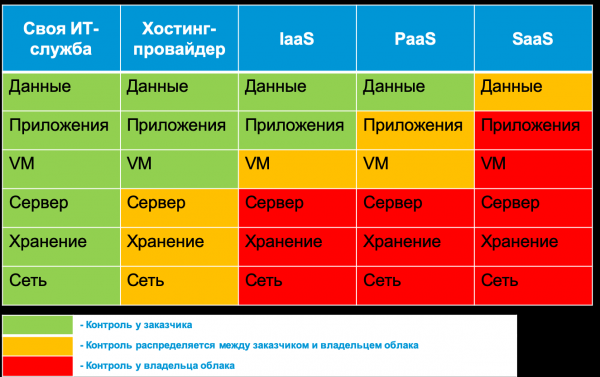
Till exempel, klassificeringen av data som lagras i molnet är alltid kundens ansvar. Molnleverantören eller en extern tjänsteleverantör kan endast hjälpa till med verktyg som hjälper till att märka data i molnet, identifiera överträdelser, ta bort lagstridiga data eller dölja dem med hjälp av olika metoder. Å andra sidan är den fysiska säkerheten alltid molnleverantörens ansvar, vilket de inte kan dela med kunderna. Allt som ligger mellan data och den fysiska infrastrukturen är precis vad denna artikel handlar om. Till exempel, tillgängligheten av molnet är leverantörens ansvar, medan inställningarna för styrningsregler eller aktivering av kryptering är kundens ansvar. I denna artikel försöker vi se vilka säkerhetsövervakningsmekanismer som olika populära molnleverantörer i Ryssland erbjuder idag, deras särdrag och när det kan vara värt att titta mot externa lösningar (till exempel Cisco E-mail Security) som utökar möjligheterna för ditt moln när det gäller cybersäkerhet. I vissa fall, särskilt om du följer en fler-molns strategi, har du inget annat val än att använda externa säkerhetsövervakningslösningar i flera molnmiljöer (till exempel Cisco CloudLock eller Cisco Stealthwatch Cloud). I vissa fall inser du att den molnleverantör du valt (eller som blivit påtvingad dig) inte erbjuder några möjligheter till säkerhetsövervakning alls. Detta är tråkigt, men viktigt, eftersom det gör det möjligt att på ett adekvat sätt bedöma risknivån som är kopplad till arbetet med detta moln.
Livscykeln för säkerhetsövervakning av molnet
För att övervaka säkerheten för de moln du använder har du tre möjligheter:
- att förlita dig på verktygen som tillhandahålls av din molnleverantör,
- att använda lösningar från tredje part som kommer att övervaka de IaaS, PaaS eller SaaS-plattformar du använder,
- att bygga din egen infrastruktur för övervakning av molnmiljöer (endast för IaaS/PaaS-plattformar).
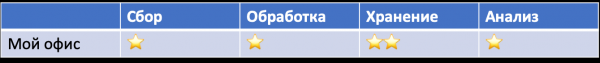
Låt oss titta på vilka egenskaper varje alternativ har. Men först måste vi förstå den övergripande modellen som kommer att användas för att övervaka molnplattformar. Jag skulle lyfta fram sex huvudkomponenter i övervakningsprocessen av informationssäkerhet i molnet:
- Förberedelse av infrastrukturen. Bestämning av nödvändiga applikationer och infrastruktur för att samla in händelser som är viktiga för informationssäkerhet, i lagringen.
- Insamling. I det här steget aggregeras säkerhetshändelser från olika källor för att senare överföras för bearbetning, lagring och analys.
- Bearbetning. I detta steg omvandlas och berikas data för att underlätta efterföljande analys.
- Lagring. Denna komponent ansvarar för kort- och långsiktig lagring av de insamlade bearbetade och "råa" data.
- Analys. I det här steget har du möjlighet att upptäcka incidenter och reagera på dem antingen automatiskt eller manuellt.
- Rapportering. Detta steg hjälper till att skapa viktiga indikatorer för intressenter (ledningsgrupper, revisorer, molnleverantörer, kunder m.fl.) som hjälper oss att fatta vissa beslut, till exempel att byta leverantör eller stärka informationssäkerheten.
Att förstå dessa komponenter kommer att göra det möjligt för er att snabbt avgöra vad ni kan få från er leverantör och vad ni måste göra själva eller med hjälp av externa konsulter.
Inbyggda möjligheter hos molntjänster
Som jag redan nämnt ovan erbjuder många molntjänster idag ingen möjlighet till övervakning av informationssäkerhet (IS). Generellt sett lägger de inte mycket vikt vid ämnet informationssäkerhet. Till exempel, en av de populära ryska tjänsterna för att skicka rapporter till statliga myndigheter via Internet (jag nämner inte namnet avsiktligt). Hela avsnittet om säkerhet på denna tjänst handlar om användning av certifierade Kryptografiska skyddsaikter (SKZI). Avsnittet om IS i en annan inhemsk molntjänst för elektronisk dokumenthantering är inte alls mycket större. Där diskuteras certifikat för offentliga nycklar, certifierad kryptografi, eliminering av web sårbarheter, skydd mot DDoS-attacker, tillämpning av MSE, säkerhetskopiering och till och med regelbundna säkerhetsrevisioner. Men inget sägs om övervakning eller möjligheten att få tillgång till IS-event som kan vara intressanta för kunder av denna tjänst.
Överhuvudtaget kan man utifrån hur molnleverantören beskriver frågor kring IS på sin webbplats och i sin dokumentation förstå hur seriöst de egentligen tar detta ämne. Till exempel, om man läser guiderna för produkterna "Mitt kontor", så finns det överhuvudtaget inget ord om säkerhet, och i dokumentationen för en specifik produkt "Mitt kontor. KS3", som syftar till att skydda mot obehörig åtkomst, finns det bara en vanlig uppräkning av punkterna i den 17:e föreskriften från FSTEK, som "Mitt kontor. KS3" efterlever, men det står ingenting om hur detta utförs och, viktigast av allt, hur man integrerar dessa mekanismer med den företagsinterna IS. Kanske finns det sådan dokumentation, men jag har inte hittat den i offentlig tillgång på webbplatsen för "Mitt kontor". Men kanske har jag helt enkelt inte tillgång till denna hemliga information...?
I det avseendet har Bitrix en mycket bättre situation. I dokumentationen beskrivs format för händelseloggar och, intressant nog, intrångsloggen, som innehåller händelser relaterade till potentiella hot mot den molnbaserade plattformen. Därifrån kan du hämta IP-adress, användarnamn eller gäst, händelsekälla, tid, User Agent, händelsetyp och så vidare. Dock kan du hantera dessa händelser antingen från kontrollpanelen för molnet själv eller exportera data i MS Excel-format. Att automatisera arbetet med Bitrix-loggar är för närvarande besvärligt, och du kommer att behöva utföra en del av arbetet manuellt (exportera rapporten och ladda upp den till din SIEM). Men om man tänker på att det för inte så länge sedan inte ens fanns en sådan möjlighet, så är detta en stor framsteg. Till exempel vill jag påpeka att många utländska molnleverantörer också erbjuder liknande funktionalitet "för nybörjare" — antingen titta på loggarna med ögonen via kontrollpanelen eller exportera data till sig själv (även om de flesta exporterar data i .csv-format snarare än Excel).
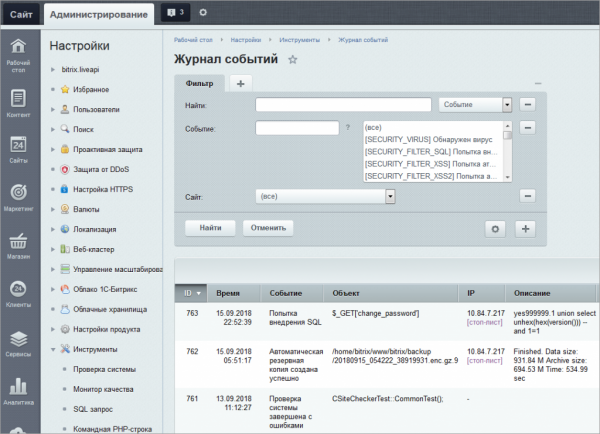
Om vi inte beaktar alternativet med avsaknad av loggar, erbjuder ofta molnleverantörer tre alternativ för att övervaka säkerhetshändelser – instrumentpaneler, datadumpning och åtkomst via API. Det första löser till synes många problem för dig, men så enkelt är det inte – med flera loggar måste du växla mellan skärmar som visar dem, vilket gör att du tappar helhetsbilden. Dessutom kommer molnleverantören sällan att ge dig möjlighet till korrelation av säkerhetshändelser och analys av dem ur ett säkerhetsperspektiv (vanligtvis hanterar du rådata som du måste analysera själv). Det finns undantag, och dem kommer vi att diskutera längre fram. Slutligen är det värt att fråga sig vilka händelser din molnleverantör registrerar, i vilket format, och hur väl de överensstämmer med din informationssäkerhetsövervakningsprocess? Till exempel, identifiering och autentisering av användare och gäster. Den samma Bitrix låter dig registrera datum och tid för sådana händelser, användarnamn eller gästens namn (om modulen “Webbanalys” är aktiverad), objektet som ågillts, och andra typiska webbsideelement. Men företags informationssäkerhetstjänster kan behöva veta om användaren loggade in i molnet från en betrodd enhet (till exempel hanteras detta i det företagsnätverket av Cisco ISE). Och en så enkel uppgift som geo-IP-funktionen, som kan hjälpa till att avgöra om användarkontot för ett molntjänst har stulits? Även om molnleverantören erbjuder detta, är det inte tillräckligt. Cisco CloudLock analyserar inte bara geolokalisering, utan använder maskininlärning och analyserar historiska data för varje användare samt övervakar olika anomalier i identifierings- och autentiseringensförsök. Liknande funktioner finns endast hos MS Azure (med rätt abonnemang).
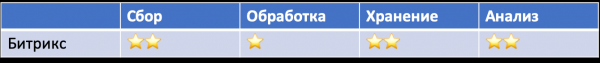
Det finns en annan svårighet — eftersom monitorering av informationssäkerhet (IB) är ett nytt område för många molnleverantörer, som de just har börjat arbeta med, så ändrar de ständigt sina lösningar. Idag har de en version av API:t, imorgon en annan, och övermorgon en tredje. Man måste också vara beredd på detta. Detsamma gäller funktionalitet, som kan förändras, vilket måste beaktas i sitt övervakningssystem för IB. Till exempel hade Amazon först separata tjänster för att övervaka händelser i molnet — AWS CloudTrail och AWS CloudWatch. Sedan kom en separat tjänst för att övervaka IB-händelser — AWS GuardDuty. Efter ett tag lanserade Amazon ett nytt styrsystem, Amazon Security Hub, som innefattar analys av data som erhållits från GuardDuty, Amazon Inspector, Amazon Macie och flera andra. Ett annat exempel är verktyget för loggintegration av Azure med SIEM — AzLog. Det användes aktivt av många SIEM-leverantörer, tills Microsoft 2018 meddelade att de skulle upphöra med dess utveckling och support, vilket satte många kunder som använde detta verktyg inför en utmaning (hur det löste sig kommer vi att tala om senare).
Därför är det viktigt att noggrant följa alla övervakningsfunktioner som din molnleverantör erbjuder dig. Eller lita på externa lösningsleverantörer som fungerar som mellanhänder mellan din SOC och molnet du vill övervaka. Ja, det kommer att bli dyrare (även om det inte alltid är fallet), men du kan överlåta hela ansvaret på andra. Eller kanske inte allt?.. Låt oss minnas begreppet delad säkerhet och inse att vi inte kan överlåta något — vi måste självständigt förstå hur olika molnleverantörer säkerställer övervakning av IB för dina data, applikationer, virtuella maskiner och andra resurser som är placerade i molnet. Och vi börjar med vad Amazon erbjuder i denna del.
Exempel: Övervakning av IB i IaaS baserat på AWS
Ja, jag förstår att Amazon kanske inte är det bästa exemplet eftersom det är en amerikansk tjänst och kan blockeras i kampen mot extremism och spridning av förbjuden information i Ryssland. Men i denna publikation skulle jag vilja bara visa hur olika molnplattformar skiljer sig i sina möjligheter för övervakning av informationssäkerhet och vad man bör vara uppmärksam på när man överför sina kärnprocesser till molnet ur säkerhetssynpunkt. Om några av de ryska utvecklarna av molnlösningar får ut något användbart, så är det väldigt bra.
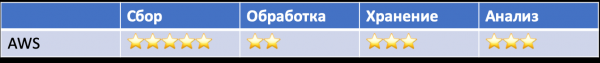
Först och främst behöver man säga att Amazon inte är en oövervinnerlig fästning. Det inträffar regelbundet olika incidenter med dess kunder. Till exempel, Deep Root Analytics fick stulna namn, adresser, födelsedatum och telefonnummer till 198 miljoner väljare. Den israeliska företaget Nice Systems fick 14 miljoner poster om Verizon-abonnenter stulna. Samtidigt tillåter de inbyggda funktionerna i AWS att du upptäcker ett brett spektrum av incidenter. Till exempel:
- påverkan på infrastrukturen (DDoS)
- kompromettering av noden (kommandoinjektering)
- kompromettering av konto och obehörig åtkomst
- felaktig konfigurering och sårbarheter
- oskyddade gränssnitt och API:er.
Denna motsättning beror på att säkerheten för kundens data, som vi kom fram till ovan, är kundens ansvar. Om de inte har vidtagit åtgärder för att aktivera skyddsmekanismer och inte har aktiverat övervakningsverktyg, kommer de bara att få veta om incidenten genom media eller sina kunder.
För att identifiera incidenter kan ett brett spektrum av olika övervakningstjänster som utvecklats av Amazon användas (även om de ofta kompletteras med externa verktyg, som osquery). Således övervakas alla användaråtgärder i AWS oavsett hur de utförs — via administrationskonsolen, kommandoraden, SDK eller andra AWS-tjänster. Alla register över åtgärder för varje AWS-konto (inklusive användarnamn, åtgärd, tjänst, aktivitetsparametrar och resultat) samt användning av API:er är tillgängliga genom tjänsten AWS CloudTrail. Du kan granska dessa händelser (till exempel inloggning i AWS IAM-konsolen) från CloudTrail-konsolen, analysera dem med Amazon Athena eller
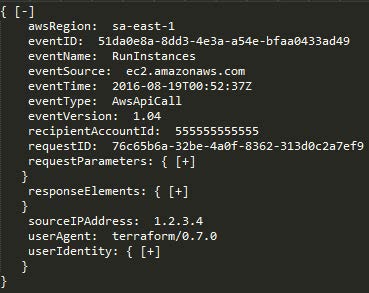
överlämna

dem till externa lösningar, som Splunk, AlienVault och så vidare. Själva loggarna från AWS CloudTrail placeras i din AWS S3-bucket. , som kan skapas av switchar, routrar och brandväggar i företagsklass. Dessa loggar är viktiga för övervakning av informationssäkerhet, eftersom de, till skillnad från händelser om användar- och applikationsaktiviteter, också fångar nätverksinteraktioner i en virtuell privat molnmiljö i AWS.

Därför erbjuder dessa tre AWS-tjänster — AWS CloudTrail, Amazon CloudWatch och VPC Flow Logs — tillsammans en tillräckligt effektiv översikt över användningen av ditt konto, användarbeteende, hantering av infrastruktur, aktivitetsnivåer för applikationer och tjänster, samt nätverksaktivitet. Till exempel kan de användas för att upptäcka följande avvikelser:
- Försök till webbskanning, sökning efter bakdörrar, sårbarhetssökningar genom toppar av "404-fel".
- Injection-attacker (till exempel SQL-injektion) genom toppar av "500-fel".
- Kända verktyg för attacker som sqlmap, nikto, w3af, nmap osv., genom analys av User Agent-fältet.
Amazon Web Services har också utvecklat andra tjänster för cybersäkerhet som möjliggör lösningar på många andra problem. Till exempel har AWS en inbyggd tjänst för granskning av policyer och konfigurationer – AWS Config. Denna tjänst säkerställer en kontinuerlig granskning av dina AWS-resurser och deras konfigurationer. Låt oss ta ett enkelt exempel: anta att du vill säkerställa att användarnas lösenord är avstängda på alla dina servrar och att åtkomst endast är möjlig baserat på certifikat. AWS Config gör det enkelt att kontrollera detta för alla dina servrar. Det finns också andra policyer som kan tillämpas på dina molnservrar: "Ingen server får använda port 22", "Endast administratörer kan ändra brandväggsregler" eller "Endast användaren Ivashko kan skapa nya användarkonton, och han kan göra detta endast på tisdagar." Under sommaren 2016 utvidgades AWS Config-tjänsten för att automatisera upptäckten av överträdelser mot utformade policyer. AWS Config Rules är i grunden kontinuerliga konfigurationsfrågor för de tjänster du använder från Amazon, som genererar händelser vid överträdelse av relevanta policyer. Till exempel, istället för att periodiskt köra frågor i AWS Config för att kontrollera att alla virtuella serverdiskar är krypterade, kan AWS Config Rules användas för konstant kontroll av serverdiskar för att säkerställa att detta villkor uppfylls. Och, viktigast av allt, i kontexten av denna publikation, genererar alla överträdelser händelser som kan analyseras av din säkerhetstjänst.

AWS har också sina motsvarigheter till traditionella företagssäkerhetslösningar, som även genererar säkerhetshändelser som du kan och bör analysera:
- intrångsdetektion – AWS GuardDuty
- kontroll av informationsläckor – AWS Macie
- EDR (även om det är lite konstigt att prata om slutpunkter i molnet) – AWS Cloudwatch + lösningar med öppen källkod som osquery eller GRR
- Netflow-analys – AWS Cloudwatch + AWS VPC Flow
- DNS-analys – AWS Cloudwatch + AWS Route53
- AD – AWS Directory Service
- kontohantering – AWS IAM
- SSO – AWS SSO
- säkerhetsanalys – AWS Inspector
- konfigurationshantering – AWS Config
- WAF – AWS WAF.
Jag kommer inte att gå in på detaljer om alla Amazon-tjänster som kan vara användbara inom informationssäkerhet. Det viktigaste att förstå är att alla dessa tjänster kan generera händelser som vi kan och bör analysera inom ramen för säkerheten, med hjälp av både Amazons inbyggda funktioner och externa lösningar, som SIEM, som kan hämta säkerhetshändelser till ditt övervakningscenter och analysera dem tillsammans med händelser från andra molntjänster eller från intern infrastruktur, perimeter eller mobila enheter.
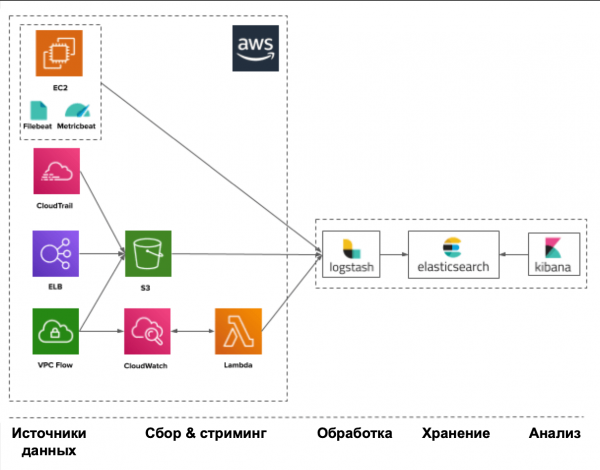
I alla fall börjar allt med datakällorna som ger dig händelser relaterade till informationssäkerhet. Sådana källor inkluderar bland annat:
- CloudTrail — användning av API:er och användaraktiviteter
- Trusted Advisor — säkerhetskontroll för att uppfylla bästa praxis
- Config — inventering och konfiguration av konton och tjänsteinställningar
- VPC Flow Logs — anslutningar till virtuella gränssnitt
- IAM — identifierings- och autentiseringstjänst
- ELB Access Logs — belastningsbalanserare
- Inspector — sårbarheter i applikationer
- S3 — fil lagring
- CloudWatch — applikationsaktivitet
- SNS — meddelandetjänst.
Amazon erbjuder ett sådant spektrum av händelsekällor och verktyg för att generera dem, men är samtidigt kraftigt begränsat i sina analysmöjligheter av de insamlade data inom säkerhet. Du kommer att behöva självständigt undersöka de tillgängliga loggarna för att leta efter relevanta indikatorer på kompromiss. AWS Security Hub, som nyligen lanserades av Amazon, syftar till att lösa detta problem genom att fungera som ett molnbaserat SIEM för AWS. Men för närvarande är det fortfarande i början av sin väg och begränsat både när det gäller antalet källor det arbetar med och andra begränsningar som är fastställda av Amazons arkitektur och prenumerationer.
Exempel: Övervakning av informationssäkerhet i IaaS baserat på Azure
Jag vill inte gå in i en lång diskussion om vilken av de tre molnleverantörerna (Amazon, Microsoft eller Google) som är bäst (särskilt eftersom var och en av dem har sina egna specifika egenskaper som passar för olika uppgifter); låt oss fokusera på övervakningsfunktionerna i informationssäkerhet som dessa aktörer erbjuder. Det måste erkännas att Amazon AWS var en av de första på detta område och därför har kommit längst när det gäller sina funktioner för informationssäkerhet (även om många medger att det är ganska komplicerat att använda dem). Men det betyder inte att vi ska bortse från de möjligheter som Microsoft och Google erbjuder.
Microsofts produkter har alltid kännetecknats av sin "öppenhet", och situationen i Azure är liknande. Till exempel, medan AWS och GCP alltid utgår från konceptet "allt som inte är tillåtet är förbjudet", så har Azure en helt motsatt inställning. När du till exempel skapar ett virtuellt nätverk i molnet och en virtuell maskin inom det, är alla portar och protokoll som standard öppna och tillåtna. Därför måste du lägga ner lite mer arbete på den initiala konfigurationen av åtkomstkontrollsystemet i Microsofts moln. Detta ställer också högre krav på övervakning av aktivitet i Azure-molnet.
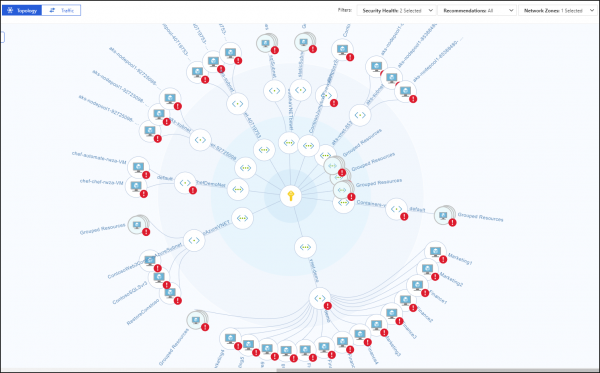
AWS har en egenskap som gör att när du övervakar dina virtuella resurser, om de finns i olika regioner, så uppstår det svårigheter med att sammanfoga alla händelser och analysera dem enhetligt. För att lösa detta behöver du ta till olika knep, som att skapa egen kod för AWS Lambda, som kommer att överföra händelser mellan regionerna. I Azure finns det inget sådant problem – dess Activity Log-mekanism spårar all aktivitet inom hela organisationen utan begränsningar. Detsamma gäller för AWS Security Hub, som nyligen utvecklades av Amazon för att konsolidera många säkerhetsfunktioner inom ett enda säkerhetscenter, men endast inom sin egen region, vilket dock inte är aktuellt för Ryssland. Azure har sitt eget Security Center, som inte är kopplat till regionala begränsningar, och ger tillgång till alla säkerhetsfunktioner på molnplattformen. Dessutom kan det ge olika lokala team sin egen uppsättning skyddsfunktioner, inklusive hanterade säkerhetshändelser. AWS Security Hub strävar fortfarande efter att bli liknande Azure Security Center. Men det finns också en svaghet – du kan utvinna mycket från Azure av det som tidigare beskrivits i AWS, men det sker mest bekvämt endast för Azure AD, Azure Monitor och Azure Security Center. Alla andra skyddsmekanismer i Azure, inklusive säkerhetshändelseanalys, hanteras fortfarande på ett relativt obekvämt sätt. Delvis löser API-problemet som genomsyrar alla Microsoft Azure-tjänster detta, men det kräver ytterligare insatser för att integrera ditt moln med din SOC och kompetent personal (precis som med alla andra SIEM-system som arbetar med moln-API:er). Vissa SIEM, som kommer att nämnas senare, stöder redan Azure och kan automatisera övervakningsuppgifter, men även med dem finns det sina egna svårigheter – inte alla kan hämta alla loggar som finns i Azure.
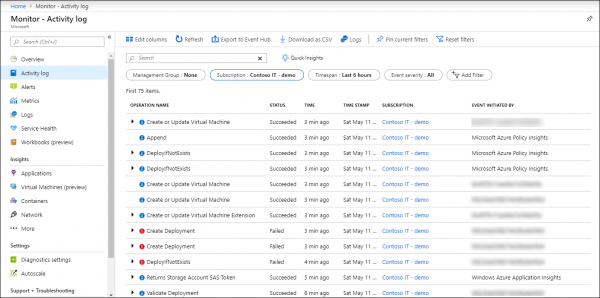
Händel och övervakning av händelser i Azure sker genom tjänsten Azure Monitor, som är det primära verktyget för insamling, lagring och analys av data i Microsofts moln och dess resurser — Git-repositorier, containrar, virtuella maskiner, applikationer etc. All data som samlas in av Azure Monitor delas in i två kategorier — metrik som samlas in i realtid och beskriver nyckeltal för Azure-molnet, och loggar som innehåller data organiserad i poster som beskriver olika aspekter av verksamheten för Azure-resurser och -tjänster. Dessutom kan Azure Monitor, med hjälp av Data Collector API, samla in data från vilken REST-källa som helst för att bygga egna övervakningsscenarier.
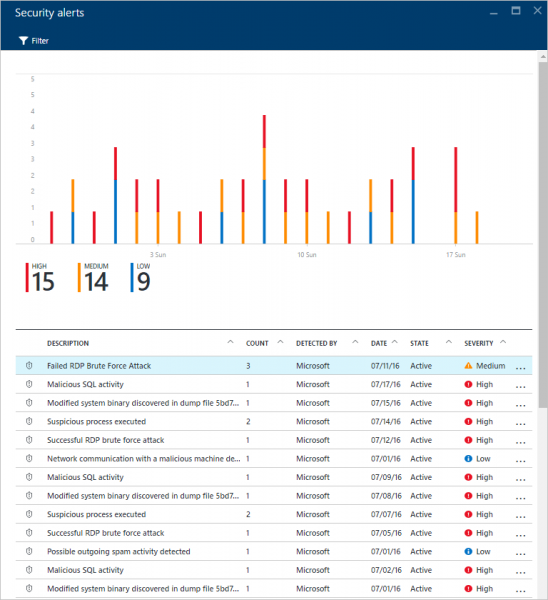
Här är några källor för säkerhetshändelser som Azure erbjuder och som du kan få tillgång till via Azure Portal, CLI, PowerShell eller REST API (och vissa endast via Azure Monitor / Insight API):
- Activity Logs — denna logg besvarar de klassiska frågorna "vem", "vad" och "när" i förhållande till alla skrivoperationer (PUT, POST, DELETE) på molnresurser. Händelser relaterade till läsåtkomst (GET) registreras inte i denna logg, liksom en rad andra.
- Diagnostic Logs — innehåller data om operationer med en viss resurs som ingår i din prenumeration.
- Azure AD-rapportering — innehåller både användaraktivitet och systemaktivitet relaterad till hantering av grupper och användare.
- Windows Event Log och Linux Syslog — innehåller händelser från virtuella maskiner som hostas i molnet.
- Metrics — innehåller telemetri om prestandastatus och "hälsa" för dina molntjänster och resurser. Mätningar görs varje minut och lagras i 30 dagar.
- Network Security Group Flow Logs — innehåller data om nätverkssäkerhetshändelser som samlas in med hjälp av Network Watcher och övervakning av resurser på nätverksnivå.
- Storage Logs — innehåller händelser relaterade till åtkomst till lagringar.
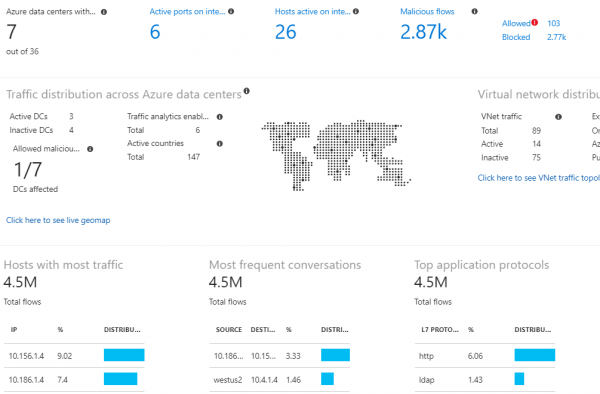
För övervakning kan du använda externa SIEM-system eller den inbyggda Azure Monitor och dess tillägg. Vi kommer att prata mer om informationssäkerhetshanteringssystem senare, men låt oss nu se vad Azure erbjuder för datanalys i säkerhetskontext. Huvudskärmen för allt som rör säkerhet i Azure Monitor är Log Analytics Security and Audit Dashboard (den kostnadsfria versionen stöder lagring av ett begränsat antal händelser under endast en vecka). Denna panel är uppdelad i 5 huvudområden som visualiserar sammanfattande statistik om vad som händer i din använda molnmiljö:
- Säkerhetsdomäner — viktiga kvantitativa indikatorer relaterade till informationssäkerhet — antal incidenter, antal komprometterade noder, icke-patchade noder, händelser inom nätverkssäkerhet etc.
- Anmärkningsvärda problem — visar antal och vikt av aktiva informationssäkerhetsproblem
- Upptäckter — visar mönster av attacker som använts mot dig
- Hotintelligens — visar geografisk information om externa noder som attackerar dig
- Vanliga säkerhetsfrågor — typiska frågor som hjälper dig att övervaka din informationssäkerhet bättre.
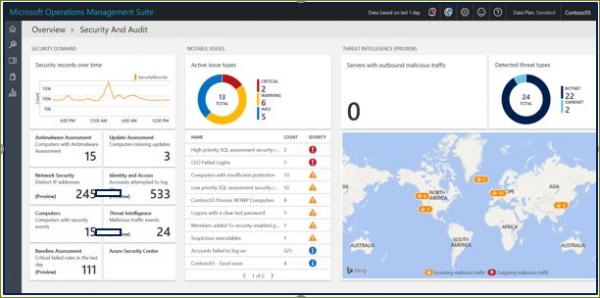
Som tillägg till Azure Monitor kan nämnas Azure Key Vault (skydd av kryptografiska nycklar i molnet), Malware Assessment (analys av skydd mot skadlig kod på virtuella maskiner), Azure Application Gateway Analytics (analys, bland annat, av loggar från molnförtroende) osv. Dessa verktyg, berikade med specifika regler för händelsehantering, gör det möjligt att visualisera olika aspekter av molntjänsters aktivitet, inklusive säkerhet, och identifiera avvikelser från normal drift. Men som det ofta är fallet kräver varje ytterligare funktionalitet en motsvarande betald prenumeration, vilket innebär att du behöver planera för de nödvändiga ekonomiska investeringarna i förväg.
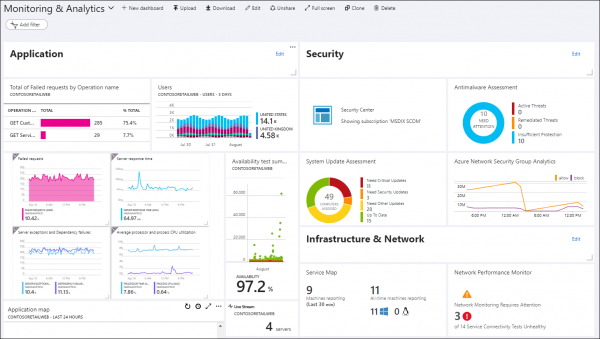
Azure har en mängd inbyggda funktioner för hotövervakning, som är integrerade i Azure AD, Azure Monitor och Azure Security Center. Bland dessa finns till exempel upptäckten av interaktioner mellan virtuella maskiner och kända skadliga IP-adresser (genom integration med Microsofts Threat Intelligence-tjänster), identifiering av skadlig programvara i molninfrastrukturen genom att få larm från virtuella maskiner som är placerade i molnet, bruteforce-attacker mot virtuella maskiner, sårbarheter i konfigurationen av användaridentifieringssystem, inloggning från anonymiserare eller infekterade noder, kontoläckor, inloggning från ovanliga platser, och så vidare. Idag är Azure en av få molnleverantörer som erbjuder inbyggda funktioner för Threat Intelligence för att berika insamlade säkerhetshändelser.
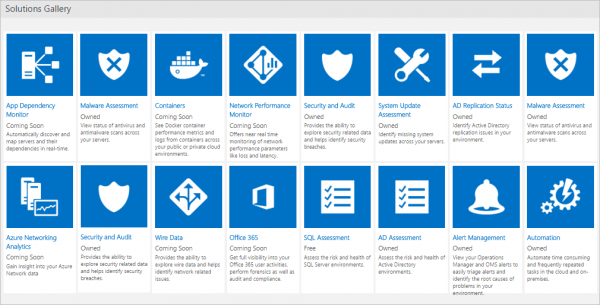
Som nämnts ovan är säkerhetsfunktionaliteten och de säkerhetshändelser som genereras av den inte tillgängliga för alla användare på samma sätt utan kräver en viss prenumeration som inkluderar den funktionalitet du behöver, vilket genererar relevanta händelser för övervakning av informationssäkerhet. Till exempel är en del av de funktioner för anomalövervakning av konton som beskrivs i föregående stycke endast tillgängliga i premiumlicensen P2 för Azure AD-tjänsten. Utan den, precis som i fallet med AWS, kommer du att behöva analysera de insamlade säkerhetshändelserna "manuellt". Dessutom kommer inte alla händelser att vara tillgängliga för analys beroende på vilken typ av licens du har för Azure AD.
På Azure-portalen kan du hantera både sökfrågor till de loggar du är intresserad av och konfigurera dashboards för att visualisera nyckeltal för informationssäkerhet. Dessutom kan du även välja Azure Monitor-tillägg som låter dig utöka funktionaliteten hos Azure Monitors loggar och få en djupare analys av händelser ur ett säkerhetsperspektiv.
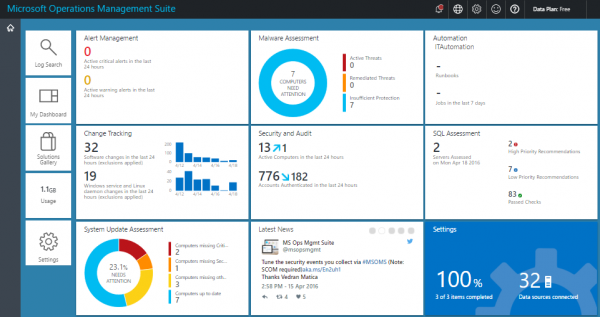
Om du inte bara behöver möjligheten att arbeta med loggar utan också en heltäckande säkerhetscentral för din Azure-molnplattform, inklusive hantering av säkerhetspolicys, kan det vara nödvändigt att arbeta med Azure Security Center. De flesta användbara funktioner är tillgängliga mot en extra kostnad, exempelvis hotdetektering, övervakning utanför Azure, efterlevnadsbedömning osv. (i den kostnadsfria versionen är endast säkerhetsbedömning och rekommendationer för att åtgärda identifierade problem tillgängliga). Det konsoliderar alla säkerhetsfrågor på ett ställe. I princip talar vi om en högre nivå av informationssäkerhet än vad Azure Monitor erbjuder, eftersom de insamlade uppgifterna från hela din molnfabrik berikas med data från många källor, såsom Azure, Office 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) och Microsoft Security Response Center (MSRC). Dessa åtföljs av olika avancerade algoritmer för maskininlärning och beteendeanalys, vilket i slutändan bör öka effektiviteten i hotdetektion och respons.
Azure har också sin egen SIEM — den introducerades i början av 2019. Det är Azure Sentinel, som bygger på data från Azure Monitor och även kan integreras med externa säkerhetslösningar (t.ex. NGFW eller WAF), en lista som ständigt utökas. Dessutom, genom integration med Microsoft Graph Security API, kan du ansluta dina egna Threat Intelligence-flöden till Sentinel, vilket berikar möjligheterna för incidentanalys i ditt Azure-moln. Man kan påstå att Azure Sentinel är den första "inbyggda" SIEM som har introducerats av molnleverantörer (de andra som Splunk eller ELK, som kan placeras i molnet, till exempel AWS, är trots allt inte utvecklade av traditionella molntjänstleverantörer). Azure Sentinel och Security Center kan kallas en SOC för Azure-molnet, och de skulle kunna vara tillräckliga (med vissa förbehåll) om du inte längre hade någon annan infrastruktur och om alla dina beräkningsresurser flyttades till molnet, och detta skulle vara Microsoft Azure.
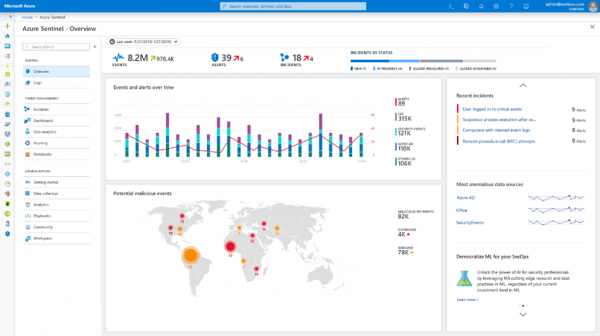
Men eftersom de inbyggda funktionerna i Azure (även med ett abonnemang på Sentinel) ofta inte räcker till för övervakning av informationssäkerhet och integration av denna process med andra säkerhetshändelsekällor (både molnbaserade och interna), uppstår behovet av att exportera insamlade data till externa system, varav en kan vara SIEM. Detta görs både med hjälp av API och genom speciella tillägg, som för närvarande officiellt finns endast för följande SIEM – Splunk (Azure Monitor Add-On for Splunk), IBM QRadar (Microsoft Azure DSM), SumoLogic, ArcSight och ELK. För inte så länge sedan fanns det fler sådana SIEM, men från och med den 1 juni 2019 slutade Microsoft att stödja Azure Log Integration Tool (AzLog), vilket i början av Azures existens, och i brist på normal standardisering av loggar (Azure Monitor fanns inte ens då), gjorde det enkelt att integrera externa SIEM med Microsofts moln. Nu har situationen förändrats, och Microsoft rekommenderar plattformen Azure Event Hub som det primära integrationsverktyget för övriga SIEM. Många har redan genomfört en sådan integration, men var försiktig – de kan fånga inte alla loggar från Azure, utan endast vissa (se i dokumentationen för ditt SIEM).
Avslutningsvis vill jag ge en allmän rekommendation angående Azure efter att ha gjort en kort genomgång av denna molntjänst. Innan du gör några påståenden om funktionerna för säkerhetsövervakning i Azure, se till att ställa in dem noggrant och testa att de fungerar som de beskrivs i dokumentationen och som Microsoft-konsulterna berättar. (De kan ha olika åsikter om funktionerna i Azure.) Om du har ekonomiska möjligheter kan du få ut mycket användbart av Azure vad gäller säkerhetsövervakning. Om dina resurser å sin sida är begränsade, precis som i fallet med AWS, kommer du att vara tvungen att förlita dig på dina egna styrkor och de rådata som Azure Monitor tillhandahåller. Kom ihåg att många övervakningsfunktioner kostar pengar, så det är bäst att bekanta sig med prissättningen i förväg. Till exempel kan du gratis lagra data i 31 dagar med en maxgräns på 5 GB per kund — överskridande av dessa värden kommer att kosta extra (ungefär 2+ dollar för lagring av varje ytterligare GB per kund och 0,1 dollar för lagring av 1 GB varje ytterligare månad). Arbetet med applikationstelemetri och mätvärden kan också kräva ytterligare ekonomiska resurser, liksom hantering av varningar och aviseringar (det finns en viss gräns för gratisanvändning som kanske inte räcker för dina behov).
Exempel: Säkerhetsövervakning i IaaS på Google Cloud Platform
Google Cloud Platform framstår som ganska ung jämfört med AWS och Azure, men det är delvis en fördel. Till skillnad från AWS, som har byggt ut sina funktioner, inklusive säkerhetsaspekter, gradvis och haft problem med centralisering, hanteras GCP, likt Azure, mycket bättre centralt, vilket minskar antalet fel och implementeringstiden inom företaget. Ur ett säkerhetsperspektiv ligger GCP, märkligt nog, någonstans mellan AWS och Azure. Den har också en enhetlig händelseloggen för hela organisationen, men den är ofullständig. Vissa funktioner är fortfarande i beta-läge, men den här bristen bör gradvis åtgärdas och GCP kommer att bli en mer mogen plattform ur ett perspektiv av säkerhetsövervakning.
Det huvudsakliga verktyget för att registrera händelser i GCP är Stackdriver Logging (motsvarande Azure Monitor), som möjliggör insamling av händelser över hela din molninfrastruktur (såväl som från AWS). Ur ett säkerhetsperspektiv har varje organisation, projekt eller mapp i GCP fyra loggar:
- Admin Activity — innehåller alla händelser relaterade till administrativ åtkomst, till exempel skapande av virtuella maskiner, ändring av åtkomsträttigheter osv. Denna logg skrivs alltid, oavsett önskan, och lagrar sina data i 400 dagar.
- Data Access — innehåller alla händelser relaterade till arbete med data av molnanvändare (skapande, ändring, läsning osv.). Som standard skrivs inte denna logg, eftersom dess storlek snabbt kan öka. Därför är lagringsperioden endast 30 dagar. Dessutom skrivs inte allt i denna logg. Till exempel registreras inte händelser relaterade till offentligt tillgängliga resurser för alla användare eller som är tillgängliga utan inloggning i GCP.
- System Event — innehåller systemhändelser som inte är relaterade till användare, eller åtgärder från en administratör som ändrar konfigurationen av molnresurser. Den skrivs alltid och lagras i 400 dagar.
- Access Transparency — är ett unikt exempel på en logg som registrerar alla åtgärder från Google-anställda (men inte för alla GCP-tjänster), som får åtkomst till din infrastruktur i sitt tjänsteutövande. Denna logg lagras i 400 dagar och är inte tillgänglig för alla GCP-kunder, utan endast under särskilda förutsättningar (antingen guld- eller platinnivåsupport, eller att ha fyra roller av viss typ inom företagsstöd). En liknande funktion finns också i exempelvis Office 365 — Lockbox.
Exempel på logg: Access Transparency
{
 insertId: "abcdefg12345"
 jsonPayload: {
 @type: "type.googleapis.com/google.cloud.audit.TransparencyLog"
 location: {
 principalOfficeCountry: "US"
 principalEmployingEntity: "Google LLC"
 principalPhysicalLocationCountry: "CA"
 }
 product: [
 0: "Cloud Storage"
 ]
 reason: [
 detail: "Ärendenummer: bar123"
 type: "CUSTOMER_INITIATED_SUPPORT"
 ]
 accesses: [
 0: {
 methodName: "GoogleInternal.Read"
 resourceName: "//googleapis.com/storage/buckets/[BUCKET_NAME]/objects/foo123"
 }
 ]
 }
 logName: "projects/[PROJECT_NAME]/logs/cloudaudit.googleapis.comaccess_transparency"
 operation: {
 id: "12345xyz"
 }
 receiveTimestamp: "2017-12-18T16:06:37.400577736Z"
 resource: {
 labels: {
 project_id: "1234567890"
 }
 type: "project"
 }
 severity: "NOTICE"
 timestamp: "2017-12-18T16:06:24.660001Z"
}
Det finns flera sätt att få tillgång till de angivna loggarna (ungefär på samma sätt som tidigare diskuterat för Azure och AWS) — via Log Viewer-gränssnittet, via API, via Google Cloud SDK eller via aktivitetsidan för ditt projekt som du är intresserad av händelser. På samma sätt kan de också exporteras till externa lösningar för ytterligare analys. Det senare görs genom att exportera loggar till BigQuery-lagring eller Cloud Pub/Sub.
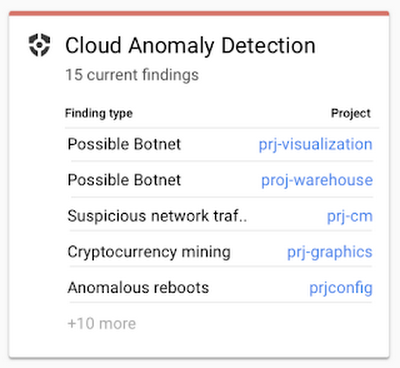
Förutom Stackdriver Logging erbjuder GCP-plattformen även funktionalitet för Stackdriver Monitoring, som möjliggör övervakning av nyckelmetrik (prestanda, felaktighet, allmänt tillstånd osv.) för molntjänster och applikationer. De på ett särskilt sätt bearbetade och visualiserade uppgifterna kan underlätta problemlösning i din molninfrastruktur, också i säkerhetskontext. Men det bör noteras att denna funktionalitet inte är särskilt rik, särskilt i samband med IT-säkerhet, eftersom GCP för närvarande inte har något motsvarighet till AWS GuardDuty och kan inte identifiera dåliga händelser bland alla registrerade händelser (Google har utvecklat Event Threat Detection, men den är fortfarande i beta och det är för tidigt att prata om dess användbarhet). Stackdriver Monitoring skulle kunna användas som ett system för att upptäcka anomalier, som sedan kan undersökas för att hitta orsakerna till deras uppkomst. Men i en situation där det råder brist på kvalificerad personal inom IT-säkerhet på marknaden, framstår denna uppgift som ganska svår för tillfället.
Det är också värt att nämna några moduler för IT-säkerhet som kan tillämpas inom ditt GCP-moln, och som liknar det som erbjuds av AWS:
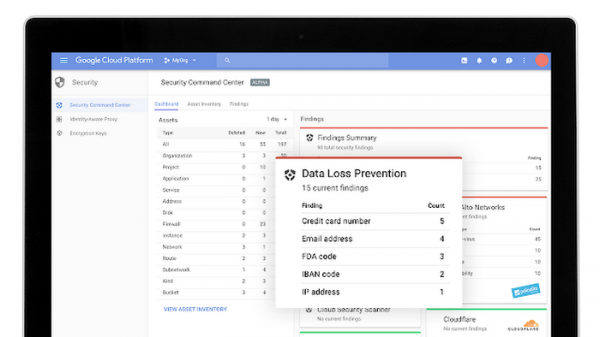
- Cloud Security Command Center — det motsvarar AWS Security Hub och Azure Security Center.
- Cloud DLP — automatisk upptäckten och redigeringen (t.ex. maskering) av data som lagras i molnet, baserat på mer än 90 förinställda klassificeringspolicys.
- Cloud Scanner — skanner för kända sårbarheter (XSS, Flash Injection, oskyddade bibliotek osv.) i App Engine, Compute Engine och Google Kubernetes.
- Cloud IAM — hantering av åtkomst till alla GCP-resurser.
- Cloud Identity — hantering av användarkonton, enheter och GCP-applikationer från en enhetlig konsol.
- Cloud HSM — skydd av kryptografiska nycklar.
- Cloud Key Management Service — hantering av kryptografiska nycklar i GCP.
- VPC Service Control — skapa en skyddad gräns runt dina GCP-resurser för att skydda dem från läckor.
- Titan Security Key — skydd mot phishing.
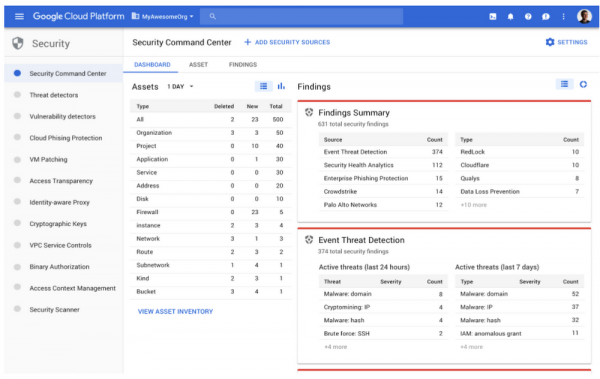
Många av dessa moduler genererar säkerhetshändelser som kan skickas till BigQuery-lagringen för analys eller export till andra system, inklusive SIEM. Som nämnts tidigare är GCP en aktivt utvecklad plattform och för närvarande utvecklar Google ett antal nya moduler för cybersäkerhet på sin plattform. Bland dem Event Threat Detection (nu tillgängligt i beta), som skannar Stackdriver-loggar efter tecken på obehörig aktivitet (liknande GuardDuty i AWS), eller Policy Intelligence (tillgänglig i alfa) som kommer att möjliggöra utvecklingen av intelligenta åtkomstpolicys för GCP-resurser.
Jag har gjort en kort översikt av de inneboende övervakningsfunktionerna i populära molnplattformar. Men har ni specialister som kan arbeta med "råa" loggar från IaaS-leverantören (inte alla är beredda att köpa avancerade funktioner från AWS, Azure eller Google)? Dessutom är många medvetna om ordspråket "lita men kontrollera", vilket är mer sant än någonsin när det gäller säkerhet. Hur mycket litar ni på de inneboende funktionerna hos molnleverantören som ger er cybersäkerhetshändelser? Hur mycket fokuserar de överhuvudtaget på cybersäkerhet?
Ibland är det värt att överväga tredjepartslösningar för övervakning av molninfrastrukturer, som kan komplettera den inbyggda säkerheten i molnet, och ibland är sådana lösningar det enda sättet att få information om säkerheten för dina data och applikationer som är placerade i molnet. Dessutom är de helt enkelt smidigare, eftersom de tar hand om alla uppgifter för att analysera de loggar som genereras av olika molntjänster från olika molnleverantörer. Som exempel på en sådan tredjepartslösning kan nämnas Cisco Stealthwatch Cloud, som fokuserar på en enda uppgift – övervakning av anomalier inom informationssäkerhet i molnmiljöer, inklusive inte bara Amazon AWS, Microsoft Azure och Google Cloud Platform, utan också privata moln.
Exempel: Övervakning av informationssäkerhet med Stealthwatch Cloud
AWS erbjuder en flexibel plattform för beräkningar, men denna flexibilitet leder till att företag lättare kan begå misstag som leder till säkerhetsproblem. Och den delade informationssäkerhetsmodellen bidrar bara till detta. Att köra programvara i molnet med okända sårbarheter (kända sårbarheter kan hanteras av exempelvis AWS Inspector eller GCP Cloud Scanner), svaga lösenord, felaktiga konfigurationer, insidetrisker etc. Och allt detta återspeglas i beteendet hos molnresurser, som kan övervakas av Cisco Stealthwatch Cloud, som är ett övervakningssystem för informationssäkerhet och attackdetektering i offentliga och privata moln.
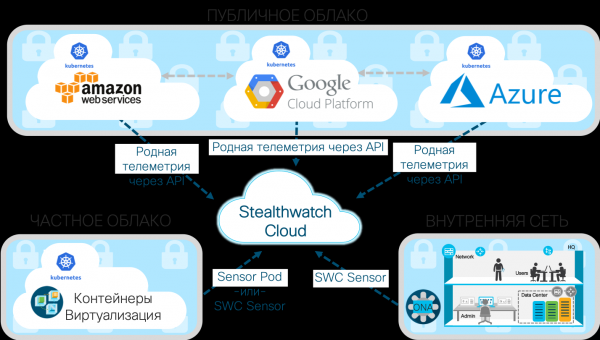
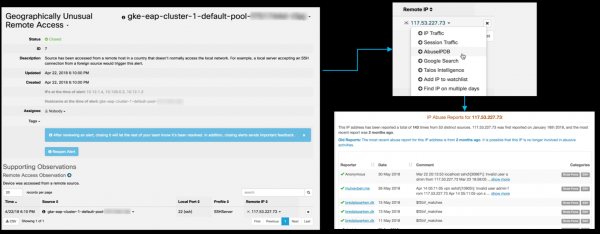
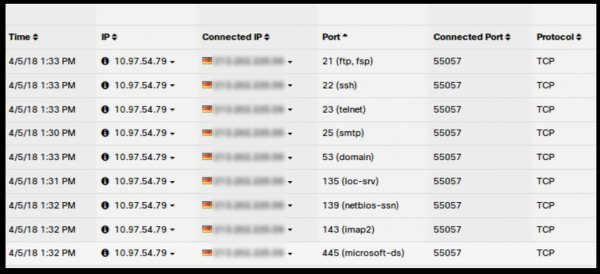
En av de viktigaste funktionerna i Cisco Stealthwatch Cloud är förmågan att modellera entiteter. Med hjälp av detta kan du skapa en programmodell (dvs. en imitation nästan i realtid) av var och en av dina molnresurser (oavsett om det är AWS, Azure, GCP eller något annat). Dessa kan inkludera servrar och användare samt resurstyp som är specifika för din molnmiljö, såsom säkerhetsgrupper och grupper för automatisk skalning av tjänster. Dessa modeller använder strukturerade datastreamar som tillhandahålls av molntjänster som ingång. Till exempel, för AWS, kommer detta att vara VPC Flow Logs, AWS CloudTrail, AWS CloudWatch, AWS Config, AWS Inspector, AWS Lambda och AWS IAM. Entitetsmodellering upptäcker automatiskt rollen och beteendet hos var och en av dina resurser (det kan beskrivas som profilering av all molnaktivitet). Bland dessa roller finns Android- eller Apple-mobila enheter, Citrix PVS-servrar, RDP-servrar, e-postgatewayar, VoIP-klienter, terminalservrar, domänkontrollanter osv. Den övervakar sedan kontinuerligt deras beteende för att avgöra när riskfyllt eller hotande beteende inträffar. Du kan identifiera lösenordsattacker, DDoS-attacker, dataläckor, olaglig fjärråtkomst, skadlig kod, sårbarhetsskanning och andra hot. Till exempel ser en upptäcktsförsök av fjärråtkomst från ett ovanligt land för din organisation (Sydkorea) till en Kubernetes-kluster via SSH ut så här:
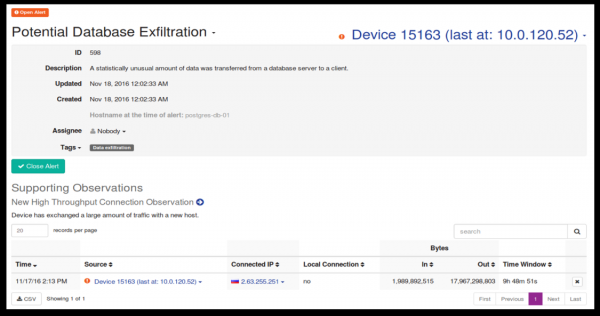
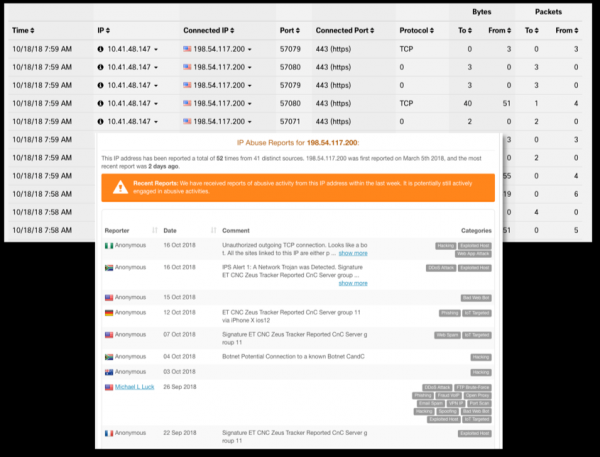
Så här ser en misstänkt dataläcka från Postgres-databasen till ett land som tidigare inte har interagerats med ut:
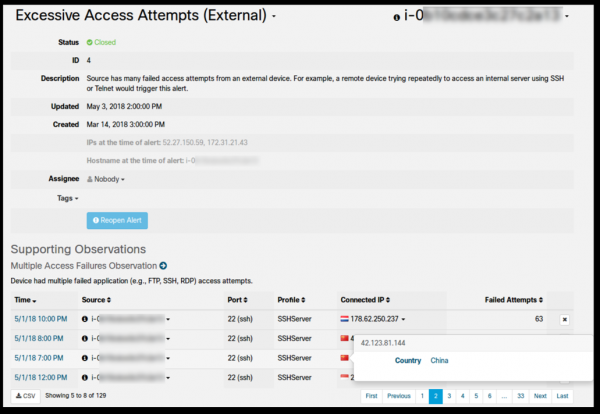
Och så här ser det ut med ett för stort antal misslyckade SSH-åtkomstförsök från Kina och Indonesien från en extern fjärrenhet:
Anta, låt oss säga att en serverinstans i VPC, enligt policy, aldrig får vara en destinationspunkt för fjärrinloggning. Låt oss anta vidare att denna dator har drabbats av en fjärrinloggning på grund av en felaktig ändring av brandväggens regler. Entitetsmodelleringens funktion kommer att upptäcka och rapportera denna aktivitet ("Ovanlig fjärråtkomst") nästan i realtid och peka på det specifika AWS CloudTrail, Azure Monitor eller GCP Stackdriver Logging API-anropet (inklusive användarnamn, datum och tid, bland andra detaljer) som orsakade ändringen i brandväggsregeln. Därefter kan denna information skickas till SIEM för analys.
Liknande möjligheter implementeras för alla molnmiljöer som stöds av Cisco Stealthwatch Cloud:
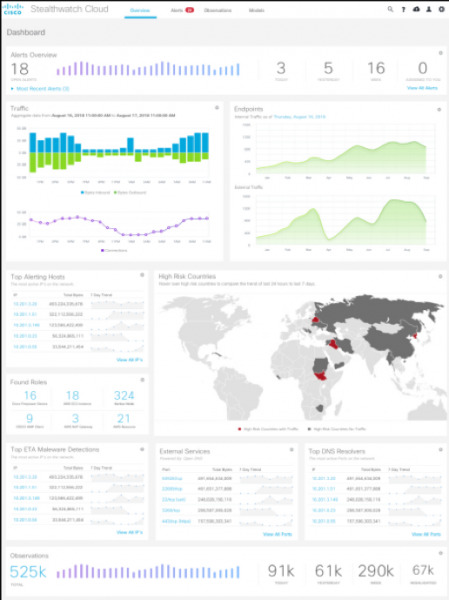
Entitetsmodellering är en unik form av säkerhetsautomatisering som kan upptäcka tidigare okända problem med dina människor, processer eller teknologier. Till exempel gör den det möjligt att upptäcka bland annat följande säkerhetsproblem:
- Har någon hittat en bakdörr i den programvara vi använder?
- Finns det något tredjepartsprogram eller enhet i vårt moln?
- Missbrukar en auktoriserad användare sina rättigheter?
- Har det skett ett konfigurationsfel som möjliggör fjärråtkomst eller annan oavsiktlig användning av resurser?
- Finns det någon dataläcka från våra servrar?
- Har någon försökt ansluta till oss från en ovanlig geografisk plats?
- Är vårt moln infekterat med skadlig kod?
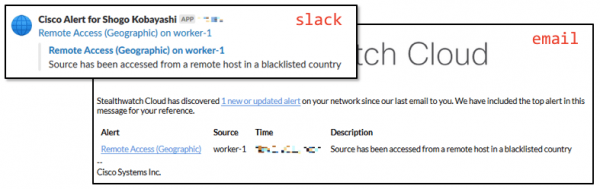
Det upptäckta säkerhetsevenemanget kan överföras som en motsvarande biljett till Slack, Cisco Spark, incidenthanteringssystemet PagerDuty samt vidarebefordras till olika SIEM som Splunk eller ELK. Sammanfattningsvis kan man säga att om ditt företag använder en multicloud-strategi och inte är begränsat till en enda molnleverantör, så är möjligheterna till säkerhetsövervakning som beskrivits ovan sådana att användning av Cisco Stealthwatch Cloud är ett bra alternativ för att få en enhetlig uppsättning övervakningsmöjligheter för de ledande molnleverantörerna - Amazon, Microsoft och Google. Det mest intressanta är att om man jämför priserna på Stealthwatch Cloud med avancerade licenser för säkerhetsövervakning i AWS, Azure eller GCP, kan det visa sig att Cisco-lösningen till och med blir billigare än de inbyggda funktionerna hos Amazon, Microsoft och Google. Paradoxalt nog, men så är det. Ju fler moln och deras funktioner du använder, desto tydligare blir fördelen med en konsoliderad lösning.
Dessutom kan Stealthwatch Cloud övervaka privata moln som är distribuerade inom din organisation, till exempel baserat på containrar i Kubernetes eller genom övervakning av Netflow-strömmar eller nätverkstrafik som erhålls via spegling i nätverksutrustning (även inhemsk tillverkning), samt data från AD eller DNS-servrar osv. All denna information kommer att berikas med Threat Intelligence-information som samlas in av Cisco Talos, som är den största icke-statliga gruppen av cybersäkerhetsforskare globalt.
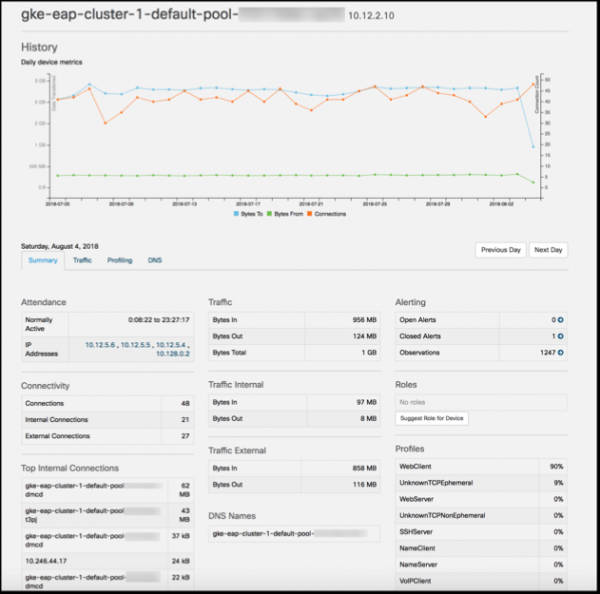
Detta gör att du kan implementera ett enhetligt övervakningssystem för både offentliga och hybrida moln som ditt företag kan använda. Den insamlade informationen kan sedan analyseras med hjälp av de inbyggda möjligheterna i Stealthwatch Cloud eller skickas till ditt SIEM (som standard stöds Splunk, ELK, SumoLogic och flera andra).
Här avslutar vi den första delen av artikeln, där jag har behandlat inbyggda och externa verktyg för övervakning av informationssäkerhet på IaaS/PaaS-plattformar, som gör att vi snabbt kan upptäcka och reagera på incidenter som inträffar i de molnmiljöer som vårt företag har valt. I den andra delen kommer vi att fortsätta ämnet och granska övervakningsalternativ för SaaS-plattformar med exempelvis Salesforce och Dropbox, samt försöka sammanfatta och kombinera allt genom att skapa ett enhetligt övervakningssystem för informationssäkerhet hos olika molnleverantörer.
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish