

I början av året, i rapporten om problem och tillgänglighet på internet för 2018-2019 , att spridningen av TLS 1.3 är oundviklig. För en tid sedan lanserade vi själva version 1.3 av protokollet för Transport Layer Security och, efter insamling och analys av data, är vi äntligen redo att berätta om de särskilda egenskaperna hos denna övergång.
Ordförande för IETF TLS arbetsgruppen :
«Kort sagt, TLS 1.3 ska ge en grund för ett säkrare och mer effektivt internet under de kommande 20 åren».
Utveckling tog 10 långa år. Vi på Qrator Labs, tillsammans med hela branschen, har noggrant följt processen för att skapa protokollet från den ursprungliga designen. Under den här tiden krävdes det 28 på varandra följande versioner av utkast för att slutligen 2019 ge oss ett balanserat och lättanvänt protokoll. Den aktiva stödet för TLS 1.3 från marknaden är redan uppenbar: implementeringen av ett beprövat och pålitligt säkerhetsprotokoll motsvarar tidens krav.
Enligt Eric Rescorla (teknisk chef för Firefox och ensam författare av TLS 1.3) :
«Det är en fullständig ersättning av TLS 1.2 som använder samma nycklar och certifikat, så att klienten och servern kan kommunicera automatiskt via TLS 1.3 om båda stöder det,» sa han. «Det finns redan bra stöd på biblioteksnivå och Chrome och Firefox har standardmässigt aktiverat TLS 1.3».
Samtidigt avslutas i IETF TLS arbetsgruppen , som förklarar att gamla versioner av TLS (med undantag för TLS 1.2) är föråldrade och olämpliga att använda. Det är troligt att den slutliga RFCn kommer att publiceras innan sommaren är slut. Detta är ytterligare ett meddelande till IT-branschen: att uppdatera krypteringsprotokollen kan inte skjutas upp.
Listan över aktuella implementationer av TLS 1.3 är tillgänglig på Github för alla som letar efter det mest lämpliga biblioteket: . Det är uppenbart att antagandet och stödet för det uppdaterade protokollet kommer att – och redan är – på snabba framsteg. Förståelsen för hur grundläggande kryptering har blivit i den moderna världen har spridit sig ganska brett.
Vad har förändrats jämfört med TLS 1.2?
Av :
«Hur gör TLS 1.3 världen bättre?
TLS 1.3 inkluderar vissa tekniska fördelar - såsom en förenklad handskakningsprocess för att etablera en säker anslutning - och möjliggör för klienter att snabbare återuppta sessioner med servrar. Dessa åtgärder syftar till att minska fördröjningen vid anslutningsupprättande och antalet misslyckade anslutningar på svaga kanaler som ofta används som ursäkt för att endast tillhandahålla okrypterade HTTP-anslutningar.
Det är också viktigt att notera att stödet för flera föråldrade och osäkra krypterings- och hash-algoritmer har tagits bort, vilka fortfarande är tillåtna (även om det inte rekommenderas) att använda med tidigare versioner av TLS, inklusive SHA-1, MD5, DES, 3DES och AES-CBC, samtidigt som stöd för nya kryptoalgoritmer har lagts till. Andra förbättringar inkluderar fler krypterade element i handskakningen (till exempel är nu utbytet av certifikatinformation krypterat) för att minska mängden information som potentiella avlyssnare kan få, samt förbättringar av forward secrecy vid användning av vissa nyckelbyteslägen, så att kommunikationen vid varje tidpunkt bör förbli säker, även om algoritmerna som används för att kryptera den skulle komprometteras i framtiden.
Utvecklingen av moderna protokoll och DDoS
Som du kanske redan har läst, under utvecklingen av protokollet , i arbetsgruppen IETF TLS . Det är redan uppenbart att vissa företag (inklusive finansiella institutioner) kommer att behöva ändra sättet att säkerställa säkerheten för sitt eget nätverk för att anpassa sig till den som nu är inbyggd i protokollet. .
Anledningarna till varför detta kan behövas beskrivs i ett dokument, . I det 20-sidiga dokumentet nämns flera exempel på när ett företag kan vilja avkoda out-of-band-trafik (vilket PFS inte tillåter), för övervakning, efterlevnad av normer eller för att skydda mot DDoS-attacker på applikationsnivå (L7).
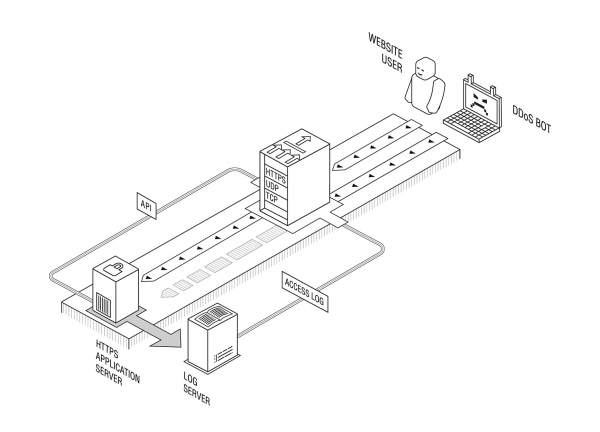
Även om vi definitivt inte är redo att diskutera efterlevnadskrav, så är vår egen produkt för neutralisering av applikations-DDoS-attacker (inklusive lösningen, Känslig och/eller konfidentiell information) skapades 2012 med hänsyn till PFS, så våra kunder och partners behövde inte göra några förändringar i sin infrastruktur efter uppdateringen av TLS-versionen på serversidan.
Dessutom har det inte identifierats några problem relaterade till transportkryptering under den tid som förflutit sedan implementeringen. Officiellt: TLS 1.3 är redo att användas i produktion.
Det finns dock fortfarande ett problem relaterat till utvecklingen av nästa generations protokoll. Det beror på att framsteg i utvecklingen av protokoll inom IETF vanligtvis är starkt beroende av resultaten från forskningen, och tillståndet för akademisk forskning inom området för neutralisering av distribuerade överbelastningsattacker är ganska bedrövligt.
Ett bra exempel är av IETF-utkastet “QUIC Manageability”, som är en del av det framtida protokollpaketet QUIC: det anges att “moderna metoder för upptäckte och neutralisering av [DDoS-attacker] vanligtvis inkluderar passiv mätning med hjälp av data om nätverksflöden.”
Det sista, är i själva verket mycket sällsynt i verkliga företagsmiljöer (och endast delvis tillämpligt på internetleverantörer), och det är knappast ett “allmänt fall” i den verkliga världen — men nämns ständigt i vetenskapliga publikationer som vanligtvis inte stöds av tester av hela spektrumet av potentiella DDoS-attacker, inklusive applikationsskiktsattacker. De senare, med hänsyn till den globala utbyggnaden av TLS, uppenbarligen kan inte upptäckas genom passiv mätning av nätverkspaket och flöden.
På samma sätt vet vi ännu inte hur tillverkare av DDoS-neutraliseringsutrustning kommer att anpassa sig till realiteterna i TLS 1.3. På grund av den tekniska komplexiteten i att stödja ett out-of-band-protokoll kan det ta tid innan uppgraderingar sker.
Att sätta rätt mål för inriktning av forskningen är en allvarlig uppgift för DDoS-neutraliseringstjänstleverantörer. Ett av de områden där utveckling kan börja är på IRTF, där forskare kan samarbeta med industrin för att förfina sina kunskaper inom problemområdet och hitta nya forskningsriktningar. Vi ser också fram emot att varmt välkomna alla forskare, om sådana finns — ni kan kontakta oss angående frågor eller förslag relaterade till DDoS-forskning eller SMART-forskningsgruppen på adressen
Källa: habr.com
