

Personuppgiftsskyddets dag, Minsk, 2019. Arrangör: människorättsorganisationen Human Constanta.
Ledare (hädanefter – L): – Arthur Khachuyan sysslar med... Kan man säga "på den mörka sidan" i kontexten av vår konferens?
Arthur Khachuyan (hädanefter – AK): – På företagens sida – ja.
L: – Han samlar in dina uppgifter, säljer dem till företag.
AK: – Egentligen inte...
L: – Och han kommer just att berätta hur företag kan använda dina uppgifter, vad som händer med uppgifterna när de hamnar online. Han kommer kanske inte att berätta vad man ska göra med detta. Vi kommer att fundera vidare...
AK: – Jag kommer att berätta, jag kommer att berätta. Egentligen kommer jag inte att berätta länge, men vid det tidigare evenemanget presenterades en person för mig, vars "Facebook" till och med har blockerat hundens konto.
Hej alla! Jag heter Arthur. Jag arbetar faktiskt med bearbetning och insamling av data. Självklart säljer jag inga personuppgifter till någon i offentligheten. Jag skämtar. Mitt område är att extrahera kunskap från data som finns i offentliga källor. När något juridiskt sett inte är personuppgifter, men man kan extrahera kunskap från det och göra det lika betydelsefullt som om dessa uppgifter skulle ha fångats från personuppgifter. Det är egentligen inte något läskigt jag kommer att berätta. Det handlar faktiskt om Ryssland, men jag har också siffror om Vitryssland.
Vad är de verkliga omfattningarna?
Faktiskt var jag häromdagen i Moskva i ett av de ledande, styrande partierna (jag kommer inte att säga vilket), och vi diskuterade genomförandet av ett projekt. Och plötsligt reser sig IT-chefen för detta parti och säger: "Ni pratade, – siffror och så vidare, – vet ni, jag fick en notis från FSB:s andra avdelning där det står att det finns 24 miljoner ryssar på sociala medier. Och ni säger – 120 något. Faktum är att över trettio [miljoner] använder inte internet." Jag svarar: "Ja? Okej."
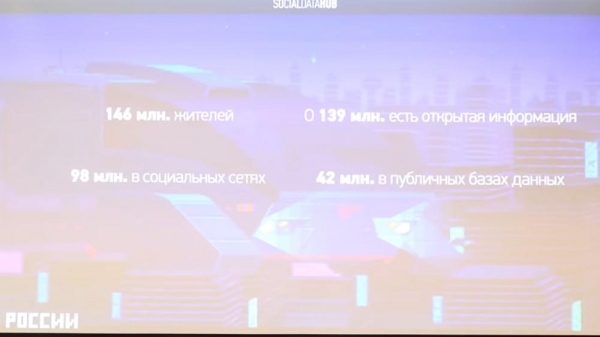
Människor inser faktiskt inte omfattningen. Det behöver inte vara statliga organ som kanske inte helt förstår hur internet fungerar, men även min mamma, till exempel. Hon börjar just förstå att kortet hon får på "Perekrestok" inte ges bara så, inte för de ynkliga rabatter som denna "Perekrestok" erbjuder, utan för att hennes data sedan används i OFD, inköp, prognosmodeller och så vidare.
I allmänhet är antalet invånare så här stort, och det finns information om så många i offentliga källor. Vissa är kända bara på efternamn, medan andra är allmänt bekanta, inklusive vilken porr de gillar (jag skojar alltid om det, men det är faktiskt sant); och all möjlig information: hur ofta folk reser, vem de träffar, vilka inköp de gör, med vem de bor, hur de rör sig – massor av information som kan användas av både dåliga, mindre dåliga och bra människor (jag vet faktiskt inte vilken skala jag ska komma på just nu, men ändå).
Det finns sociala medier som naturligtvis är en gigantisk samling av öppna data, utnyttjande av människors svagheter som skrikit om privatliv. Men i verkligheten är det så här: om du föreställer dig en graf för de senaste 5 åren – nivån av hysteri kring personuppgifter ökar, men samtidigt minskar antalet stängda konton i sociala medier år efter år. Kanske är det inte helt rätt att dra slutsatser av detta, men: det första som stoppar vilket företag som helst som samlar data – är helt enkelt ett stängt konto på sociala medier, för människors åsikt inom sitt stängda konto, om den personen inte har 100 tusen följare, är faktiskt inte så intressant för någon analys; men det finns även sådana fall.
Varifrån får de information om oss?
Har du någonsin fått en vänförfrågan från gamla skolkamrater som du inte har pratat med på länge, för att sedan se att kontot försvann? Det finns sådana bland de dåliga killarna som samlar människor: de analyserar vänner (och vänlistan är nästan alltid öppen, även om en person stänger sin profil, eller så kan vänlistan återställas "bakåt", genom att samla alla andra användare), tar en aktiv vän till dig, gör en kopia av hans sida, skickar en vänförfrågan till dig, du godkänner den och två sekunder senare tas kontot bort; men kopian av din sida förblir kvar. Så gjorde faktiskt killarna nyligen, när 68 miljoner profiler från "Facebook" försvann – de lade till alla som vänner på ungefär samma sätt, kopierade denna information, och skrev till vissa i privata meddelanden, gjorde något...
Sociala medier är en enorm källa till information, i nästan 80 % av fallen är informationen om en specifik person inte direkt, utan kommer från deras närmaste krets – detta är olika indirekta kunskaper och tecken (vi kallar det "algoritmen för den "Elaka exet"), eftersom en bekant till mig inspirerade mig med denna geniala tanke. Hon följde aldrig sin pojkvän – hon följde alltid fem av hans vänner och visste alltid var han befann sig. Det är faktiskt en anledning att skriva en hel vetenskaplig artikel.
Det finns ett stort antal bots som gör både bra och dåliga saker. Det finns ofarliga som helt enkelt följer dig för att sedan marknadsföra kosmetika; och så finns det seriösa nätverk som försöker påtvinga sin åsikt, särskilt inför valet. Jag vet inte hur det är i Vitryssland, men här i Moskva före de kommunala valen fick jag plötsligt en massa svårbegripliga vänner, och varje person agiterade för olika kandidater, så de analyserar absolut inte det innehåll som jag konsumerar – de försöker bara påtvinga någon oförståelig reform, med tanke på att jag överhuvudtaget inte är registrerad i Moskva och inte kommer att rösta.
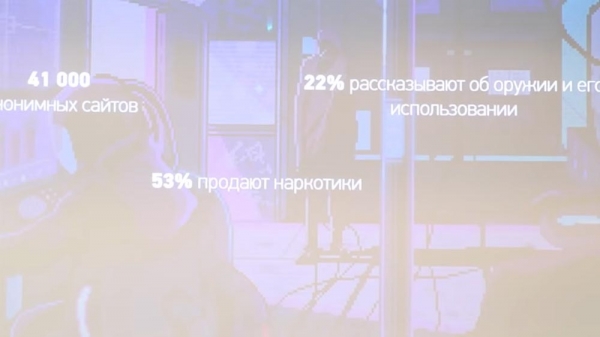
Skräpet är en källa till farlig information
Dessutom finns det "Tor", som inte direkt underskattas – alla anser att man bara ska gå in där för att köpa droger eller ta reda på hur man tillverkar vapen. Men det finns faktiskt många datakällor där. Nästan alla är olagliga (eller gränsfall), eftersom någon kan ha hackat en databas från flygbolag på en hackarsida och lagt ut den där. Juridiskt sett kan du inte använda dessa data, men om du får någon kunskap därifrån (som i en amerikansk domstol) – till exempel, en ljudinspelning av ett samtal som gjorts utan en husrannsakan, kan du inte använda den, men den kunskap som du fått från den ljudinspelningen glömmer du inte, – och här är det ungefär densamma.
Det är faktiskt en mycket farlig sak, så jag skämtar alltid, men det är sant. Jag beställer alltid mat från grannhuset, för att "Delivery Club" hackas väldigt ofta, och de har verkligen sådana problem. Och häromdagen blev jag väldigt förvånad: jag beställde varor, och på kartongen som jag tog till soptunnan klistrades en lapp med texten – "Artur Khachuyan", telefonnummer, lägenhetsadress, dörrkod och e-postadress. Vi försökte faktiskt förhandla med Moskvas kommun för att få tillgång till soptipparna: i allmänhet försöka åka till avfallsdeponin och bara av intresse försöka hitta någon hänvisning till dessa personuppgifter – göra något som ett litet forskningsprojekt. Men de nekade oss när de fick veta att vi ville komma dit med anställda från Roskomnadzor.
Men det är faktiskt så. Har ni sett den fantastiska filmen "Hackers"? De grävde i soporna för att hitta en del av ett virus. Det är också en populär grej – folk glömmer ju när de har kastat något i öppna källor. Det kan vara en skolwebbplats där de skrev en avhandling om vit rasöverlägsenhet, och sedan gick de till Duman och glömde bort det. Sådana fall har faktiskt inträffat.
Vad gillar "enade Ryssar"?
Om du går in i "topp" på sajten "Lifnews"… För två år sedan gjorde mina studenter en undersökning: de tog alla deltagare i "Enade Ryssland" primärval (de lämnade officiellt in sina sociala mediekonton till CEC), tittade på vad de överhuvudtaget gillade – barnporr, skräp, konstiga annonser från underliga vuxna kvinnor… Så, folk verkar ha glömt bort detta.
Sedan skrev de ett brev om att tjugo personer fått sina konton stulna. Men kontona stals för två veckor sedan, de lämnade in dem till valmyndigheten för åtta månader sedan, och gillanden var två år sedan… Förstår ni, eller? Det finns verkligen en enorm mängd information som alltid kan användas även i forskningssyfte.
Miniofftopic: igår såg jag en nyhet om att Roskomnadzor blockerat studenternas två år gamla forskning från "högskolan". Kanske har någon sett denna nyhet? Det är min studenter som gjorde undersökningen: de från "Tor", från sajten "Hydra", där droger säljs (ursäkta – från "Ramp"), samlade information om vad och hur mycket det kostar i vilken region i Ryssland och gjorde en forskning. Den kallades "Konsumentkorgen för festare". Detta är naturligtvis en rolig sak, men ur ett dataanalys perspektiv är det faktiskt en intressant datamängd – jag var även med på olika "hackathons" i ytterligare två år. Det är en verklig sak – det finns mycket intressant där.
Hur Get Contact "köpte själar" från nyfikna användare och varför man måste läsa användarvillkoren
Vanligtvis, när man frågar en person vilken dataläckage de oroar sig för (speciellt om personen har tejpat över webbkameran), sätter de alltid prioriteringarna så här: hackare, staten, företag.
Det är självklart ett skämt. Men faktiskt har aktiva dataanalytiker, olika dataforskare stulit mycket mer än vad jag tror att skrämmande ryska, amerikanska eller andra hackare (sätt in vilket beroende av din politiska övertygelse). Så, vanligtvis är alla rädda för detta – ni har säkert alla tejpat över era webbkameror? Ni kan till och med låta händerna vara nere.
Men om hackare gör något olagligt och staten behöver ett domstolsbeslut för att få tillgång till uppgifter, så behöver de sista killarna [företagen] överhuvudtaget ingenting, för de har något som kallas användaravtal, som ingen någonsin läser. Jag hoppas verkligen att sådana evenemang ändå får människor att läsa överenskommelserna. Jag vet inte hur det är i Vitryssland, men i Moskva, mitt under det året, var det en våg av appen "GetContact" (ni kanske har hört talas om det), när plötsligt en app dök upp från ingenstans som sa: ge appen tillgång till alla dina kontakter, så ska vi visa dig hur du har haft dem sparade.
I medierna har det inte kommit fram, men många högre tjänstemän har klagat på att alla börjar ringa dem hela tiden. Tydligen bestämde administratörerna sig för att leta fram Shoigus telefonnummer i den här databasen, någon annan... Volochkova... En harmlös sak. Men de som läste licensavtalet för "GetContact" – där står det: spam i obegränsad mängd under obegränsad tid, försäljning av dina uppgifter utan kontroll till tredje parter, utan begränsning av rättigheter, preskription och överhuvudtaget allt som går att tänka sig. Och det är faktiskt inte en så sällsynt historia. Medan jag var på "Facebook" visade de mig 15 gånger om dagen meddelanden: "Synchronisera dina kontakter, så ska jag hitta alla dina vänner du har!".
Företagen bryr sig inte. FZ 152 och GDPR
Men i verkligheten är prioriteringarna omvända, för företag skyddas av privat rätt, och därför är det praktiskt taget omöjligt att bevisa att de har fel i nästan alla fall. Med tanke på att de är stora, skrämmande och väldigt dyra, så är det nästan omöjligt. Och om du dessutom är i Ryssland, med föråldrad lagstiftning, så är det verkligen ett dystert läge.
Vet ni vad den ryska lagen (som i praktiken är nästan identisk med den vitryska) skiljer sig från GDPR? Den ryska lagen 152-FZ skyddar data (en kvarleva från det sovjetiska förflutna) – ett dokument som skyddar data från att läcka någonstans. GDPR skyddar däremot användarnas rättigheter – rätten till att inte förlora vissa friheter, förmåner eller något annat, på grund av att deras data läcker (de införde begreppet direkt i sina "data-l" instruktioner). Här är allt man kan straffas för – böter för att man saknar ett certifierat "öppen" "Excel" för att hantera personuppgifter. Jag hoppas att detta en dag kommer att förändras, men jag tror inte att det kommer att hända inom en snar framtid.
Vad är de verkliga möjligheterna för riktad annonsering idag?
Den första, kanske skrämmande historien som alla ständigt tänker på – att läsa personliga meddelanden. Det finns säkert någon av er som har sagt något högt och sedan fått riktad reklam. Ja, har ni upplevt det? Räck upp handen.
Jag tror egentligen inte på historien att den hypotetiska "Yandex Navigator" kan känna av ljudströmmen för alla användare, eftersom de som har lite erfarenhet av röstigenkänning förstår att: för det första skulle Yandex datacenter behöva vara fem gånger större; men det viktigaste är att kostnaden för att rekrytera sådana människor skulle kosta enorma pengar (för att kunna känna av ljudströmmen och förstå vad en person säger). Men! Det finns faktiskt algoritmer som taggar er baserat på specifika nyckelord för att sedan genomföra någon form av reklamkommunikation.
Många sådana studier har genomförts, och jag har hundra gånger skapat rena konton, skrivit något till någon i meddelanden, för att sedan plötsligt få reklam som på något sätt verkade helt orelaterad. Det finns egentligen två slutsatser här. Mot en sådan historia – anses det att en person helt enkelt hamnar i något statistiskt urval; låt oss säga, du är en 25-årig man som just vid det tillfället borde ha stött på engelskkurser precis när du skrev till någon. Åtminstone säger 'Facebook' alltid så i domstol: att det finns en viss beteendemodell som vi inte kommer att visa dig, som har byggts på data som vi inte kommer att visa dig; vi har interna studier som vi definitivt inte kommer att visa dig (eftersom allt är affärshemligheter); i allmänhet har du hamnat i något statistiskt urval, så vi visade dig detta.
Hur 'Facebook' frustrerade användarnas integritet
Tyvärr är det helt omöjligt att bevisa detta om du inte har någon inuti företaget som på något sätt kan bekräfta dessa åtgärder. Men i amerikansk lagstiftning är i så fall den anställdas sekretessavtal viktigare än hens önskan att hjälpa dig, så ingen kommer att göra det. Det är också intressant – det var för cirka ett eller ett och ett halvt år sedan – en trend började utvecklas i USA när människor installerade en webbläsartillägg för att kryptera Facebook-meddelanden: du skriver något till någon, och det krypteras med en nyckel på deras enhet och skickar nonsens till öppen tillgång.
Så 'Facebook' har stämt detta företag i över ett och ett halvt år, och det är fortfarande oklart på vilka grundvalar (eftersom jag har dålig kännedom om amerikansk lag) som de tvingade dem att ta bort den här appen och sedan ändrade de användarvillkoren: om du ser, där finns en punkt att du inte får överföra meddelanden i krypterad form – det är formulerat så skickligt att man inte får använda kryptografiska algoritmer för att ändra meddelanden – men så är det. Det betyder att de har sagt: antingen använder du vår plattform, skriver offentligt, eller så skriver du inte. Och här uppstår frågan: varför behöver de alls personliga meddelanden?
Personliga meddelanden – en källa till 100% tillförlitlig information
Här är en väldigt enkel sak. Alla som sysslar med att analysera den digitala fotavtryck och människors aktivitet försöker på något sätt använda dessa data för marknadsföring eller liknande – de har en sådan mätpunkt som trovärdighet. Det vill säga, en viss bild av en person – ni förstår precis, det är inte själva personen – denna bild är alltid något mer framgångsrik, något bättre. Privata meddelanden är verklig kunskap som kan erhållas om en person, de är nästan alltid 100% trovärdiga. Nästan ingen kommer att skriva något som är osant i privata meddelanden, och detta kan enkelt verifieras – i enlighet med andra meddelanden (ni förstår vad jag pratar om). Saken är att kunskap som utvinns på detta sätt är nästan 100% korrekt, så alla försöker alltid få tag på dem.
Men trots allt är det ändå en mycket svårbevisad historia. De som tror att det finns ett sådant tillgång för brottsbekämpande myndigheter till privata meddelanden i till exempel «VKontakte» – det är inte helt sant. Om ni bara tittar på historiken av rättsliga begäran om information – hur «VKontakte» (i det här fallet Mail.ru) väldigt listigt går ifrån dessa begäranden.
Deras huvudsakliga argument är alltid: enligt lagen måste brottsbekämpande myndigheter motivera varför de behöver tillgång till privata meddelanden. Som regel, om det handlar om ett mord, säger utredaren alltid att det troligen är så att personen sa var han gömde vapnet (i privata meddelanden). Men vi förstår ju att ingen vettig brottsling någonsin skulle skriva till sina medbrottslingar på «VKontakte» var han gömde sitt skjutvapen. Men detta är en av de vanligaste varianterna som tjänstemän redovisar.
Här är ett annat skrämmande exempel (jag blev ombedd att ge skrämmande exempel idag) – om Ryssland (jag hoppas att det inte kommer att hända i Vitryssland): enligt lagen måste en utredare ha tillräckligt starka skäl för operatören för att avslöja denna information. Naturligtvis beskrivs inga sådana pålitliga parametrar någonstans (vilka de ska vara och i vilken form), men i Ryssland finns det just nu allt fler prejudikat där ett sådant skäl uppstår för domstolen om det finns en modell som har förutspått ett visst, bra eller dåligt, beteende.
Det betyder att ingen kan dömas (och det är bra) för att du hamnat i någon statistisk urvalsgrupp av rena mördare – och det är bra, eftersom det skulle bryta mot oskuldspresumtionen; men det finns prejudikat där resultaten av sådana förutsägelser har använts för att få en domstolsorder om att få tillgång till data. Inte bara i Ryssland, faktiskt. I USA finns det också något liknande. Där har "Palantir" länge haft poängsystem, liknande saker används. En skrämmande historia.
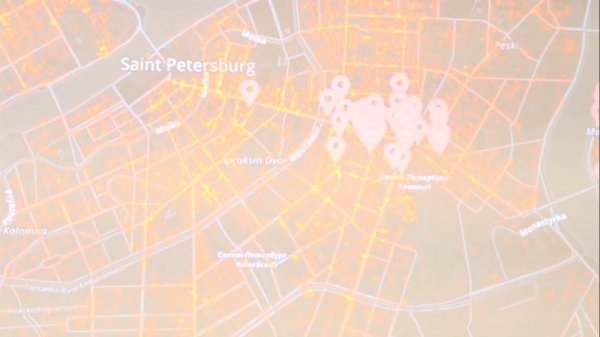
Det här är en undersökning jag gjorde. Vi gjorde något sådant: vi gick runt i Sankt Petersburg, på de gröna punkterna skrev vi några nyckelmeddelanden till vänner från "rena" konton – typ "Jag vill dricka kaffe", "Var kan man köpa tvättmedel?" och så vidare. Och sedan fick vi, naturligtvis, georelaterad reklam. På vilket magiskt sätt… Eller som de sa: "Slumpar? Tror inte det!" Det är privata meddelanden från "Vkontakte". Förlåt mig, Mail.ru, men så är det. Alla som vill kan upprepa ett sådant experiment.
Förresten, när vi skrev en begäran om support, sa Mail att det fanns wi-fi-punkter som fångade din mac-adress. Sådant finns också.
Sätt att få och vanliga alternativ för "läckage" av personuppgifter
Den följande historien handlar om att extrahera ytterligare kunskaper, en bit som jag faktiskt har berört. En fullt ifylld profil av en person på sociala medier bär faktiskt på 15-20% av den verkliga informationen som databasoperatören lagrar om dem. All annan information kommer från mycket intressanta saker. Varför tror ni att "Google" utvecklar bibliotek för datorseende så starkt? Särskilt, de var en av de första som utvecklade bibliotek specifikt för analys och kategorisering av objekt – oavsett om det är i bakgrunden, i förgrunden, vart som helst. För det är en enorm källa till ytterligare information om vilken typ av lägenhet en person har, deras bil, var de bor, lyxartiklar…
Det fanns en massa "hackar" som läckte tränade neurala nätverk från "Google" (jag vet inte vems de var, men likväl). Det fanns mycket intressant om bröststorlek, midjemått – vad folk försökte ta reda på om andra baserat på fotoanalyser. För när en person tar en bild, tänker de ju sällan på hur mycket intressant information som kan utvinnas från den? Och hur många i Ryssland lägger upp passuppgifter för nyfödda?.. Eller: "Hurra, mitt barn har fått visum"! Detta är verkligen ett symptom på det moderna samhället.
En liten off-topic (jag kommer att dela fakta med er idag): i Moskva är den vanligaste läckan av personlig information från bostads- och tjänsteföretag, när en lista över skuldsatta hängs på dörren, och dessa skuldsatta sedan stämmer för att deras personuppgifter har lagts ut utan deras medgivande. Tänk om något sådant skulle hända er… Poängen är att när en person gör något, vet de vanligtvis inte vad som fanns i den bilden, vad som inte fanns. Det finns många registreringsnummer på bilar nu för tiden.
Vi genomförde en gång en studie – vi försökte förstå hur många människor som hade publicerade bilder av sina bilar (de har därmed brott och så vidare) – tyvärr kunde detta endast göras med hackade databaser från trafikmyndigheten, där det bara finns registreringsnumret (inte så pålitlig information), men det var ändå intressant.
Din nästa annons beror på hur du har "konsumerat" den föregående.
Det här är den första historien. Den andra historien handlar om beteendemodeller, om den typ av innehåll som en människa konsumerar, eftersom en av de viktigaste måtten som sociala medier försöker skapa för er är hur ni interagerar med annonser. Oavsett hur precisa, "fantastiska" algoritmerna är, hur bra AI fungerar och allt det nya, så är det verkliga prioriteten för sociala nätverk alltid att tjäna pengar. Därför, om ett hypotetiskt "Coca-Cola" kommer och säger – "Jag vill att mitt inlägg ska ses av alla invånare i Vitryssland" – så kommer de att se det, oavsett vad algoritmerna tycker om den personen, hur de ska rikta mot dem. Ni har säkert fått annonser, förutom super-superriktade, helt irrelevanta. För den irrelevanta annonsen har det betalats mycket pengar.
Men en av de viktigaste måtten är att förstå vilket innehåll ni interagerar bäst med, det vill säga – hur ni reagerar på det, för att kunna visa er liknande annonser. Det här är en mätning av hur ni interagerar med annonser: vem blockerar dem, vem gör det inte, hur en person klickar, om hen bara läser rubriker eller helt dyker ner i materialet; och baserat på detta hålla er kvar i det som nu kallas "filterbubblan", så att ni fortsätter interagera med detta innehåll.
Om ni någon gång är intresserade, prova att under en lång tid, en vecka eller kanske en månad, blockera all reklam från sociala medier: ni får ett meddelande – stäng det. Om detta analyseras och läggs på en graf, kommer det att bli en intressant historia: om ni blockerar annonser under en vecka, kommer nästa vecka att visa er annonser i förstärkt format och från olika kategorier; så om ni till exempel älskar hundar, och ni blockerar all hundreklam – då kommer de att börja visa er olika irrelevanta annonser från olika alternativ, för att försöka förstå vad ni behöver.
Och sedan, till slut, kommer de att spy på dig, markera dig som en person som inte interagerar med annonser, sätta en symbol på dig och i det ögonblicket börjar de visa dig annonser från enbart rika varumärken. Det vill säga, i det ögonblicket kommer du att se annonser för bara "Coca-Cola", "Kit-Kat", "Unilever" och alla som "slänger" enorma summor, eftersom de måste öka visningen. Under en månad, prova ett experiment: under en eller två veckor blockerar du alla annonser, och sedan ser du allt möjligt, och blockerar dem, – i slutändan kommer du bara att se annonser, som det senare visar sig (och reklamföretag säger), bara för kunder som betalar för visningar, eftersom det är omöjligt att förstå hur du interagerar med dessa annonser.
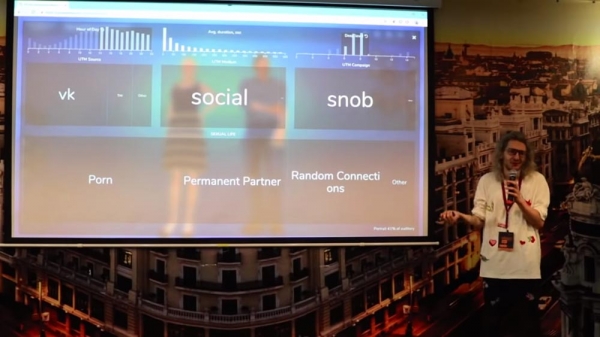
Sexig film ses oftare av dem som tenderar att fördjupa sig i innehållet.
Så här handlar det om all slags beteendetracking. Jag har ett intressant exempel – besökare på en statlig webbplats. Det mest humoristiska är att ju mer djupgående människor är i sina visningar, desto fler av dessa människor föredrar att titta på porr framför traditionella relationer. "Förlåt" att jag alltid pratar om detta ämne, men jag har faktiskt mycket bra relationer med "Pornhub", och det är alltid mycket intressanta studier, eftersom det är ett ämne som verkar vara tabu, men som berättar mycket om människan. Och de följande punkterna om trafikens avkastning... Vi kommer att komma ihåg "Pornhub" också!
Vad räknas som personuppgifter och går det att låsa upp en "iPhone" med 3D-ansiktsmodell?
Det jag verkligen gillar är att kringgå lagen om personuppgifter. Om du läser den tekniska dokumentationen från samma "Facebook", som tillhandahöll några interna dokument (till exempel i rätten), hittar du inga omnämnanden av ansiktsigenkänning eller röstanalys. Där kommer det att finnas mycket komplicerade formuleringar som ingen kvalificerad jurist kan hitta inom lagstiftningen. Här i Ryssland fungerar det ungefär på samma sätt – jag ska visa er något nu.
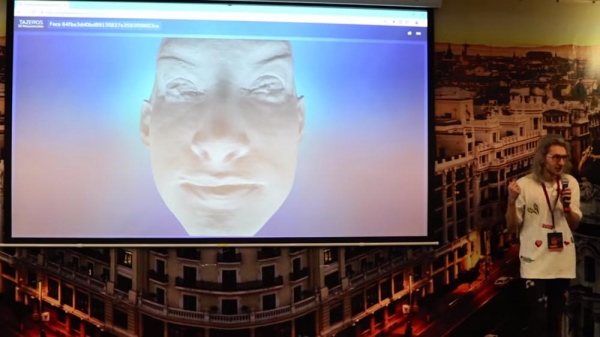
Vad ser ni här? Vem som helst med förnuft skulle säga att det är ett ansikte. Det är, för övrigt, Sasha Grey, tror jag. Juridiskt sett är det en matris av vissa tredimensionella punkter, där det finns 300 000 stycken. Om det är bra eller dåligt, men enligt lagen räknas det inte som personuppgifter. Generellt anser den ryska RKN inte att en enda fotografi är personuppgifter – det räknas bara som personuppgifter om något annat är i närheten (t.ex. namn eller telefonnummer), men själva fotografiet är i stort sett ingenting. Så fort lagen om biometriska data trädde i kraft, och biometriska data jämställdes med personuppgifter (ganska grovt uttryckt), började alla prata: det här är inte biometriska data, det är en mängd punkter! Särskilt om du tar en direkt eller invers Fourier-transform av denna mängd punkter, så att säga, kan du inte de-anonymisera personen tillbaka från den här transformen, men du kan identifiera honom. Rent teoretiskt bryter denna lag mot något.
Jag gjorde också en annan studie: det är en algoritm som bygger en tredimensionell rekonstruktion av ansiktet från öppna källor – vi tar ett konto på "Instagram" och kan sedan skriva ut ansiktet på en 3D-skrivare. För övrigt, om någon är intresserad, har jag en länk offentlig; om någon vill låsa upp någon annans "iPhone"... Skämt åsido – "iPhone" kan inte låsas upp, kvaliteten är sänkt.
Privat profil är en fördel för säkerheten.
Det här är första saken, och den andra... Jag har redan nämnt att informationen mestadels fås från användarens omgivning. Den här bilden ritade jag 2017: den genomsnittliga användaren av ryska sociala nätverk – han är inombords, han har i genomsnitt 200–300 vänner, hans vänners vänner och hans vänners vänners vänner.
Tack till sociala nätverk för att de införde "smart" e-flöden, integrerade år med syfte att öka sannolikheten för att du stöter på intressant innehåll. Detta antal människor kan när som helst se det innehåll du producerar, även om ditt konto är begränsat endast till de högsta privatnivåerna (bara för vänner och så vidare). Detta är vänner till vänner:
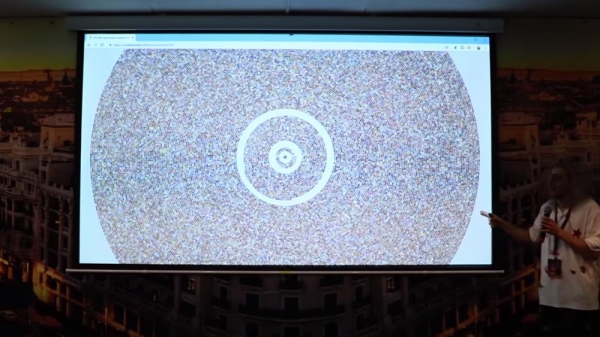
Om någon tror att när de väljer "vänner till vänner" i "Mina inlägg" i VK, så handlar tre handskakningar om ungefär 800 000 personer, vilket inte är så litet i och för sig, men det beror på ditt innehåll. Kanske genomför du några olämpliga strömmar och alla dessa vänner till vänner kan interagera med detta innehåll. Någon av dem kan återposta något någonstans, alla människor har en flöde av gillanden, som förmodligen snart kommer att tas bort, eftersom det inte är särskilt trevligt. Därför kan innehållet plötsligt hamna någonstans.
VK lanserade förra året också superhemliga profiler, men hittills har väldigt få människor använt dem (jag ska inte säga hur många, men väldigt få!). Kanske kommer folk någon gång att tänka på detta – jag hoppas verkligen på det. All forskning är ständigt inriktad på att få människor att förstå omfattningen av problemen. För så länge ingen personligen drabbas av några hemska saker, kommer de aldrig att tänka på det. Låt oss gå vidare.
Myndigheterna vet inte vad personuppgifter är och skyndar sig inte att ge en definition.
Alla experter inom lagstiftningen om personuppgifter säger alltid följande: man bör aldrig kombinera olika datakällor, för här har ni e-postadresser (detta är en typ av personuppgifter med några anonymiserade identifierare), här har ni namn och personnummer... Om man kombinerar allt detta, kommer det på något sätt att bli personuppgifter. Generellt skulle det vara rätt att först beröra detta ämne, men jag tycker att ni redan är insatta i det och vet hur lagen fungerar.
Ingen vet faktiskt vad personuppgifter är. En viktig koncept! När jag kommer till myndigheterna säger jag: "En flaska konjak till den som kan säga vad personuppgifter är". Och ingen kan säga det. Varför? Inte för att de är dumma, utan för att ingen vill ta ansvar. För om Roskomnadzor säger att detta är personuppgifter, kan någon göra något i morgon, och de kommer att vara skyldiga; och de är verkställande myndigheter och bör definitivt inte hållas ansvariga för något.
Poängen är att lagen tydligt anger att personuppgifter är de data som kan identifiera en person. Och där ges ett exempel: namn, hemadress, telefonnummer. Men vi vet ju att man kan identifiera en person även utifrån hur den trycker på knappar, hur den interagerar med gränssnittet och andra indirekta parametrar. Om någon är intresserad: nästan varje område har en mängd kryphål.
Identifierare som avslöjar oss
Till exempel, alla började sätta punkter för att registrera MAC-adresser (har du stött på detta?) – smarta (eller kanske giriga) tillverkare av mobilutrustning, som Apple och Google, införde snabbt algoritmer som ger en slumpmässig MAC-adress för att du inte ska kunna identifieras när du går runt i staden och sänder din MAC-adress till alla. Men de smarta killarna tänkte ut något ännu mer.
Till exempel kan du få en licens som mobiloperatör; med en sådan licens får du tillgång till något som kallas protokoll SS7, där du kan se en viss eter av mobiloperatörerna; där finns massor av olika identifierare som inte är personuppgifter. Tidigare var det IMEI, men nu har någon bokstavligen tagit detta från luften och beslutat att införa en enhetlig databas av dessa "IMEI" i Ryssland. Den verkar finnas, men ändå.
Det finns också en mängd identifierare – till exempel IMCI (identifierare för mobilutrustning), som varken är personuppgifter eller kopplat till andra saker och kan därför bevaras utan någon laglig påföljd, och sedan byta dessa identifierare med någon för att kommunicera med personen senare.
Kulturen kring hantering av personuppgifter är på en låg nivå
I allmänhet är poängen att alla just nu är mycket oroade över att sammanföra data från olika källor, och de flesta företag som gör detta sammanförande tänker ibland inte ens på det. Till exempel kom en bank och ingick ett sekretessavtal med ett företag som gör scoring och släppte 100 000 av sina kunder till dem...
Och banken har inte alltid en klausul i avtalet som handlar om överföring av data till tredje parter. Dessa kunder har på något sätt blivit skyndade, och det är oklart vart den här databasen har tagit vägen, eller om den överhuvudtaget har tagit vägen – i de flesta företag i Ryssland finns ingen kultur för att ta bort data... – den här "Excel"-filen kommer garanterat att ligga någonstans på en sekreterares dator.
Våra uppgifter kan säljas med varje köp i affären.
Det finns många system som verkar lagligt (det vill säga att de är lagliga). Till exempel är historien följande: av 15 största ryska banker är det bara två som är egentliga SMS-gateways – "Tinkoff" och "Alfa", vilket betyder att de själva skickar sina SMS. Övriga banker använder SMS-gateways för att skicka SMS till slutkunder. Dessa SMS-gateways har nästan alltid rätt att analysera innehållet (till exempel för säkerhet och sina egna slutsatser) för att sedan sälja aggregerad statistik. Dessa SMS-gateways "vänjer sig" med operatörer av fiskala data som hanterar kvitton.
Och följande händer: du går till kassan, operatören av fiskala data (om de fick eller inte fick ditt telefonnummer – det är på något sätt kopplat där)... en SMS kommer till ditt telefonnummer, gateway för dessa SMS ser de sista 4 siffrorna av kortet och telefonnumret. Vi vet vid vilket tillfälle du genomförde transaktionen från operatören av fiskala data, och i SMS:en vet vi nu vilket nummer informationen om dragningen av en viss summa pengar med de sista fyra siffrorna av kortet kom till. De sista fyra siffrorna på kortet är inte identifierare för dig, de bryter inte mot lagen eftersom man inte kan anonymisera dig utifrån dem, inte heller summan av transaktionen.
Men om du kommit överens med operatören av fiskala data – vet du inom vilket tidsfönster (plus eller minus 5 minuter) SMS:en ska komma. På så sätt kopplades du snabbt till ditt telefonnummer med OFD, och ditt telefonnummer kopplades till reklamidentifierare, överhuvudtaget till allt möjligt. Därför kan du sedan spåras: du kom till affären, och du får senare något annat skitsaker utan tillåtelse. Jag tror inte det finns någon här i salen som någonsin har skrivit en anmälan till FAS om spam. Troligen inte... Förutom mig, kanske.
Pappren är ett gammalmodigt, men effektivt sätt att kämpa för sina rättigheter.
Det fungerar verkligen bra. Visserligen måste man vänta ett och ett halvt år, men FAS kommer verkligen att genomföra en kontroll: vem, hur, till vem data överfördes, varför och så vidare.
Fråga från salen (nedan – Z): – Det finns ingen FAS i Vitryssland. Det är ett annat land.
AK: – Ja, jag förstår. Det finns säkert något motsvarande…
Invändningar från salen.
AK: – Okej, dåligt exempel, 'förlåt'. Det är inte vad som är viktigt. Bland mina vänner känner jag ingen som överhuvudtaget vet om existensen av en sådan historia – att man kan gå och skriva, och de kommer sedan att arbeta i ett år till.
Den andra historien, som också växer i Ryssland, men jag tror att ni kommer att hitta ett motsvarande i ert land. Jag älskar verkligen att göra så, när en statlig myndighet kommunicerar dåligt med dig, något bank eller liknande – du säger: 'Ge mig ett papper'. Och skriver på pappret: 'Enligt punkt 14 i lagen 152, ber jag att ni behandlar personuppgifterna på pappersformat.' Jag vet inte hur exakt det görs i Vitryssland, men det görs säkert. Enligt ryska lagar har de inte rätt att neka er den tjänsten baserat på detta.
Jag känner till många människor som har skickat sådana förfrågningar till Mail.ru och bett dem registrera deras personuppgifter i pappersformat. Mail.ru har länge kämpat emot detta. Jag känner till en utvecklare på Yandex, som blev utsatt för ett skämt: de tog bort hans konto på VK och skickade honom en bunt utskrivna skärmdumpar, och sa att de skulle skicka honom skärmdumpar varje gång han ville uppdatera sin sida.
Det är komiskt, men likväl är det en verklig alternativ, om någon verkligen bryr sig om sina data, å ena sidan… Å andra sidan, samma RKN sa till mig att detta avtal om behandling av personuppgifter – är formellt, och lagen föreskriver flera andra alternativ för att ge detta samtycke. Och att, till exempel, jag blev inbjuden hit till evenemanget, och om, till exempel, Human Constanta kan undvika att ingå ett avtal om behandling av personuppgifter med mig enligt ryska lagar (eftersom det faktum att jag kom och gick med på att tala, utgör ett samtycke till behandling av personuppgifter), – ändå tar alla dessa pappersbevis. Men RKN sa till mig att det inte är något faktum, att de förmodligen kommer att försvinna någon gång.
Jag hoppas att det aldrig kommer att skapas en enda operatör för personuppgifter i Ryssland, Gud förbjude, för det värsta som kan hända är att samla ihop alla personuppgifter i en enda korg. Enda alternativet skulle vara att lägga dem i en statlig korg. För vem vet vad som skulle hända med allt detta sedan.
Företag utbyter personuppgifter, och lagarna reglerar detta svagt.
De flesta företag utbyter olika uppgifter och identifierare. Det kan vara en butik som samarbetar med en bank, och sedan banken som samarbetar med ett socialt nätverk, och det sociala nätverket med något annat... Till slut har dessa människor en viss kritisk massa av kunskap som på något sätt kan användas, och allt detta hålls för närvarande på deras sida. Men det landar ändå i någon slags reklamtrafik eller vart som helst.
Överföring av data till tredje parter är det roligaste som finns, för lagarna beskriver inte vilka dessa tredje parter är, eller vem de överhuvudtaget ska anses vara »tredje«. Detta är för övrigt ett mycket vanligt uttryck bland amerikanska advokater – de talar om Third parties – vem anser ni vara tredje parter: farmor, gammelfarmor?... Det har till och med funnits ett fall i Amerika när någon datasuppgift avslöjades, en person stämde och de bevisade att personen kände ägaren av datan genom några vänner – något antal handskakningar, de hänvisade till några konstiga sociologiska studier – därigenom bevisade de att dessa människor inte kunde anses vara tredje parter för varandra. Roligt. Men faktum är att överföring av sådana data är mycket vanligt.
Även om du går in på en webbplats där det finns en räknare för identifiering – denna räknare har rätt att överföra data om denna trafik någonstans (till exempel till »Clickstream«, ägarna av reklamplattformar, »Pornhub«, till exempel). »Pornhub«, om någon av er är webbutvecklare, gå in och se hur många spårningspixlar som finns på »Pornhub«. Du går bara in – det laddas en enorm mängd javascript för att förbättra webbplatsens funktionalitet. I själva verket sätts det även upp cross-domain cookies, det finns verkligen allt för att denna information alltid har högt värde på »clickstream«-marknaden.
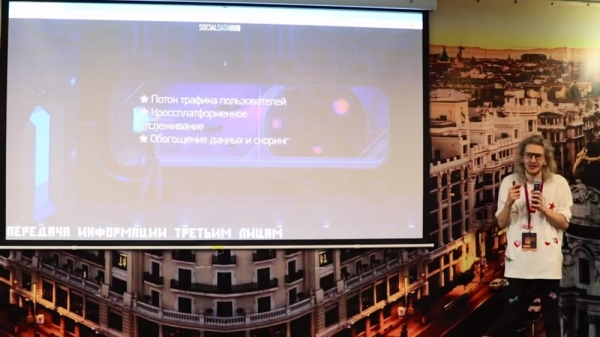
Facebook viker och avser inte att ta av sig masken
Självklart berättar ingen av de stora aktörerna för någon hur och till vem de säljer data. Därför försöker till exempel Europa just nu stämma Facebook. Efter införandet av GDPR försöker EU få Facebook att avslöja sina algoritmer för vidareförsäljning av data till tredje part.
Facebook gör inte detta och påstår högljutt att de inte gör det, eftersom de är "världens företag" (detta citerar jag från ett brev de skickade till mig), de är "emot skadlig användning av teknologi" (särskilt om ni säljer ansiktsigenkänning till Kreml). I allmänhet är poängen att Facebook inte är helt ärliga: deras huvudsakliga mål och det som kommer hända så snart en sådan mekanism avslöjas – man kommer att kunna beräkna lönsamheten av annonsering, man kommer att förstå det verkliga värdet av annonser.
Vill säga, om Facebook just nu säger att kostnaden för en annonsvisning är 5 rubel och vi säljer den till er för 3 (och liksom, två rubel blir kvar för oss), och de, hypotetiskt, får 5 % vinst på dessa annonsvisningar. I verkligheten är det inte 5 %, utan 505, eftersom om denna algoritm kommer ut (till vem och hur ofta Facebook har överfört klickströmmar, besöksdata, pixeldata till olika annonsnätverk), kommer det att visa sig att de tjänar mycket mer pengar än de säger. Och det handlar inte om pengarna i sig, utan att kostnaden per klick är en rubel, men i verkligheten – hundradelar.
Poängen är att alla försöker dölja en sådan överföring, oavsett om det är reklam eller icke-reklam trafik, men den finns där. Tyvärr går det inte att juridiskt ta reda på detta, eftersom företagen är privata, och allt som finns inom dem är deras privata rättighet och deras affärshemlighet. Men sådana historier dyker ofta upp där.
Narkohandlare är förutsägbara och "riskerar" på Avito
Den senaste bilden från denna presentation. Den är rolig, och poängen är att det finns vissa kategorier av människor som verkligen bryr sig om sina personuppgifter. Och det är bra, faktiskt! Det här exemplet handlar om en sådan kategori människor som narkohandlare. Det verkar som att dessa människor borde bry sig mycket om sina personuppgifter...
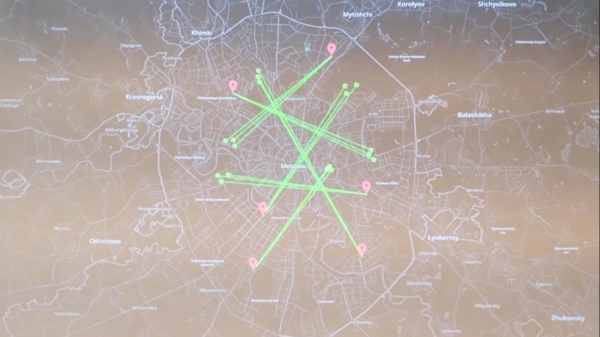
Detta är en undersökning som genomfördes i början av året under övervakning av de behöriga myndigheterna. Ja, det är ett manuskript som fick pengar för att köpa droger på "Telegram" och "Tor", men endast från personer som kunde identifieras.
I själva verket brinner nästan alla knarklangare i Moskva för att deras telefonnummer överhuvudtaget inte finns i några offentliga källor, men förr eller senare kommer de att sälja något på "Avito" där man kan förstå ungefär var dessa personer befinner sig. Poängen är att de röda prickarna visar var folk bor, medan de gröna visar var de åker för att lämna själva vet ni vad. Detta var en del av algoritmen som förutspådde patrullernas uppställning, men dessa killar från Moskva försöker alltid ta en sned väg så långt bort de kan.
De anser att om de bor uppe till vänster så bör de åka uppe till höger och där kan de garanterat aldrig bli hittade. Jag säger detta för att om du försöker gömma dig från de allestädes närvarande algoritmerna, är det verkligt bästa alternativet att byta beteendemodell: installera ett "Gastari" för att randomisera besök, ägande och så vidare. För guds skull, det finns till och med algoritmer, plugins, som ändrar webbläsarens storlek med några pixlar, så att man inte kan beräkna "fingeravtrycket" av webbläsaren och på så sätt identifiera dig.
Det var allt för mig. Om ni har frågor – låt oss höra. Här är en länk till presentationen.
Fråga från salen (F): – Kan ni säga, utifrån användningen av "Tor", när det gäller trafikövervakning... Rekommenderar ni det?
Att gömma sig är svårt, men möjligt
AK: – "Tor"? Det finns ingen "Tor" överhuvudtaget, i någon form. Jag vet faktiskt inte hur det är i Belarus – i Ryssland bör man verkligen inte gå in, eftersom nästan alla "grace nodes" plötsligt lägger till vissa paket till din trafik. Jag vet inte vilka, men om du tittar: det finns "noder" som märker trafiken – det är oklart vem som gör det och i vilket syfte – men någon märker den i rubriken så att man senare kan förstå. Just nu lagras all trafik i Ryssland, även om den lagras krypterad, och alla kritiserar "Jarovaya-paketet" angående lagrad krypterad trafik, men den förblir märkt, vilket innebär att den inte kan användas eller dekrypteras...
Z: – I Europa har detta redan lagrats länge, kanske i tio år.
AK: – Ja, jag förstår. Alla skrattar åt detta – typ, ni lagrar https som är omöjligt att läsa. Innehållet är oläsligt, men man kan förstå varifrån paketen kommit genom vissa algoritmer – baserat på paketens vikt, längd och så vidare. Och när du har alla leverantörer under kontroll, finns det självklart all trunkutrustning och alla pass.
Z: – Vilken webbläsare rekommenderar du att använda?
AK: – För "Tor"?
Z: – Nej, överhuvudtaget.
AK: – Nja, jag vet inte. Jag använder faktiskt "Chrome", men endast för att utvecklarpanelen är den mest användarvänliga. Om jag plötsligt behöver gå någonstans går jag till något café. Men där bör man verkligen inte logga in med ett riktigt SIM-kort.
Z: – Du nämnde några studenter. Undervisar du någonstans eller håller du några kurser?
AK: – Ja, vi har masterprogram i datajournalistik. Vi lär journalister att samla in data och analysera – de gör sådana studier regelbundet.
Det finns inga säkra applikationer.
Z: – I "Facebook" och "VKontakte" är det osäkert att kommunicera med vänner, så att man inte får kontextuell reklam senare. Hur kan man öka säkerheten?
AK: – Frågan är vad du anser vara en acceptabel säkerhetsnivå. I princip finns det inget som heter "säkert". Frågan är vad du anser vara acceptabelt. Vissa anser att det är acceptabelt att byta intima bilder via "Facebook", medan vissa medarbetare inom säkerhetstjänster anser att allt som sägs genom munnen, även till den närmaste personen, i princip är osäkert. Om du inte vill att sociala nätverk ska veta om detta, då – ja, det är bättre att inte skriva om det. Jag känner inte till några säkra appar. Jag är rädd att det inte finns några. Och det är normalt utifrån det faktum att varje ägare av varje app måste på något sätt tjäna pengar, även om appen är gratis eller det handlar om något medium. Det känns som om det är gratis, men de behöver fortfarande leva på något. Därför finns det inget som är helt säkert. Du måste bara avgöra för dig själv, så att säga, vad som passar dig.
Z: – Vad använder du?
AK: – Sociala medier?
Z: – Från meddelandetjänster.
AK: – Från meddelandetjänster använder jag den huvudsakliga statliga meddelandetjänsten i Ryska federationen – "Telegram".
Z: – "Viber". Är det säkert?
AK: – Förlåt, jag är inte så insatt i meddelandetjänster. Ärligt talat tror jag inte på säkerhet eller någonting, eftersom det skulle vara väldigt konstigt. Även om "Telegram" är open source och dess krypteringsalgoritmer är öppna. Men det är också en knepig grej, eftersom klienten är "open source", men ingen har sett servrarna. Jag tror inte det: det finns mycket spam, bottar och liknande i "Viber". Vem vet. Jag tycker att allt detta inte fungerar särskilt bra.
Vilka är farligare – företag eller staten?
Programledare (P): – Jag har en fråga till dig. Titta, du har nämnt detta några gånger i förbigående – att staten… För mycket data är inte särskilt bra… Företag har för mycket data. Nåväl, det är bara livet, eller hur? Så vem ska man vara mer rädd för – företag eller staten? Var finns fallgroparna?
AK: – Det här är en mycket komplicerad fråga. Den befinner sig på gränsen. En svår etisk gräns. För en människa, om han inte har något att frukta, om han inte har brutit mot lagen, varför behöver han egentligen privatliv? Även om jag inte anser så – det gör staten. Kanske finns det en viss sanning i detta. Jag säger dig, jag är mest rädd för hackare – typ sån här grej. Faktiskt den största hemskhet jag har sett i mitt liv (av allt detta): för cirka ett och ett halvt till två år sedan fångades en pedofil i Moskva-regionen och under utredningen hittades flera självstudier om "Python" på hans dator, skript, Api VK. Han samlade konton på tjejer, analyserade vem av dem som var i närheten, samlade innehåll som de... Kort sagt, du förstår. Det är den största hemskhet jag har sett. Och det är faktiskt det jag är rädd för, att någon en dag gör något liknande.
En liten "off-topic": Den europeiska säkerhetsorganisationen rapporterade förra året att antalet bedrägerier från bankkonton har ökat med cirka 20-25 procent när man hackade den hemliga frågan. Tänk bara nu på din hemliga fråga i banken, och om jag skulle kunna ta reda på svaret från öppna källor. Om det är din mammas flicknamn eller din favoriträtt... Överlag analyserade folk konton och utifrån det fick de reda på smeknamnet på favoritdjuret – typ så...
Z: – Du nämnde att företag och korporationer samlar in nödvändig information med hjälp av algoritmer? Du vet säkert hur?
AK: – Det var en rörelse av människor som en tid körde fotografier genom ett speciellt filter, så att den här filtret bröt bildanalysen, så att det sedan inte längre gick att identifiera dessa människor. Jag gav er exemplet att "Facebook" kämpade mot kryptografi i meddelanden. Och om denna grej dyker upp och blir vanlig, kommer sociala medier garanterat att bekämpa det. Dessutom fungerar ansiktsigenkänning mycket bra nu, och det gränsar till att ha den tillräckliga nivån för att "bryta" det här fotografiet (för att "bryta" algoritmen som känner igen dessa bilder) – troligtvis kommer det inte att vara något tydligt kvar på det.
Olika glitch-filter fungerar bra om det är en stark förskjutning över halva fotot. Då får ditt konto alla färger av LSD. Rent teoretiskt tycker jag inte att det är särskilt skrämmande om "Facebook" till exempel får reda på vilken bil jag har – förmodligen, så länge jag inte loggar in i bilen via "Facebook".
Rätten till glömska fungerar, men inte på internet.
Z: – Har du stött på en användare som skulle få dig att respektera hen, ta bort eller få tillgång? Du arbetar med stora datamängder, du informerar säkert om detta. Människor kan kontakta dig. Hur många procent?
AK: – Jag kommer att berätta nu. Det kommer faktiskt att bli intressant. Låt mig räkna hur många personer som kommer att gå in, för efter evenemanget brukar alltid 15-20 % gå in och fylla i formuläret för att ta bort data – det finns sånt. Faktiskt är det cirka 7-8 % stängda konton som vi inte analyserar, och ungefär 5 personer av tusen som ber om att få sina data raderade. Det är mycket lite, även efter min blygsamma åsikt.
Problemet här är följande: det finns något som kallas rätten till glömska. Men lagen om glömska tillämpas i alla fall i Ryssland enbart på sökmotorer. Det står direkt: sökmotorer. Och det handlar bara om att ta bort länkar till material, inte själva materialen. För att faktiskt ta bort något från internet måste man besöka alla dessa källor, så jag tror i princip inte på det. Vi försöker varna användarna att tänka först innan de publicerar.
För närvarande är denna procentandel mycket låg – 5-7 personer av tusen. För att nämna rätten till glömska: alla känner till det stora fallet "Sechin mot RBK". Lagen om glömska fungerade, artikeln togs bort, men den finns fortfarande överallt. Förstår ni att om något en gång kommit ut på internet, så försvinner det aldrig därifrån.
Användare tas bort, men de identifieras genom typiskt beteende.
Z: – Tycker ni inte att människor som tar bort sina konton och försöker bli "ett svart hål" kommer att befinna sig i en mer ogynnsam position i förhållande till andra ekonomiska agenter?
AK: Sannolikt ja – det här läget kommer att vara ogynnsamt för dem själva. Det finns massor av olika rabatter och erbjudanden som de är beroende av. Men rent teoretiskt, om en person tar bort sitt konto nu... Det är populärt bland olika extremister när de tar bort sina konton och skapar falska, men fortsätter att interagera med samma innehåll – den personen kan, återigen, identifieras (särskilt om det är inom samma sociala nätverk, från samma dator – det är en helt annan fråga); rent konkret, genom modellen för konsumtion av innehåll kan den personen hittas, om det finns ett sådant syfte.
Jag hoppas att det inom de närmaste 5 åren kommer att uppstå någon form av teknologi för att monetisera dessa data, där en person faktiskt kan få betalt – du betalar själv och mina data kommer inte att användas. Men jag tror att om det infördes en betald prenumeration i något "Instagram", så skulle ingen utnyttja den, därför är det en alternativ idé att betala användare för deras data. Men det kommer inte att hända på länge, eftersom lobbyerna för de stora företagen inte kommer att tillåta en sådan lag, även om det skulle vara coolt. Men där handlar det om att det är omöjligt att värdera det verkliga värdet av en persons data vid en viss tidpunkt.
"Facebook" – de är håliga killar
Z: God dag. Nyligen kom nyheten att "Facebook" avser att integrera alla sina projekt, inklusive "Instagram" och "Facebook", "WhatsApp" och så vidare. Vad är er åsikt, ur ett perspektiv av personlig data, när dessa program på min smartphone fortfarande finns som separata, men ändå tillhör Facebook?.. Vad kommer att hända härnäst?
AK: Jag förstår. Juridiskt sett tillhör de redan "Facebook", och de kan oinskränkt sammanfoga dem, så jag tror att inget kommer att förändras. Det enda är att nu räcker det med att hacka en app för att få tillgång till allt på en gång. Och "Facebook"... Jag hoppas att de övervakar detta. De är verkligen usla på säkerhet överallt.
Det har på senare tid dykt upp mycket information om detta – om dataläckor från "Facebook". Det har inte hänt för att "Facebook" plötsligt har börjat förlora dessa data, utan för att GDPR nu kräver att företaget informerar i förväg. Den största bötern inträffar om en läcka har skett men företaget har hållit tyst om det, och därför berättar "Facebook" nu om detta. Det innebär inte att det inte har funnits några dataläckor tidigare.
Z: – Hej. Jag har en fråga angående datalagring. Nu inför varje stat lagar som innebär att medborgarnas data måste lagras inom detta lands gränser. Vilket villkor måste uppfyllas för att denna lag ska följas, för en internationell applikation? Till exempel "Facebook": databasen är en...
Hur ska man göra för att uppfylla dessa villkor?
AK: – Lyssna, juridiskt sett räcker det att hyra en server i detta land och placera något där. Problemet är att det inte finns någon kompetent tillsynsmyndighet. "Facebooks" data ligger inte i Ryssland. Roskomnadzor kämpar och kämpar, kämpar och kämpar... "Facebook" har en del servrar där gränssnittet för just "Facebook" finns, och det går inte att kontrollera vart data faktiskt ligger eller hur de synkroniseras.
Z: – Kontrollera trafiken?
AK: – Kontrollera trafiken? Ja. Men trafiken kan senare gå till en viss huvudpunkt. Dessutom kan det finnas något typ av VPN mellan servrarna eller något annat. Rent teoretiskt är det omöjligt att kontrollera att en systemadministratör vid något tillfälle går in på den servern och hämtar något därifrån. Så detta lag är inte gjort för dataskydd, utan för att företag ska öppna representanter, betala skatter och verkligen lagra data inom landets gränser. Men enligt min mening är detta en väldigt konstig initiativ, ärligt talat.
Z: – Så det räcker med att kontrollera gränssnittet?
AK: Någon kan komma till er och kontrollera att ni har data lagrade. Men ni kan visa en "Excel", och ingen kommer att kunna verifiera detta, tveksamt att någon kommer att kontrollera det. Nu ser man bara på IP-adresser: vad IP-adressen kopplad till domänen faktiskt ligger inom landets gränser – de kontrollerar inte mer. Nu kommer de förmodligen att komma och kontrollera mig.
Det finns inga tjänster som är 100% pålitliga, men anständiga människor har inget att frukta.
Z: – En sådan nyhet, som har publicerats på många ställen: en kille från "Microsoft" lade ut och skapade en tjänst för att kontrollera sina…
AK: – Något i stil med: har dina lösenord läckt ut? I själva verket, efter läckorna på "Facebook" skapar alltid "Facebook" tillfälliga webbplatser där man kan kolla om man har hamnat i den databasen – återigen, GDPR kräver det. Det betyder att om du inte skapar en sådan lösning så får du det inte bra. Därför presenterar alla nu dessa projekt som "detta är vårt initiativ"; i själva verket kräver lagen det. Det är faktiskt en ganska cool sak, men jag skulle inte lita mycket på sådana kontrolltjänster, om man behöver skicka något mer komplext än sitt lösenord, eftersom många har samma lösenord.
Z: – Där skriver man bara in sin e-post och så säger de hur många gånger den har blivit komprometterad…
AK: – Jag litar egentligen inte på sådana saker, eftersom det är väldigt lätt att koppla dig till den här webbläsaren, till ett verkligt konto. Speciellt om du använder tjänster från samma människor som har startat denna webbplats. Det var som förra året när "Facebook" skickade: om dina intima bilder har läckt ut på "Facebook", skicka dem till oss så kontrollerar vi var de har nämnts.
Jag vet inte vad det är för PR-mardröm och vem som kom på det på "Facebook", men det har faktiskt hänt. De ville jämföra om ingen har skickat din nakenbild i privata meddelanden. I princip strävar det efter goda mål, men det är max konstigt. Jag skulle inte lita på det.
Z: – Och en fråga till. Hur stora är riskerna för läckage för den genomsnittliga användaren? Riskerna för skador från läckor.
AK: – Jag förstår. Beroende på vilken data som lagras. Jag tror att riskerna inte är så stora. Det värsta som kan hända är om e-post och lösenord läcker någonstans, och du har samma lösenord överallt – då ja. Jag anser generellt att användare inte har något att frukta. Men om de inte till exempel har någon chockerande information lagrad i sin Gmail. Det har funnits många exempel.
Den mest kända historien är den som inträffade i "Google", när en flicka i Utah blev kidnappad, och ingen kunde hitta henne. I ett ögonblick skickade kidnapparna hennes foton i ett arkiverat bilaga. Och "Google", medan de skannade denna bilaga, upptäckte tecken på barnpornografi. Alla blev funna. Och de lyckades till och med stämma "Google" för att de bröt mot sekretessen i kommunikationen. Denna rättsprocess pågick ganska länge. Men jag anser ändå att en vanlig användare inte har något att frukta, så länge de inte lägger ut, låt säga, sitt pass offentligt. Det är en dubbel historia – beroende på vilken typ av data och vilken typ av användare det handlar om. Kanske nu – ingenting skrämmande, men om 15 år, när de blir någon slags tjänsteman, kan deras material dyka upp.
Hur är det att arbeta med staten?
Z: – Tack. Du nämnde lite om att du gör forskningar för staten, statliga myndigheter och tjänster, arbetar med dem. Kan du berätta lite mer om några aktuella projekt? Om du kan, gärna mer om… Två frågor: den första – aktuella projekt, och den andra – har det kommit några sådana förslag från statliga tjänster…
AK: – Olämpliga!
Z: – Ja. När ni tänkte: kanske är det inte värt att göra det.
AK: – Jag ska berätta för er. Jag berättar detta för alla. Vi bråkade länge med den här personen på "Twitter". Från Milonovs team fick jag en fråga på Twitter om att hitta lärare som tittar på gayporr. Vi sa genast att nej. Men det finns sådana, e-postmeddelanden kommer ofta, och det är ofta kopplat till vissa oppositionspersoner, demonstrationer. Vi sysslar inte med sådan skit, vi har redan tillräckligt med smuts kastad på oss. Jag skäms inte för det.
Vi har följande policy kring "statsmyndigheter": vi utvecklar mjukvara, mjukvara för 3D-rekonstruktion, ansiktsigenkänning, dataanalys. Vad de konkret gör är mycket svårt att säga, men bland modellerna – det handlar om brottsförebyggande, något som rör statens säkerhet inom staden, människors rörelser, geomarknadsföring och så vidare. Från placeringen av objekt i den urbana miljön till identifiering av pedofiler, våldtäktsmän, mördare och andra otrevliga personer.
Må jag ärligt säga, vi har inte sysslat med några oppositionella. Kanske säger de inte detta till vårt ansikte. Faktum är att det är ett väldigt stort problem – samarbetet med "statsmyndigheterna", för de förklarar inte alltid vad uppgiften handlar om. De säger: gör mjukvara för att identifiera hushållerskor, men de har egentligen något helt annat i åtanke – allt går sönder där.
Dessutom är staten en mycket intressant och konstig kund som konstant försöker stoppa in några få pengar i din forskning, och ofta är deras angreppssätt och förståelse för maskininlärning väldigt ytliga. Till exempel har jag en separat föreläsning om maskininlärningsfel. Jag tar alltid upp exemplet när vi skapade ett brottsförebyggande system i Moskva-regionen, så sa beställaren: där watermelons säljs, vänligen öka faktorn med fyra gånger. Men det visade sig faktiskt att platserna där vattenmeloner säljs är överhuvudtaget inte kriminella. Det är bara felaktigheter baserade på en persons tankar.
Kort sagt, staten är en intressant kund, det finns väldigt många intressanta uppgifter. Många handlar om liknande modeller för att förutsäga något. Oftast handlar det om en stadsinfrastruktur.
Z: – Finns det källor där man kan följa era forskningar? Det finns mycket information. Såvitt jag förstår har mycket av den blivit kvar. Era sidor, något mer…
AK: – Jag har inga personliga sidor.
Z: – Stängde de troligen av "Facebook" redan?
AK: – För ungefär fyra månader sedan var det en historia: de skickade stora brev till oss och sa att "ni är hemska, ni säljer allt till Kreml och bryter alla regler på 'Facebook'. Till och med min hund fick ett brev: 'Hello, Mars blue corgi, du samlar data!' och så vidare. Lyssna, vi har en rebranding nu. Om två–tre veckor kommer vår webbplats att uppdateras. Då kan man följa med. Men vi är bara väldigt lata i detta avseende.
Hur kan man bedöma pålitligheten av en VPN?
Z: – När du sa att du skulle gå in i ett café utan att identifiera dig med ditt telefonnummer. Men vilket då?
AK: – Man kan inte prata – under någon annans namn, för det är att uppmana till överträdelse av identifieringsregler. Nej, nej, nej. Jag skämtar. Nu identifierar nästan alla kaféer allt möjligt – det handlar inte bara om telefonnummer, det finns massor av pixlar, där är enhetsidentifiering, MAC-adress och vad som helst, för att sedan använda det – från reklam syften till brottsbekämpande åtgärder. Så med sådana saker behöver man vara väldigt försiktig. Du kan inte bara skriva något, utan från din enhet kan man skriva något, och sen kan någonting hända.
Du kanske har sett historien om att det nu pågår utredningar om hur (i Vitryssland, förresten, också) Facebook-konton hyrs ut, liksom för casino-reklam. Men i verkligheten vet man inte för vad, dessutom ger man tillgång till datorn. Sådana saker behöver man undvika så mycket som möjligt. Om du beslutar dig för att skriva något anonymt från någonstans… Jag skulle gå till ett kafé och slå på någon bra VPN. Men faktiskt (återigen, jag pekar inte ut någon), när du använder en VPN-konto, kontrollera vem som äger den VPN, vilket företag det är, vem som äger det företaget och så vidare. För de flesta aktörerna på VPN-marknaden är inte så bra killar.
Nåväl, i Vitryssland spelar det ingen roll. I Ryssland kontrolleras en bra VPN utifrån om azino777 är blockerat där eller inte. För om det inte är det, så finns det en stor chans att den VPN-tjänsten stängs av inom en vecka. Så kontrollera allt.
Om självförstörande meddelanden
Z: – Du har pratat så mycket om privata meddelanden, att sociala medier läser dem… Men till exempel har Facebook hemliga privata meddelanden som kan ställas in (förutom att de också krypteras) att förstöras. Hur kommenterar du detta?
AK: – På inget sätt. För det första är jag inte superproffs på kryptografi, och för det andra, problemet här är att ingen har sett Facebooks servrar, ingen vet hur allt fungerar där. I något fall står det att det är end-to-end-kryptering, men det kanske inte är så, eller det är end-to-end men med några felmarginaler eller något annat. Det är värt att använda en sådan lösning om du är rädd för att den person du skickade detta till, vid något tillfälle, kommer att försöka göra något.
I Telegram finns en praktisk funktion för att skicka intima bilder som självförstörs: när du försöker ta en skärmdump raderas den automatiskt. På iPhone har det kommit en funktion för att spela in video från skärmen, och du kan spela in video från skärmen på så sätt och så vidare... Jag får faktiskt ofta material med denna funktion (självförstöring) – jag förstår aldrig varför. Jag kan ju ladda ner det direkt! Det är helt upp till er.
Social poäng i Kina: myter, verklighet, framtidsutsikter
L: – Jag utnyttjar faktiskt lite för mycket, även om jag inte behöver VPN (förresten, vi har en pålitlig VPN). Men frågan handlar om etik. Vi har en fantastisk vän från Kazakstan, vi tog med honom till en föreläsning. Vi satt någon gång på en konferens där det pratades om olika saker, och han säger (han arbetar med cybersäkerhet, det vill säga ren ingenjörssäkerhet, en person som är intresserad av tekniska lösningar): "Jag kom just tillbaka från Kina. De gör en så cool sak där – social poäng." Har du förresten gjort någon forskning om det här, hur det fungerar för dem?
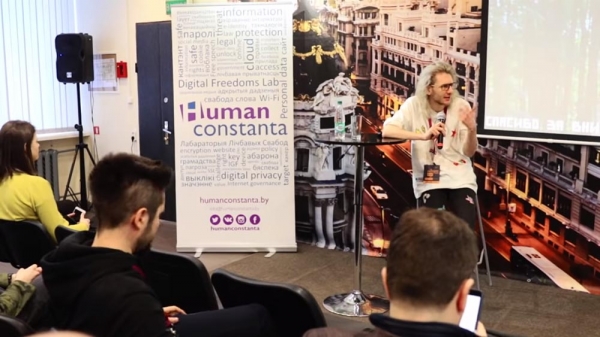
AK: – Vi säljer scoring i Ryssland, jag vet mycket om det.
L: – Så här har jag en fråga, skulle du kunna berätta mer om det – om vad som kanske väntar oss alla i framtiden. Men också fråga om etik. Han pratade så glatt: "Intressant ingenjörslösning!" Har du din egen etiska kod?
AK: – Ja, förresten, jag har det. För två år sedan införde vi den – just efter historien med Milonov bestämde vi oss för att rangordna dessa projekt på något sätt. Åter till poängen: det är en av de superpopulära frågorna, eftersom medierna demoniserar hela den här historien så mycket – att människor inte får lämna landet, dödas med laser från månen. Jag ger er, som sagt, ingenjörsgrejer...
Om du börjar gräva i denna historia och tittar på vilka parametrar som ingår i detta sociala betyg, kommer du att förstå: det inkluderar obetalda skulder, brottslighet, kreditvärdighet, det vill säga ur ett ingenjörsperspektiv är det riktigt imponerande. Om du lever utan att bryta mot lagen och lever gott – får du en låg ränta på ditt lån. Om du har ett viktigt socialt arbete (till exempel lärare) – får du bra boende. Först störde detta många eftersom det spreds en historia om att om du skriver dåligt om presidenten, kommer ditt betyg att sänkas. Även om det inte fanns några bevis. Till försvar av betygssystemet måste jag säga, att mot betygssystemet måste jag säga att ingen har sett algoritmen, vilka parametrar som faktiskt används.
Sen dök det upp en historia om att mer än en miljon människor inte fick lämna landet, att utresan var förbjuden. I verkligheten är detta inte helt korrekt formulerat. När du får visum (till exempel till Europa), ges visumet med beräkningen "70 euro om dagen" (något i den stilen); om du inte ger in ett inkomstintyg, får du inget visum. I Kina beslutade det lokala utrikesministeriet att gå lite längre: de varnade helt enkelt personer med otillräckliga medel för att om de ville åka utomlands, skulle de inte ha råd. Därför togs det senare in i konceptet att fattiga inte släpps utomlands. Detta är en komplicerad etisk fråga, den gränsar till en slags presumption av skuld-oskuld, men i praktiken kan jag inte ge någon bedömning.
Människor dödar, inte vapen
Det viktigaste att förstå: alla dessa algoritmer som samhället kritiserar – problemet ligger inte i algoritmerna. Algoritmerna har helt enkelt gjort det möjligt att snabbt analysera en stor "mängd" människor, och denna sociala fråga har lyfts upp. Det vill säga botten "Microsofts", som lärde sig från tweets och blev rasistisk – det är inte botten som är skyldig, utan tweetsen som den läste. Eller företaget som bestämmer sig för att bygga modellen för den idealiska medarbetaren, genom att analysera nuvarande, och det visar sig att detta är en vit, manlig med högre utbildning.
Det här är inte en modell – rasistisk, sexistisk eller något annat; det är människor som anställde dessa människor (rätt eller fel – inte viktigt). Allt gränsar till att artificiell intelligens är ond, dålig, och den kommer att förstöra världen, men i verkligheten… Om till exempel den ryska regeringen skulle anta en lag om att inte ge oppositionella gratis utbildning, och de skriver programvara som identifierar och berövar dem denna gratis utbildning – det är inte algoritmen som är skyldig. Ändå stöder ingen min koncept eftersom, när jag säger att det inte är vapnen som dödar människor, utan människorna, så blir jag kallad "fascist" och liknande.
Så, det är verkligen en väldigt cool teknisk lösning. Man behöver förstå varför detta, till exempel, inte kommer att hända i Ryssland. Ni [i Vitryssland] kommer inte att ha detta, eftersom ni är en europeisk stat och har det bra. I Ryssland kommer detta inte att ske av många skäl: för det första har vi inte samma nivå av förtroende för rättsväsendet som i Kina; vi har långt ifrån samma nivå av digitalisering. Varför lyckades allt i Kina? För att regeringen: de har – digital medicin, digital försäkring, digital polis. Och någon smart person kom på: låt oss kombinera allt detta och göra – i huvudsak är det ett lojalitetsprogram. Där finns fler fördelar än "inga fördelar".
Därför ja – jag tror att detta inte kommer att införas i Ryssland. Först måste hela Hälsodepartementet digitaliseras (och det är en uppgift för 50 år) – någon måste lägga ner sitt liv för att göra detta, men ingen kommer naturligtvis att göra det. Å andra sidan är ryska banker ledande i världen när det gäller att skåra människor, de gör allt möjligt: "Aha, en man? Gillar du unga tjejer? Här är ett kreditkort för din älskarinna". Det är mycket avancerat. Till exempel, i USA är liknande skåring praktiskt taget förbjuden överallt, eftersom det finns lagar som kräver att banken ska förklara för dig varför: "Aha! Eftersom företaget Social Data Hub har lagrat historik i 10 år, och detta är vad som har visat sig om dig"! Och gå nu och stäm både dem och oss! Men vi har inga sådana historier.
Varför tystas statistiken?
Jag stödjer i princip scoring, om det inte är någon "totalitär" historia. Men hela frågan är att det är omöjligt att förutsäga och värdera. Det är den svåraste frågan inom etiken för stora data – att förutsäga den sociala effekten som kommer att finnas där om 15 år. Jag, till exempel, har länge bett åklagarmyndigheten att öppna informationen om brottslighet. Uppgifterna om kriminalstatistik är en av hörnstenarna i all statistik; alla vill ha detta mycket. Men till exempel i Ryssland öppnas inte kriminalstatistik av en mycket enkel anledning: man är rädd för att störa demografin inom städerna. Man tror att människor kommer att sluta bo i vissa städer, även inom staden kommer allt att omfördelas på något sätt. Av samma anledning offentliggörs inte statistiken för EGE – ni förstår att i vissa skolor kommer folk att gå, i andra kommer de inte att gå.
Kanske är det rätt, kanske inte, men det har varit många projekt… Till exempel beslutade "Yandex" en gång (återigen, enligt "gula" rykten, jag har inte sett, vet inte) att lägga till antalet attacker på taxichaufförer i modellen för att förutsäga "fastigheter", det vill säga en viss metod för att bedöma brottsligheten, genom att räkna antalet klagomål från taxichaufförer om att någon trakasserade dem, hotade och så vidare. Det avbröts snabbt internt i företaget för att inte göra sådana saker.
Z: – Du kommunicerar med studenter, pratar med publiken i ditt land, här i vårt land. Har du märkt på antalet frågor från publiken att vi fortfarande är i det utvecklingsskede där vi tror att vi behöver sekretess, att vi kan gömma oss för någon, skydda våra data utan att lämna ut dem, gömma dem, kryptera dem. Om Europeiska unionen redan har gått vidare till nästa fas, sekretessfasen, som innebär kontroll över data – att tvinga alla som samlar in dina data att ge dig effektiv kontroll över dem... Enligt urval från regionerna, från sociala skikt – vilken kategori av medborgare, människor har redan mer gått vidare till det andra steget, eller vilka sitter fortfarande huvudsakligen kvar på det första?
Vem är mest bekymrad över säkerheten för personuppgifter?
AK: Det stora flertalet... Jag skulle säga: ingen bryr sig! Detta berör just nu toppledningen. Städerna i Ryssland – det är Moskva och Sankt Petersburg. Den aktiva centrum är IT-specialister, designers, kreativa yrken, alla som kan filtrera innehåll, skaffa ny kunskap, med ett stort intresse för internationella problem. Det handlar främst om toppledare; ja, IT-specialister (inte inklusive säkerhetsspecialister); bankirer – alltså alla som kan påverkas av dataintrång.
Om till exempel data från en hushållerska i något Kaluga stjäls: tveksamt att hennes liv skulle förändras allvarligt om någon stjäl tillgången till hennes Gmail, där hon har tillgång till sina serier. Frågan är att lagen skyddar alla lika, och det är rätt, för... ur lagens synvinkel är alla lika – haha... Men det viktigaste är att det är omöjligt att förstå hur mycket data är värt förrän den försvinner – tyvärr väldigt svårt att förutsäga. Men i huvudsak är det en sådan kategori invånare.
Telefon – i folie!
Jag har en gång i mitt liv sett total lagring av allt i två företag. Det ena är den största integratören inom informationssäkerhet: där är allt, ner till USB, tejpat med lim i kontoret; och människor där är likadana – jag träffade en person som hade sin telefon i en folieväska. Jag fick veta att det finns företag som säljer sådana speciella väskor. Den andra gången jag såg en liknande historia var på Bloomberg bland personalen: vi stod i rökpausen, och någon tog bilder någonstans, och en av dem sa – 'Så att vi inte syns i bakgrunden!' Jag tänkte: 'Oj, vad spännande!'
«Bättre vi än FSB»
Jag skulle inte vilja säga att det är mindre än en procent av befolkningen, men tyvärr bryr sig nästan alla i den allmänna massan inte. Men å andra sidan har jag en skandalös tjänst för att övervaka minderårigas handlingar (vi lanserade den länge sedan under sloganen 'Bättre vi än FSB') för att varna föräldrar om att minderåriga gör något galet, innan vår algoritm, installerad någonstans, skickar någon till dem.
Vid verifiering av ett barn måste en kopia av passet skickas (detta är i princip normal praxis), men vi skrev att ni kan klippa bort passnumret eftersom vi inte är intresserade av det; vi vill bara ha er bild, hologram och namn. Nästan 100 % av människor – ja, kanske 95 pass av 100 – har noggrant klippt bort dessa nummer i "Photoshop" och skickat bara den nödvändiga delen. De förstår att eftersom det inte behövs, så behöver det inte skickas. Enligt min åsikt är detta ett verkligt steg framåt, som de har drivits till av misstro mot oss.
Z: – Urvalet är specifikt. De som kontaktar oss är redan avancerade.
Människor vill inte bli övervakade, men läser inte avtalen.
AK: – Ja. Och en annan liknande sak: Vi lanserade en dejtingapp i slutet av förra året (vi kommer snart att starta om den). Det var en kontrollgrupp på 100 000 personer. Enligt GDPR-kraven fanns det 15 rutor i det personliga rummet – jag ger tillstånd till analys av interaktionen med gränssnittet, tillgång till min demografi, tillgång till 3D-rekonstruktionen av mitt ansikte, tillgång till mina personliga meddelanden och så vidare. Vi specificerade maximalt alla möjliga åtkomster. Det finns till och med statistik om vad folk har kryssat i. 98 % lämnade alla rutor oförändrade (även om de gick in på den här sidan och såg allt detta, men de brydde sig inte), medan de 2 % som vi analyserade var intressanta för att se vad som var prioriterat för dem.
Alla tog bort tillståndet för tillgång till personliga meddelanden och nästan alla tog bort tillståndet för tillgång till data från sexualtestet (vad de gillar, vad de fyllde i, sina avvikelser – jag skämtar). Men detta tryckte på människor: gränssnittet säger – läs detta noggrant, ger möjlighet att scrolla igenom avtalet till slut. Men detta gjordes uteslutande för att det var ett forskningsprojekt, och alla blev informerade. Ingen företag, inklusive oss, när vi släpper denna app för öppen användning kommer att tvinga någon att läsa detta meddelande till slut, för… ja, så fungerar det.
Under the condition that they came to us knowing what the company does, knowing that they entered a service that will offer candidates based on what kind of adult content you like – even based on this, only 2% read these checkboxes and actually did something. And practically none of them unchecked the box for 'Access to traffic and data on visits to other web pages'. Mostly everyone was concerned about personal messages.
Nakedness and arrests for likes – interesting laws of brotherly republics
Z: - I have a question about data protection. You can wrap your phone in foil, pretend there are none... Then it turns out that you seem to be saving, saving, but then you have to hand over your data to the state because it demands it from you, and you can't do anything about it... And it turns out that government contractors are all full of holes. And in Belarus, there’s such a norm: if I check the security of my personal data (adjust something and gain access to it), then I immediately become a criminal. The same article was used to accuse journalists in the 'BelTa case' of having unauthorized access to data (you can read about it yourself). So, my question is: are such restrictions effective measures for privacy, for the security of personal data?
AK: - I understand. There are many very interesting laws in Belarus. I literally just found out… I joke all the time about sharing naked pictures, and it turns out it's prohibited there.
Z: - Demonstration is forbidden!
AK: - That’s kind of strange.
Z: - You can look, but you can't share, you can't like. You can't even watch together!
AK: - I will answer your question. I'll return to the topic of 'people getting arrested for likes' in Moscow. In Russia, this is the number one issue. I don’t know about Belarus, but honestly, the state… If you analyze the statistics, in Moscow, 95 arrests for likes out of 100 happen when people report others, someone files a complaint against another person. The state very rarely initiates such cases. I think this law is absolutely absurd. I don’t know of a single real criminal who was imprisoned for this. But this measure is used to at least hold something against a person. I find this very strange. I think it will eventually be abolished.
Z: - It’s called keeping you under a lid.
AK: – Nä, okej… Jag kan inte riktigt säga. Jag är inte helt överens med staten, men min uppfattning är lite förändrad, ni vet, av människor som kommer till oss och säger: "Min son/dotter är försvunnen, hjälp mig att hitta hen." Jag säger: "Jag kan inte göra något utan ett domstolsbeslut." Du ser på dessa föräldrar, som skulle ge allt i sina liv, ge tillgång till alla uppgifter – bara för att lösa deras problem. Så det är väldigt svårt för mig att föra en sådan diskussion: Å ena sidan anser jag att staten gör rätt saker, när de griper verkliga människor, å andra sidan, att ge okontrollerad tillgång – det är verkligen en skrämmande historia.
Återvänder till din grej, "förlåt" för att jag avbröt. Jag tror överhuvudtaget inte på aluminiumfolieväskor. Att ha en mobiltelefon och linda in den i folie – det är lite dumt. Vad är poängen med det? För att telefonen inte ska koppla upp sig till "Wi-Fi"? Det är enklare att stänga av den. För att mobiloperatören inte ska identifiera dig? De kan ändå triangulera signalen på något sätt. För mig är de enda effektiva säkerhetsåtgärderna ett skyddat lagringsutrymme, som en lokal nätverk – kanske i lägenheten, där man kan förvara något.
Z: – Här handlar det om lagstiftning. Är lagstiftningen repressiv mot en person som vill kontrollera sina uppgifter?
AK: – Jag förstår, ja. Jag visste faktiskt inte om den här saken, så jag kan inte säga det exakt. I Ryssland finns inte något sådant, även om det är ganska komplicerat där. Kanske kan man rådgöra med kvalificerade jurister, och kanske finns det någon slags kryphål – kanske, gå till någon europeisk domstol… Nej? Jag kan inte säga något om det. Mina kunskaper i lag är ytligt, på nivå med en företagsledare. Jag vet vad man inte får göra för att ingen ska säga något till en. Det är förstås väldigt sorgligt.
Z: – Jag menar, att i andra länder (till exempel i USA) är det normalt att man kan testa en sårbarhet och sedan rapportera om den, men inte avslöja den.
AK: – Ja, "bug bounty". Jag förstår, det finns.
Z: – Och företagen har ingen mekanism för att bli av med dig, för det är billigare.
AK: – Den här saken gränsar också till juridiska nivåer. Beroende på hur du hittar denna sårbarhet. Jag tror att en stor mängd pengar som betalades för denna sårbarhet i Amerika betalades under ett sekretessavtal och under hot om att stämma personen. Jag håller inte heller på att hålla någon ljus. Vi riskerar alltid sådana saker. Jag har anställda som flera gånger har funnit liknande sårbarheter i olika statliga applikationer – jag säger alltid: "Skicka hellre ett anonymt brev än att berätta för dem att det finns en öppenhet där." Och sen kommer något forskningsinstitut som har installerat den här tjänsten... Jag kommer inte gå vidare med det.
Att kontrollera företagets ärlighet går inte: gillar du inte – använd det inte
Z: – Jag har en fråga. Ni sa att ni genomförde ett test – 15 kryssrutor skulle kryssas… Anta att användaren avmarkerar alla kryssrutor. Vem och hur kommer att kontrollera detta? Hur kan man ens verifiera det?
AK: – Ärligt talat: ingen och på inget sätt. Allvarligt. Att du hos "Google" har kryssat i eller av kryssrutan "Förbjud reklamspårning" betyder ingenting. Tyvärr, även när du i "VKontakte" sätter en förbud för att bli indexerad av sökmotorer, så indexerar sökmotorerna det ändå, och därefter visar de helt enkelt inte dessa resultat för vissa personer. Detta handlar om att det saknas kompetenta organ som kan verifiera detta. Dessutom är företag som gör detta – privata. "Facebook" har en korrekt eller felaktig ståndpunkt, de har en: gillar du inte – använd det inte.
Om reglering
Z: – Jag har bara en enkel fråga. Hur ser ni på frågan om reglering av databehandling, självreglering?
AK: – Jag, som representant för företaget, anser att marknaden, företagen behöver självreglering. Jag tror på att en förening av stora data kan reglera allt själva, utan statens inblandning. Jag har mycket låg tilltro till statlig reglering och jag är mycket skeptisk till alla berättelser där staten vill lagra något hos sig, för varje fall har visat att det blir mycket dåligt. Någon kommer garanterat att klistra in användarnamn och lösenord på en gul post-it-lapp på datorn och så vidare.
Generellt tror jag på självreglering. Dessutom tror jag att vi inom de kommande 5 åren kommer att nå en viss öppenhet. Redan nu kan ni se detta i nyhetsflödet, att det är mycket svårt för staten att ljuga för användarna, och för användarna att ljuga för systemet. Och det är i princip nog bra. Eftersom våra anställda kan räkna ut från offentliga bilder.
Allt detta leder till en minskning av brottsligheten, antar jag. Rent matematisk. Om någon är intresserad av att prata om att brottsligheten minskar – det finns många olika slutsatser man kan dra. Generellt står jag bakom självreglering av marknaden. Tack!

Lite reklam 🙂
Tack för att ni stannar kvar hos oss. Gillar ni våra artiklar? Vill ni se fler intressanta material? Stöd oss genom att göra en beställning eller rekommendera oss till era vänner, , en unik motsvarighet till entry-level servrar som vi har skapat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd är två gånger billigare i datacentret Equinix Tier IV i Amsterdam? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
