

Hej alla!
Jag vet att det finns många inställningar för OpenVPN. Men jag har själv stött på att det i princip saknas systematisk information om ämnet i rubriken och har därför beslutat att dela med mig av min erfarenhet, framförallt till dem som inte är experter på OpenVPN-administration, men som vill uppnå anslutning av fjärran nätverk typ site-to-site på NAS Synology. Det är också en anteckning för mig själv.
Så. Det finns en NAS Synology DS918+ med installerat paket VPN Server, som har OpenVPN konfigurerat och användare som kan ansluta till VPN-servern. Jag går inte in på detaljerna för serverinställningarna i DSM-gränssnittet (webbportalen för NAS-servern). Den informationen finns på tillverkarens hemsida.
Problemet är att DSM-gränssnittet (vid publiceringstillfället version 6.2.3) har ett begränsat antal inställningar för att hantera OpenVPN-servern. I vårt fall krävs en anslutningsschema av typen site-to-site, dvs. värdarna i kundens VPN-nätverk måste kunna se värdarna i VPN-serverns nätverk och vice versa. Typiska inställningar som finns på NAS gör det möjligt att bara ställa in åtkomst från värdar i kundens VPN-nätverk till värdar i serverns VPN-nätverk.
För att ställa in åtkomst till kundernas nätverk från VPN-servern behöver vi logga in på NAS via SSH och manuellt konfigurera OpenVPN-serverns konfigurationsfil.
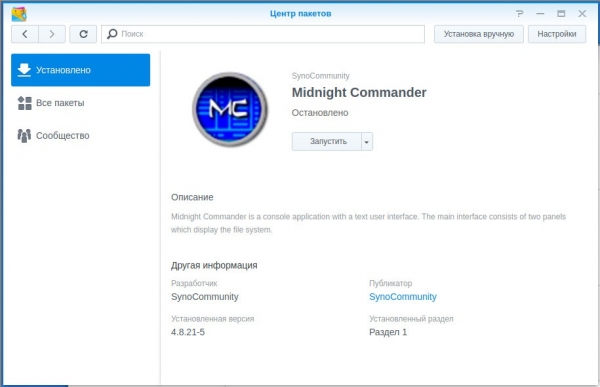
För att redigera filer på NAS via SSH föredrar jag att använda Midnight Commander. För detta har jag i Paketcenter kopplat in källan och installerat paketet Midnight Commander.
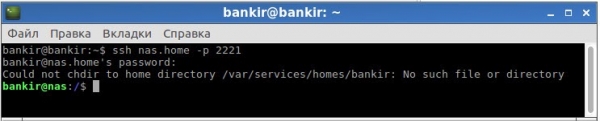
Logga in via SSH på NAS med ett konto med administratörsrättigheter.
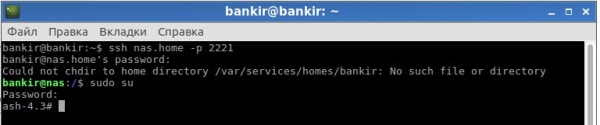
Skriv sudo su och ange administratörens lösenord en gång till:
Skriv kommandot mc och kör Midnight Commander:
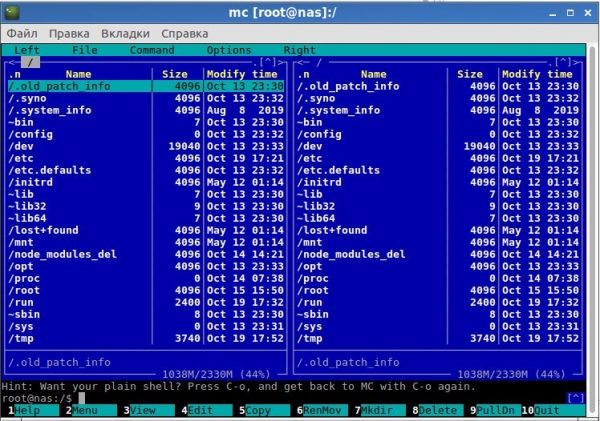
Därefter går vi till katalogen /var/packages/VPNCenter/etc/openvpn/ och hittar filen openvpn.conf:
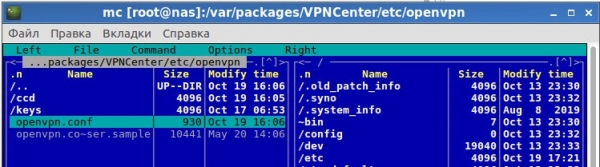
För uppgiften behöver vi ansluta 2 fjärrnätverk. För att göra detta skapar vi via DSM 2 konton på NAS med begränsade rättigheter till alla NAS-tjänster och ger åtkomst endast till VPN-anslutning i inställningarna för VPN Server. För varje klient måste vi konfigurera en statisk IP som tilldelas av VPN-servern och routing genom denna IP för trafik från VPN-serverns nätverk till VPN-klientens nätverk.
Utgångsdatan:
VPN-servernätverk: 192.168.1.0/24.
OpenVPN-serverns adresspool 10.8.0.0/24. Själva OpenVPN-servern får adress 10.8.0.1.
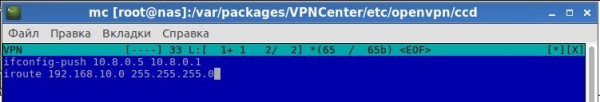
VPN-klientens nätverk 1 (VPN-användare): 192.168.10.0/24, ska få statisk adress 10.8.0.5 från OpenVPN-servern.
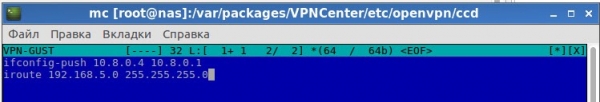
Klientens VPN-subnät 2 (användare VPN-GUST): 192.168.5.0/24, ska få en statisk adress 10.8.0.4 på OpenVPN-servern.
I inställningskatalogen skapar vi en mapp ccd och i den skapar vi inställningsfiler med namn som motsvarar användarnamnen.
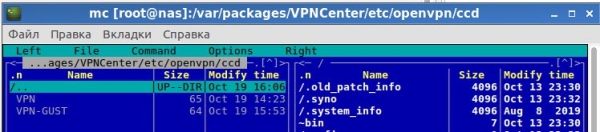
För VPN-användaren skriver vi följande inställningar i filen:
För användaren VPN-GUST skriver vi följande i filen:
Det återstår bara att justera OpenVPN-serverkonfigurationen - lägga till en parameter för att läsa klientinställningar och lägga till routing för klienternas subnät:
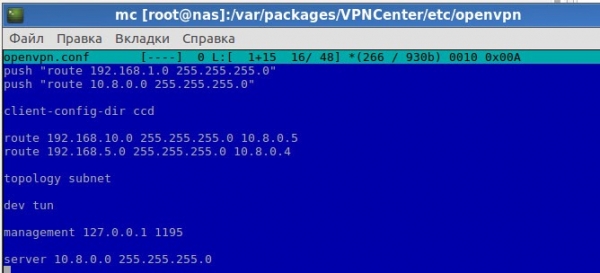
I den medföljande skärmdumpen ställs de första 2 raderna i konfigurationen in via DSM-gränssnittet (genom att markera alternativet "Tillåt klienter att få åtkomst till serverns lokala nätverk" i inställningarna för OpenVPN-servern).
Raden client-config-dir ccd anger att klientinställningarna finns i mappen ccd.
De följande 2 inställningsraderna lägger till rutter för klienternas subnät via de motsvarande OpenVPN-gatewayarna.
Och slutligen, för korrekt funktion måste subnet-topologin tillämpas.
Vi rör inte övriga inställningar i filen.
Efter att ha skrivit inställningarna, glöm inte att starta om VPN-servertjänsten i paketförvaltaren. På värdarna eller gatewayen för värdarna måste rutter skrivas för klienternas subnät via NAS.
I mitt fall fungerade routern (192.168.1.1) som gateway för alla värdar i subnätet där NAS finns (dess IP 192.168.1.3). Jag lade till routingposterna för nätverken 192.168.5.0/24 och 192.168.10.0/24 i den statiska routingtabellen med gateway 192.168.1.3 (NAS).
Glöm inte att, om brandväggen på NAS är aktiverad, måste du också konfigurera den. Dessutom kan en brandvägg vara aktiverad på klientsidan som också måste konfigureras.
PS. Jag är ingen professionell inom nätverkstekniker, speciellt när det gäller att arbeta med OpenVPN, jag delar bara min erfarenhet och publicerar de inställningar jag gjorde som gjorde det möjligt att ställa in kommunikation mellan subnäten av typen site-to-site. Det kan finnas enklare och/eller mer korrekta inställningar, jag skulle uppskatta om du delar din erfarenhet i kommentarerna.
Källa: habr.com
