

Tillsammans med kryptering av e-post och användning av elektroniska signaturer är en väl genomtänkt lösenordspolicy en av de mest effektiva och kostnadseffektiva sätten att skydda e-post från intrång. Lösenord som är skrivna på papper, lagrade i offentliga filer eller helt enkelt inte tillräckligt komplicerade utgör alltid en stor sårbarhet i företagets informationssäkerhet och kan leda till allvarliga incidenter med påtagliga konsekvenser för verksamheten. Därför måste det finnas en strikt lösenordspolicy inom varje företag.
Men varje säkerhetsexpert vet att lösenordspolicyn bara kommer att ge resultat när den inte bara finns, utan också strikt efterlevs av alla, eller åtminstone av nyckelpersoner inom organisationen. Att uppnå detta är svårare än det verkar. Redan hårt arbetande anställda glömmer ständigt behovet av att byta lösenord eller går den enklaste vägen, vilket gör lösenordet enklare och enklare varje gång och därmed eliminerar hela effekten. Därför hanteras efterlevnaden av lösenordspolicyer vanligtvis med olika tekniska medel.
För att övervaka efterlevnaden av lösenordspolicyn i Zimbra krävs inga tredjepartsapplikationer. Detta kan uppnås med hjälp av inbyggda verktyg.
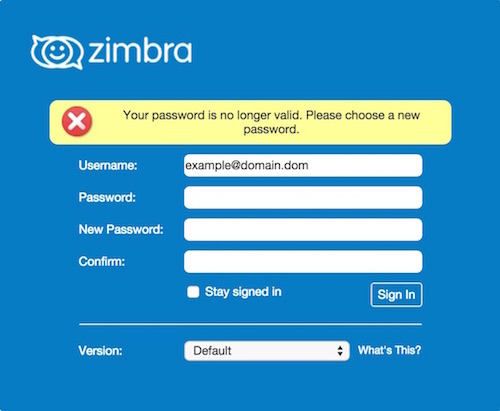
Först bör vi förstå hur lösenordshantering är organiserad i Zimbra. Vid skapandet av ett nytt konto tilldelas det en temporär lösenord av administratören. Efter detta kan användaren själv logga in på kontot och byta lösenord. Alla lösenord lagras i krypterad form på servern Zimbra och är därför otillgängliga även för serveradministratören. Därför, om användaren glömmer sitt lösenord, måste de skapa ett nytt. Notera att fram till nyligen krävdes administratörens deltagande för att skapa ett nytt lösenord, men i den senaste versionen av Zimbra Creative Suite 8.8.9 har möjligheten lagts till för användare att själv ställa in ett nytt lösenord.
Inställningarna för lösenordspolicy kan hittas i inställningarna för individuella användare och användargrupper. Konfigurationen kan ställas in:
- Lösenordslängd — gör det möjligt att ställa in en minimi- och maximilängd för lösenordet. Som standard är den minimala längden för lösenordet 6 tecken och den maximala 64.
- Lösenordsålder — gör det möjligt att ställa in en tidsperiod efter vilken lösenordet blir ogiltigt. Användare behöver inte vänta på att lösenordets giltighetstid ska gå ut, det kan bytas även innan tidsfristen löper ut.
- Minimalt antal versaler — gör det möjligt att ställa in ett minimiantal stora bokstäver som ska användas i lösenordet.
- Minimalt antal gemener — gör det möjligt att ställa in ett minimiantal små bokstäver som ska användas i lösenordet.
- Minimalt antal siffror — gör det möjligt att ställa in ett minimiantal siffror från 0 till 9 som ska användas i lösenordet.
- Minimalt antal skiljetecken — gör det möjligt att ställa in ett minimiantal skiljetecken och specialtecken som ska användas i lösenordet.
- Följ lösenordshistorik — gör det möjligt att ange antal sparade lösenord så att användaren inte periodiskt använder återkommande lösenord.
- Lösenord låst — det här alternativet gör det möjligt att förbjuda användaren att ändra lösenordet.
- Aktivera låsning efter misslyckad inloggning — det här alternativet gör det möjligt att ställa in systemets reaktion på att ett felaktigt lösenord skrivs in.
Som ni ser är inställningarna för lösenord i Zimbra tillräckligt flexibla och kan anpassas till lösenordspolicyn på nästan vilket företag som helst. Dessutom kan man genom att använda ett enkelt skript ställa in att påminnelser skall skickas till användarna, om att deras lösenord snart kommer att gå ut. Tack vare denna påminnelse kan medarbetaren i lugn och ro byta lösenord, medan den medarbetare som missade att byta lösenord kan få en negativ påverkan på sin effektivitet på grund av att e-posten inte fungerar på morgonen.
För att detta skript ska fungera, måste det kopieras till en fil och göras körbart. Det rekommenderas att automatisera körningen av detta skript med hjälp av Cron så att det varje dag påminner användare som länge inte har uppdaterat sina lösenord om att de snart kommer att sluta fungera. Dessutom måste ni i skriptet ersätta zimbra.server.com med ert eget namn. domän.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Därmed kan man säga att Zimbra Collaboration Suite är helt lämplig även för företag med strikta lösenordspolicyer, och tack vare de inbyggda funktionerna är det ganska enkelt att säkerställa att personalen följer dessa.
För alla frågor relaterade till Zextras Suite kan du kontakta företagets representant "Zextras", Katerina Triandafiliidi, via e-post på katerina@zextras.com
Källa: habr.com
