

Den 4 juli höll vi ett stort . Idag publicerar vi en transkription av Andrei Novikovs presentation från Qualys. Han kommer att berätta vilka steg som måste vidtas för att bygga en arbetsprocess för sårbarhetshantering. Spoiler: vi når skanning först efter att ha kommit halvvägs.
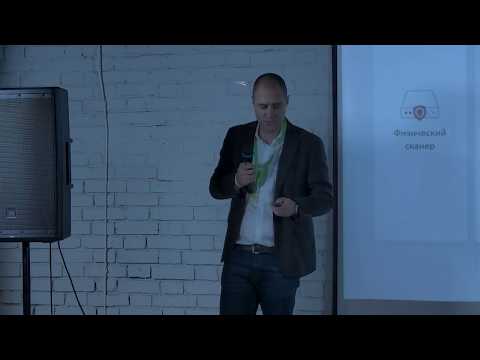
Steg 1: Bestäm nivån på mognad för sårbarhetshanteringsprocesserna
I början behöver man förstå vilken nivå er organisation befinner sig på när det gäller mognad i sårbarhetshanteringsprocesserna. Endast efter detta kan ni förstå vilken väg ni ska ta och vilka steg som behöver vidtas. Innan ni ger er ut på skanning och andra aktiviteter behöver organisationer göra ett internt arbete och förstå hur era nuvarande processer ser ut både ur IT- och informationssäkerhetssynpunkt.
Försök att svara på grundläggande frågor:
- har ni processer för inventering och klassificering av tillgångar;
- hur ofta skannas IT-infrastrukturen och täcker ni hela infrastrukturen, ser ni hela bilden;
- övervakas era IT-resurser;
- har ni implementerat några KPI:er i era processer och hur vet ni att de uppfylls;
- är alla dessa processer dokumenterade.
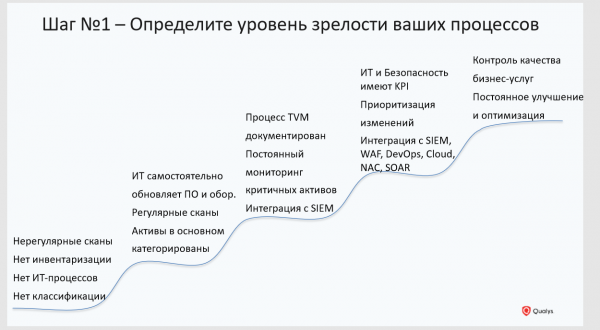
Steg 2: Säkerställ fullständig täckning av infrastrukturen
Ni kan inte skydda det ni inte känner till. Om ni inte har en fullständig bild av vad som utgör er IT-infrastruktur kommer ni inte att kunna skydda den. Modern infrastruktur är komplex och förändras ständigt både kvantitativt och kvalitativt.
Nu bygger IT-infrastrukturen inte bara på en klassisk teknologisk stack (arbetsstationer, servrar, virtuella maskiner), men också på relativt nya – containrar, mikrotjänster. Informationssäkerhetstjänsten undviker dem så mycket den kan, eftersom det är mycket svårt att arbeta med dem med hjälp av de befintliga verktygen, som mestadels består av skannrar. Problemet är att ingen skanner kan täcka hela infrastrukturen. För att en skanner ska kunna nå en nod i infrastrukturen måste flera faktorer sammanfalla samtidigt. Tillgången måste befinna sig inom organisationens perimeter vid skanningstillfället. Skannern måste ha nätverksåtkomst till tillgångarna, deras konton, för att samla in fullständig information.
Enligt vår statistik, när det gäller medelstora eller stora organisationer, fångas cirka 15–20 % av infrastrukturen inte av skannern av olika skäl: tillgången har lämnat perimetererna eller dyker överhuvudtaget aldrig upp på kontoret. Till exempel en anställds bärbara dator som arbetar på distans, men som ändå har tillgång till det företagsnätverket, eller så finns tillgången på externa molntjänster som Amazon. Och skannern kommer sannolikt inte att veta något om dessa tillgångar, eftersom de ligger utanför dess synfält.
För att täcka hela infrastrukturen behöver man använda inte bara skannrar, utan en hel uppsättning sensorer, inklusive teknologier för passiv trafikavlyssning för att upptäcka nya enheter i din infrastruktur, agentbaserad datainsamlingsmetod för att få information – vilket gör att man kan få data online, utan att behöva skanna, utan att behöva ange inloggningsuppgifter.
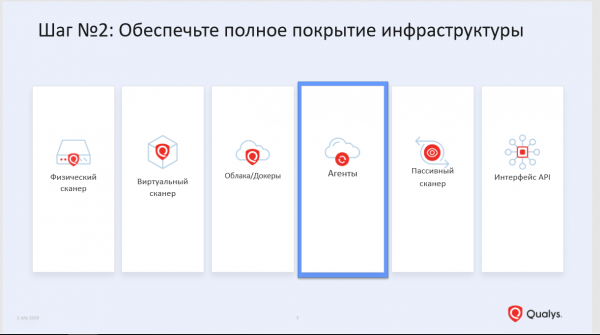
Steg № 3: Utför kategorisering av tillgångar
Inte alla tillgångar är lika värdefulla. Att avgöra vilka tillgångar som är viktiga och vilka som inte är det är din uppgift. Ingen verktyg, samma skanner, kan göra det åt dig. I bästa fall analyserar informationssäkerhet, IT och verksamhet tillsammans infrastrukturen för att identifiera affärskritiska system. För dem definierar de acceptabla metrikar för tillgänglighet, integritet, konfidentialitet, RTO/RPO med mera.
Detta kommer att hjälpa till att bestämma prioriteter i sårbarhetshanteringsprocessen. När era specialister får information om sårbarheter kommer det inte vara en lista med tusentals sårbarheter över hela infrastrukturen, utan en granulerad information med hänsyn till systemens kritikalitet.
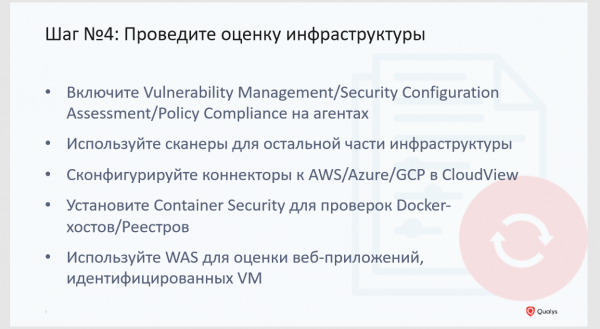
Steg № 4: Genomför en bedömning av infrastrukturen
Och först i det fjärde steget kommer vi till bedömningen av infrastrukturen utifrån sårbarheter. Vi rekommenderar att ni på detta stadium uppmärksammar inte bara sårbarheterna i programvaran, utan även konfigurationsfel som också kan utgöra sårbarheter. Här rekommenderar vi en agentbaserad metod för informationsinsamling. Scanners kan och bör användas för att bedöma säkerheten vid perimeterskydd. Om ni använder resurser från molnleverantörer, behöver ni även samla in information om tillgångar och konfigurationer därifrån. Ge särskild uppmärksamhet åt analysen av sårbarheter i infrastrukturer som använder Docker-containrar.
Steg № 5: Ställ in rapporteringen
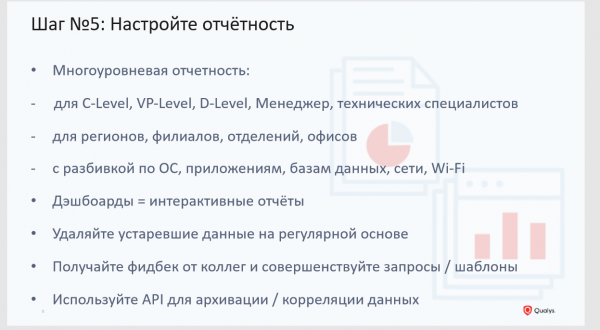
Detta är en av de viktiga delarna inom processen för sårbarhetshantering.
Första punkten: ingen kommer att arbeta med mångsidiga rapporter med ett oorganiserat list av sårbarheter och beskrivningar för åtgärder. Man måste först och främst kommunicera med kollegor och ta reda på vad som bör ingå i rapporten och hur de föredrar att ta emot data. Till exempel behöver en administratör inte en detaljerad beskrivning av en sårbarhet, utan endast information om patchen och en länk till den. En annan specialist är intresserad av sårbarheterna som har hittats i nätverksinfrastrukturen.
Andra punkten: med rapportering menar jag inte bara pappersrapporter. Det är ett föråldrat format för informationshämtning och en statisk historia. En person får rapporten och kan inte påverka hur data presenteras i den. För att få rapporten i önskat format måste IT-specialisten kontakta informationssäkerhetsspecialisten och be honom omformatera rapporten. Tiden går, nya sårbarheter dyker upp. Istället för att överföra rapporter mellan avdelningar, bör specialister från båda områdena ha möjlighet att övervaka data online och se samma bild. Därför använder vi dynamiska rapporter i vår plattform i form av anpassningsbara instrumentpaneler.
Steg № 6: Prioritera
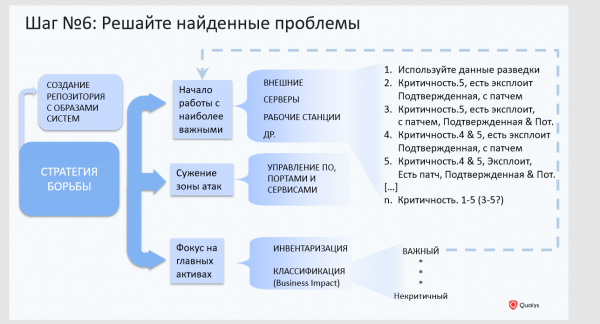
Här kan man göra följande:
1. Skapa ett repository med gyllene systembilder. Arbeta med gyllene bilder, kontrollera dem för sårbarheter och konfigurationens korrekthet kontinuerligt. Det kan göras med hjälp av agenter som automatiskt rapporterar om nya tillgångar och tillhandahåller information om deras sårbarheter.
2. Fokusera på de tillgångar som är kritiska för verksamheten. Det finns ingen organisation i världen som kan eliminera sårbarheter på en gång. Processen för att åtgärda sårbarheter är långvarig och till och med besvärlig.
3. Minska attackytan. Rensa din infrastruktur från onödig mjukvara, stäng av onödiga portar. Vi hade nyligen ett fall med ett företag där cirka 100 000 sårbarheter relaterade till en gammal version av webbläsaren Mozilla hittades på 40 000 enheter. Som senare visade sig hade Mozilla implementerats i en guldbild för många år sedan, ingen använder den, men den är en källa till många sårbarheter. När webbläsaren togs bort från datorerna (den befann sig även på några servrar), försvann dessa tiotusentals sårbarheter.
4. Rangordna sårbarheterna utifrån hotdatabaser. Tänk på inte bara hur kritisk sårbarheten är, utan också på förekomsten av offentlig exploatering, skadlig kod, patchar, extern åtkomst till systemet med sårbarheten. Utvärdera påverkan av denna sårbarhet på kritiska affärssystem: kan den leda till dataloss, avbrott i servicen m.m.
Steg 7: Koordinera KPI:er
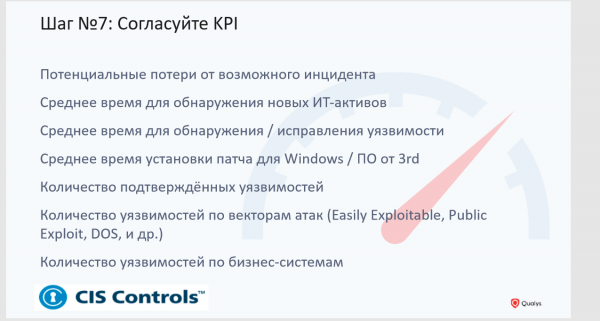
Skanna inte bara för att skanna. Om det inte görs något med de upptäckta sårbarheterna blir skanningen en meningslös operation. För att arbetet med sårbarheter inte ska bli en formalitet, tänk på hur ni kommer att utvärdera dess resultat. Informationssäkerhet och IT måste enas om hur arbetet med att åtgärda sårbarheter ska genomföras, hur ofta skanningar, patchinstallationer osv. ska utföras.
I bilden ser du exempel på möjliga KPI:er. Det finns också en utökad lista som vi rekommenderar till våra kunder. Om det är av intresse, hör av dig så delar jag gärna med mig av denna information.
Steg 8: Automatisera
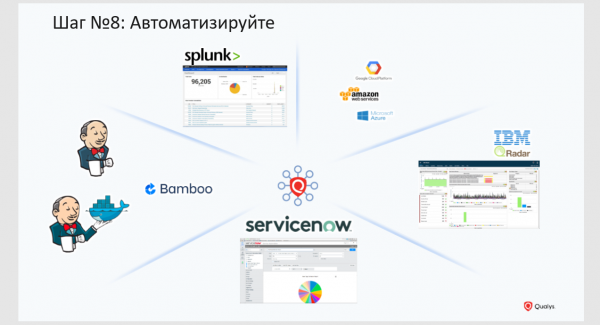
Jag återkommer till skanningen. Vi på Qualys anser att skanning är det minst viktiga som kan göras idag i hanteringen av sårbarheter, och att det i första hand bör automatiseras så mycket som möjligt, så att det kan utföras utan inblandning av en IT-säkerhetsspecialist. Idag finns det många verktyg som möjliggör detta. Det räcker med att de har ett öppet API och nödvändigt antal kopplingspunkter.
Ett exempel som jag gärna tar upp är DevOps. Om du ska implementera en sårbarhetsskanner där, kan du helt och hållet glömma DevOps. Med gamla teknologier, som en klassisk skanner, kommer du helt enkelt inte att släppas in i dessa processer. Utvecklarna kommer inte att vänta på att du skannar och ger dem en obekväm fler-sidig rapport. Utvecklarna förväntar sig att sårbarhetsinformation ska komma in som buggrapporter i deras kodbyggnadssystem. Säkerhet måste sömlöst integreras i dessa processer och den måste vara en funktion som automatiskt anropas av systemet som används av dina utvecklare.
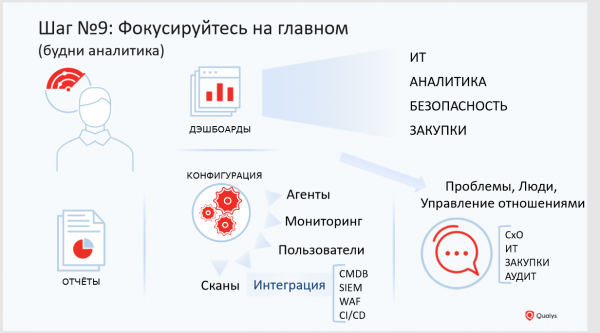
Steg nr 9: Fokusera på det viktigaste
Fokusera på vad som verkligen gynnar ditt företag. Skanningar kan vara automatiska, rapporter kan också skickas automatiskt.
Fokusera på att förbättra processerna så att de blir mer flexibla och användarvänliga för alla deltagare. Fokusera på att säkerhet integreras i alla avtal med dina partner som, till exempel, utvecklar webbapplikationer åt dig.
Om du behöver mer detaljerad information om hur man bygger en sårbarhetshanteringsprocess inom företaget, tveka inte att kontakta mig och mina kollegor. Jag hjälper gärna till.
Källa: habr.com
