

Verktygslåda för nybörjare inom pentesting: vi presenterar en kort sammanställning av de viktigaste verktygen som kommer att vara användbara vid pentesting av interna nätverk. Dessa verktyg används redan aktivt av en bred krets av specialister, så att känna till deras möjligheter och behärska dem perfekt kommer att vara fördelaktigt för alla.
Innehåll:
Nmap ("Network Mapper")
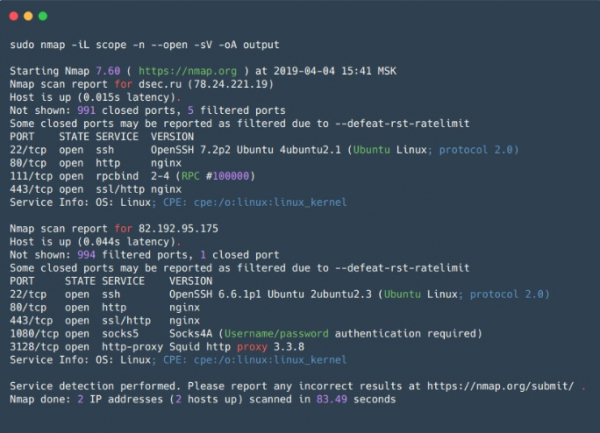
– en öppen källkodsverktyg för nätverksskanning, är en av de mest populära verktygen bland säkerhetsexperter och systemadministratörer. Används först och främst för portskanning, men har också en stor mängd användbara funktioner som i praktiken gör Nmap till en superkombinator för nätverksundersökningar.
Förutom att kontrollera öppna/stängda portar kan Nmap identifiera tjänsten som lyssnar på den öppna porten och dess version, och ibland hjälper det till att avgöra operativsystemet. Nmap har stöd för skript för skanning (NSE – Nmap Scripting Engine). Med skripthantering är det möjligt att kontrollera sårbarheter för olika tjänster (om det finns ett skript för det, eller så kan man alltid skriva sitt eget) eller knäcka lösenord för olika tjänster.
Således möjliggör Nmap att skapa en detaljerad nätverkskarta, få maximal information om aktiva tjänster på värdar i nätverket samt kunna proaktivt kontrollera vissa sårbarheter. Nmap har också flexibla skanningsinställningar, vilket gör det möjligt att justera skanningshastighet, antal trådar, antal grupper för skanning osv.
Bra för att skanna små nätverk och oumbärlig för punktinspektion av enskilda värdar.
Fördelar:
- Snabbt på ett litet antal värdar;
- Flexibilitet i inställningar – man kan kombinera alternativ på ett sätt som ger maximal informativ data på en rimlig tid;
- Parallell skanning – listan över målvärdar delas upp i grupper, och sedan skannas varje grupp i tur och ordning, därinne används parallell skanning. Att dela upp dem i grupper är också en liten nackdel (se nedan);
- Fördefinierade skriptset för olika uppgifter – man behöver inte spendera mycket tid på att välja specifika skript, utan kan ange grupper av skript;
- Resultatutsignalering – 5 olika format, inklusive XML, som kan importeras till andra verktyg;
Nackdelar:
- Skanning av hostgrupper – information om en host är inte tillgänglig förrän skanningen av hela gruppen är klar. Detta kan åtgärdas genom att ställa in maximala gruppstorlekar och max tidsintervall för att vänta på svar på förfrågningar innan man slutar försöka eller gör en ny försök;
- Vid skanning skickar Nmap SYN-paket till målporten och väntar på något svarspaket eller att tidsgränsen överskrids om det inte finns något svar. Detta påverkar skannerens prestanda i stort, jämfört med asynkrona skannrar (t.ex. zmap eller masscan);
- Vid skanning av stora nätverk kan användning av flaggor för att påskynda skanningen (—min-rate, —min-parallelism) ge falskt negativa resultat, där öppna portar på hosten missas. Dessa alternativ bör också användas med försiktighet, med tanke på att en hög paketfrekvens kan leda till oavsiktlig DoS.
Zmap
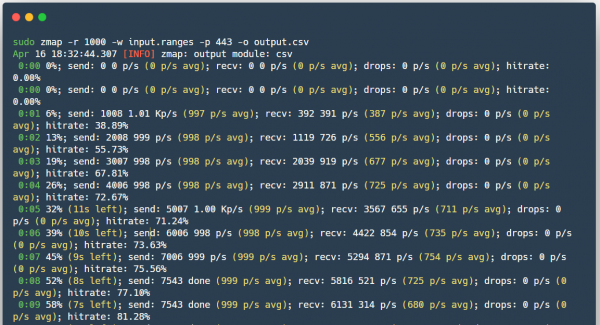
(inte att förväxla med ZenMap) – är också en öppen källkodsskanner, som skapades som ett snabbare alternativ till Nmap.
Till skillnad från Nmap – när Zmap skickar SYN-paket väntar den inte på att svaret ska komma tillbaka, utan fortsätter att skanna, medan den parallellt väntar på svar från alla hostar, vilket innebär att den faktiskt inte upprätthåller en anslutningstillstånd. När svaret på SYN-paketet kommer, kan Zmap genom innehållet i paketet förstå vilken port och på vilken host som var öppen. Dessutom skickar Zmap endast ett SYN-paket till den skannade porten. Det finns också möjlighet att använda PF_RING för att snabbt skanna stora nätverk, om du plötsligt har en 10-gigabitsgränssnitt och ett kompatibelt nätverkskort.
Fördelar:
- Skanningshastighet;
- Zmap genererar Ethernet-ramar och hoppar över systemets TCP/IP-stapel;
- Möjlighet att använda PF_RING;
- ZMap randomiserar mål för en jämn fördelning av belastningen på den skannade sidan;
- Möjlighet till integration med ZGrab (verktyg för insamling av information om tjänster på applikationsnivå L7).
Nackdelar:
- Kan orsaka överbelastningsproblem för nätverksutrustning, till exempel kan det förstöra mellanliggande routrar, trots den fördelade belastningen, eftersom alla paket passerar genom en router.
Masscan
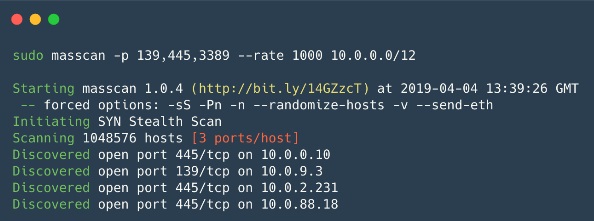
— förvånande nog är detta också en öppen källkodsscanner som skapades med ett enda syfte — att skanna Internet ännu snabbare (på mindre än 6 minuter med en hastighet av ~10 miljoner paket/s). I huvudsak fungerar det nästan likadant som Zmap, men ännu snabbare.
Fördelar:
- Syntaxen liknar Nmap, och programmet stöder också vissa Nmap-kompatibla alternativ;
- Hastigheten är en av de snabbaste asynkrona skannrarna.
- Flexibel skanningsmekanism — återupptagande av avbruten skanning, lastbalansering över flera enheter (precis som i Zmap).
Nackdelar:
- Som med Zmap är belastningen på själva nätverket extremt hög, vilket kan leda till DoS;
- Som standard finns det ingen möjlighet att skanna på applikationsnivå L7;
Nessus
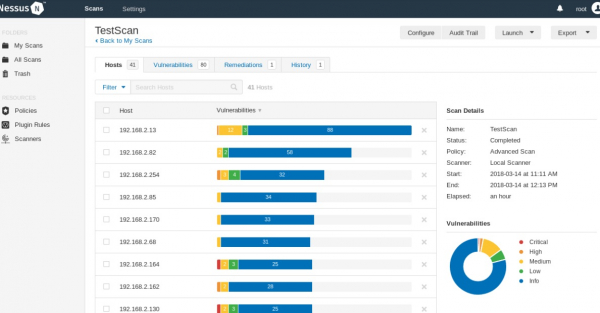
— en scanner för att automatisera kontroll och upptäckte kända sårbarheter i systemet. Koden är stängd, det finns en gratisversion av Nessus Home som tillåter skanning av upp till 16 IP-adresser med samma hastighet och detaljerad analys som i den betalversionen.
Kan identifiera sårbara versioner av tjänster eller servrar, upptäcka konfigurationsfel i systemet, utföra bruteforce av ordlistelösenord. Kan användas för att bekräfta korrektheten av tjänsternas inställningar (e-post, uppdateringar, etc.) samt vid förberedelse för PCI DSS-revision. Dessutom kan du i Nessus överföra autentiseringsuppgifter för värden (SSH eller domänanvändarkonto i Active Directory) och scannern får tillgång till värden och genomför kontroll direkt på den, denna alternativ kallas credential scan. Bekvämt för företag som genomför revisioner av sina egna nätverk.
Fördelar:
- Separata scenarier för varje sårbarhet, databasen uppdateras ständigt;
- Resultatutskrift — ren text, XML, HTML och LaTeX;
- Nessus API — möjliggör automatisering av skanningsprocesser och resultatåtervinning;
- Credential Scan, du kan använda Windows eller Linux-autentiseringsuppgifter för att kontrollera uppdateringar eller andra sårbarheter;
- Möjlighet att skriva egna inbäddade säkerhetsmoduler — scannern har sitt eget skriptspråk NASL (Nessus Attack Scripting Language);
- Du kan ställa in en tid för regelbundna skanningar av lokala nätverk — genom detta kommer Informationssäkerhetstjänsten att vara medveten om alla förändringar i säkerhetskonfigurationen, nya värdar och användning av ordlistelösenord eller standardlösenord.
Nackdelar:
- Det kan förekomma störningar i de skannade systemen — med den avstängda säkerhetskontrollen måste man arbeta försiktigt;
- Versionen som tillåter kommersiell användning är inte gratis.
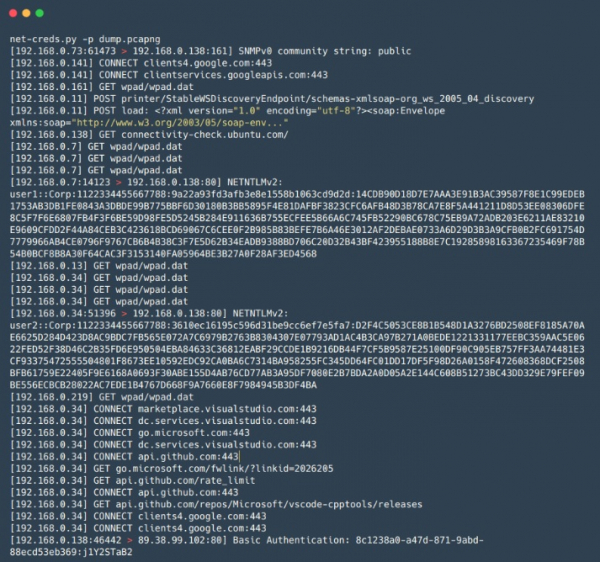
Net-Creds
— ett verktyg i Python för att samla in lösenord och hashar, samt annan information, till exempel besökta URL:er, nedladdade filer och annan information från trafiken, både i realtid under en MiTM-attack och från förinställda PCAP-filer. Passar för snabb och ytlig analys av stora mängder trafik, till exempel vid nätverks-MiTM-attacker, när time är begränsad och manuell analys med hjälp av Wireshark tar mycket tid.
Fördelar:
- Identifikation av tjänster baseras på paketanalys istället för att identifiera tjänsten baserat på det använda portnumret;
- Enkel att använda;
- Brett utbud av extraherade data — inklusive inloggningar och lösenord för FTP, POP, IMAP, SMTP, NTLMv1/v2-protokoll, samt information från HTTP-frågor, som inloggningsformulär och basic auth;
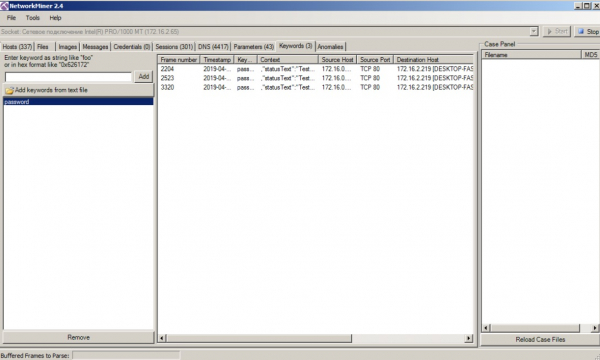
network-miner
— en liknande funktion som Net-Creds, men med större funktionalitet, till exempel möjlighet att extrahera filer som överförts via SMB-protokoll. Som Net-Creds är det användbart när man snabbt måste analysera stora mängder trafik. Har också ett användarvänligt grafiskt gränssnitt.
Fördelar:
- Grafiskt gränssnitt;
- Visualisering och klassificering av data i grupper — förenklar trafikanalys och gör den snabb.
Nackdelar:
- Den provversionen har vissa begränsningar i funktionaliteten.
mitm6
— ett verktyg för att utföra attacker på IPv6 (SLAAC-attack). IPv6 är prioriterat i operativsystemet Windows (generellt sett såväl som i andra operativsystem) och i standardkonfigurationen är IPv6-gränssnittet aktiverat, vilket gör det möjligt för en angripare att ställa in offrets DNS-server med hjälp av Router Advertisement-paket, varefter angriparen kan ändra offrets DNS. Passar utmärkt för att genomföra Relay-attacker tillsammans med verktyget ntlmrelayx, vilket gör det möjligt att framgångsrikt attackera Windows-nätverk.
Fördelar:
- Fungerar utmärkt i många nätverk just på grund av standardkonfigurationerna för Windows-värdar och nätverk;
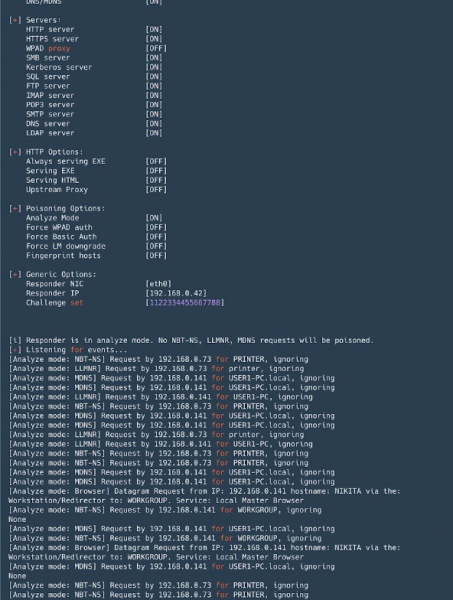
Responder
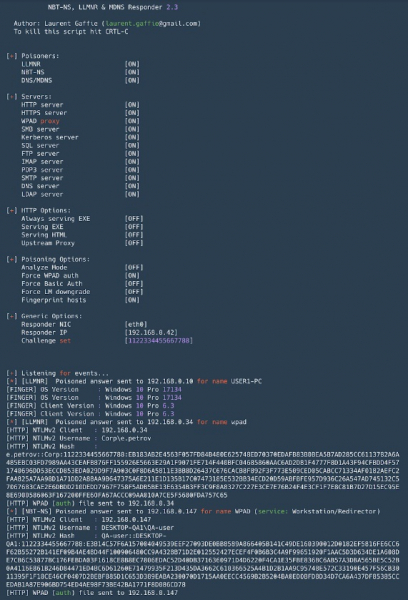
— ett verktyg för att spoofa multicast-protokoll för namnupplösning (LLMNR, NetBIOS, MDNS). Ett oumbärligt verktyg i Active Directory-nätverk. Förutom spoofing kan det även fånga NTLM-autentisering, och det levereras också med en uppsättning verktyg för informationsinsamling och genomförande av NTLM-Relay-attacker.
Fördelar:
- Som standard lyfter den upp flera servrar som stöder NTLM-autentisering: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Möjliggör att manipulera DNS vid MITM-attacker (ARP-spoofing osv.);
- Fingerprinting av värdar som har genomfört en sändarnätverksförfrågan;
- Analysläge — för passiv övervakning av förfrågningar;
- Formatet på de fångade hashen vid NTLM-autentisering är kompatibelt med John the Ripper och Hashcat.
Nackdelar:
- Vid körning under Windows är bindning av port 445 (SMB) förenat med vissa svårigheter (kräver stopp av motsvarande tjänster och omstart);
Evil_Foca
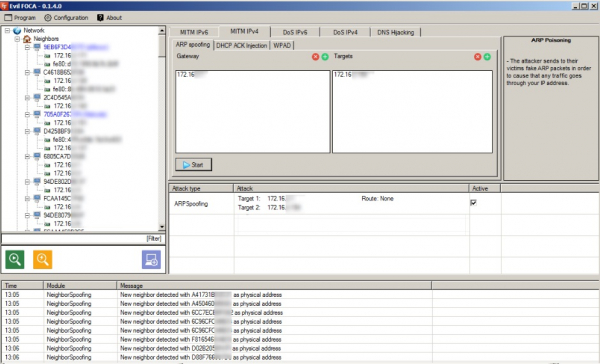
— ett verktyg för att kontrollera olika nätverksattacker i IPv4- och IPv6-nätverk. Skannar det lokala nätverket, identifierar enheter, routrar och deras nätverksgränssnitt, varefter olika attacker kan utföras på deltagarna i nätverket.
Fördelar:
- Lämplig för att genomföra MITM-attacker (ARP-spoofing, DHCP ACK-injektioner, SLAAC-attacker, DHCP-spoofing);
- Kan genomföra DoS-attacker — med ARP-spoofing för IPv4-nätverk, med SLAAC DoS i IPv6-nätverk;
- DNS-hijacking kan genomföras;
- Enkel att använda, med ett användarvänligt grafiskt gränssnitt.
Nackdelar:
- Fungerar endast på Windows.
Bettercap
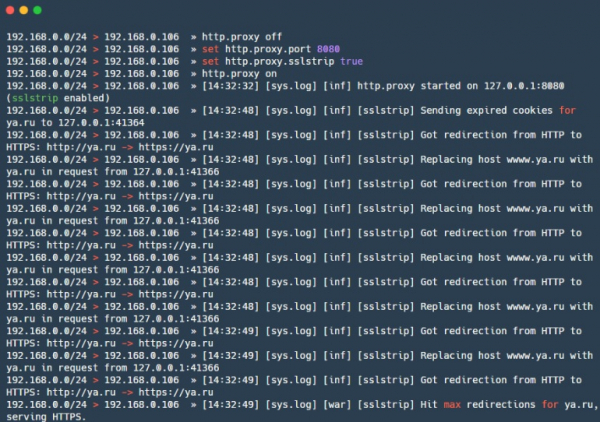
— en kraftfull ram för analys och attacker på nätverk, inklusive attacker på trådlösa nätverk, BLE (bluetooth low energy) och till och med MouseJack-attacker på trådlösa HID-enheter. Dessutom innehåller den funktionalitet för insamling av information från trafiken (liknande net-creds). I allmänhet en schweizisk armékniv (all in one). Har nyligen även fått .
Fördelar:
- Sniffer för referenser — möjlighet att fånga besökta URL:er och HTTPS-värdar, HTTP-autentisering, referenser för många olika protokoll;
- Många inbyggda MITM-attacker;
- Modulär HTTP(S) transparent proxy — kan hantera trafiken beroende på behov;
- Inbyggd HTTP-server;
- Stöd för caplets — filer som möjliggör beskrivning av komplexa och automatiserade attacker med skriptspråk.
Nackdelar:
- Vissa moduler — exempelvis ble.enum — stöds delvis inte på macOS och Windows, vissa är endast avsedda för Linux — packet.proxy.
gateway_finder
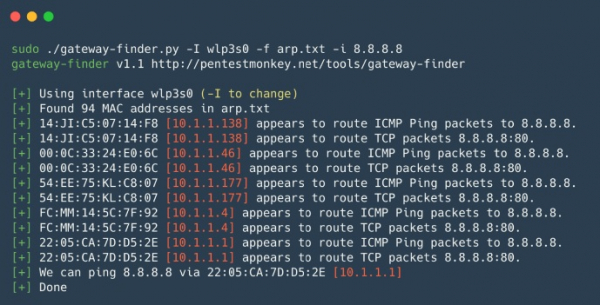
— ett skript i Python som hjälper till att identifiera möjliga gateways i nätverket. Praktisk för att kontrollera segmentering eller för att hitta värdar som kan routa till den nödvändiga subnet eller Internet. Lämplig för interna pentester, när det snabbt behöver kontrolleras om obehöriga rutter eller rutter till andra interna lokala nätverk finns.
Fördelar:
- Enkel att använda och anpassa.
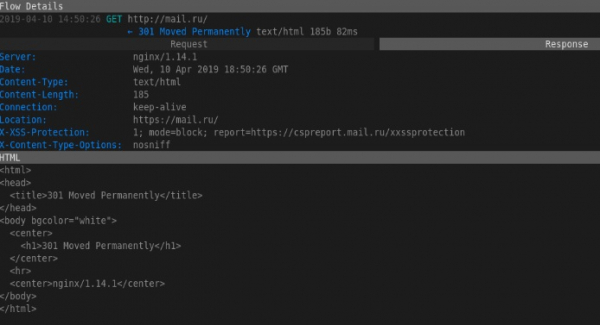
mitmproxy
— ett opensource-verktyg för analys av trafik som skyddas med SSL/TLS. mitmproxy är praktiskt för att fånga och modifiera säker trafik, självklart med vissa förbehåll; verktyget utför inte attacken för att dekryptera SSL/TLS. Används när man behöver fånga och dokumentera förändringar i trafik som är skyddad av SSL/TLS. Består av Mitmproxy — för att proxy trafik, mitmdump — liknande tcpdump, men för HTTP(S)-trafik, och mitmweb — webbgränssnittet för Mitmproxy.
Fördelar:
- Fungerar med olika protokoll och stöder även modifiering av olika format, från HTML till Protobuf;
- API för Python — gör det möjligt att skriva skript för omfattande uppgifter;
- Kan fungera i läge som transparent proxy med trafikavlyssning.
Nackdelar:
- Dumpformatet är inte kompatibelt med något annat — det är svårt att använda grep, man måste skriva skript;
SIET
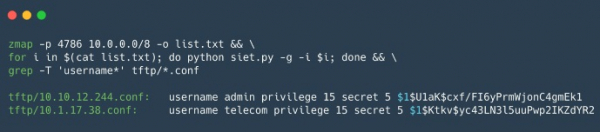
— verktyg för att utnyttja funktionerna i Cisco Smart Install-protokollet. Möjligt att få och modifiera konfigurationen samt ta kontroll över Cisco-enheter. Om du har kunnat få en Cisco-enhets konfiguration kan du kontrollera den med hjälp av , detta verktyg är användbart för att analysera säkerheten hos konfigurationer på Cisco-enheter.
Fördelar:
Användningen av Cisco Smart Install-protokollet möjliggör:
- Att ändra adressen för tftp-server på klientenheten genom att skicka ett enda förvrängt TCP-paket;
- Att kopiera konfigurationsfilen för enheten;
- Att ersätta konfigurationen för enheten, till exempel genom att lägga till en ny användare;
- Att uppdatera iOS-bilden på enheten;
- Att utföra en godtycklig uppsättning kommandon på enheten. Detta är en ny funktion som endast fungerar i versioner 3.6.0E och 15.2 (2) E iOS;
Nackdelar:
- Fungerar med ett begränsat antal Cisco-enheter, även en "vit" ip-adress krävs för att få svar från enheten, eller man måste vara i samma nätverk som enheten;
yersinia
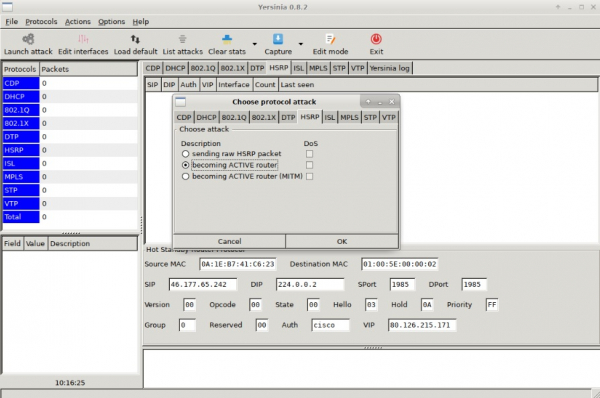
— ett ramverk för L2-attacker, skapat för att utnyttja säkerhetsbrister i olika L2-nätverksprotokoll.
Fördelar:
- Möjliggör attacker mot protokoll som STP, CDP, DTP, DHCP, HSRP, VTP och andra.
Nackdelar:
- Inte det mest intuitiva gränssnittet.
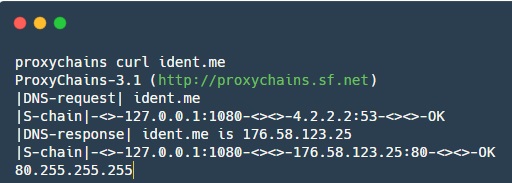
proxychains
— ett verktyg som gör det möjligt att omdirigera applikationstrafik genom en angiven SOCKS-proxy.
Fördelar:
- Hjälper till att omdirigera trafik från vissa applikationer som som standard inte kan arbeta med proxy;
I den här artikeln har vi kortfattat granskat fördelarna och nackdelarna med de huvudsakliga verktygen för pentest av interna nätverk. Håll dig uppdaterad, vi planerar att publicera fler sådana sammanställningar framöver: Web, databaser, mobilapplikationer – detta kommer vi också att skriva om.
Dela med dig av dina favoritverktyg i kommentarerna!
Källa: habr.com
