

Antivirusföretag, cybersäkerhetsexperter och bara entusiaster lägger ut fällor på internet — honeypots — för att "fånga" nya virusvarianter eller avslöja ovanliga hackertaktiker. Honeypots förekommer så ofta att cyberkriminella har utvecklat en slags immunitet: de upptäcker snabbt att det är en fälla och ignorerar den helt. För att undersöka moderna hackers taktik skapade vi en realistisk honeypot som under sju månader levde online och attraherade olika attacker. Om hur det gick till berättar vi i vår studie "». Några fakta från studien presenteras i det här inlägget.
Utveckling av honeypot: checklista
Det huvudsakliga målet med att skapa vår superfälla var att förhindra att hackers, som visade intresse för den, skulle avslöja oss. För detta krävdes mycket arbete:
- Skapa en realistisk företagslegend som inkluderar namn och foton på anställda, telefonnummer och e-postadresser.
- Konstruktion och genomförande av en modell för industriell infrastruktur som motsvarar legendens verksamhet.
- Bestämma vilka nätverksservrar som ska vara tillgängliga utifrån, utan att överdriva öppnandet av sårbara portar så att det inte ser ut som en fälla för naiva.
- Skapa en falsk känsla av information som läcker om en sårbarhet och sprida dessa uppgifter bland potentiella angripare.
- Genomföra diskret övervakning av hackeraktivitet inom fällans infrastruktur.
Och nu, låt oss gå igenom allt i tur och ordning.
Skapa en legend
Cyberkriminella är redan vana vid att stöta på många honeypots, så den mest avancerade delen av dem genomför djupgående analyser av varje sårbarhet för att se till att det inte är en fälla. Av samma anledning strävade vi efter att inte bara göra honeypoten realistisk ur design- och teknisk aspekt, utan också att skapa en känsla av en verklig företag.
Genom att sätta oss in i en hypotetisk kulhackares situation har vi utvecklat en verifieringsalgoritm som skulle kunna skilja en verklig plattform från en fälla. Den inkluderade att söka efter företagets IP-adresser i rykten, en bakåtforskning av IP-adresshistorik, samt söka efter namn och nyckelord relaterade till företaget och dess affärspartner, bland mycket annat. Resultatet blev en ganska övertygande och attraktiv legend.
Vi beslutade att positionera fällfabriken som en liten butik för industriell prototypframställning som arbetar för mycket stora anonyma kunder inom den militära och flygindustriella sektorn. Detta befriade oss från juridiska komplikationer kopplade till användningen av ett befintligt varumärke.
Nästa steg var att ta fram en vision, en mission och ett namn för organisationen. Vi beslutade att vårt företag skulle vara en startup med ett fåtal anställda, var och en av dem skulle vara grundare. Detta tillförde trovärdighet till legenden om vår specialiserade verksamhet, som gör att vi kan arbeta med känsliga projekt för stora och viktiga kunder. Vi ville att vårt företag skulle framstå som svagt utifrån ett cybersäkerhetsperspektiv, men samtidigt vara uppenbart att vi arbetade med viktiga tillgångar i målplattformarna.
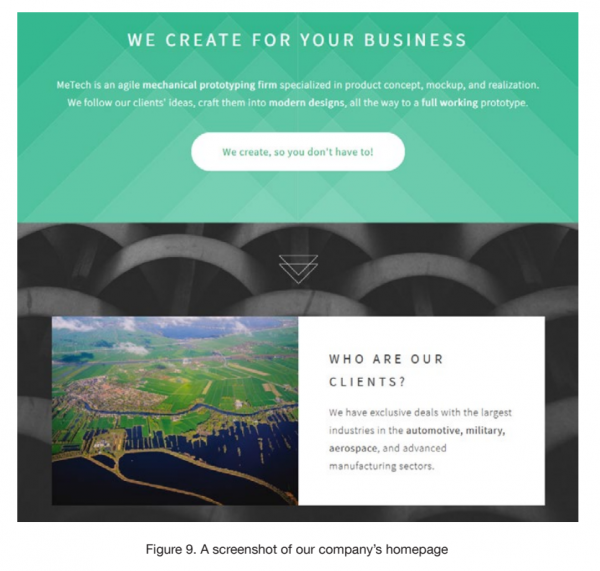
Skärmdump av hemsidan för honeypot MeTech. Källa: Trend Micro
Vi valde namnet MeTech för företaget. Hemsidan byggdes med hjälp av en gratis mall. Bilderna hämtades från bildbanker, där vi valde de mest okända och modifierade dem för att göra dem mindre igenkännliga.
Vi ville att företaget skulle se verkligt ut, så vi behövde lägga till anställda med professionella färdigheter som passade verksamhetsprofilen. Vi hittade på namn och personligheter för dem, och försökte sedan välja bilder från bildbanker som överensstämde med etniciteten.
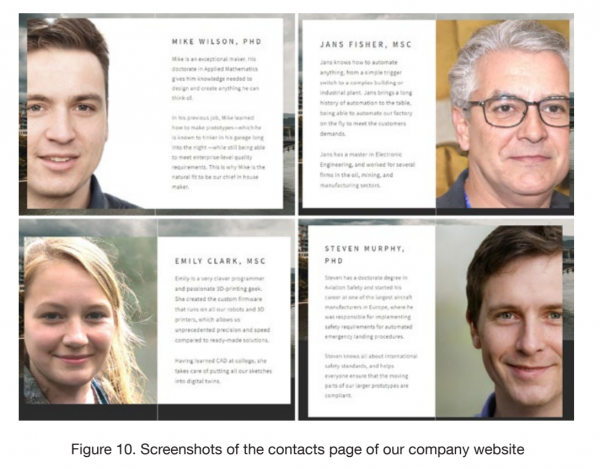
Skärmdump av hemsidan för honeypot MeTech. Källa: Trend Micro
För att inte bli avslöjade sökte vi efter gruppbilder av god kvalitet, där vi kunde välja de ansikten vi behövde. Men vi övergav den idén, eftersom en potentiell hackare skulle kunna använda omvänd bildsökning och upptäcka att våra 'anställda' bara fanns i bildbanker. Till slut använde vi bilder på icke-existerande människor skapade med hjälp av neurala nätverk.
De anställdas profiler som publicerades på webbplatsen innehöll viktig information om deras tekniska färdigheter, men vi undvek att ange specifika utbildningsinstitutioner och städer.
För att skapa e-postlådor använde vi hostingleverantörens server och hyrde sedan flera telefonnummer i USA, som vi kopplade samman i en virtuell växel med röstmeny och telefonsvarare.
Infrastrukturen för honeypoten
För att undvika avslöjande beslutade vi att använda en kombination av verklig industriell utrustning, fysiska datorer och säkrade virtuella maskiner. För att sammanfatta, kontrollerade vi resultatet av våra insatser med hjälp av sökmotorn Shodan, och den visade att honeypoten såg ut som ett verkligt industriellt system.
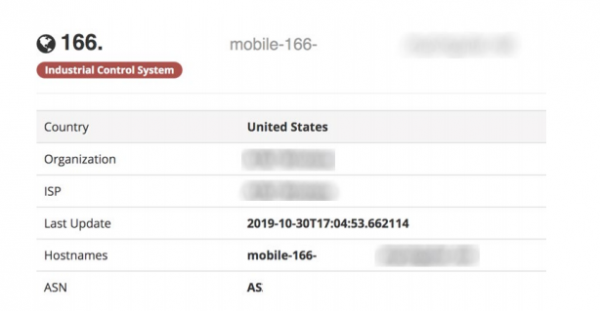
Resultatet av honeypot-sökningen med hjälp av Shodan. Källa: Trend Micro
Som "hårdvara" för vår fälla använde vi fyra PLC:er:
- Siemens S7-1200,
- två AllenBradley MicroLogix 1100,
- Omron CP1L.
Dessa PLC:er valdes för deras popularitet på den globala marknaden för styrsystem. Dessutom använder varje av dessa kontroller sina egna protokoll, vilket möjliggjorde att vi kunde kontrollera vilken PLC som skulle bli attackerad oftare och om de skulle intressera någon överhuvudtaget.
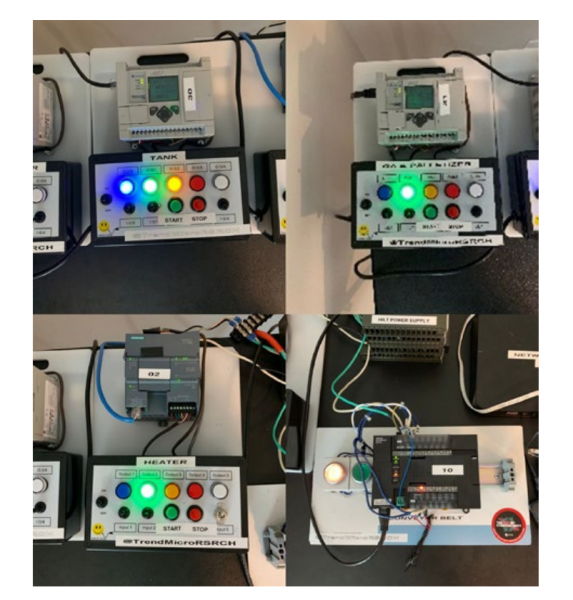
Utrustningen i vår "fabrik"-fälla. Källa: Trend Micro
Vi kopplade inte bara in maskinerna och anslöt dem till internet. Vi programmerade varje kontroller att utföra uppgifter, bland annat
- blandning,
- styrning av brännare och transportband,
- palletering med hjälp av en robotmanipulator.
För att produktionsprocessen skulle vara realistisk programmerade vi logiken för att slumpmässigt ändra feedbackparametrar, samt imitera start och stopp av motorer och aktivering och avstängning av brännaren.
I vår fabrik var det tre virtuella datorer och en fysisk. De virtuella datorerna användes för att styra fabriken, robotpalleteraren och som arbetsplats för PLC-programmeraren. Den fysiska datorn fungerade som filserver.
Utöver att övervaka attacker på PLC:er ville vi också följa statusen för programmen som laddats ner till våra enheter. För detta skapade vi ett gränssnitt som snabbt kunde bestämma hur tillstånden för våra virtuella exekveringsmekanismer och installationer hade modifierats. Redan i planeringsfasen upptäckte vi att det var mycket enklare att genomföra detta med hjälp av ett styrprogram än genom att direkt programmera logiken för kontrollern. Till gränssnittet för enhetskontroll av vår honeypot gav vi åtkomst via VNC utan lösenord.
Industrirobotar är en nyckelkomponent i dagens smarta produktion. Därför beslutade vi att lägga till en robot och en arbetsstation för att styra den i vår fälla. För att göra "fabriken" mer realistisk installerade vi verklig programvara på arbetsstationen för att grafiskt programmera robotens logik. Eftersom industrirobotar vanligtvis finns i ett isolerat internt nätverk beslutade vi att lämna obevakat åtkomst via VNC endast till arbetsstationen för kontroll.
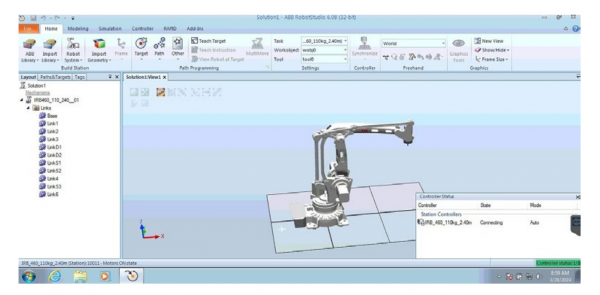
RobotStudio-miljö med 3D-modell av vår robot. Källa: Trend Micro
På den virtuella maskinen med arbetsstationen för robotkontroll installerade vi programmeringsmiljön RobotStudio från ABB Robotics. Genom att konfigurera RobotStudio öppnade vi en simuleringsfil med vår robot så att dess 3D-bild kunde ses på skärmen. Som ett resultat får Shodan och andra sökmotorer, när de upptäcker en oskyddad VNC-server, denna bild från skärmen och visar den för dem som söker industrirobotar med öppen åtkomst till kontroll.
Meningen med denna uppmärksamhet på detaljer var att skapa ett attraktivt och så realistiskt mål som möjligt för angripare, som vid upptäckten av det skulle återvända gång på gång.
Ingenjörens arbetsstation
För att programmera logiken för PLC:er lade vi till en ingenjörsdator i infrastrukturen. På den installerade vi industriell programvara för att programmera PLC:er:
- TIA Portal för Siemens,
- MicroLogix för Allen-Bradley-kontroller,
- CX-One för Omron.
Vi beslutade att ingenjörens arbetsstation inte skulle vara tillgänglig utanför nätverket. Istället installerade vi samma lösenord för administratörskontot som för de internetåtkomliga robotstyrning och fabriksstyrning. Denna konfiguration är ganska vanlig i många företag.
Tyvärr, trots alla våra ansträngningar, har ingen angripare nått ingenjörens arbetsstation.
Filerserver
Den behövdes som en lockbete för angripare och som ett medel för att säkerhetskopiera våra egna "arbeten" i fällfabriken. Detta gjorde det möjligt för oss att dela filer med vår honungsfälla via USB-enheter utan att lämna spår i nätverket. Vi installerade Windows 7 Pro som operativsystem för filerservern, där vi skapade en delad mapp som var tillgänglig för både läsning och skrivning för alla.
Till en början skapade vi ingen hierarki av mappar och dokument på filerservern. Men snart upptäckte vi att angriparna aktivt studerade denna mapp, så vi beslutade att fylla den med olika filer. För detta skrev vi ett python-skript som skapade en fil av slumpmässig storlek med ett av de angivna filändelserna, och genererade namnet baserat på en ordlista.
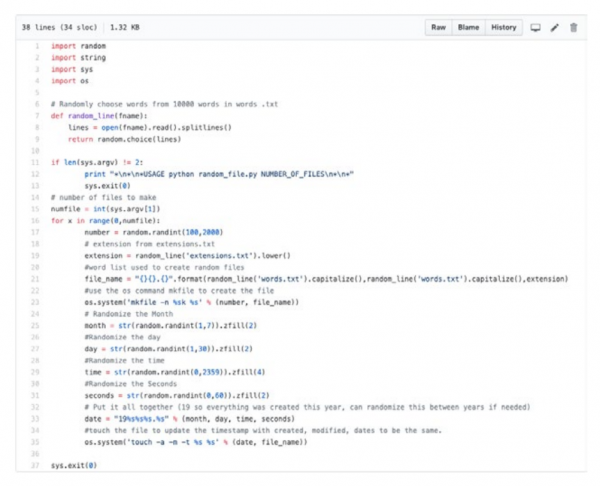
Skript för att generera attraktiva filnamn. Källa: Trend Micro
Efter att skriptet kördes fick vi det önskade resultatet i form av en mapp fylld med filer med mycket intressanta namn.
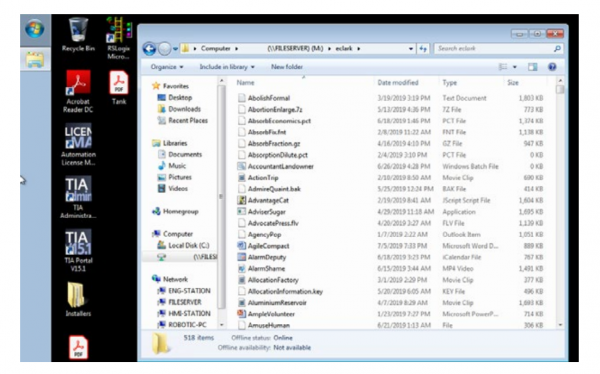
Resultatet av skriptets arbete. Källa: Trend Micro
Övervakningsmiljö
Efter att ha lagt ner så mycket arbete på att skapa ett realistiskt företag, hade vi helt enkelt inte råd att göra ett misstag i övervakningsmiljön för våra "besökare". Vi behövde få all data i realtid på ett sätt så att angriparna inte märkte att de blev övervakade.
Vi implementerade detta med hjälp av fyra USB-Ethernet-adaptrar, fyra Ethernet-splittrar SharkTap, Raspberry Pi 3 och en stor extern disk. Vår nätverksdiagram såg ut så här:
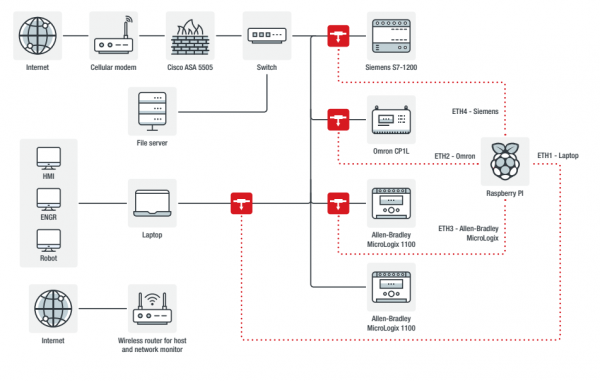
Nätverksdiagram för honungsfällan med övervakningsutrustning. Källa: Trend Micro
De tre SharkTap-splittrarna placerade vi så för att övervaka all extern trafik till PLC:er som endast är tillgängliga från det interna nätverket. Den fjärde SharkTap övervakade trafiken från gästerna på den sårbara virtuella maskinen.
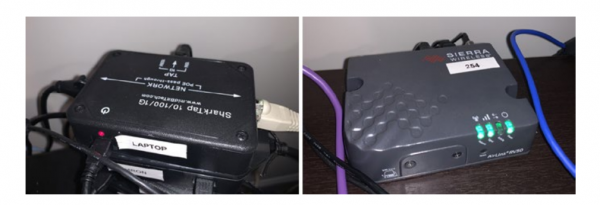
Ethernet-splitter SharkTap och router Sierra Wireless AirLink RV50. Källa: Trend Micro
Raspberry Pi utförde en daglig trafikfångst. Vi organiserade internetanslutningen med hjälp av Sierra Wireless AirLink RV50, en router som ofta används inom industriella företag.
Tyvärr tillät inte denna router selektiv blockering av attacker som inte var i linje med våra planer, så vi lade till en Cisco ASA 5505-brandvägg i transparent läge för att genomföra blockeringar med minimal påverkan på nätverket.
Trafikanalys
Tshark och tcpdump är praktiska för snabba lösningar på aktuella frågor, men i vårt fall var deras möjligheter otillräckliga eftersom vi hade flera gigabyte trafik som analyserades av flera personer. Vi använde den öppna källkodsanalysatorn Moloch, utvecklad av AOL. Funktionellt sett är den jämförbar med Wireshark, men den har fler samarbetsmöjligheter, paketbeskrivningar och taggning, export och andra uppgifter.
Eftersom vi inte ville bearbeta de insamlade data på honeypot-datorerna exporterades PCAP-dumpar varje dag till AWS-lagring, varifrån vi importerade dem till en maskin med Moloch.
Skärminspelning
För att dokumentera gärningspersonernas handlingar i vår honeypot skrev vi ett skript som med angiven tidsintervall tog skärmdumpar av den virtuella maskinen och, genom att jämföra med den tidigare skärmdumpen, avgjorde om något hände där. Vid upptäckten av aktivitet aktiverade skriptet skärminspelning. Denna metod visade sig vara den mest effektiva. Vi försökte också analysera VNC-trafik från PCAP-dumpen för att förstå vilka förändringar som inträffade i systemet, men tills nytta av skärminspelning visade sig enklare och mer visuellt.
Övervakning av VNC-sessioner
För detta använde vi Chaosreader och VNCLogger. Båda verktygen extraherar tangenttryckningar från PCAP-dumpen, men VNCLogger hanterar tangenter som Backspace, Enter, Ctrl på ett mer korrekt sätt.
VNCLogger har två nackdelar. Den första: den kan endast extrahera tangenter genom att "lyssna" på trafiken på gränssnittet, så vi var tvungna att simulera en VNC-session för den med hjälp av tcpreplay. Den andra nackdelen, gemensam med Chaosreader, är att de båda inte visar innehållet i urklippet. För detta fick vi använda Wireshark.
Vi lockar hackare
Vi skapade en honungspott för att bli attackerad. För att uppnå detta iscensatte vi en informationsläcka, avsedd att dra till sig uppmärksamhet från potentiella hackare. På honungspotten var följande portar öppna:
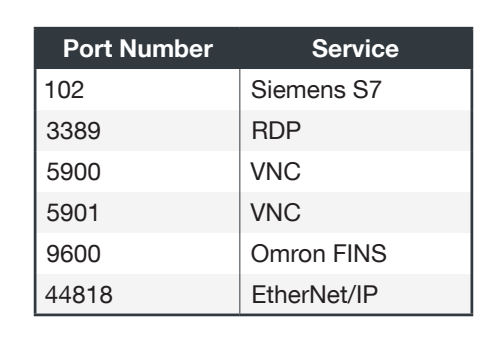
RDP-porten fick stängas kort efter att den började användas, eftersom den stora mängden skanningstrafik i vårt nätverk orsakade prestandaproblem.
VNC-terminalerna fungerade först i "endast visning"-läge utan lösenord, men sedan "av misstag" bytte vi dem till full åtkomst.
För att attrahera angripare publicerade vi två inlägg med "läckta" uppgifter om ett tillgängligt industriellt system på PasteBin.
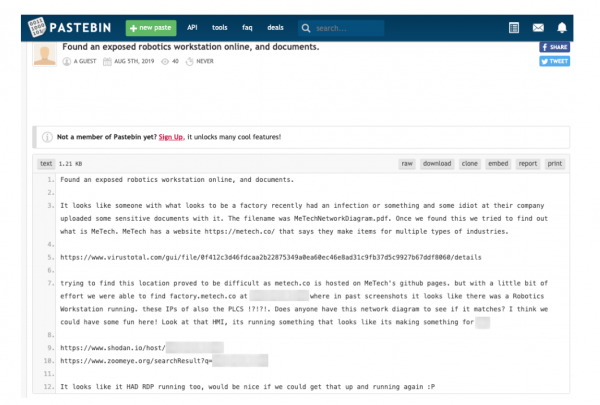
Ett av inläggen som publicerades på PasteBin för att dra till sig attacker. Källa: Trend Micro
Attacker
Honungspotten var online i cirka sju månader. Den första attacken inträffade en månad efter att honungspotten gick online.
Skannare
Det var mycket trafik från skannare från kända företag — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye och andra. Det var så många att vi var tvungna att exkludera dem IP-adresser från analysen: 610 av 9452 eller 6,45% av alla unika ip-adresser tillhörde helt legitima skannare.
Bedragare
En av de största riskerna vi stod inför var användningen av vårt system för brottsliga ändamål: för att köpa smartphones via mobilräkningen, för att lösa in flygbolagsbonusar med presentkort och andra former av bedrägeri.
Gruvdrift
En av de första besökarna på vårt system var en gruvdriftare. Han laddade upp mjukvara för gruvdrift av Monero. Att tjäna mycket på vårt specifika system skulle inte vara möjligt på grund av den låga prestandan. Men om man skulle kombinera insatser från ett par dussin eller till och med hundratals sådana system, skulle det kunna bli ganska bra.
Ransomware
Under the time of our honeypot's operation, we encountered real ransomware twice. In the first case, it was Crysis. Its operators accessed the system via VNC, but then installed TeamViewer and used it for further actions. After waiting for the ransom message demanding a payment of 10,000 dollars in BTC, we entered into correspondence with the criminals, asking them to decrypt one of the files. They fulfilled the request and reiterated the ransom demand. We managed to negotiate down to 6,000 dollars, after which we simply restored the system on a virtual machine, as we had received all the necessary information.
The second ransomware was Phobos. The hacker who installed it explored the honeypot's file system and scanned the network for an hour, before eventually installing the ransomware.
The third ransomware attack turned out to be fake. An unknown 'hacker' downloaded a file named haha.bat onto our system, after which we observed for some time as he tried to get it to run. One of the attempts involved renaming haha.bat to haha.rnsmwr.
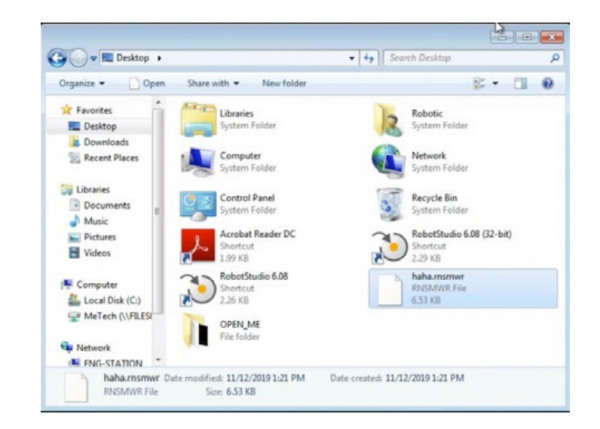
The 'hacker' increased the malignancy of the bat file by changing its extension to .rnsmwr. Source: Trend Micro
When the batch script finally started running, the 'hacker' edited it, raising the ransom from 200 to 750 dollars. After this, he 'encrypted' all the files, left a ransom message on the desktop, and disappeared, changing the passwords on our VNC.
A couple of days later, the hacker returned, and to remind us of his presence, he ran a batch file that opened multiple windows with a porn site. Apparently, he was trying to draw attention to his demands in this way.
Sammanfattning
During the research, it became clear that as soon as information about the vulnerability was published, the honeypot attracted attention, and the activity grew day by day. To make the trap appealing, we had to allow multiple security breaches of our fictional company. Unfortunately, such situations are far from rare among many real companies that do not have in-house IT and security staff.
I allmänhet bör organisationer använda principen om minimiåtgärder, medan vi implementerade dess fullständiga motsats för att dra till oss angripare. Ju längre vi övervakade attackerna, desto mer sofistikerade blev de jämfört med standardmetoder för penetrationstestning.
Och viktigast av allt: alla dessa attacker skulle ha misslyckats om adekvata säkerhetsåtgärder hade implementerats vid nätverksinställningen. Organisationer bör säkerställa att deras utrustning och komponenter i industriell infrastruktur inte är tillgängliga via internet, precis som vi gjorde i vår fälla.
Även om vi inte registrerade någon attack på ingenjörens ARM, trots att samma lokala administratörslösenord användes på alla datorer, är det värt att undvika en sådan praxis för att minimera möjligheten för intrång. Svag säkerhet fungerar som en ytterligare inbjudan för attacker på industriella system som länge har intresserat cyberbrottslingar.
Källa: habr.com
