

På kvällen den 10 mars började Mail.ru:s support ta emot klagomål från användare om att de inte kunde ansluta till Mail.ru:s IMAP/SMTP-servrar via e-postprogram. Vissa anslutningar gick inte igenom, medan andra visade certifikatfel. Felet orsakades av att "servern" gav ett självsignerat TLS-certifikat.
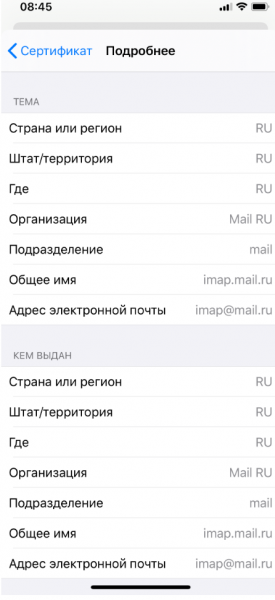
Under två dagar kom det in över 10 klagomål från användare från olika nätverk och med olika enheter, vilket gjorde det osannolikt att problemet låg i någon enskild leverantörs nätverk. En mer detaljerad granskning av problemet visade att det skedde en förfalskning av imap.mail.ru-servern (liksom andra e-postservrar och tjänster) på DNS-nivå. Vid vidare undersökning, med aktiv hjälp från våra användare, fann vi att orsaken låg i en felaktig post i cachen på deras router, som också fungerar som en lokal DNS-resolver, vilket i många (men inte alla) fall visade sig vara en MikroTik-enhet, mycket populär i små företagsnätverk och hos små internetleverantörer.
Vad är problemet
I september 2019 upptäckte forskare flera sårbarheter i MikroTik RouterOS (CVE-2019-3976, CVE-2019-3977, CVE-2019-3978, CVE-2019-3979) som möjliggjorde DNS cache poisoning-attacker, dvs. möjligheten att förfalska DNS-poster i routerns DNS-cache, där CVE-2019-3978 tillåter angriparen att initiera en sådan begäran själv via port 8291 (UDP och TCP) utan att vänta på att någon i det interna nätverket ska begära en post på sin DNS-server. Sårbarheten åtgärdades av MikroTik i versionerna RouterOS 6.45.7 (stabil) och 6.44.6 (långsiktig) den 28 oktober 2019, men enligt har majoriteten av användarna för närvarande inte installerat patcharna.
Det är tydligt att detta problem för närvarande utnyttjas aktivt "i realtid".
Vad är faran med detta
Angriparen kan förfalska DNS-posten för vilken värd som helst som en användare i det interna nätverket kontaktar, och därmed avlyssna trafiken till den. Om känslig information överförs utan kryptering (t.ex. via http:// utan TLS) eller om användaren går med på att acceptera ett falskt certifikat kan angriparen få tillgång till all data som skickas genom anslutningen, exempelvis inloggning eller lösenord. Tyvärr visar erfarenheten att om användaren har möjlighet att acceptera ett falskt certifikat kommer de att utnyttja den möjligheten.
Varför just SMTP- och IMAP-servrar, och vad skyddade användarna
Varför försökte angriparna fånga SMTP/IMAP-trafik från e-postapplikationer istället för webbtrafik, även om en stor del av användarna kommer åt e-posten via webbläsare över HTTPS?
Inte alla e-postprogram som använder SMTP och IMAP/POP3 skyddar användaren från fel, genom att förhindra att denne skickar inloggning och lösenord över en osäker eller komprometterad anslutning, trots att standarden , antogs redan 2018 (och implementerades i Mail.ru mycket tidigare), borde de skydda användaren från att lösenordet fångas över vilken osäker anslutning som helst. Dessutom används protokollet OAuth mycket sällan i e-postklienter (det stöds av Mail.ru:s e-postservrar), och utan det överförs inloggning och lösenord i varje session.
Webbläsare kan vara något bättre skyddade mot Man-in-the-Middle-attacker. På alla kritiska domäner mail.ru har vi dessutom aktiverat HSTS-policy (HTTP strict transport security) utöver HTTPS. Med HSTS aktiverat ger moderna webbläsare användaren inte en enkel möjlighet att acceptera ett falskt certifikat, även om användaren skulle vilja. Förutom HSTS har användarna skyddats av det faktum att sedan 2017 har SMTP-, IMAP- och POP3-servrarna från Mail.ru förbjudit överföring av lösenord över osäkra anslutningar; alla våra användare har använt TLS för åtkomst via SMTP, POP3 och IMAP, och därför kan inloggning och lösenord endast fångas om användaren själv går med på att acceptera ett manipulerat certifikat.
För mobila användare rekommenderar vi alltid att använda Mail.ru-appar för att få åtkomst till e-posten, eftersom det är säkrare att arbeta med e-post i dem än i webbläsare eller inbyggda SMTP/IMAP-klienter.
Vad som behöver göras
Det är nödvändigt att uppdatera firmware för MikroTik RouterOS till en säker version. Om detta av någon anledning inte är möjligt, måste trafiken filtreras efter port 8291 (tcp och udp), vilket gör det svårare att utnyttja problemet, även om det inte eliminerar möjligheten för passiv injektion i DNS-cache. Internetleverantörer bör filtrera denna port i sina nätverk för att skydda företagsanvändare.
Alla användare som accepterat det manipulerade certifikatet bör omedelbart byta lösenord för e-post och andra tjänster för vilka detta certifikat accepterades. Vi kommer också att informera användare som loggar in på e-posten via sårbara enheter.
P.S. Det finns en relaterad sårbarhet som beskrivs i inlägget "".
Källa: habr.com
