

Min nuvarande förståelse:
1) KVM
KVM (Kernel-based Virtual Machine) – en hypervisor (VMM – Virtual Machine Manager) som fungerar som en modul i Linux-operativsystemet. Hypervisorn behövs för att köra programvara i en icke-existerande (virtuell) miljö och samtidigt dölja den fysiska hårdvaran som programvaran körs på. Hypervisorn fungerar som en 'bro' mellan den fysiska hårdvaran (värden) och det virtuella operativsystemet (gästen).
Eftersom KVM är en standardmodul i Linux-kärnan får den alla nödvändiga fördelar från kärnan (minneshantering, schemaläggare etc.). Därmed får även gästerna alla dessa fördelar (då gästerna arbetar på hypervisorn som kör i/eller på Linux-operativsystemets kärna).
KVM är väldigt snabb, men den ensam räcker inte för att köra ett virtuellt operativsystem, eftersom I/O-emulering också krävs. För I/O (processor, diskar, nätverk, video, PCI, USB, seriekablar, etc.) använder KVM QEMU.
2) QEMU
QEMU (Quick Emulator) – en emulator för olika enheter som gör det möjligt att köra operativsystem som är avsedda för en arkitektur på en annan (till exempel, ARM –> x86). Förutom processorn emulerar QEMU olika perifera enheter: nätverkskort, HDD, grafikkort, PCI, USB, etc.
Det fungerar så här:
Instruktioner/binar kod (exempelvis ARM) konverteras till en mellanliggande plattformsoberoende kod med hjälp av TCG (Tiny Code Generator), och sedan konverteras den plattformsoberoende binära koden till målinstruktioner/kod (till exempel x86).
ARM –> mellanliggande_kod –> x86
I grund och botten kan du köra virtuella maskiner på QEMU på vilken värd som helst, även med gamla processor-modeller som inte stödjer Intel VT-x (Intel Virtualization Technology) / AMD SVM (AMD Secure Virtual Machine). Men i så fall kommer det att fungera ganska långsamt, eftersom den exekverbara binära koden måste omkompileras i realtid två gånger med hjälp av TCG (TCG är en Just-in-Time-compiler).
Det vill säga, QEMU i sig är verkligen imponerande, men det fungerar mycket långsamt.
3) Skyddskringar
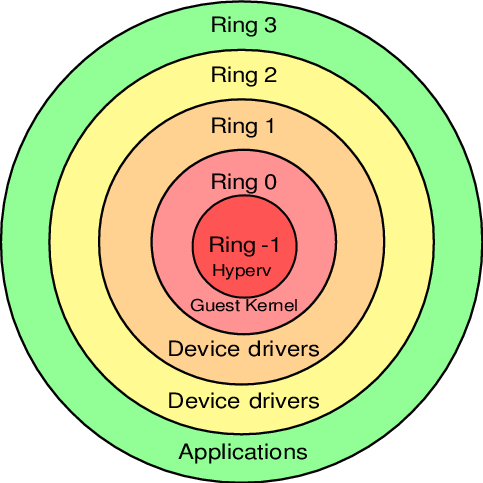
Den binära programkoden på processorer fungerar inte bara så, utan är placerad på olika nivåer (ringar / Protection rings) med olika åtkomsträttigheter, från den mest privilegierade (Ring 0) till den mest begränsade och ”säkra” (Ring 3).
Operativsystemet (kärna OS) arbetar på Ring 0 (kernel mode) och kan göra vad som helst med alla data och enheter. Användarappar arbetar på nivå Ring 3 (user mode) och får inte göra vad de vill, utan måste varje gång begära åtkomst för att utföra en viss åtgärd (således har användarappar endast tillgång till sina egna data och kan inte "blanda sig i" andras "sandbox"). Ring 1 och 2 är avsedda för användning av drivrutiner.
Innan uppfinningen av Intel VT-x / AMD SVM, arbetade hypervisorer på Ring 0 och gästerna arbetade på Ring 1. Eftersom Ring 1 inte hade tillräckliga rättigheter för att operativsystemet skulle fungera normalt, var hypervisorn tvungen att under varje privilegierad anrop från gästsistemet modifiera den anropet i realtid och utföra den på Ring 0 (ungefär som QEMU gör). Det vill säga, gästernas binärkod INTE utfördes direkt på processorn, utan passerade varje gång flera mellansteg av modifieringar i realtid.
Överheaden var betydande och det var ett stort problem och då släppte processortillverkarna, oberoende av varandra, ett utökat instruktionsset (Intel VT-x / AMD SVM) som möjliggjorde körning av gäst-OS-kod DIRECT på värdprocessorn (utan några kostsamma mellanliggande steg, som det var tidigare).
Med introduktionen av Intel VT-x / AMD SVM skapades en speciell ny nivå Ring -1 (minus ett). Och nu arbetar hypervisorn på den, medan gästerna arbetar på Ring 0 och får privilegierad åtkomst till CPU.
Det vill säga, slutligen:
- värden arbetar på Ring 0
- gäster arbetar på Ring 0
- hypervisorn arbetar på Ring -1
4) QEMU-KVM
KVM ger gästerna åtkomst till Ring 0 och använder QEMU för att emulera I/O (processor, diskar, nätverk, video, PCI, USB, seriella portar osv. som gästerna "ser" och arbetar med).
Härifrån kommer QEMU-KVM (eller KVM-QEMU) 🙂
CREDITS
P.S. Texten i denna artikel publicerades ursprungligen på Telegramkanalen som ett svar på en fråga från en av kanalens deltagare.
Skriv i kommentarerna var jag har missförstått ämnet eller om det finns något att tillägga.
Tack!
Källa: habr.com
