

Hej alla! I fortsättningen av detta vill jag berätta mer om funktionerna som Sophos XG Firewall erbjuder och introducera webbgränssnittet. Kommersiella artiklar och dokument är bra, men det är alltid intressant att se hur lösningen ser ut i verkligheten. Hur fungerar allt där? Låt oss börja med översikten.
I denna artikel kommer den första delen av funktionsanalysen av Sophos XG Firewall att visas - det handlar om "Övervakning och analys". En fullständig översyn kommer att publiceras som en serie artiklar. Vi kommer att utgå från webbgränssnittet för Sophos XG Firewall och licensieringstabellen.
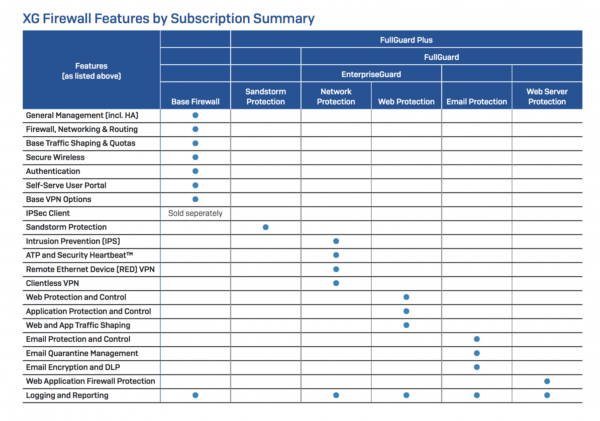
Säkerhetskontrollcentralen
Och nu har vi startat webbläsaren och öppnat webbgränssnittet för vår NGFW, vi ser en inloggningsuppmaning för att ange användarnamn och lösenord för att komma in i adminpanelen.
Vi anger användarnamn och lösenord som vi angav vid den första aktiveringen och kommer in i vår kontrollcentral. Så här ser det ut.
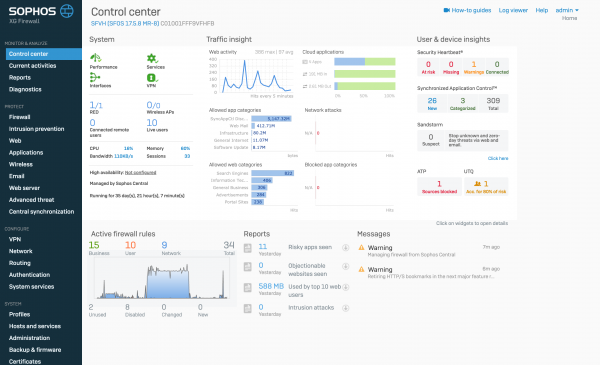
Nästan varje widget här är klickbar. Man kan dyka ner i incidenten och se detaljer.
Låt oss gå igenom varje block, och vi börjar med blocket System.
Systemblocket
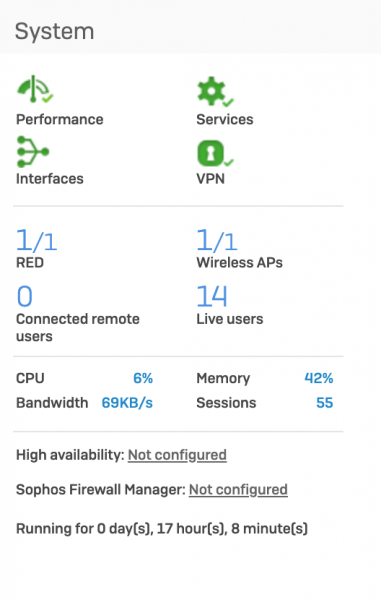
Detta block visar maskinens tillstånd i realtid. Om du klickar på någon av ikonerna kommer du att gå till en sida med mer detaljerad information om systemets status.
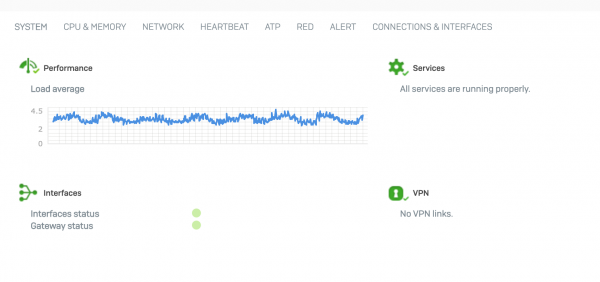
Om det finns problem i systemet kommer denna widget att signalera det, och på informationssidan kan man se orsaken.
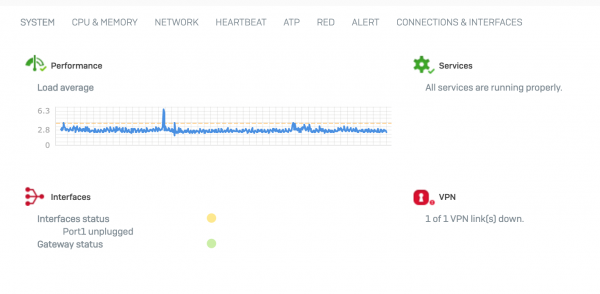
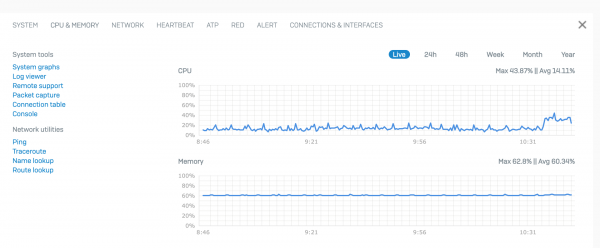
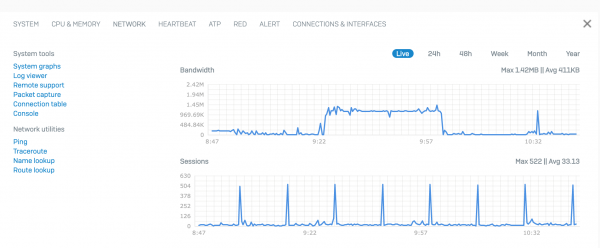
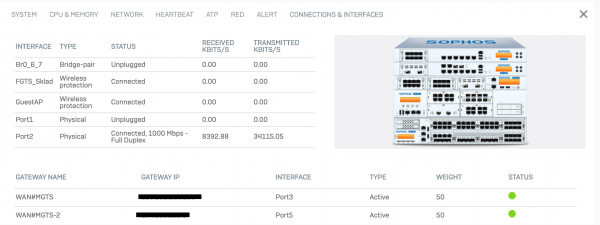
Genom att navigera genom flikarna kan man få mer information om olika aspekter av brandväggen.
Blocket trafikinsikter
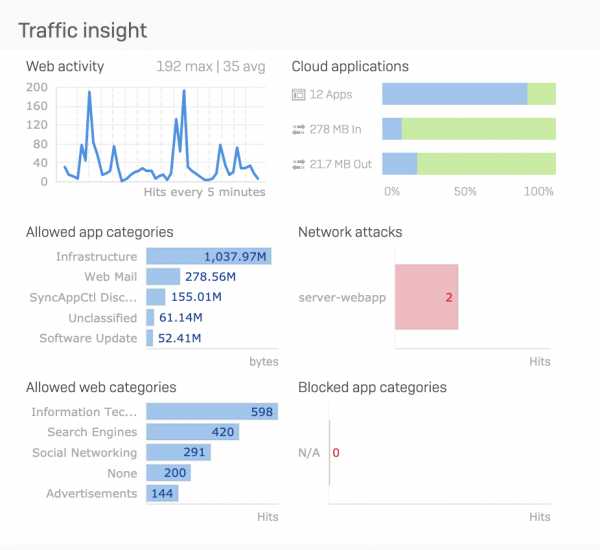
Denna sektion ger oss en inblick i vad som händer i vårt nätverk just nu och vad som har hänt under de senaste 24 timmarna. De fem främsta webbkategorierna och applikationerna efter trafik, nätverksattacker (aktivering av IPS-modulen) och de fem främsta blockerade applikationerna.
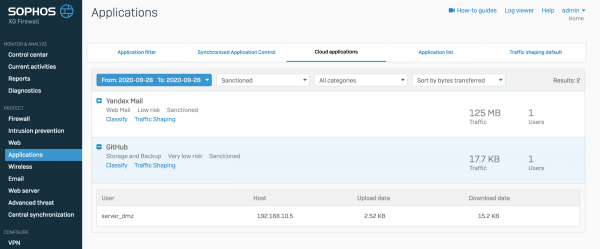
Det är också värt att särskilt nämna sektionen för molnapplikationer. Här kan man se vilka applikationer som används i det lokala nätverket och använder molntjänster. Totalt antal, inkommande och utgående trafik. Om du klickar på denna widget kommer vi att gå till informationssidan för molnapplikationerna där vi kan se mer detaljerat vilka molnapplikationer som finns i nätverket, vem som använder dem och trafikinformationen.
Blocket användar- och enhetsinsikter
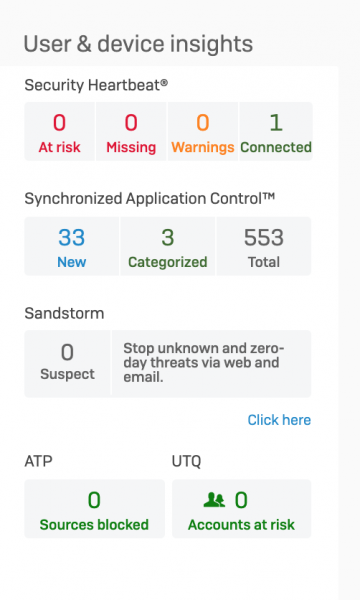
Det här avsnittet visar information om användare. Den översta raden visar oss information om infekterade användardatorer, som samlar in information från Sophos antivirus och vidarebefordrar den till Sophos XG Firewall. Utifrån denna information kan brandväggen, vid en infektion, koppla bort användarens dator från det lokala nätverket eller nätverkssegmentet på L2-nivå och blockera all kommunikation med den. Mer om Security Heartbeat beskrevs i . De följande två raderna handlar om applikationskontroll och molnsandbox. Eftersom detta är en separat funktion kommer den inte att behandlas i denna artikel.
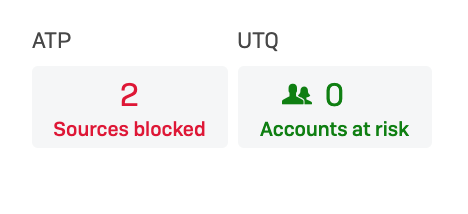
Det är värt att notera de två understa widgets. Dessa är ATP (Advanced Threat Protection) och UTQ (User Threat Quotient).
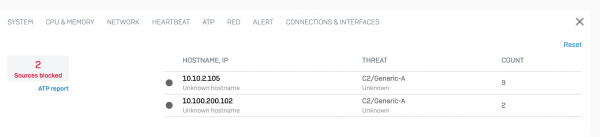
ATP-modulen blockerar anslutningar till C&C, styrservrar för botnets. Om en enhet i ditt lokala nätverk hamnar i ett botnet, kommer denna modul att informera om det och hindra anslutning till styrservern. Så här ser det ut
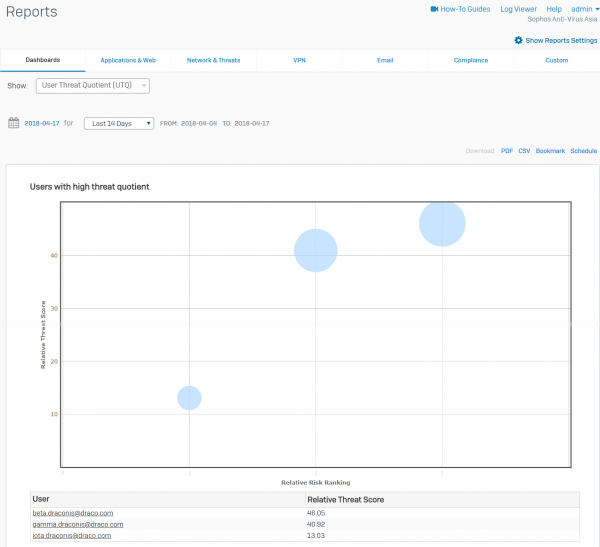
UTQ-modulen tilldelar varje användare ett säkerhetsindex. Ju mer en användare försöker besöka förbjudna webbplatser eller köra förbjudna applikationer, desto högre blir deras ranking. Baserat på dessa data kan man förbereda undervisning för sådana användare i förväg, utan att vänta på att deras dator slutligen ska bli infekterad med skadlig programvara. Så här ser det ut
Därefter följer en sektion med allmän information om aktiva brandväggsregler och aktuella rapporter, som snabbt kan laddas ner i pdf-format.
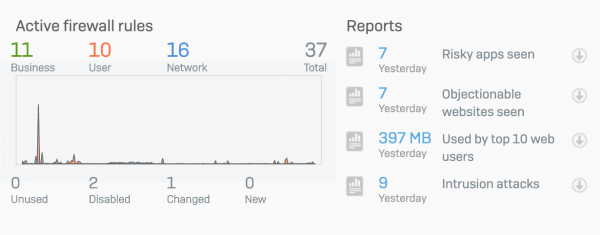
Låt oss gå vidare till nästa menyavsnitt — Current activities
Current activities
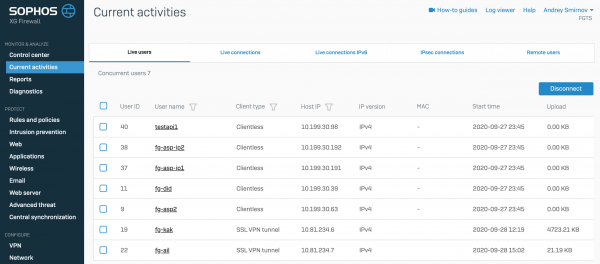
Vi börjar översikten med fliken Live users. På denna sida kan vi se vilka användare som är anslutna till Sophos XG Firewall just nu, autentiseringsmetod, maskinens IP-adress, anslutningstid och trafikvolym.
Live connections
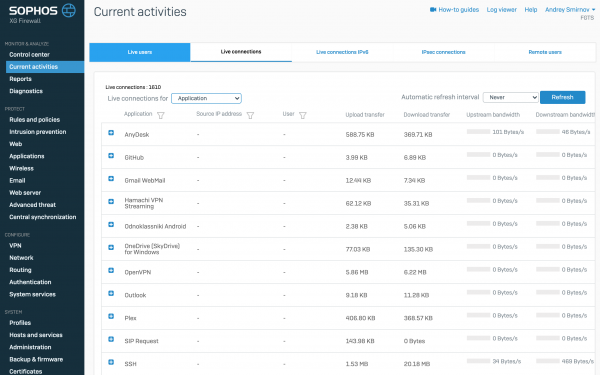
På denna flik visas aktiva sessioner i realtid. Denna tabell kan filtreras efter applikationer, användare och klientmaskinens IP-adresser.
IPsec connections
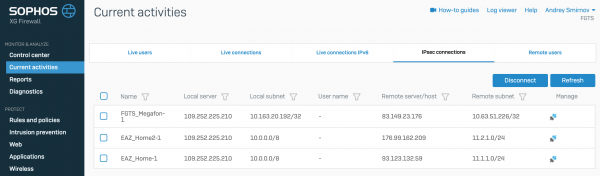
På denna flik visas information om aktiva IPsec VPN-anslutningar.
Fliken Remote users
På fliken Remote users finns information om fjärranvändare som har anslutit via SSL VPN.
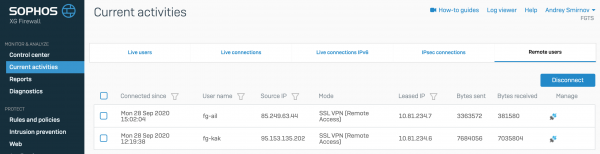
Här kan du även se trafik per användare i realtid och tvinga bort vilken användare som helst.
Vi hoppar över fliken Rapporter, eftersom rapporteringssystemet i denna produkt är mycket omfattande och kräver en separat artikel.
Diagnostik
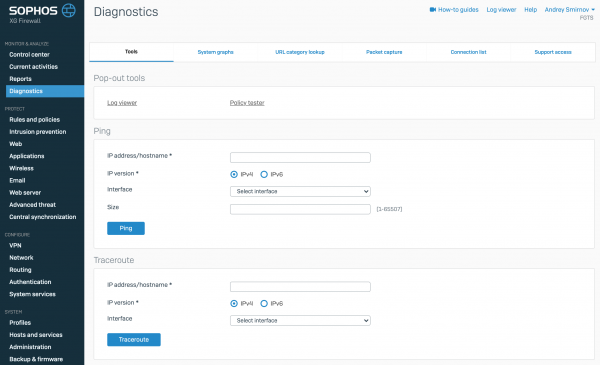
Sidan öppnas direkt med olika verktyg för att söka efter problem. Dessa inkluderar Ping, Traceroute, Namnuppslagning, Ruteuppslagning.
Därefter kommer fliken med systemdiagram som visar belastning på hårdvara och portar i realtid.
Systemdiagram
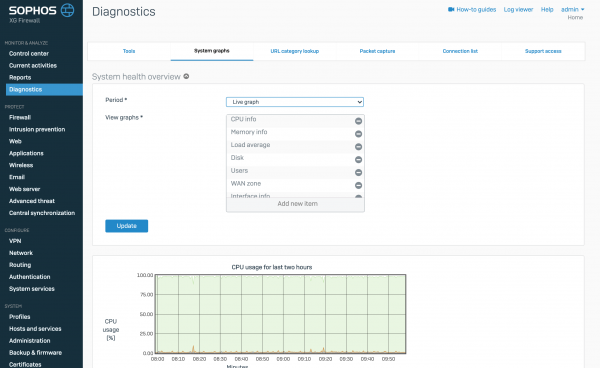
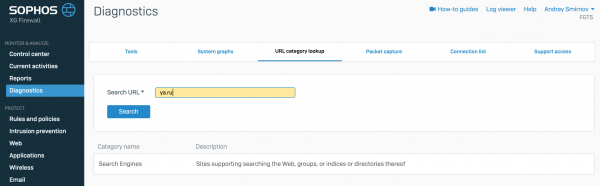
Sedan finns det en flik där man kan kontrollera webbresursens kategori.
URL-kategorikontroll
Nästa flik Packet Capture är i huvudsak en inbyggd tcpdump i webbgränssnittet. Man kan också skriva filter.
Packet Capture
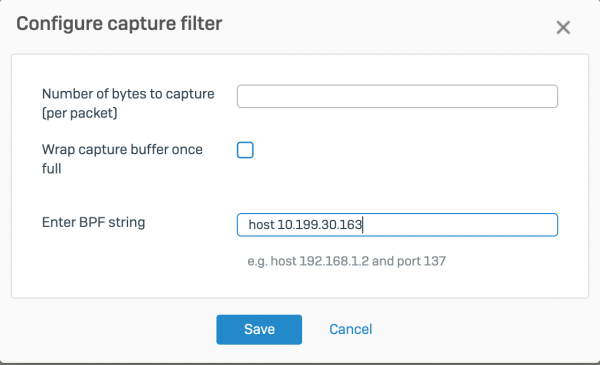
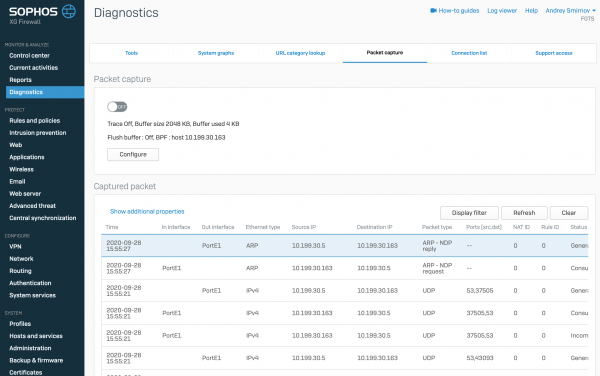
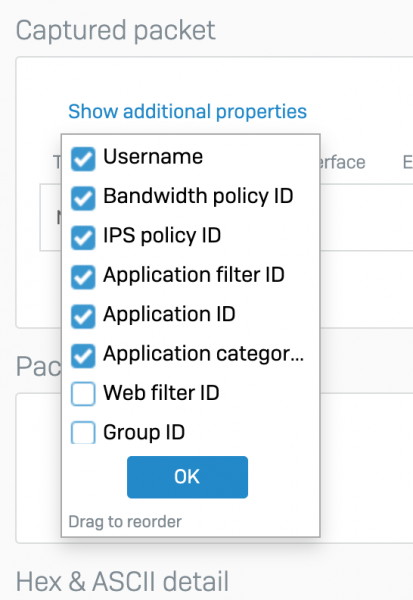
Intressant nog omvandlas paketen till en tabell där man kan aktivera och inaktivera ytterligare kolumner med information. Denna funktion är mycket praktisk för att hitta nätverksproblem, till exempel kan man snabbt förstå vilka filtreringsregler som tillämpades på den faktiska trafiken.
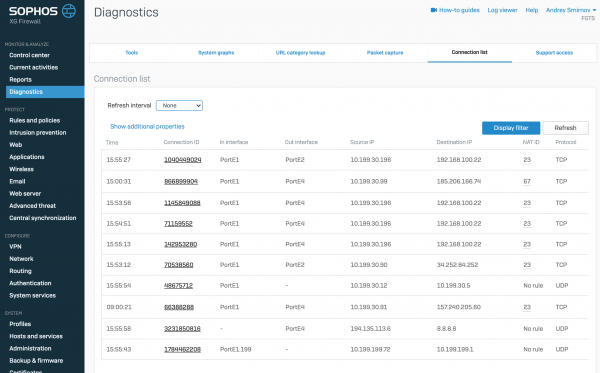
På fliken Anslutningslista kan man se alla befintliga anslutningar i realtid och information om dem.
Anslutningslista
Slutsats
Här avslutar vi den första delen av översikten. Vi har endast granskat en mycket liten del av den tillgängliga funktionen och har överhuvudtaget inte berört skyddsmoduler. I nästa artikel går vi igenom den inbyggda rapporteringsfunktionen och brandväggsregler, deras typer och syften.
Tack för att du tog dig tid.
Om du har frågor om den kommersiella versionen av XG Firewall kan du kontakta oss — företaget , distributing agent för Sophos. Det räcker att skriva på ett fritt format till .
Källa: habr.com
