

I Vi stannade vid att den distansbaserade elektroniska röstningssystemet som vi undersöker använder algoritmen för "blind elektronisk signatur" för att säkerställa rösthemlighet och anonymisering av väljaren. I denna artikel kommer vi att titta närmare på den.
Först vänder vi oss till den kända och välbekanta algoritmen för elektronisk signatur, som används i informationssystem av olika slag. Grunden för elektronisk signatur ligger i algoritmer för asymmetrisk kryptering. Asymmetrisk kryptering innebär kryptering med hjälp av två nycklar: en används för kryptering och den andra för dekryptering. Dessa kallas offentlig (publik) och privat nyckel. Den offentliga nyckeln är känd för andra, medan den privata enbart är känd för ägaren av den elektroniska signaturen och förvaras på en plats som är otillgänglig för andra.
När dokumentet signeras sker följande: först omvandlas det elektroniska dokumentet, med hjälp av matematiska transformationer, till en sekvens av tecken av bestämd storlek – detta kallas en hashfunktion.
Den resulterande teckensekvensen (hashen av dokumentet) krypteras av avsändaren av dokumentet med hjälp av den privata nyckeln och skickas tillsammans med den offentliga nyckeln till mottagaren. Mottagaren dekrypterar teckensekvensen med hjälp av den offentliga nyckeln, tillämpar exakt samma hashfunktion på dokumentet och jämför resultatet av transformationen med resultatet av dekrypteringen. Om allt stämmer överens har dokumentet inte ändrats efter underskrift av avsändaren.
De beskrivna åtgärderna gör att vi kan säkerställa att dokumentet inte har ändrats, men de gör det inte möjligt att verifiera att avsändaren verkligen är den de utger sig för att vara. Därför behöver vi en tredje part som både avsändaren och mottagaren litar på. För detta ändamål kontaktar avsändaren en tredje part innan dokumentet skickas och ber dem att signera den offentliga nyckeln med sin elektroniska signatur. Nu skickar avsändaren dokumentet, sin offentliga nyckel och signaturen från tredje part av sin nyckel till mottagaren. Mottagaren kontrollerar signaturen från tredje part av den offentliga nyckeln och litar på den mottagna signaturen av dokumentet.
Låt oss nu gå vidare till vad en "blind signatur" är och hur den kan hjälpa oss med anonymisering.
Anta att avsändaren i det ovan beskrivna exemplet är en väljare, dokumentet är en röstsedel, och mottagaren är valmyndigheten, eller som vi sa, "komponenten för registrering och räkning av röster". Som tredje part (valideraren) har vi komponenten "Väljarlista". I det här fallet kan processen gå till på följande sätt.
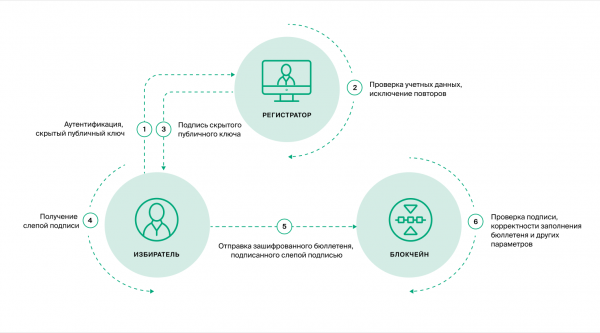
Väljaren genererar ett nyckelpar – en privat och en offentlig nyckel – på sin enhet. Eftersom dessa nycklar skapas på den personliga enheten i webbläsaren är de bara kända för honom.
Med hjälp av dessa nycklar kommer han att signera röstsedeln för att säkerställa dess integritet. Den signerade röstsedeln och den offentliga nyckeln skickas till valmyndigheten. För att röstsedeln ska accepterats av komponenten "Distribuerad lagring och räkning av röster" måste den kontrollera att den offentliga nyckeln är signerad av valideraren.
Valideraren (komponenten "Väljarlista") kommer att signera den offentliga nyckeln först efter att ha verifierat att väljaren finns med i väljarlistan.
För att lösa uppgiften att bevara hemligheten kring röstningen får den offentliga nyckeln från väljaren, skapad på hans enhet, inte vara känd av någon. Det innebär att valideraren måste signera något som han inte vet om. Uppgiften verkar omöjlig, men här kommer kryptografiska algoritmer till hjälp – i detta fall algoritmen för "blind signatur".
Först måste den offentliga nyckeln maskeras på väljarenheten. Maskeringen är att utföra vissa matematiska operationer på användarens enhet. Tänk dig att du tänker på ett slumpmässigt tal mellan 1 och 100, sedan ett andra slumpmässigt mellan 1 och 10, och ett tredje mellan 10 och 50, det första talet upphöjt till det andra talet och delat med det tredje talet, utan rest. Resultatet meddelas omgivningen. Det kommer inte att vara svårt för dig att återfinna det ursprungliga talet, eftersom du vet sekvensen av operationer och de tal du tänkte på. Men omgivningen kommer inte att kunna göra detta.
Maskeringen (blindhet) av den offentliga nyckeln utförs enligt en speciell kryptografisk algoritm. Som ett resultat signerar validatorn den maskerade offentliga nyckeln, medan den ursprungliga nyckeln är okänd för den. Men algoritmens egenskaper är sådana att användaren (väljaren), efter att ha fått signaturen på den maskerade nyckeln, kan göra omvända transformationer och få en giltig signatur även för den ursprungliga, omaskerade nyckeln.
Den beskrivna algoritmen används i stor utsträckning i protokoll för hemlig röstning. I systemet för fjärr elektronisk röstning används för närvarande algoritmen RSA med en nyckellängd på 4096 bitar för blind signatur.
I allmänna termer ser proceduren för anonymisering ut som följer.
- Vid skapandet av en röstning skapas ett separat nyckelpar för "validatorn", där den offentliga nyckeln registreras i blockchain. För varje röstning skapas ett unikt nyckelpar.
- Användaren identifierar sig i identifieringssystemet (i detta fall, i ESIA) och ger tillstånd till överföring av sina identifieringsdata från identifieringssystemet till PTK DEG.
- Komponenten "Väljarlista" i PTK DEG kontrollerar om användaren finns i väljarlistan.
- På användarens enhet skapas hans personliga nycklar - en privat och en offentlig, som endast han känner till.
- På användarens enhet maskeras den offentliga nyckeln.
- Tillsammans med identifieringsdata och den maskerade offentliga nyckeln vänder sig användaren till komponenten "Väljarlista".
- Komponenten kontrollerar återigen att användaren finns på listan och att han inte tidigare har fått en signatur.
- Om alla kontroller är framgångsrika, signeras nyckeln.
- Faktumet att nyckeln har signerats registreras i blockchain.
- Användaren tar bort masken från den offentliga nyckeln på sin enhet och får den privata nyckeln, den offentliga nyckeln och signaturen på den offentliga nyckeln, medan alla nycklar endast är kända för honom.
- Efter detta överförs användaren till en anonym zon - till en separat webbplats edg2020.gov.ru, där han inte kan identifieras (till exempel, innan han går över kan han byta VPN eller byta internetleverantör, vilket helt ändrar IP-adressen).
- Mottagandet av röstsedeln kommer endast att bero på om validatorns signatur passerar kontrollen och huruvida en sådan nyckel har använts tidigare.
Nedan följer en beskrivning av algoritmen ur ett kryptografiskt perspektiv.
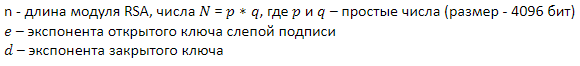
Signaturparametrar och beteckningar:
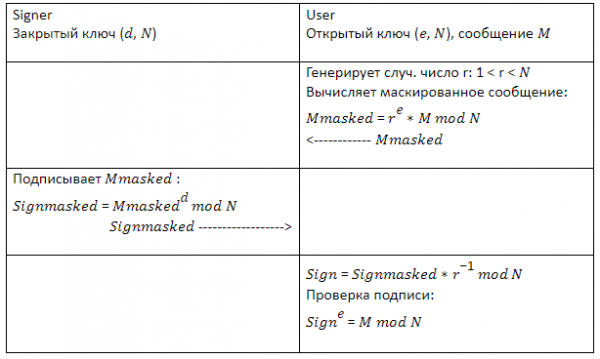
M – i formatet padding FDN för signaturen.
Källa: habr.com
