

Tillväxten av datorkapacitet och utvecklingen av virtualiseringstekniker på x86-plattformen å ena sidan och spridningen av IT-outsourcing å andra sidan har lett till konceptet utility computing (IT som en offentlig tjänst). Varför inte betala för IT på samma sätt som för vatten eller elektricitet – precis så mycket och precis när det behövs, och inte mer.
Vid denna tidpunkt uppstod konceptet molntjänster – konsumtion av IT-tjänster från "molnet", det vill säga från en extern resurspool, utan att behöva oroa sig för hur och varifrån dessa resurser kommer. På samma sätt som vi inte bekymrar oss om infrastrukturen för vattenverk. Vid denna tidpunkt hade också den andra sidan av konceptet utvecklats – nämligen begreppet IT-tjänster och hur man hanterar dem inom ITIL / ITSM.
Det har utvecklats en rad olika definitioner av moln (molntjänster), men man bör inte betrakta dem som en absolut sanning – det är bara ett sätt att formalisera metoderna för att tillhandahålla utility computing.
- "Molntjänster är en teknologi för distribuerad databehandling, där datorkapacitet och resurser tillhandahålls användaren som en internettjänst" Wikipedia
- "Molntjänster utgör en modell för att tillhandahålla enkel nätverksåtkomst till en gemensam pool av anpassningsbara datorkapaciteter (till exempel nätverk, servrar, lagringssystem, applikationer och tjänster) på begäran, som snabbt kan tillhandahållas med minimala administrationsinsatser eller minimal påverkan från tjänsteleverantören" NIST
- "Molntjänster är en uppsättning av nätverksåtkomst till en skalbar och flexibel pool av distribuerade fysiska eller virtuella resurser, som tillhandahålls i självbetjäning och administreras på begäran" ISO/IEC 17788:2014. Informationsteknik — Molntjänster — Översikt och ordlistor.
Enligt NIST finns det tre grundläggande typer av moln:
- IaaS – Infrastructure as a Service — Infrastruktur som tjänst
- PaaS – Platform as a Service — Plattform som tjänst
- SaaS — Software as a Service — Programvara som tjänst
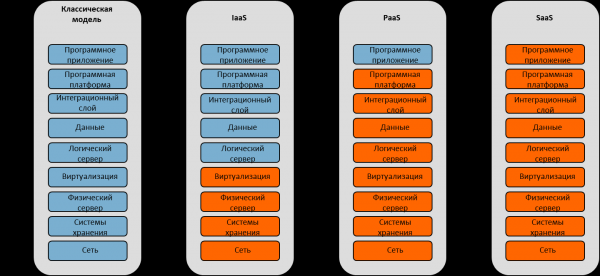
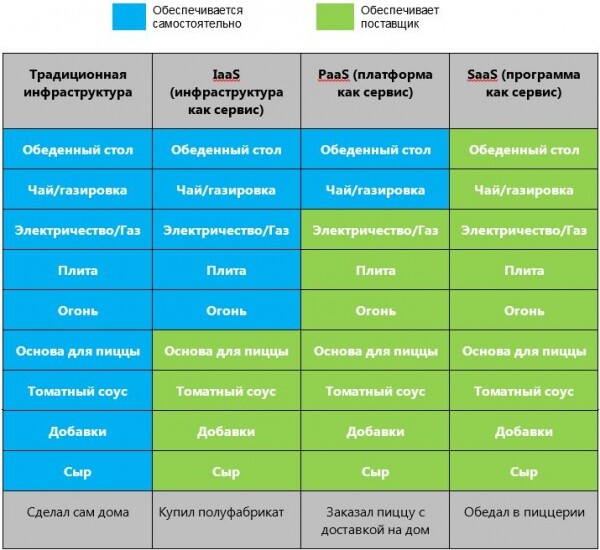
För en mycket förenklad förståelse av skillnaderna, låt oss betrakta modellen Pizza-as-a-Service:
NIST definierar följande nödvändiga egenskaper för IT-tjänster som kvalificerar dem som molntjänster.
- Universell nätverksåtkomst (broad network access) – tjänsten ska ha ett universellt nätverksgränssnitt som möjliggör anslutning och användning av tjänsten för praktiskt taget vem som helst med minimala krav. Ett exempel – för att använda elnätet på 220V räcker det att ansluta sig till ett vanligt vägguttag med en standardiserad universell kontakt, oavsett om det är en vattenkokare, dammsugare eller laptop.
- Mätbarhet av tjänsten (measured service) – en nyckelkarakteristik hos molntjänsten är mätbarheten av tjänsten. Återigen, med liknelsen till elektricitet – du betalar exakt så mycket som du konsumerar med minimal granularitet, ända ner till kostnaden för att koka vatten en gång, om du bara har varit hemma en gång under hela månaden och druckit en kopp te.
- Självbetjäning enligt krav (on demand self service) – molnleverantören erbjuder kunden möjligheten till rimlig konfiguration av tjänsten utan behov av att interagera med leverantörens personal. För att koka vatten är det inte nödvändigt att på förhand kontakta Energibolaget för att informera dem och få tillstånd. Så snart hemmet är anslutet (kontraktet är tecknat) kan alla konsumenter själva hantera den tillgängliga kapaciteten.
- Omedelbar elasticitet (rapid elasticity) – molnleverantören tillhandahåller resurser med möjlighet till omedelbar ökning/minskning av kapaciteten (inom vissa rimliga gränser). Så snart vattenkokaren slås på – ger leverantören omedelbart 3 kW kapacitet till nätet, och så snart den stängs av – minskar den avkastningen till noll.
- Resurspoolning (resource pooling) – interna mekanismer hos tjänsteleverantören gör det möjligt att sammanföra separata kraftkällor i en gemensam resurspool (bassäng) och sedan tillhandahålla ressourcer som en tjänst till olika konsumenter. Inklusive vattenkokaren, så oroar vi oss inte alls för vilken specifik kraftstation kapaciteten kommer ifrån. Och alla andra konsumenter använder denna kapacitet tillsammans med oss.
Det är viktigt att förstå att de ovan beskrivna egenskaperna hos molnet inte är slumpmässiga, utan är en logisk avledning från konceptet utility computing. Och den offentliga tjänsten måste ha dessa egenskaper inom ramen för detta koncept. Om en viss egenskap inte uppfylls blir inte tjänsten sämre eller "giftig"; den slutar helt enkelt att vara molnbaserad. Vem har sagt att alla tjänster måste vara det?
Varför pratar jag om det här specifikt? Under de senaste 10 åren sedan NISTs definition kom till har det förekommit mycket diskussioner om vad som utgör "äkthet i molnet" enligt definitionen. I USA används ibland fortfarande i rättsliga sammanhang frasen "överensstämmer med lagens bokstav men inte dess anda" — och i fallet med molnberäkningar är det framför allt andan som räknas, resurserna kan hyras med bara ett par klick.
Det är viktigt att notera att de fem ovan nämnda egenskaperna gäller för offentligt moln, men när det gäller privat moln blir de flesta av dem valfria.
- Bred nätverkstillgång (broad network access) – inom ett privat moln kontrollerar organisationen helt både de genererande krafterna och kunderna. Därför kan denna egenskap anses vara automatiskt uppfylld.
- Mätbarhet av tjänsten (measured service) – är en nyckelelement i konceptet utility computing, betalning baserat på faktisk konsumtion. Men hur betalar en organisation till sig själv? I det här fallet sker en uppdelning av generering och konsumtion inom företaget, IT blir leverantör och affärsenheterna konsumenter av tjänster. Och uppgörelsen sker mellan enheterna. Två driftsätt är möjliga: chargeback (med verkliga transaktioner och pengar som rör sig) och showback (i form av rapportering om resursanvändning i kronor, men utan rörelse av pengar).
- Självkonfiguration av tjänster på begäran (on demand self service) – inom organisationen kan det finnas en gemensam IT-tjänst, och i så fall förlorar denna egenskap sin mening. Men om det finns egna IT-specialister eller applikationsadministratörer i affärsenheterna, är det nödvändigt att organisera en självbetjäningsportal. Slutsatsen – egenskapen är valfri och beror på affärsstrukturen.
- Omedelbar elasticitet (rapid elasticity) förlorar sin mening inom organisationen på grund av den fasta uppsättningen av hårdvara för privat moln. Den kan tillämpas begränsat i interna uppgörelser. Slutsats - inte tillämpligt för privat moln.
- Resurspoolering (resource pooling) - idag finns det praktiskt taget inga organisationer som inte använder servervirtualisering. Därför kan man anse att denna egenskap automatiskt uppfylls.
Fråga: Vad är egentligen ert privata moln? Vad behöver företaget köpa och implementera för att bygga det?
Svar: Privata moln innebär en övergång till en ny administrativ modell för samverkan mellan IT och affärer, som till 80% består av administrativa åtgärder och bara till 20% av teknik.
Betalning endast för använda resurser och enkel åtkomst, utan behov av att investera flera hundra miljoner i kapitalutgifter, har lett till ett nytt teknologiskt landskap och uppkomsten av miljardföretag. Till exempel har moderna jättar som Dropbox och Instagram växt fram som startups på AWS med noll egen infrastruktur.
Det är viktigt att understryka att verktygen för hantering av molntjänster blir betydligt mer indirekta, och en nyckeluppgift för IT-chefen blir att välja leverantörer och kontrollera kvaliteten. Låt oss titta på problemen med dessa två nya ansvarsområden.
Som ett alternativ till klassisk, tung infrastruktur med egna datacenter och hårdvara, kan moln verka bedrägligt enkla. Det är lätt att komma in i molnet, men frågan om hur man tar sig ut lämnas ofta oadresserad. Som i alla andra branscher strävar molnleverantörer efter att skydda sina verksamheter och försvåra konkurrensen. Den enda verkliga konkurrensfaktorn uppstår först vid det inledande valet av molnleverantör, och därefter kommer leverantören att göra sitt yttersta för att behålla kunden. Det är dock inte alltid fokus på tjänsternas kvalitet eller deras utbud. Framför allt handlar det om att erbjuda unika tjänster och använda icke-standardiserad systemprogramvara, vilket försvårar övergången till en annan leverantör. Därför, när man väljer en tjänsteleverantör, måste man också skapa en plan för att övergå från denna leverantör (i praktiken en fullständig DRP – disaster recovery plan) och noggrant överväga arkitekturen för datalagring och säkerhetskopior.
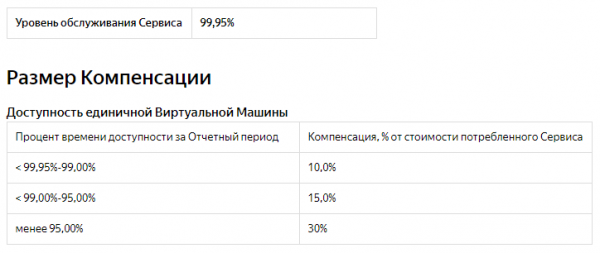
Den andra viktiga aspekten av IT-chefens nya ansvar är kontrollen av tjänsternas kvalitet från leverantören. Nästan alla molnleverantörer följer SLA enligt sina egna interna mätmetoder, vilket kan ha en mycket indirekt betydelse för kundens affärsprocesser. Därför blir implementeringen av ett eget övervaknings- och kontrollsystem ett av de centrala projekten vid flytten av betydande IT-system till molnleverantören. När man fortsätter ämnet SLA är det viktigt att understryka att den absoluta majoriteten av molnleverantörer begränsar sitt ansvar för bristande uppfyllelse av SLA till den månatliga abonnemangsavgiften eller en procentandel av avgiften. Till exempel, AWS och Azure erbjuder 100 % rabatt på abonnemangsavgiften om tillgänglighetsgränsen på 95 % (36 timmar per månad) överskrids, medan Yandex.Cloud erbjuder 30 %.
Och självklart, glöm inte att moln inte bara finns hos mastodontaktiga företag som Amazon eller jätteföretag som Yandex. Det finns också mindre moln - i storlek som en katt eller till och med en mus. Som exemplet CloudMouse visar, kan ett moln ibland bara ta slut. Du får varken kompensation eller rabatt - du får ingenting, utom total förlust av data.
Med de ovan nämnda problemen med implementeringen av IT-system av hög klass och affärskritisk betydelse i molninfrastrukturen, har fenomenet "molnrepatriering" observerats de senaste åren.
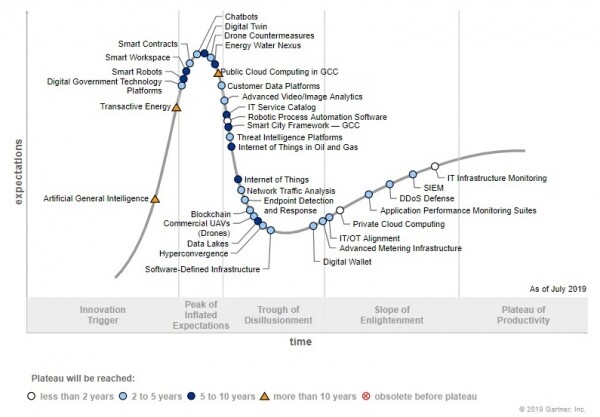
Vid 2020 hade molntjänster nått toppen av uppblåsta förväntningar och konceptet befinner sig på väg till besvikelsens dal (enligt Gartners hypecykel). Enligt studier och upp till 80 % av företagskunderna återvänder och planerar att återföra belastningar från moln till sina egna datacenters av följande skäl:
- Öka tillgängligheten / prestanda;
- Minska kostnader;
- För att uppfylla krav på informationssäkerhet.
Vad ska man göra och hur är allt "verkligen"?
Det råder ingen tvekan om att moln har kommit för att stanna. Deras roll kommer att öka år för år. Men vi lever inte i en avlägsen framtid, utan 2020, i en mycket konkret situation. Vad ska man göra med molnen om man inte är en startup utan en klassisk företagskund?
- Moln är framför allt en plats för tjänster med oförutsägbar eller tydligt säsongsbetonad belastning.
- I de flesta fall är tjänster med förutsägbar och stabil belastning billigare att driva i egna datacenter.
- Arbetet med moln bör inledas med testmiljöer och lågprioriterade tjänster.
- Övervägandet av att placera informationssystem i molnet börjar med att utveckla en metod för att flytta från ett moln till ett annat (eller tillbaka till egna datacenter).
- Placeringen av ett informationssystem i molnet börjar med att utveckla en plan för säkerhetskopiering till en infrastruktur som du kontrollerar.
Källa: habr.com
