

Icke-vinstdrivande organisation med deltagande av Google och andra sponsorer den 5 november 2019 projektet , som kallas "det första öppen källkodsprojektet för att skapa en öppen, kvalitativ arkitektur för rot av förtroende (RoT) på hårdvarunivå".
OpenTitan på RISC-V-arkitektur är en specialiserad chip för installation på servrar i datacenter och i vilken annan utrustning som helst där autentisering av laddning behövs, för att skydda firmware från förändringar och utesluta risken för rootkits: detta inkluderar moderkort, nätverkskort, routrar, IoT-enheter, mobila enheter med mera.
Självklart finns sådana moduler i moderna processorer. Till exempel är Intel Boot Guard en hårdvarumodul som fungerar som en rot av förtroende i Intel-processorer. Den verifierar kedjan av förtroende för äktheten av UEFI BIOS innan operativsystemet laddas. Men frågan är hur mycket vi kan lita på proprietära rötter av förtroende med tanke på att vi inte har garantier för att det inte finns några buggar i designen, och att det inte går att verifiera? Se artikel med en beskrivning av hur en långvarig kloningsfel hos flera leverantörer kan göra det möjligt för en potentiell angripare att använda denna teknik för att skapa en osynlig (även för programmeraren) rootkit i systemet.
Hotet av kompromettering av utrustning i leveranskedjan är överraskande verkligt: det verkar som att varje hobbyelektronikentusiast , med utrustning som kostar högst 200 dollar. Vissa experter misstänker att "organisationer med en budget på hundratals miljoner dollar kan ha sysslat med detta i många år". Även om det inte finns några bevis, är det teoretiskt möjligt.
"Om du inte kan lita på den hårdvarubaserade bootloadern, så är spelet över, - Gavin Ferris, styrelseledamot för lowRISC. -Det spelar ingen roll vad operativsystemet gör - om du är komprometterad vid tidpunkten för operativsystemets start är resten bara teknik. Du är redan ute."
Detta problem ska den första sin sortens öppna hårdvaruplattform, OpenTitan, lösa (, , ). Att överge proprietära lösningar kommer att förändra "den tröga och ofullkomliga RoT-industrin", anser Google.
Själva företaget Google började utveckla Titan efter att ha upptäckte operativsystemet Minix inbäddat i Intel Management Engine (ME) -chipp. Detta komplexa operativsystem utvidgade attackytan på ett oförutsägbart och okontrollerat sätt. Google , men utan framgång.
Vad är en root of trust?
Varje steg i systemets uppstartprocess verifierar äktheten av nästa steg och skapar på så sätt en kedja av förtroende.
En root of trust (RoT) är en hårdvaruäkthetsverifiering som säkerställer att källan till den första exekverbara instruktionen i kedjan av förtroende inte kan ändras. RoT är ett grundläggande skydd mot rootkits. Det är ett nyckelsteg i uppstartsprocessen som medverkar till vidare systemstart - från BIOS till operativsystem och applikationer. Den måste verifiera äktheten av varje efterföljande steg i uppstarten. För detta används en uppsättning nycklar med digital signatur vid varje steg. En av de mest populära standarderna för hårdvaruskydd av nycklar är TPM (Trusted Platform Module, Trusted Platform Module).
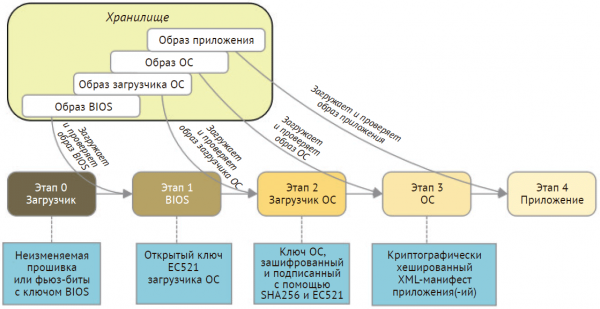
Etablering av root of trust. Ovan visas en femstegsuppstart som skapar kedjan av förtroende och börjar med bootloadern som finns i oförändrad minne. Vid varje steg används en offentlig nyckel för att bekräfta äktheten av nästa laddade komponent. Illustration från Perry Lee
RoT kan startas på olika sätt:
- ladda bilden och rootnyckeln från firmware eller oförändrat minne;
- lagra rootnyckeln i engångsprogrammerbar minne med hjälp av fuse-bitar;
- ladda koden från ett skyddat minnesområde till ett skyddat förråd.
I olika processorer implementeras root of trust på olika sätt. Intel och ARM
stödjer följande teknologier:
- ARM TrustZoneARM säljer en proprietär silikonblock till chipproducenter som tillhandahåller rot av förtroende och andra säkerhetsmekanismer. Därmed separeras mikroprocessorn från den osäkra kärnan; den kör Trusted OS – ett säkert operativsystem med en tydligt definierad gränssnitt för interaktion med osäkra komponenter. De skyddade resurserna finns i den betrodda kärnan och bör vara så lätta som möjligt. Övergången mellan komponenter av olika typer görs genom hårdvarubaserad kontext-switching, vilket eliminerar behovet av säker mjukvara för övervakning.
- Intel Boot Guard är en hårdvarumekanism för autentisering av den initiala boot-blocket med hjälp av kryptografiska metoder eller genom en mätprocess. För att verifiera den initiala boot-blocket måste tillverkaren skapa en 2048-bitars nyckel som består av två delar: en öppen och en sluten. Den offentliga nyckeln trycks på kretskortet genom att "detonera" fuse-bitar under tillverkningssteget. Dessa bitar är engångsanvändning och kan inte ändras. Den slutna delen av nyckeln genererar en digital signatur för den efterföljande autentiseringen av boot-steget.
OpenTitan-plattformen öppnar nyckeldelar av sådan en hårdvaru-mjukvarusystem, vilket visas i diagrammet nedan.
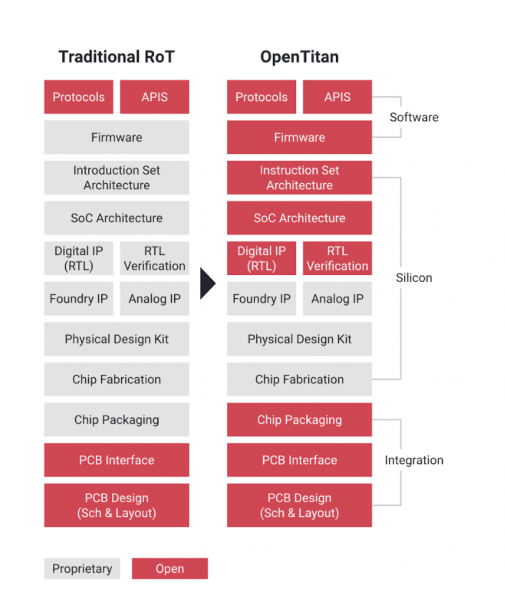
OpenTitan-plattformen
Utvecklingen av OpenTitan-plattformen sker under ledning av den ideella organisationen lowRISC. Ingenjörsteamet är baserat i Cambridge (Storbritannien), och huvudsponsorn är Google. Grundläggande partners inkluderar ETH Zürich, G+D Mobile Security, Nuvoton Technology och Western Digital.
Google av projektet i Googles företagsblogg för öppen källkod. Företaget meddelade att OpenTitan strävar efter att "tillhandahålla högkvalitativa design och integrationsrekommendationer för RoT användande i datacenter-servrar, lagringslösningar, perifera enheter och mycket mer".
Rot av förtroende är det första länket i förtroendekedjan på den lägsta nivån i en betrodd datormodul, som alltid fullt ut litas på av systemet.
RoT är avgörande för applikationer, inklusive infrastruktur för öppna nycklar (PKI). Det är fundamentet för säkerhetssystemet som ligger till grund för komplexa system som IoT-applikationer eller datacenter. Därför är det förståeligt varför Google stöder detta projekt. Idag har de 19 datacenter på fem kontinenter. Datacenter, lagringsenheter och kritiska applikationer utgör en stor yta för attacker, och för att skydda denna infrastruktur har Google från första början utvecklat sin egen betrodda rot i Titan-chipet.
för Googles datacenter presenterades först på konferensen Google Cloud Next. "Våra datorer genomför kryptografisk verifiering av varje paket med programvara och beslutar sedan om det ska ges åtkomst till nätverksresurser. Titan integreras i denna process och erbjuder ytterligare skyddsskikt," berättade representanter för Google vid den presentationen.
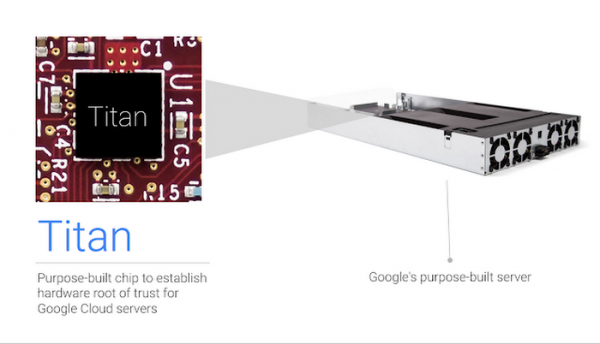
Titan-chipet i Google-servern
Titan-arkitekturen var en Googles egen teknik, men nu blir den allmänt tillgänglig inom ramen för ett öppen källkodsprojekt.
Det första steget i projektet är att skapa en logisk design för RoT på chipnivå, inklusive en öppen källkods mikroprocessor , kryptografiska processorer, hårdvaru- slumpgeneratorer, nyckelhierarkier och minne för energihållande och icke-energihållande lagring, skyddsmekanismer, in-och-ut-enheter samt säkra startprocesser.
Google säger att OpenTitan är baserat på tre nyckelprinciper:
- alla har möjlighet att verifiera plattformen och bidra;
- ökat flexibilitet genom att öppna en logiskt säker design som inte blockeras av proprietära leverantörsrestriktioner;
- kvalitet som säkerställs inte bara genom designen själv, utan också genom referensfirmware och dokumentation.
„De nuvarande chipsen med förtroendsrötter är väldigt proprietära. De påstår sig vara säkra, men i verkligheten tar du det på tro och kan inte verifiera dem själv, säger Dominic Rizzo, ledande säkerhetsexpert på Google Titan-projektet. – Nu finns det för första gången en möjlighet att säkerställa säkerhet utan blind tro på utvecklarna av proprietär design av förtroendsrötter. Så grunden är inte bara stark, utan den kan också verifieras.”
Rizzo tillade att OpenTitan kan anses vara „radikalt transparent design, jämfört med den nuvarande situationen.”
Enligt utvecklarna bör OpenTitan absolut inte betraktas som en färdig produkt, eftersom utvecklingen inte är avslutad. De öppnade specifikationerna och designen mitt under utvecklingen så att alla kan verifiera det, bidra och förbättra systemet innan produktionen börjar.
För att påbörja produktionen av OpenTitan-chips måste man ansöka och genomgå certifiering. Tydligen krävs det inga licensavgifter.
Källa: habr.com
