

Expansion of large cities and the formation of agglomerations is one of the major trends in social development today. Just Moscow alone is expected to expand by 4 million square meters of housing in 2019 (not counting the 15 settlements that will join in 2020). On this vast territory, telecom operators will need to provide users with internet access. This could include urban districts with dense multi-storey buildings as well as more 'sparse' cottage villages. The equipment requirements vary slightly for these cases. We have analyzed each of these scenarios and created a universal optical switch model — T2600G-28SQ. In this post, we will detail the capabilities of the device that will be of interest to telecom operators across Russia.
Nätverksplats
The T2600G-28SQ switch is designed for both access level operation in networks and for aggregating links from other access level switches. This is a Layer 2 switch that performs switching and static routing. If an operator has both switching and aggregation as well as access (routing only in the core network), the T2600G-28SQ will fit into any of the levels. In the case of dynamically routed aggregation, certain limitations regarding use scenarios must still be considered.
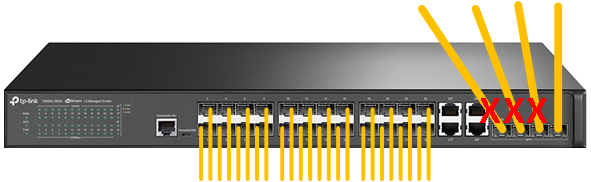
The T2600G-28SQ model is a fully functional active Ethernet switch without the additional limitations seen when using technologies like xPON or similar. For example, it does not face sudden drops in speed as the number of users increases or poor compatibility between equipment from different vendors and firmware. Both end users and lower-tier access switches with optical uplinks, such as the T2600G-28TS model, can connect to the device's interfaces. The diagram below shows the most common examples of such connections.
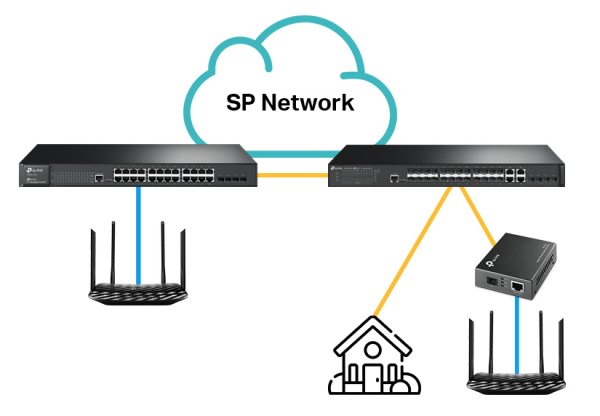
For access to the end user's network, optical fiber or twisted pair can be used. On the subscriber's side, optical fiber can be terminated either with a media converter (media converter), such as the TP-Link MC220L; or by using an optical interface in a SOHO router.
För att ansluta en nära liggande klient kan man använda fyra RJ-45-portar som arbetar på hastigheter av 10/100/1000 Mbit/s. Om detta av någon anledning skulle vara otillräckligt, kan operatören "konvertera" de optiska gränssnitten på switchen till koppar. Detta kan göras med speciella "koppar" SFP med RJ-45-kontakter. Men en sådan lösning kan inte kallas typisk.
Några exempel från praktiken
För en mer komplett bild presenterar vi några exempel på användningen av switcharna T2600G-28SQ.
Moskva-regionens tjänsteleverantör , som erbjuder både internet och tjänster för telefoni och kabel-TV, använder T2600G-28SQ på accessnivå vid nätverksuppbyggnad i privatsektorn (villor och radhus). På klientsidan görs anslutningen till routrar med SFP-portar samt mediakonvertrar. För närvarande produceras inga SOHO-routrar med SFP-portar seriemässigt i vårt land, men vi överväger givetvis detta.
Telekommunikationsoperatören från Pavlovsky Posad-regionen använder switcharna T2600G-28SQ som en "liten aggregation", med switchmodellerna T2600G-28TS och T2500G-10TS på accessnivå.
Gruppen av företag erbjuder internet, TV, telefoni och videosystem i sydöstra Moskva-regionen (Kolomna, Lukhoviцы, Zaraysk, Serebryanye Prudy, Ozyory). Den ungefärliga topologin här är densamma som för MKS: T2600G-28SQ på aggregationsnivå och T2600G-28TS samt T2500G-10TS på accessnivå.
Leverantören från Krasnoznamensk erbjuder internetaccess via ett djupt penetrerande optiknätverk. I dess kärna finns också T2600G-28SQ.
I följande avsnitt kommer vi kortfattat att beskriva några funktioner hos modellen T2600G-28SQ. För att inte göra materialet alltför omfattande har vi lämnat vissa alternativ utanför: QinQ (VLAN VPN), routing, QoS med mera. Vi tror att vi kan återkomma till dem i ett av nästa inlägg.
Switchens funktioner
Reservdelning – STP
STP – Spanning Tree Protocol. Protokollet för den sammanbindande (övergående) trädet har varit känt mycket länge, tack vare den respekterade Radia Perlman. I moderna nätverk försöker administratörer på alla sätt undvika att använda detta protokoll. Ja, STP är inte utan sina nackdelar. Och det är mycket bra om det finns ett alternativ till det. Men som det ofta är, beror alternativet till detta protokoll starkt på tillverkaren. Därför förblir Spanning Tree Protocol fortfarande nästan den enda lösningen som stöds av praktiskt taget alla tillverkare och som är känd av alla nätverksadministratörer.
TP-Link T2600G-28SQ-switch stöder tre versioner av STP: klassisk STP (IEEE 802.1D), RSTP (802.1W) och MSTP (802.1S).
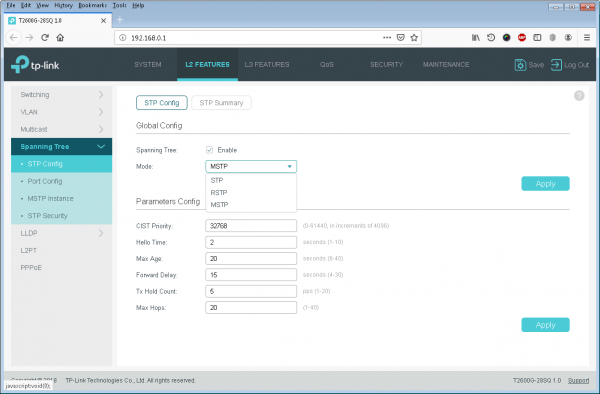
Av dessa alternativ är vanlig RSTP fullt tillräcklig för de flesta små internetleverantörer i Ryssland, med en obestridlig fördel jämfört med den klassiska versionen — betydligt kortare konvergenstid.
Den mest flexibla protokollet idag är MSTP, som stöder virtuella nätverk (VLAN) och tillåter flera olika träd, vilket gör det möjligt att använda alla tillgängliga reservvägar. Administratören skapar flera olika instanser av trädet (upp till åtta), var och en av dem hanterar en viss uppsättning virtuella nätverk.
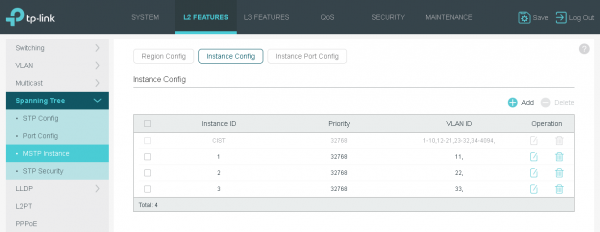
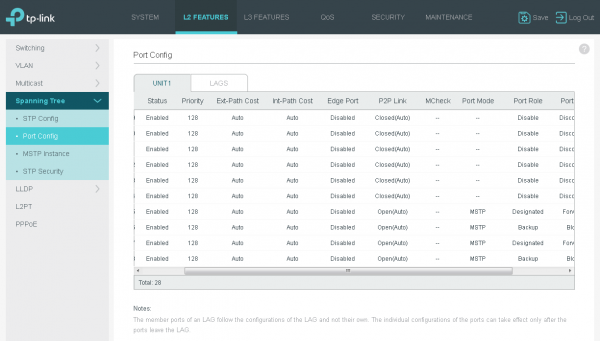
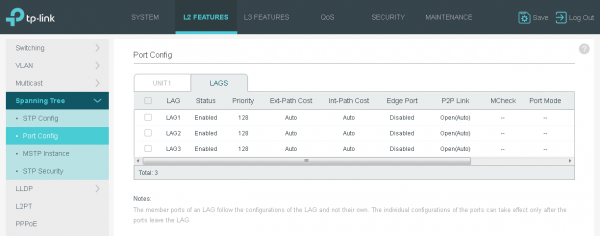
Finesser med MSTPNybörjaradministratörer måste vara mycket försiktiga vid användning av MSTP. Detta beror på att protokollets beteende inom en region och mellan regioner skiljer sig. Därför bör man vara uppmärksam på att förbli inom en och samma region vid konfiguration av switchar.
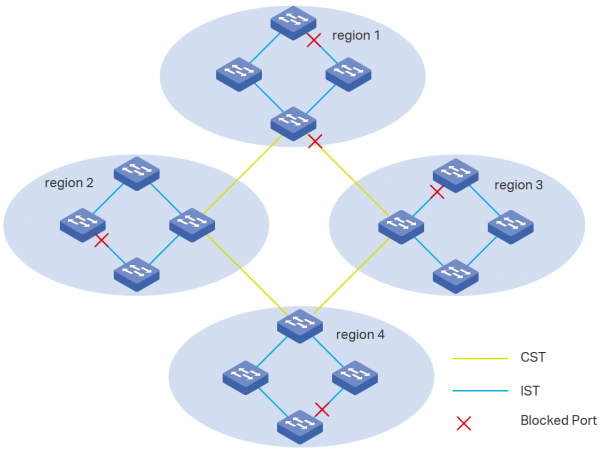
Vad är då denna beryktade region? En region i MSTP-termer kallas en uppsättning sammankopplade switchar som har följande gemensamma egenskaper: regionens namn, revisionsnummer och fördelning av virtuella nätverk (VLAN) mellan protokollets instanser.
Självklart låter Spanning Tree-protokollet (av vilken version som helst) oss inte bara bekämpa slingor som uppstår vid anslutning av reservkanaler, utan också skydda oss från felaktig kablartering, där en tekniker avsiktligt eller oavsiktligt kopplar fel portar och skapar en slinga med sina handlingar.
Mer erfarna nätadministratörer föredrar att använda olika tilläggsalternativ för att skydda STP-protokollet från attacker eller komplexa nödsituationer. Modellen T2600G-28SQ erbjuder en hel uppsättning sådana funktioner: Loop Protect, Root Protect, TC Guard, BPDU Protect och BPDU Filter.
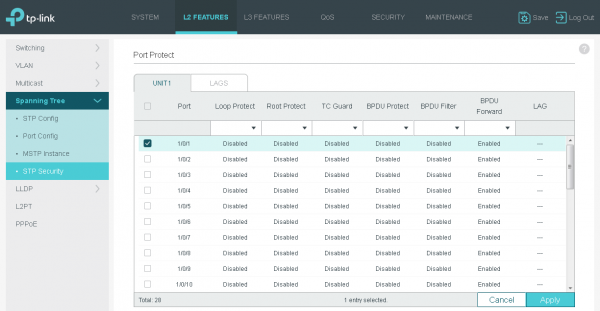
Korrekt användning av ovan nämnda alternativ tillsammans med andra stödda skyddsmekanismer kommer att stabilisera det lokala nätverket och göra det mer förutsägbart.
Redundans – LAG
LAG – Link Aggregation Group. Detta är en teknik som gör det möjligt att kombinera flera fysiska kanaler till en logisk. Alla andra protokoll slutar att använda de fysiska kanaler som ingår i LAG individuellt och börjar "se" en logisk gränssnitt. Ett exempel på ett sådant protokoll är STP.
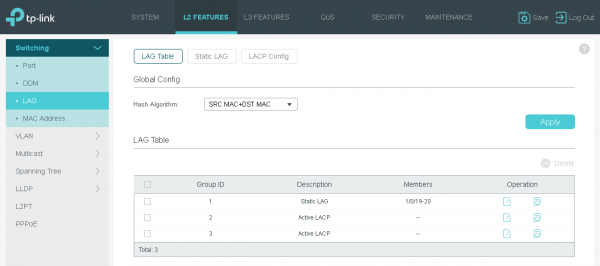
Lastbalansering av användartrafik mellan fysiska kanaler inom den logiska görs baserat på hash-summor. För beräkning kan MAC-adresserna för avsändaren, mottagaren eller deras par användas; likaså avsändarens eller mottagarens IP-adresser eller deras par. Information från fjärde nivåns protokoll (TCP/UDP-portar) beaktas inte.
Switch T2600G-28SQ stödjer både statiska och dynamiska LAG.
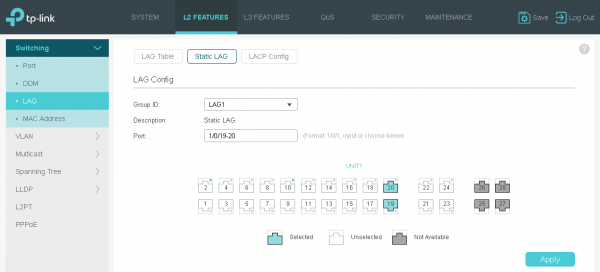
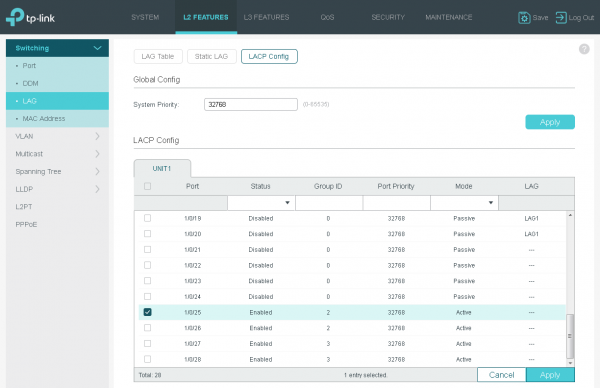
För att samordna funktionerna för den dynamiska gruppen används LACP-protokollet.
Säkerhet – accesslistor (ACL)
Vår switch T2600G-28SQ möjliggör filtrering av användartrafik med hjälp av accesslistor (ACL – Access Control List).
Stödda accesslistor kan vara av flera olika typer: MAC och IP (IPv4/IPv6), kombinerade, samt för innehållsfiltrering. Antalet stödda accesslistor av varje typ beror på den SDM-mall som för närvarande används, vilken vi har beskrivit i en annan sektion.
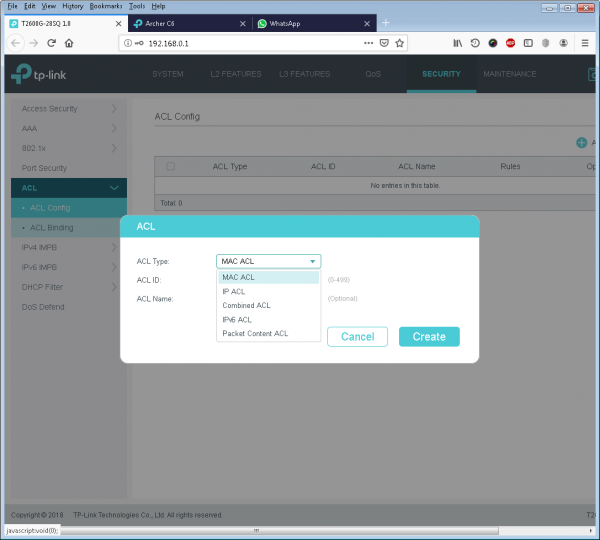
Operatören kan använda detta alternativ för att blockera olika oönskade trafik i nätverket. Ett exempel på sådan trafik kan vara IPv6-paket (via EtherType-fältet), om den motsvarande tjänsten inte tillhandahålls; eller blockera SMB via port 445. I nätverk med statisk adressering krävs ingen DHCP/BOOTP trafik, så genom ACL kan administratören filtrera UDP-datagram på portar 67 och 68. Lokal IPoE trafik kan också blockeras med hjälp av ACL. En sådan blockering kan vara efterfrågad i nätverk som använder PPPoE.
Processen att använda åtkomstlistor är extremt enkel. Efter att själva listan har skapats är det nödvändigt att lägga till det antal poster som krävs, vars typ direkt beror på den konfigurerade listan.
Konfigurera åtkomstlistor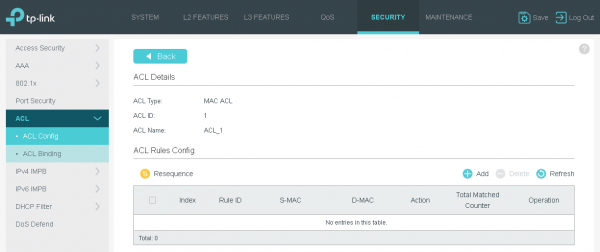
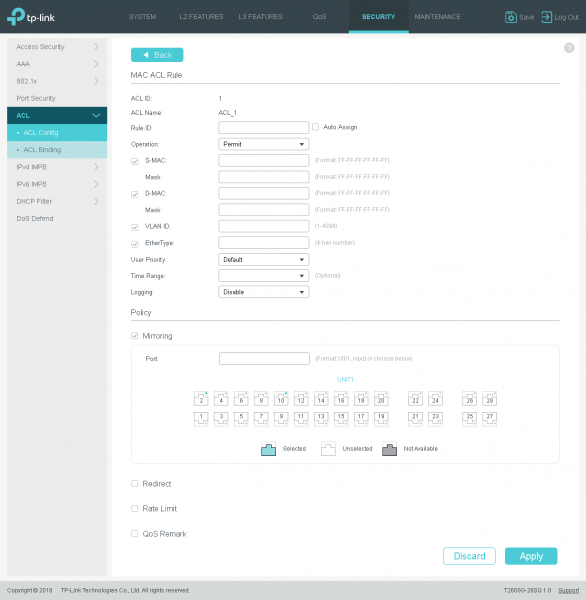
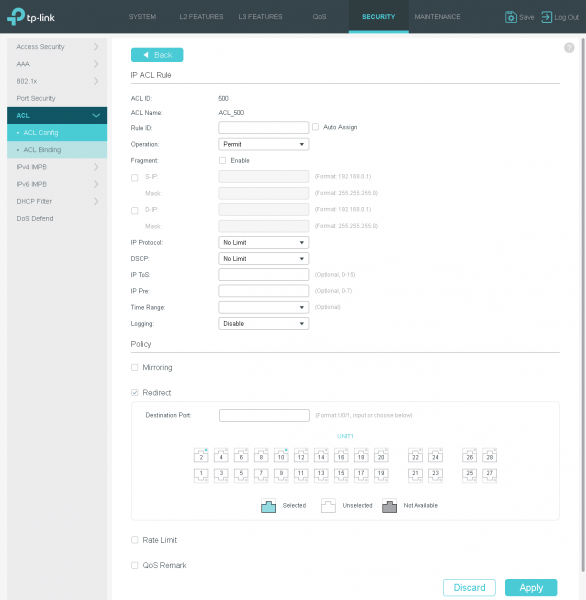
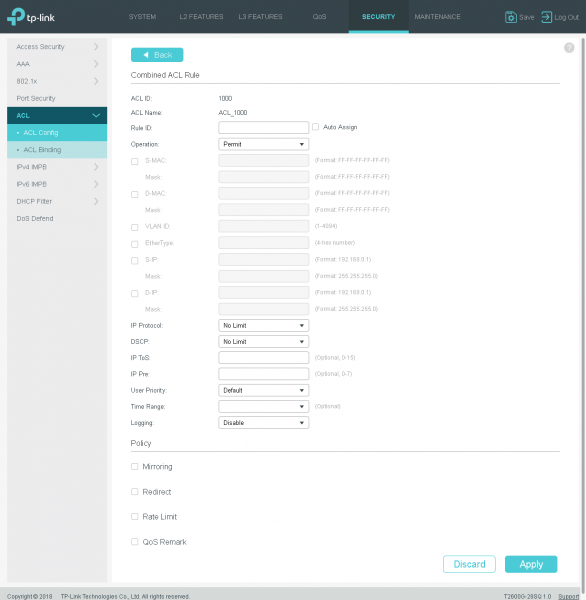
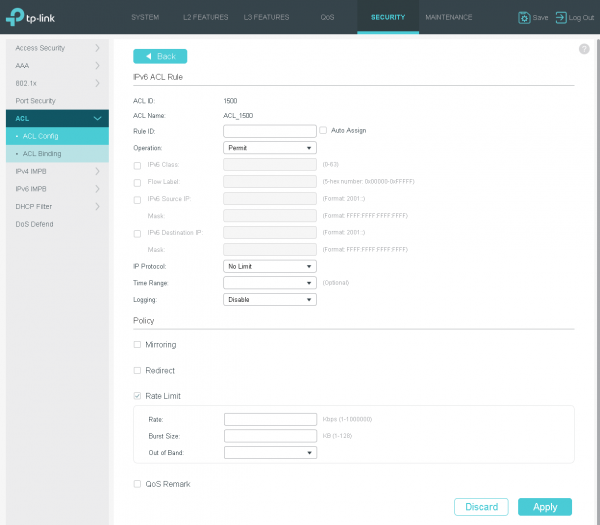
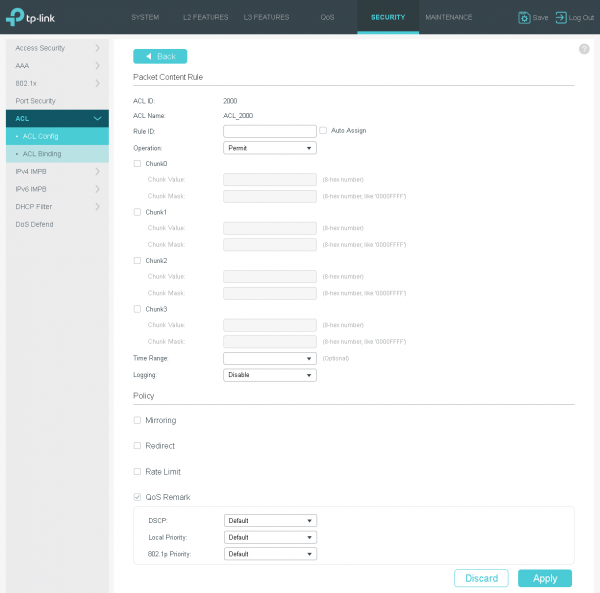
Det bör noteras att åtkomstlistor inte bara kan utföra vanliga operationer för att tillåta eller förbjuda trafik, utan också omdirigera den, spegla den, samt utföra ommärkning av den eller begränsa hastigheten.
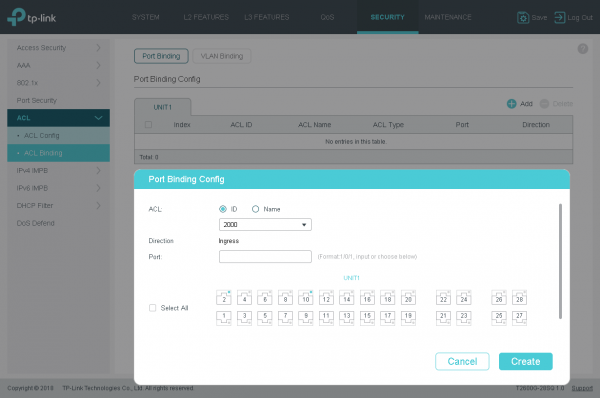
När alla nödvändiga ACL har skapats kan administratören installera dem. Det är möjligt att fästa åtkomstlistan både till den direkta fysiska porten och till ett specifikt virtuellt nätverk.
Säkerhet – antal MAC-adresser
Ibland uppstår behovet för operatörer att begränsa antalet MAC-adresser som en switch lär sig på en viss port. Åtkomstlistor gör det möjligt att uppnå den angivna effekten, men kräver att MAC-adresserna anges explicit. Om man bara vill begränsa antalet kopplingsadresser, men inte ange dem uttryckligen, så kommer port security till hjälp.
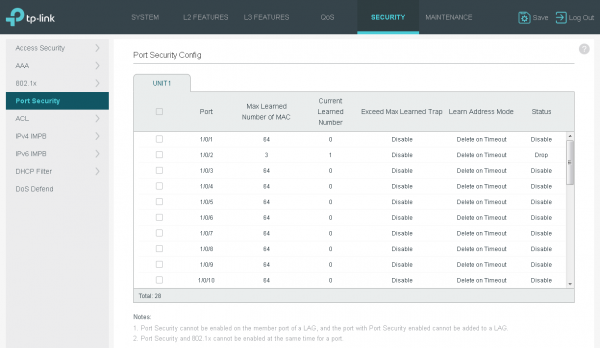
En sådan begränsning kan behövas, till exempel för att skydda mot anslutning av ett helt lokalt nätverk till en enda switchport hos leverantören. Här bör nämnas att detta gäller kopplad anslutning, eftersom vid anslutning via en router kommer T2600G-28SQ endast att lära sig en adress – den MAC som tillhör WAN-porten på klientens router.
Det finns en hel klass av attacker riktade mot växeltabellen. Detta kan vara både tabellöversvämning och MAC-spoofing. Alternativet port säkerhet kommer att skydda mot översvämning av vägtabellen och mot attacker som syftar till att avsiktligt omprogrammera switchen, förorena dess vägtabell.
Man kan inte låta bli att nämna det ofta felande kundutrustningen. Det är inte ovanligt att en felaktigt fungerande nätverkskort eller router skapar en dataström med helt godtyckliga avsändar- och mottagaradresser. En sådan ström kan lätt tillintetgöra CAM.
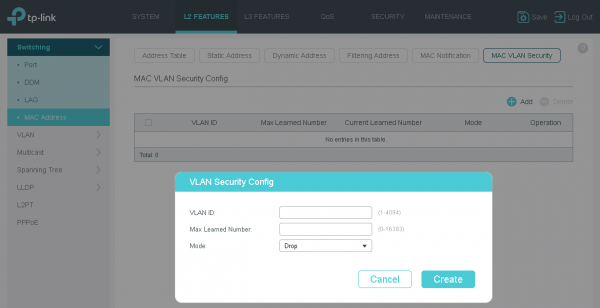
Ett annat sätt att begränsa antalet använda poster i vägtabellen är verktyget MAC VLAN Security, där administratören kan ange det maximala antalet poster för ett visst virtuellt nätverk.
Förutom att hantera dynamiska poster i växeltabellen kan administratören också skapa statiska.
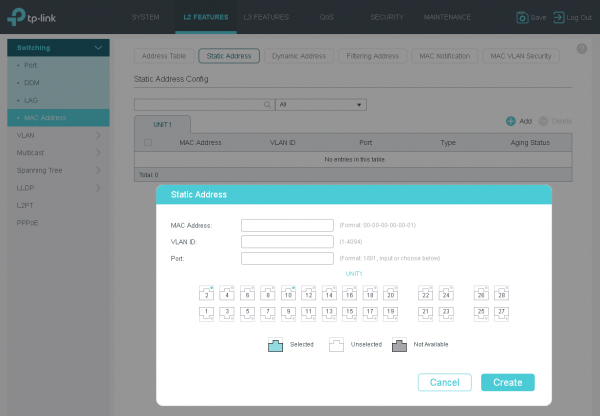
Den maximala vägtabellen för modellen T2600G-28SQ tillåter upp till 16K poster.
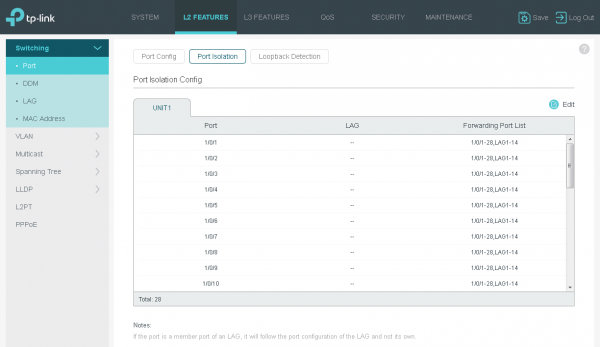
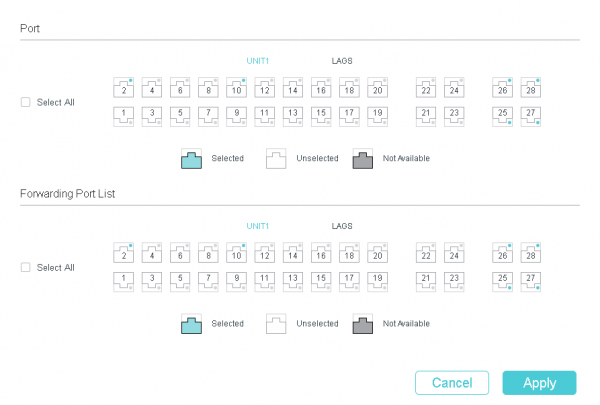
En annan funktion avsedd för filtrering av användartrafik är Port Isolation, som tydligt anger i vilken riktning vidarebefordran är tillåten.
Säkerhet – IMPB
I vårt vidsträckta hemland varierar kommunikationsoperatörernas förhållningssätt till säkerhetsfrågor i nätverket från fullständig ignorering till maximalt tillämpande av alla alternativ som stöds av utrustningen.
Funktionerna IPv4 IMPB (IP-MAC-Port Binding) och IPv6 IMPB skyddar mot en hel av attacker relaterade till manipulation av IP- och MAC-adresser från kunder genom att binda IP- och MAC-adresserna från kundutrustningen till gränssnittet för leverantörens switch. Denna bindning kan göras manuellt eller med hjälp av funktionerna ARP Scanning och DHCP Snooping.
Grundläggande inställningar för IMPB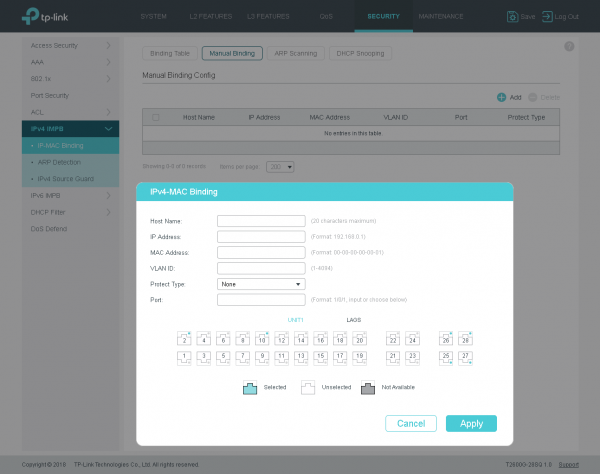
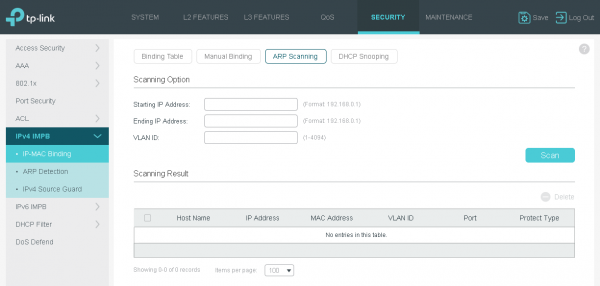
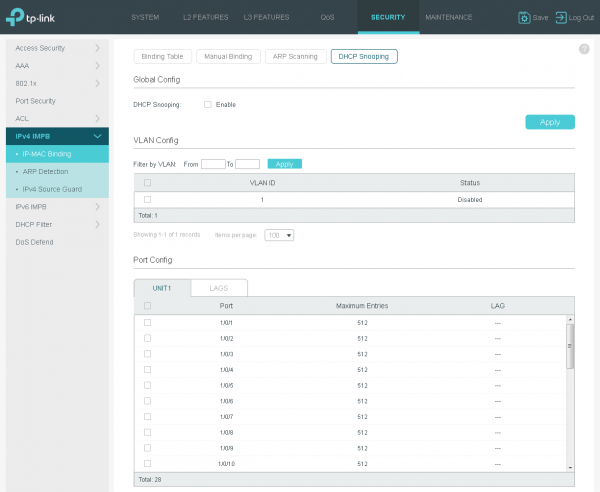
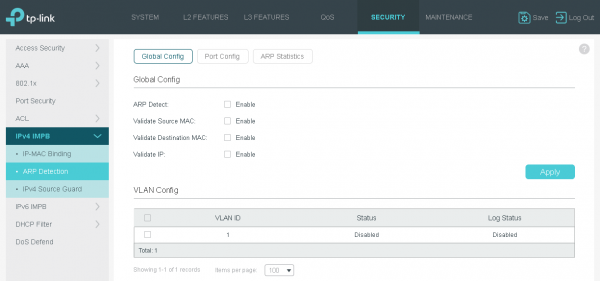
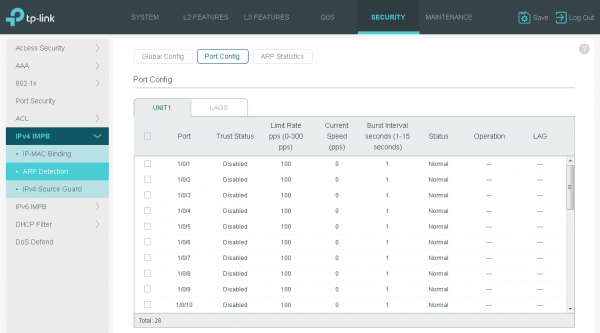
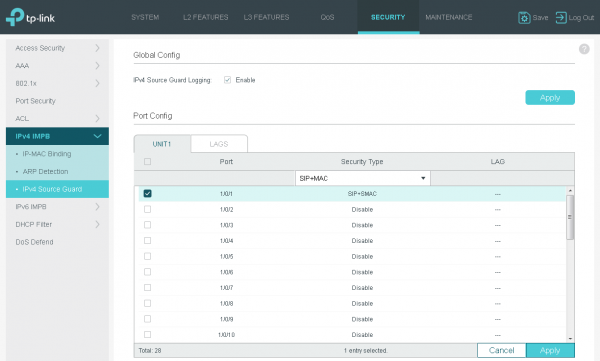
För rättvisans skull bör det nämnas att en speciell funktion kan användas för att skydda DHCP-protokollet – DHCP Filter.
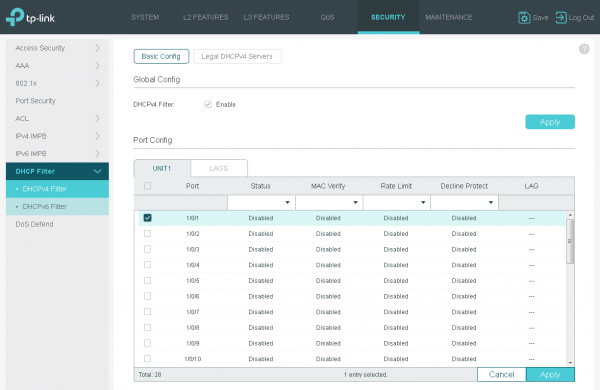
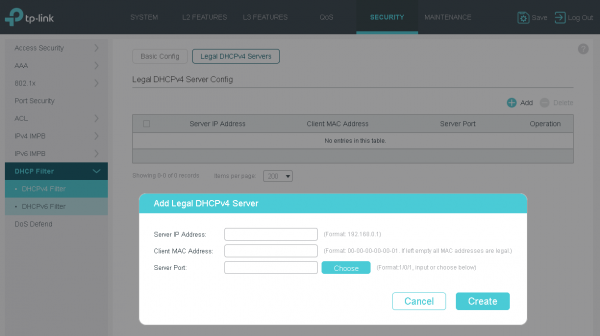
Genom denna funktion kan nätverksadministratören manuellt ange de gränssnitt som är kopplade till verkliga DHCP-servrar. På så sätt kan falska DHCP-servrar inte infiltrera IP-parameterförhandlingen.
Säkerhet – DoS Defend
Den aktuella modellen skyddar användarna mot flera av de mest kända och vanligaste tidigare DoS-attackerna.
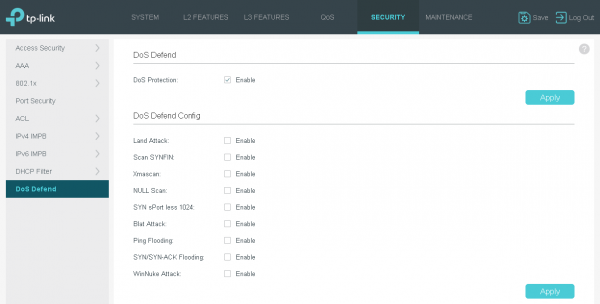
Största delen av de nämnda attackerna är inte längre ett hot mot enheter med moderna operativsystem, men det kan fortfarande finnas sådana i våra nätverk där den senaste programvaruuppdateringen gjordes för många år sedan.
Stöd för DHCP
TP-Link T2600G-28SQ-switchen kan fungera både som DHCP-server eller relä, och kan utföra olika filtreringar av DHCP-meddelanden om en annan enhet fungerar som server.
Det enklaste sättet att ge användarna de nödvändiga IP-parametrarna är att använda den inbyggda DHCP-servern i switchen. Huvudparametrarna kan redan skickas till abonnenterna med hjälp av den.
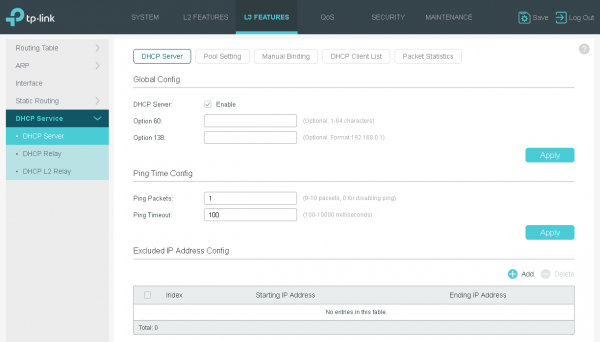
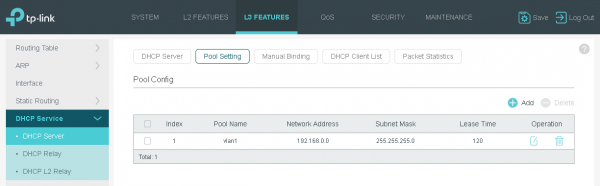
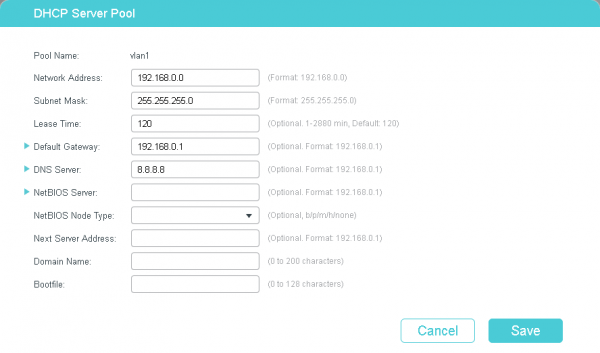
Vi har kopplat vår SOHO-router Archer C6 till en av switchens gränssnitt och bekräftat att klientenheten lyckades få en adress.
Detta ser ut som följer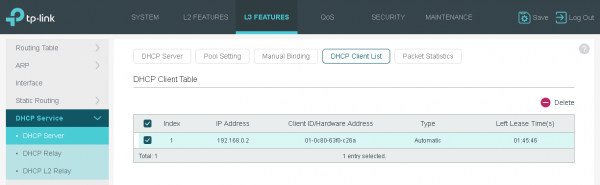
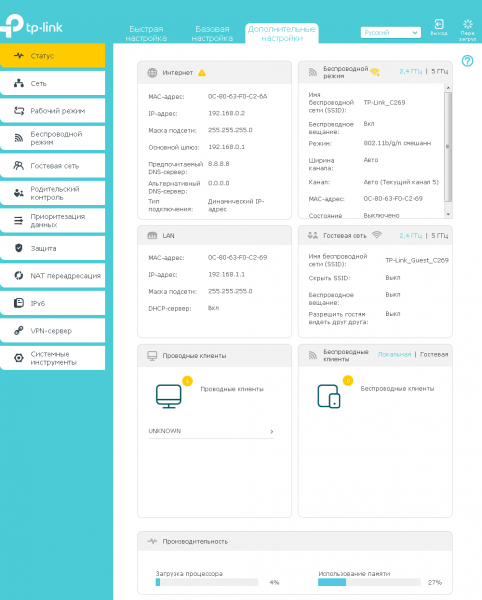
Den inbyggda DHCP-servern i switchen är kanske inte den mest skalbara och flexibla lösningen: det finns ingen stöd för icke-standardalternativ, och det saknas koppling till IPAM. Om operatören behöver mer kontroll över processen för tilldelning av IP-adresser, kommer någon dedikerad DHCP-server att användas.
T2600G-28SQ tillåter för varje användarsubnät att ange en separat dedikerad DHCP-server, till vilken meddelanden från den aktuella protokollet kommer att omdirigeras. Valet av subnät sker genom att ange motsvarande L3-gränssnitt: VLAN (SVI), routed port eller port-channel.
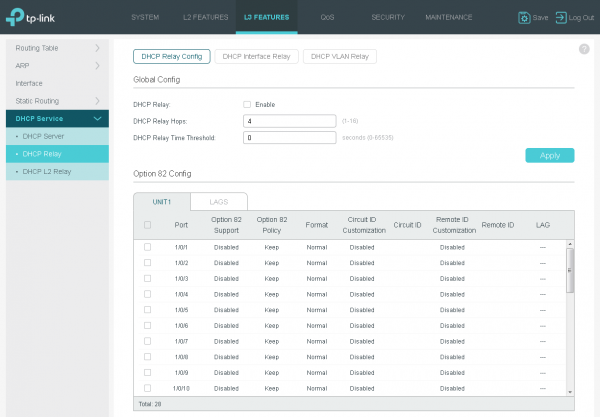
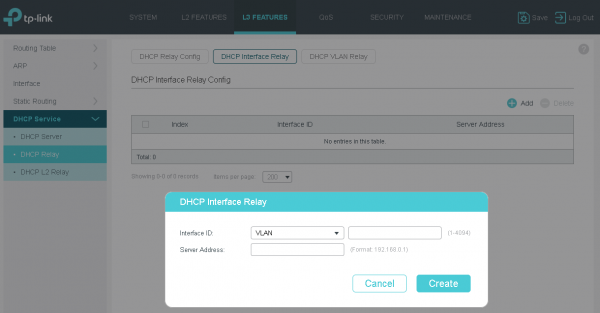
För att kontrollera funktionen av reläet konfigurerade vi en separat router från en annan leverantör för att fungera som DHCP-server, vars inställningar presenteras nedan.
R1#sho run | s pool
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
Klientroutern har återigen framgångsrikt fått en IP-adress.
R1#sho ip dhcp binding
Bindings from all pools not associated with VRF:
IP address Client-ID/ Lease expiration Type
 Hardware address/
 User name
192.168.0.2 010c.8063.f0c2.6a May 24 2019 05:07 PM Automatic
Under spoilern — innehållet i det fångade paketet mellan switchen och den dedikerade DHCP-servern.
Innehållet i paketet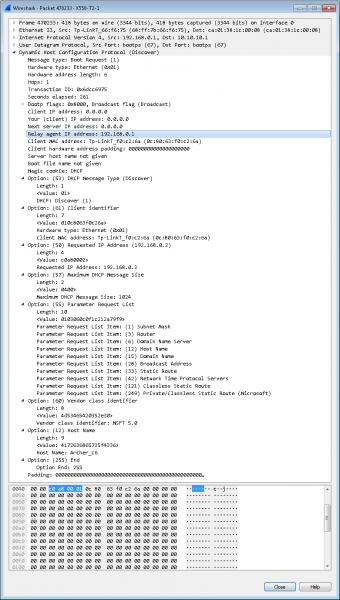
Det går inte att bortse från att switchen erbjuder stöd för Option 82. Vid aktivering kommer switchen att lägga till information om användargränssnittet från vilket DHCP Discover-meddelandet erhölls. Dessutom gör modellen T2600G-28SQ det möjligt att konfigurera policyn för hur den tillagda informationen hanteras vid inkoppling av alternativ nr 82. Stödet för den angivna optionen kan vara användbart i situationer där abonnenten behöver tilldela samma IP-adress oavsett vilken klientidentifierare (client-id) som rapporteras.
Nedan visas ett DHCP Discover-meddelande (överfört via relay) med den tillagda optionen nr 82.
Meddelandet med option nr 82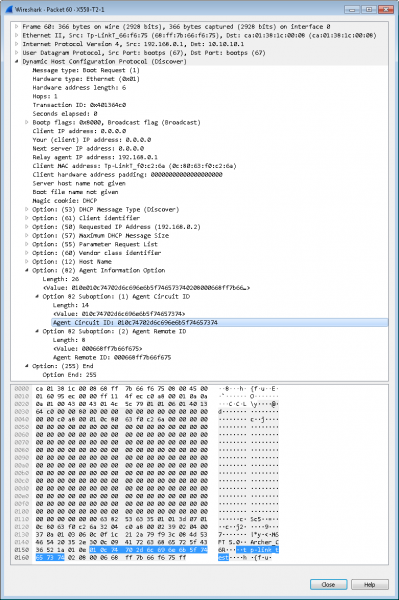
Självklart kan man hantera option nr 82 även utan att konfigurera en fullständig DHCP-relä; relevanta inställningar presenteras i punkten "DHCP L2 Relay."
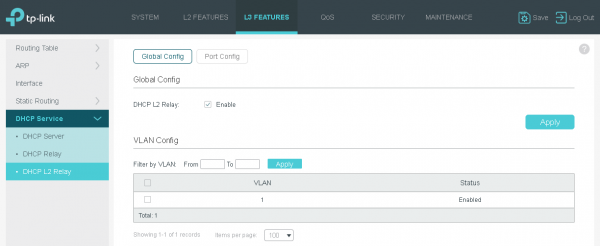
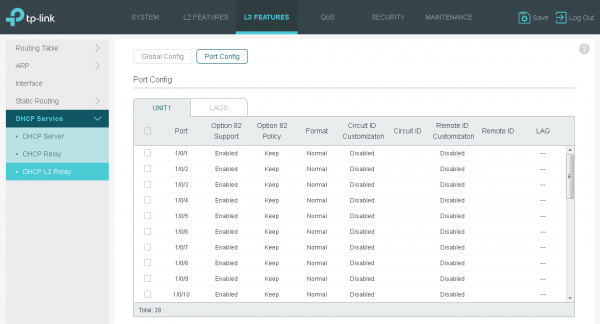
Nu ska vi ändra inställningarna för DHCP-servern för att demonstrera hur option nr 82 fungerar.
R1#sho run | s dhcp
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
 class option82_test
  address range 192.168.0.222 192.168.0.222
ip dhcp class option82_test
 relay agent information
      relay-information hex 010e010c74702d6c696e6b5f746573740208000668ff7b66f675
R1#sho ip dhcp binding
Bindings från alla pooler som inte är kopplade till VRF:
IP-adress          Client-ID⁄            Uthyrningsutgång        Typ
                    Maskinvaruadress⁄
                    Användarnamn
192.168.0.222       010c.8063.f0c2.6a    24 maj 2019 17:33    Automatisk
Så här ungefär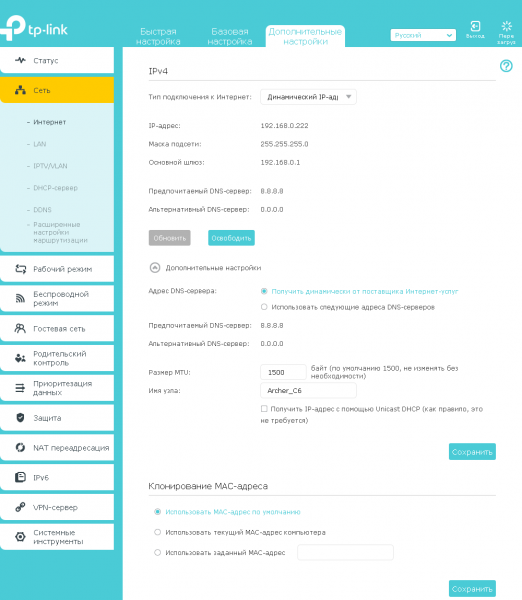
Funktionen DHCP interface relay är användbar i situationer där switchen inte bara har ett L3-gränssnitt kopplat till ett visst nätverk, utan också att detta gränssnitt har en IP-adress. Om det inte finns någon adress på ett sådant gränssnitt kommer funktionen DHCP VLAN relay till hjälp. Informationen om subnettet tas i detta fall från standardgränssnittet, vilket innebär att adressutrymmena i flera virtuella nätverk kommer att vara identiska (överlappa).
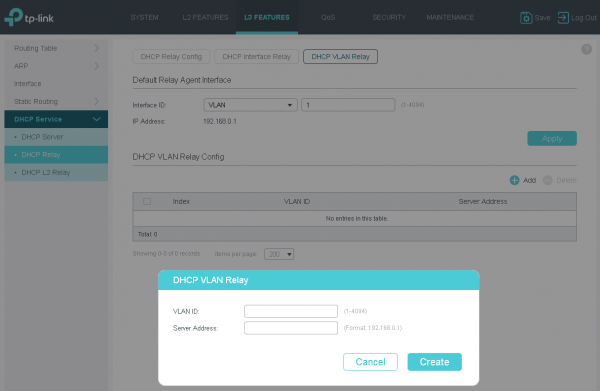
Ofta behöver operatörer också skydda abonnenter från oavsiktlig eller illvillig aktivering av DHCP-server på kundutrustning. Diskusionen om denna funktionalitet har vi valt att ta in i ett avsnitt som handlar om säkerhetsfrågor.
IEEE 802.1X
Ett av sätten att autentisera användare i nätverket är att använda protokollet IEEE 802.1X. Populariteten för detta protokoll i telekombolagens nätverk i Ryssland sjunker redan, men det används fortfarande främst i lokala nätverk hos stora företag för att autentisera interna användare. I switchen T2600G-28SQ finns stöd för 802.1X, så vid behov kan leverantören enkelt aktivera detta.
För att protokollet IEEE 802.1X ska fungera krävs tre parter: klientutrustning (supplicant), leverantörens access-switch (authenticator) och autentisering servrar (vanligtvis RADIUS-servrar).
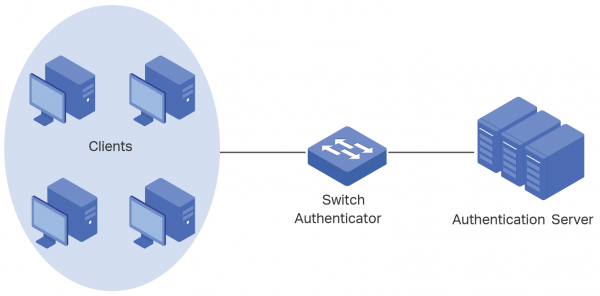
Den grundläggande konfigurationen från operatörens sida är extremt enkel. Det krävs endast att ange IP-adressen för den använda RADIUS-servern, där användardatabasen kommer att lagras, samt välja de gränssnitt som behöver autentisering.
Grundinställning av 802.1X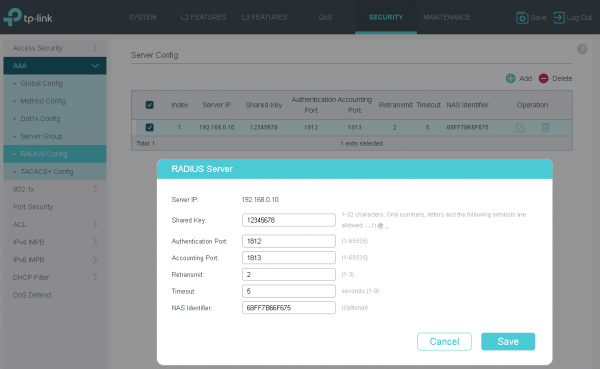
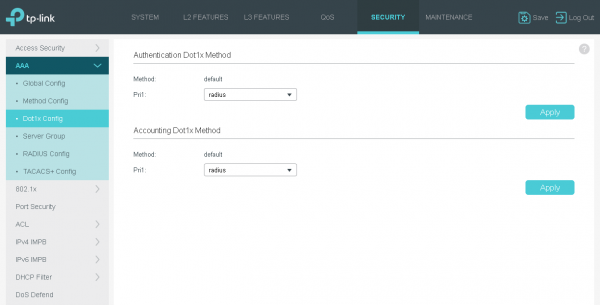
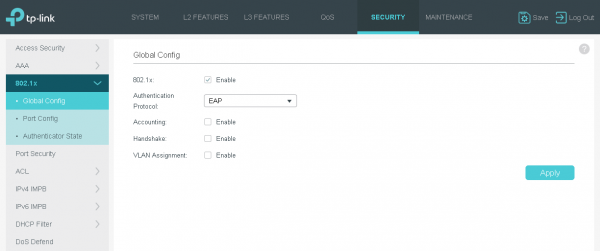
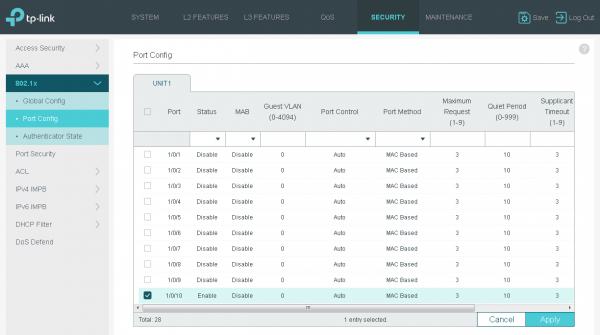
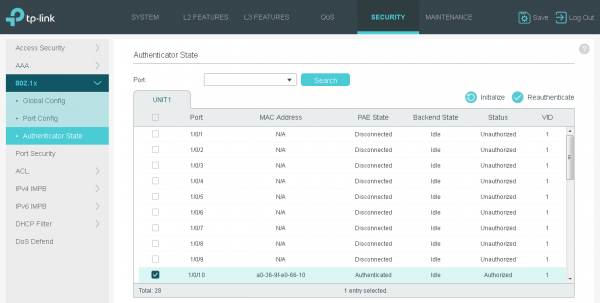
Från klientsidan krävs också en liten konfiguration. Alla moderna operativsystem innehåller redan nödvändig programvara. Men vid behov kan TP-Link 802.1x Client installeras och användas – en applikation som gör det möjligt att autentisera klienten i nätverket.
Vid anslutning av en användardator direkt till leverantörens nätverk måste autentiseringsinställningarna aktiveras för det nätverkskort som används för anslutningen.
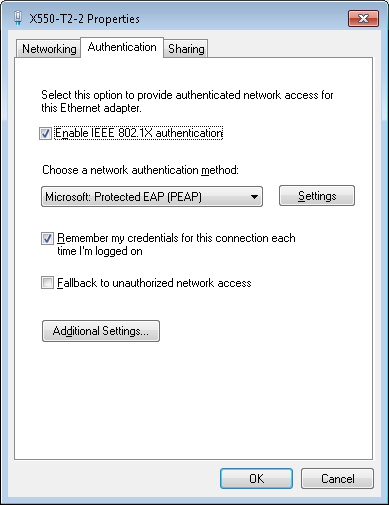
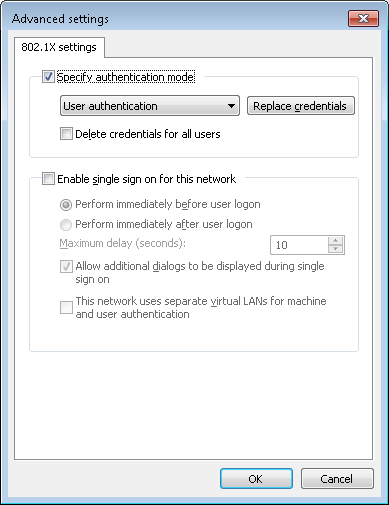
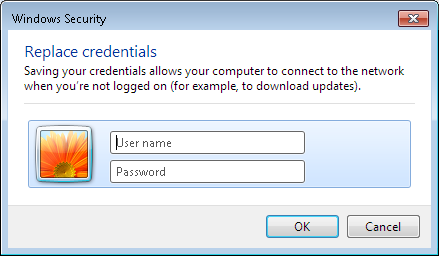
Men för närvarande ansluts vanligtvis inte användarens dator direkt till operatörens nätverk, utan en SOHO-router, som möjliggör driften av abonnentens lokala nätverk (både trådbundna och trådlösa segment). I detta fall måste alla inställningar för protokollet 802.1X göras direkt på routern.
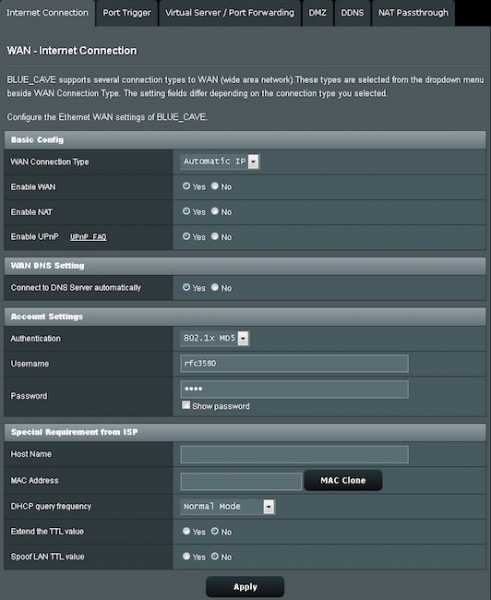
Vi anser att denna metod för autentisering är orättvist bortglömd i operatörsnätverk. Ja, den strikta kopplingen av abonnenten till switchporten kan möjligen vara en enklare lösning ur användarutrustningens installationssynvinkel. Men om användning av inloggning och lösenord är nödvändigt, kommer 802.1X inte att vara ett så tungt protokoll jämfört med de använda anslutningarna baserade på PPTP/L2TP/PPPoE-tunnlar.
PPPoE ID Insertion
Många användare, både i vårt land och runt om i världen, föredrar fortfarande att använda extremt enkla lösenord. Tyvärr är fall av stöld av kontouppgifter inte ovanliga. Om operatören använder PPPoE-protokollet för att autentisera användare i sitt nätverk, kan TP-Link T2600G-28SQ-switchen hjälpa till att lösa problemet med läckage av kontouppgifter. Detta uppnås genom att lägga till en speciell märkning i meddelandet för PPPoE Active Discovery. På så sätt kan leverantören autentisera abonnenten inte bara med användarnamn och lösenord, utan även med ytterligare data. Sådan ytterligare information inkluderar MAC-adressen för klientenheten samt gränssnittet på switchen som den är ansluten till.
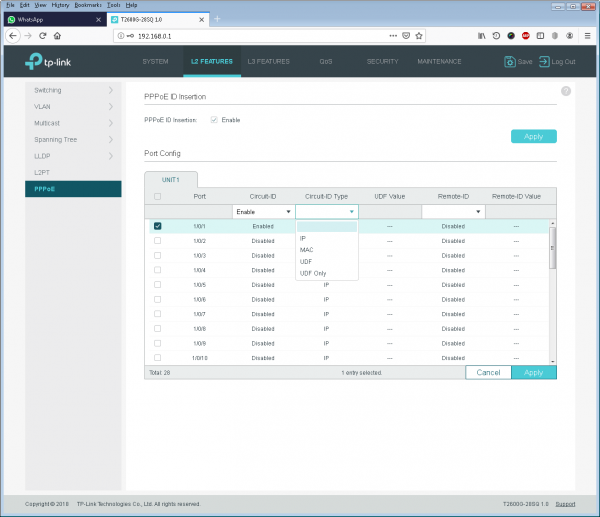
Vissa operatörer vill i allmänhet förbjuda abonnenten (par av användarnamn och lösenord) att röra sig inom nätverket. Funktionen PPPoE ID Insertion hjälper även i detta avseende.
IGMP
IGMP-protokollet (Internet Group Management Protocol) har funnits i flera decennier. Dess popularitet är helt förståelig. Men i IGMP-interaktionen är det två parter som deltar: användarens dator (eller någon annan enhet, till exempel en STB) och IP-router som betjänar ett visst nätverkssegment. Switchar deltar inte i denna kommunikation. Visst, senaste påståendet är inte helt korrekt. Eller, i moderna nätverk, är det helt fel. Stöd för IGMP-protokollet från switcharnas sida är nödvändigt för att optimera vidarebefordringen av multicast-trafik. Genom att övervaka användarens trafik upptäcker switchen IGMP Report-meddelanden, med hjälp av vilka den bestämmer portarna för att vidarebefordra den multicast-trafiken. Denna funktion kallas IGMP Snooping.
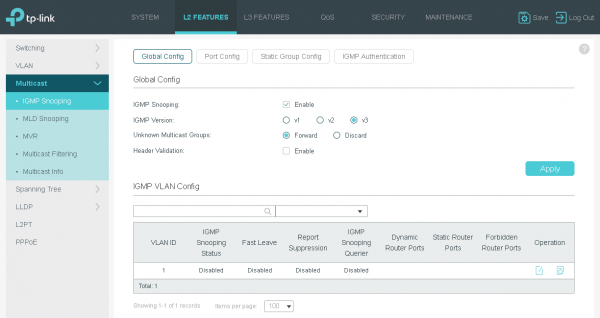
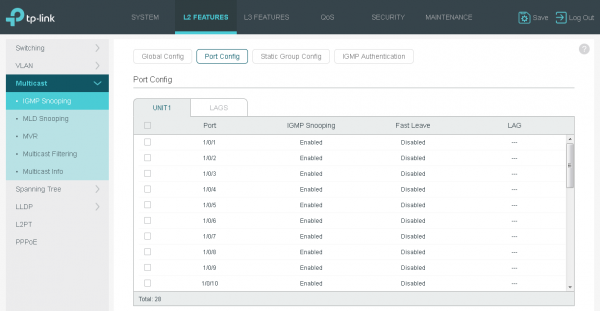
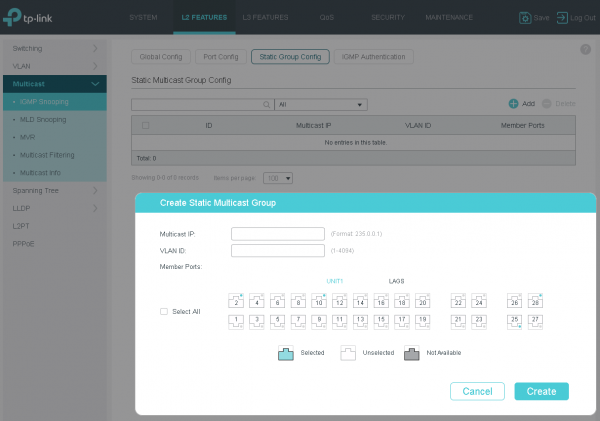
Stöd för IGMP-protokollet kan användas inte bara för att optimera trafiken i sig, utan även för att identifiera abonnenter som kan tillhandahållas viss tjänst, till exempel IPTV. Det önskade målet kan nås både genom manuell konfiguration av filtreringsinställningar och genom autentisering.
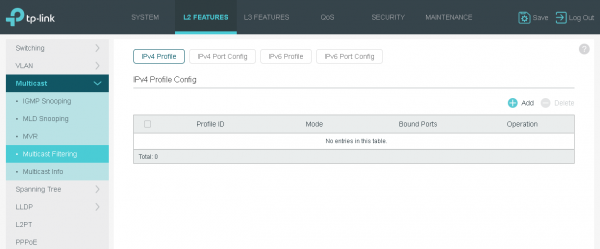
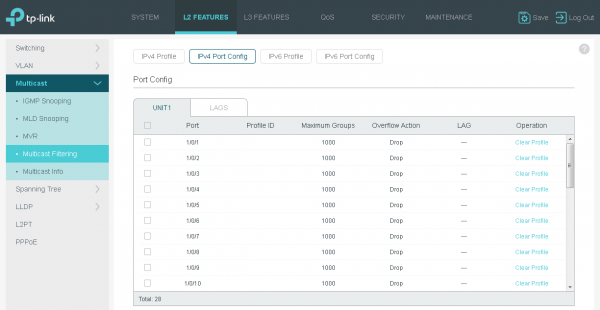
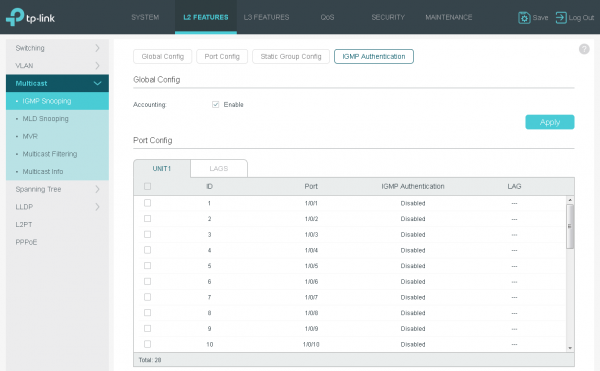
Stödet för multicast-trafik på TP-Link-switchar är ganska flexibelt. Till exempel kan alla inställningar anges för varje virtuell nätverk separat.
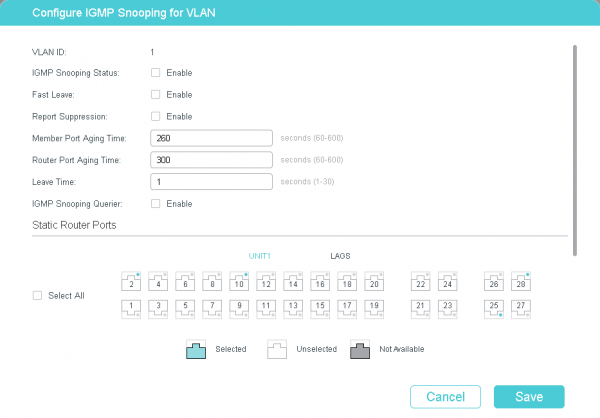
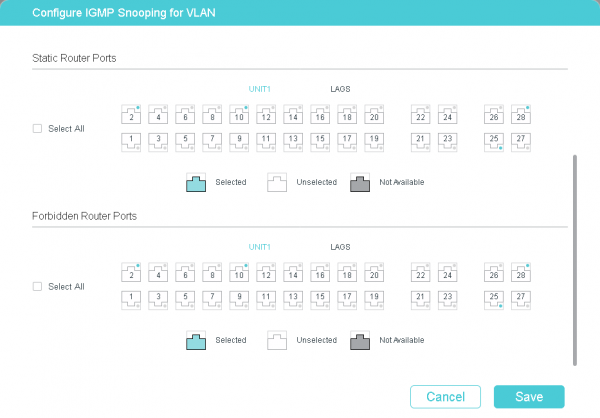
Om flera subnet ansluts till en och samma routerport, där mottagarna för multicast-trafik finns, kommer den här routern att behöva skicka flera kopior av paketen genom denna port (en för varje virtuellt nätverk).
I detta fall kan proceduren för multicastsändning optimeras med hjälp av teknologin MVR – Multicast VLAN Registration.
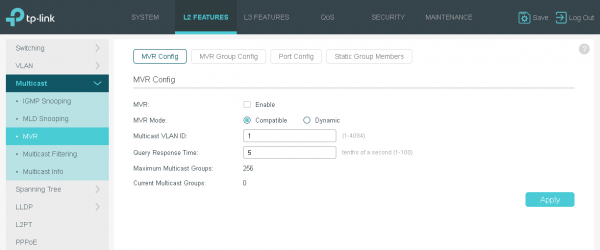
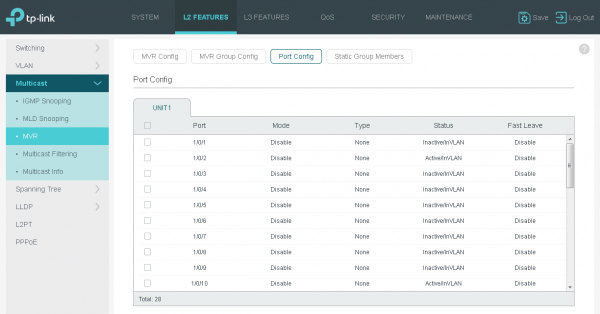
Kärnan i lösningen är att skapa ett enda virtuellt nätverk som sammanför alla mottagare. Detta virtuella nätverk används dock endast för multicast-trafik. Denna metod gör det möjligt för routern att skicka endast en kopia av multicast-trafiken genom porten.
DDM, OAM och DLDP
DDM – Digital Diagnostic Monitoring. Under användning av optiska moduler är det ofta nödvändigt att övervaka modulens tillstånd samt den optiska kanalen den är kopplad till. Denna uppgift kan utföras med DDM-funktionen. Denna funktion gör att operatörens ingenjörer kan övervaka temperaturen på varje modul som stöder denna funktionalitet, spänningen och strömmen på den, samt effekten av den sända och mottagna optiska signalen.
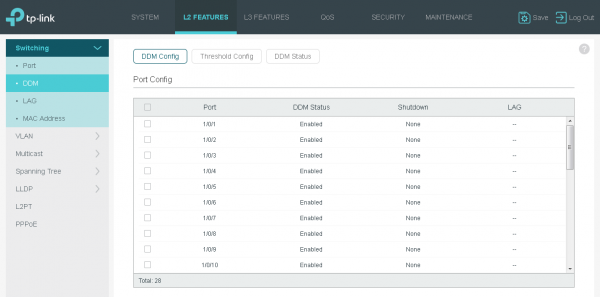
Genom att ställa in tröskelvärden för de tidigare nämnda parametrarna kan ett evenemang genereras vid överskridande av de tillåtna gränserna.
Inställning av DDM-aktiveringströsklar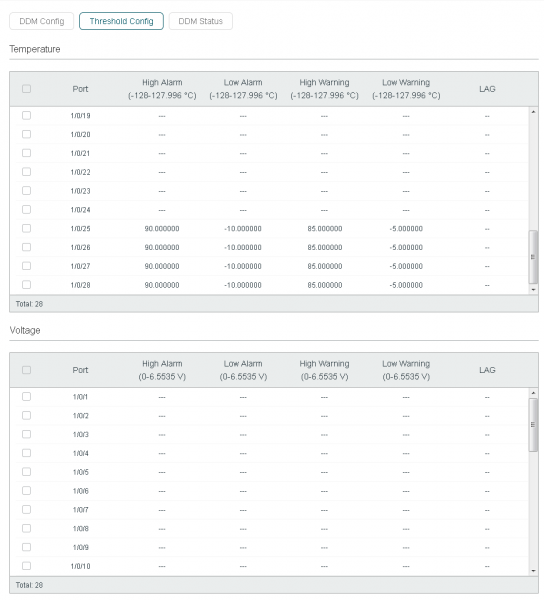
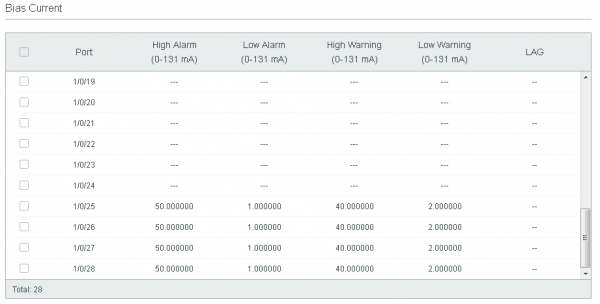
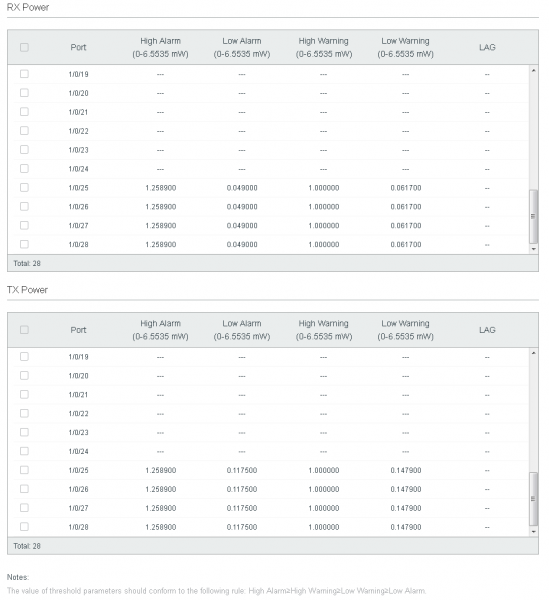
Självklart kan administratören se de aktuella värdena för angivna parametrar.
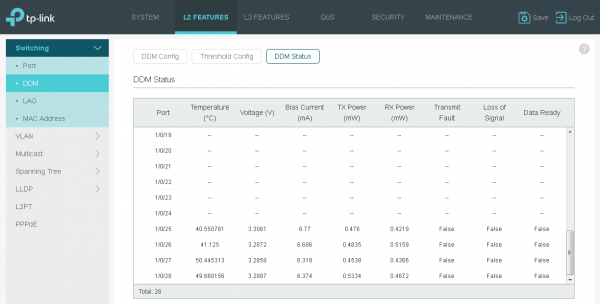
TP-Link T2600G-28SQ-switchar har ett aktivt luftkylsystem. Dessutom har vi aldrig upplevt överhettning av SFP-moduler i våra switchar på grund av porttätheten. Men om vi rent teoretiskt skulle anta att en sådan möjlighet finns (till exempel på grund av något problem inuti SFP-modulen), skulle DDM omedelbart informera administratören om en potentiellt farlig situation. Här är faran uppenbarligen inte för själva switchen, utan för dioden/lazern inuti SFP:n, eftersom en ökning av dess temperatur kan leda till en nedgång i den optiska signals utsändningskraft, vilket i sin tur skulle minska den optiska budgeten.
Det är också värt att notera att TP-Link-switchar inte har någon »vendor lock«-funktion, vilket innebär att alla kompatibla SFP-moduler stöds, något som såklart är mycket praktiskt för nätverksadministratörer.
OAM — Operation, Administration, and Maintenance (IEEE 802.3ah). OAM – ett protokoll på det andra nivået i OSI-modellen, avsett för övervakning och felsökning i Ethernet-nätverk. Genom detta protokoll kan en switch övervaka prestanda för en specifik förbindelse och fel, generera meddelanden så att nätverksadministratören kan hantera nätverket mer effektivt.
Grundkonfiguration av OAM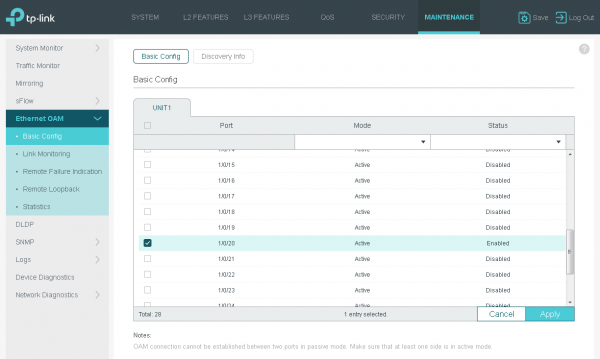
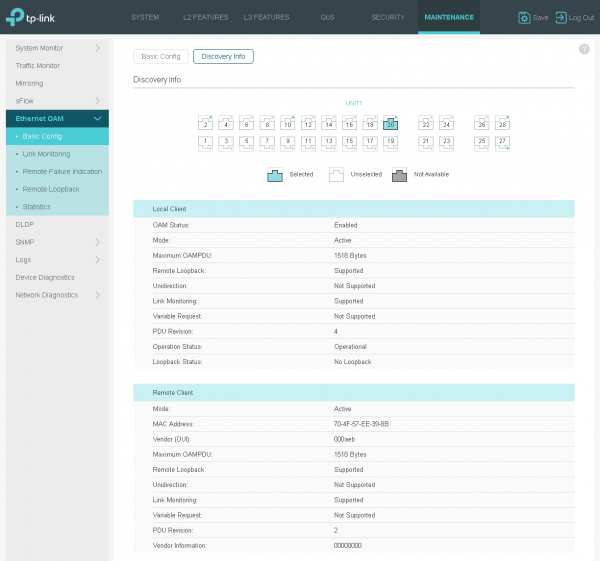
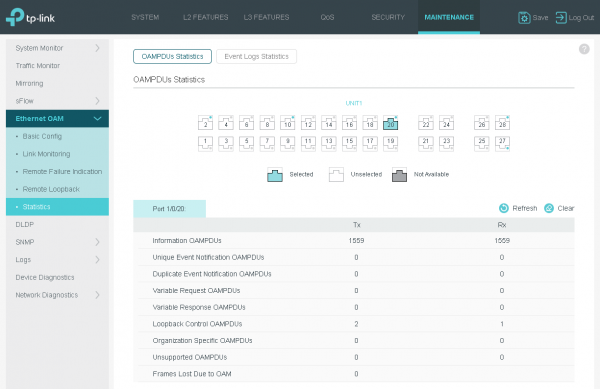
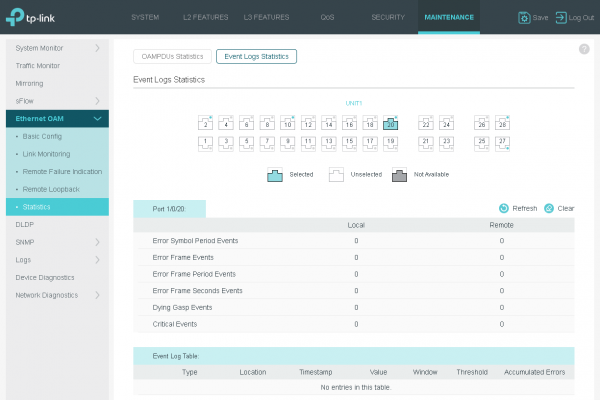
Detaljer kring OAM:s funktionTvå närliggande enheter som stöder OAM gör en periodisk meddelandeutbyte genom att skicka OAMPDU, som kommer i tre typer: Informational, Event Notification och Loopback Control. Genom informativa OAMPDU skickar närliggande switchar statistisk information och data som definieras av administratören. Denna typ av meddelande används också för att upprätthålla förbindelsen via OAM-protokollet. Meddelanden av typen Event Notification används av övervakningsfunktionen för att informera den motsatta parten om inträffade fel. För att upptäcka loopar på linjen används meddelanden av typen Loopback Control.
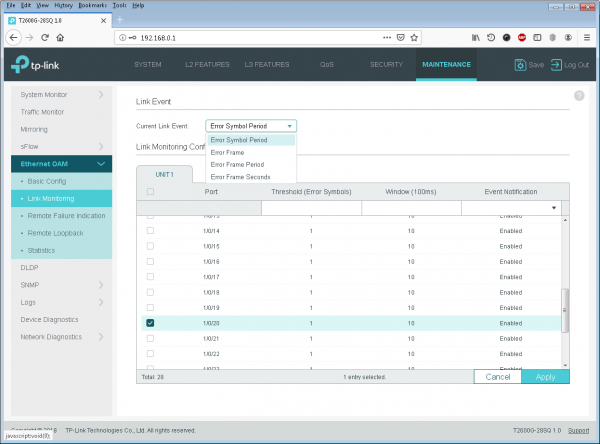
Nedan har vi valt att lista de främsta funktionerna som OAM-protokollet erbjuder:
- övervakning av miljön (upptäckta och räkning av defekta ramar),
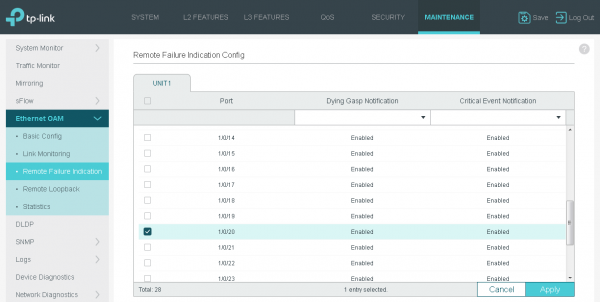
- RFI – Remote Failure Indication (skickar meddelande om fel på kanalen),
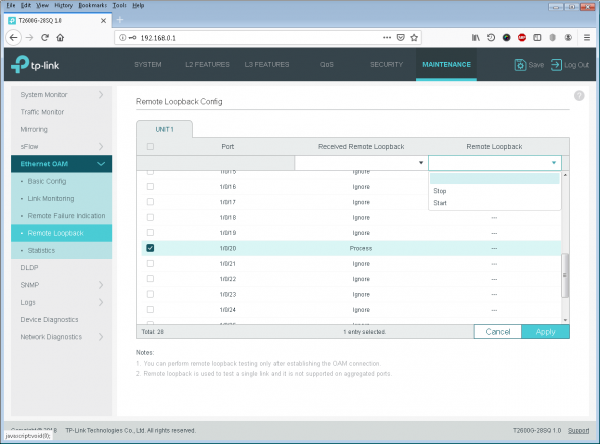
- Remote Loopback (testar kanalen för att mäta latens, latensvariation (jitter), mängden förlorade ram).
En annan efterfrågad funktion hos optiska switchar är möjligheten att upptäcka problem på kommunikationskanalen som gör att kanalen blir simplex, det vill säga att data endast kan skickas i en riktning. Våra switchar använder protokollet DLDP – Device Link Detection Protocol för att upptäcka enskilda länkar. Rättvist att nämna är att DLDP-protokollet stöds både på optiska och koppargränssnitt, men vi anser att det kommer att vara mest efterfrågat vid användning av fiberoptiska linjer.
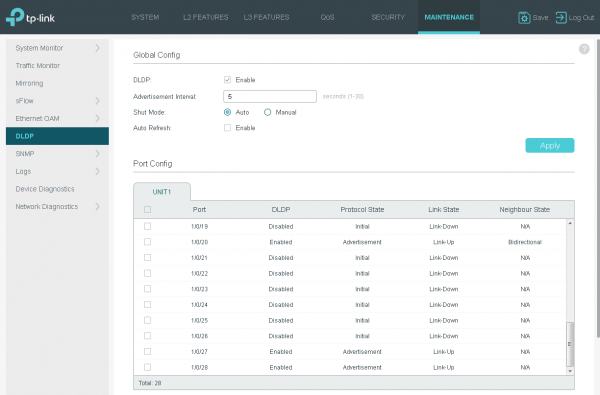
Vid upptäckten av en enrusning-kanal kan switchen automatiskt stänga av den problematiska gränssnittet, vilket leder till omstrukturering av STP-trädet och användning av reservkommunikationskanaler.
I vårt sortiment finns det SFP-moduler som möjliggör mottagning och överföring av signaler via en enda fiber. Dessa arbetar alltid i par och använder optiska signaler med olika våglängder för överföring inom paret. Ett exempel är paren TL-SM321A och TL-SM321B. Vid användning av dessa moduler kan skador på en fiber leda till fullständig funktionsstörning av hela den optiska kanalen. Trots detta kommer DLDP-protokollet att vara användbart på sådana kanaler, eftersom kanalen, även om det är sällsynt, kan ha olika transparensegenskaper för olika våglängder. Ett mer sannolikt problem är att kanalens transparens kan variera beroende på ljusets spridningsriktning. Dessa problem kan identifieras med hjälp av en reflektogram, men det är en helt annan historia.
LLDP
I stora företags- eller operatörsnätverk uppstår det ibland problem med föråldrad nätverksdokumentation eller felaktigheter i dess upprättande. Nätverksadministratören kan ställas inför situationen där det är nödvändigt att ta reda på vilken operatörsutrustning som faktiskt är ansluten till en viss port på en switch. Här kommer LLDP-protokollet – Link Layer Discovery Protocol (IEEE 802.1AB) – till hjälp.
Funktionalitet för LLDP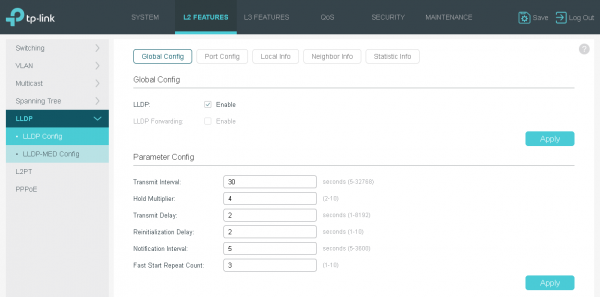
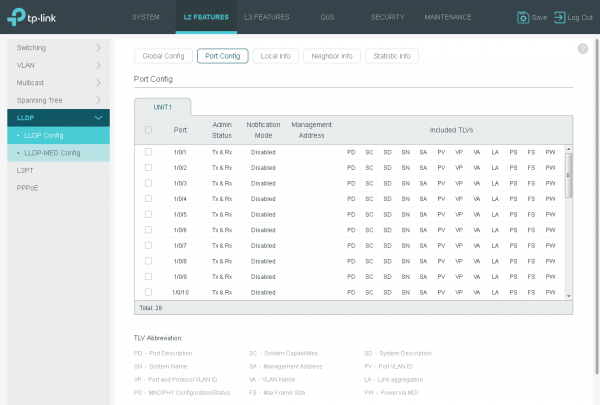
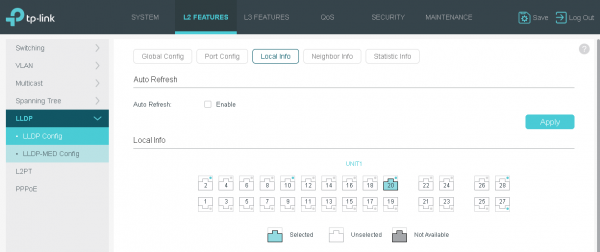
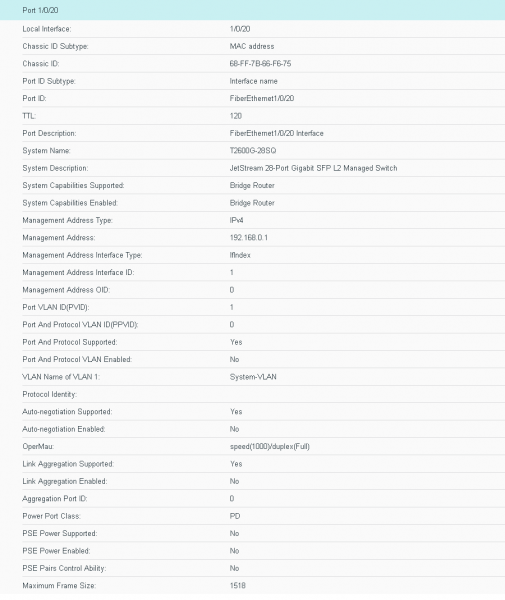
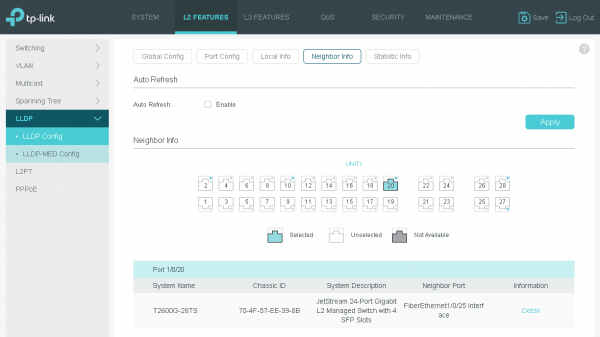
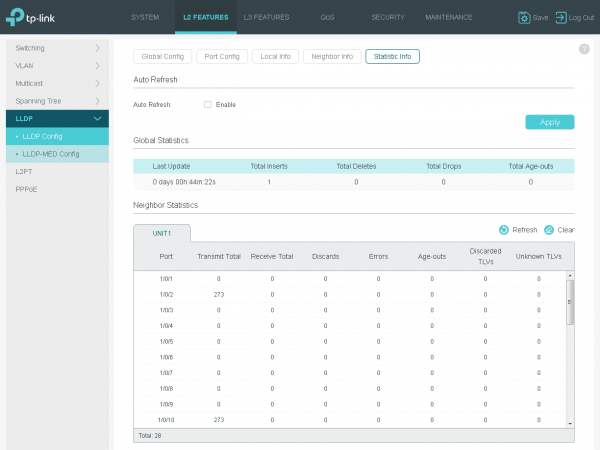
Våra switchar stödjer LLDP-protokollet inte bara för att upptäcka närliggande switchar eller andra nätverksenheter, utan också för att bestämma deras funktioner.
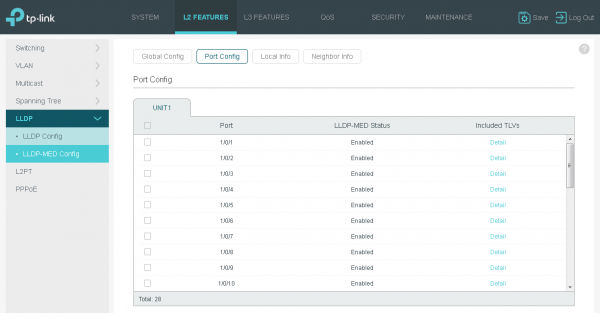
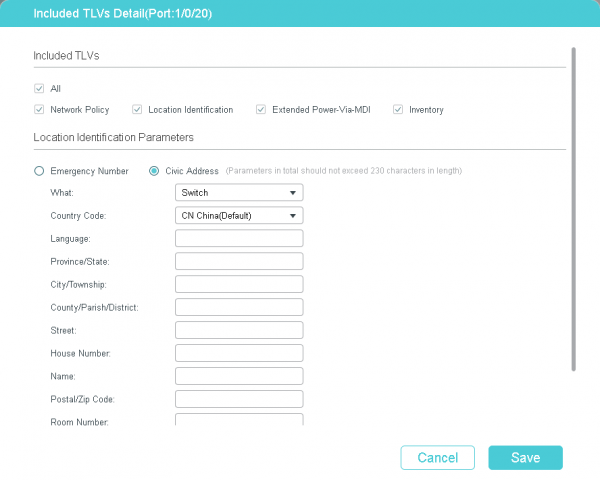
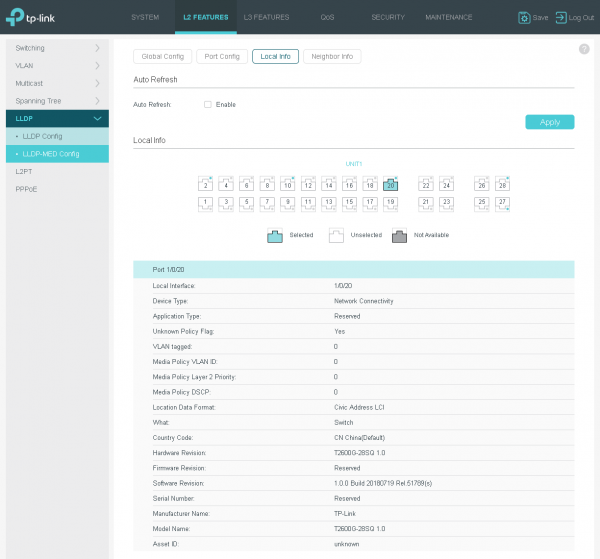
Våra kopparkompisar kan använda LLDP-MED för att förenkla proceduren för anslutning av IP-telefoner. Genom detta alternativ kan även PoE-switchen synkronisera strömförsörjningsparametrarna med den enhet som får ström. Detta har vi redan gått igenom ganska ingående i ett av våra .
SDM och omregistrering
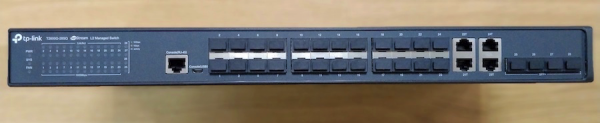
Nästan alla moderna switchar hanterar övergående ramar och paket utan användning av centralprocessor. Behandlingen (beräkning av kontrollsumma, tillämpning av åtkomstlistor och genomförande av andra säkerhetskontroller samt beslut om switching/routing) utförs med hjälp av specialiserade chip, vilket möjliggör höga hastigheter för användartrafik. Den diskuterade switchen tillåter att trafik behandlas med medelhastighet. Det innebär att enhetens prestanda är tillräcklig för att överföra data med de maximalt möjliga hastigheterna för alla portar samtidigt. Modellen T2600G-28SQ har 24 downlink-portar (mot användarna) som fungerar på hastigheter av 1 Gbit/s och 4 uplink-portar (mot nätverkets kärna) på 10 Gbit/s. Samtidigt uppgår switchens korsningsbussen prestanda till 128 Gbit/s, vilket är tillräckligt för att hantera maxantalet inkommande trafik.
Rättvisan kräver att nämna att prestandan för switchingmatrisen uppgår till 95,2 miljoner paket per sekund. Det betyder att vid användning av de minsta möjliga ramarna i bara 64 byte kommer den totala prestandan för enheten att uppgå till 97,5 Gbit/s. Dock är en sådan trafikprofil nästan otrolig för operatörernas nätverk.
Vad är överkompensationEn annan viktig fråga är förhållandet mellan hastigheterna för upp- och nedlänkar (överkompensation). Här beror det uppenbarligen helt på topologin. Om administratören använder alla fyra 10 GE-gränssnitt för att ansluta till nätverkets kärna och kombinerar dem med hjälp av LAG-teknik (Link Aggregation Group) eller Port-Channel, kommer den statistiskt uppnådda hastigheten mot kärnan att bli 40 Gbit/s, vilket är mer än tillräckligt för att tillfredsställa behoven hos alla anslutna abonnenter. Dessutom behöver inte alla fyra uppåtgående länkar vara anslutna till en enda fysisk enhet. Anslutningen kan göras till ett stack av switchar eller till två enheter förenade i en kluster (med teknik som vPC eller liknande). I det här fallet finns det ingen överkompensation.
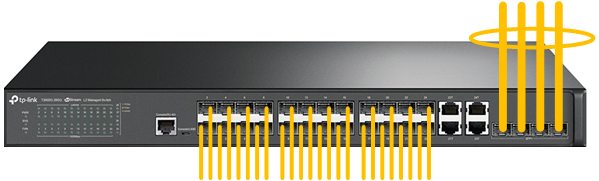
Att använda alla fyra uppåtgående kanaler samtidigt är möjligt inte bara genom att kombinera dem med LAG. En liknande effekt kan uppnås med korrekt konfiguration av MSTP, men det är en helt annan historia.
Ett andra vanligt sätt för L2-anslutning är att använda två oberoende LAG (en till varje aggregationsswitch). I detta fall kommer sannolikt en av de virtuella länkarna att blockeras av STP-protokollet (när STP eller RSTP används). Underteckningen blir 5:6.
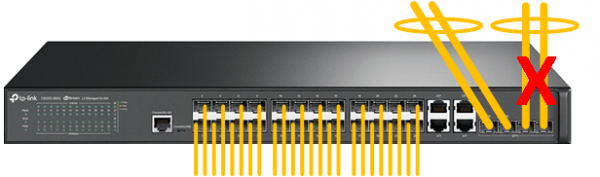
En mer sällsynt, men fortfarande ganska trolig situation: T2600G-28SQ är ansluten med oberoende kanaler till en eller flera överordnade switchar. STP/RSTP-protokollet kommer att lämna endast en sådan länk i icke-blockerat tillstånd. Underteckningen blir 5:12.
Uppgift med en stjärna: beräkna underteckning för situationerna beskrivna i avsnittet STP, där vi tittade på ett exempel på en topologi där två åtkomstswitchar är anslutna till en aggregationsenhet och kopplade till varandra.
Programmerbara chip som möjliggör så hög hastighet för överföring är en ganska kostsam resurs, därför försöker vi optimera deras användning genom att korrekt fördela resurserna mellan olika funktioner. Fördelningen ansvarar SDM – Switch Database Management.
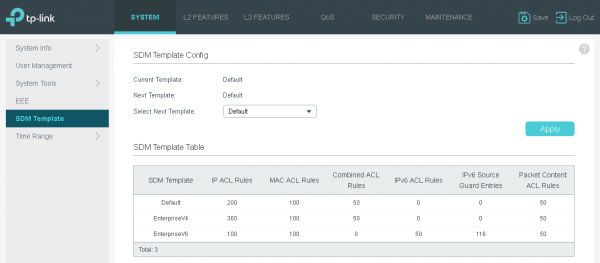
Fördelningen görs med hjälp av en SDM-profil. Just nu finns det tre profiler tillgängliga för användning, som listas nedan.
- Default erbjuder en balanserad lösning för användning av MAC- och IP-åtkomstlistor samt ARP-detekteringspostar.
- EnterpriseV4 maximerar de resurser som är tillgängliga för användning av MAC- och IP-åtkomstlistor.
- EnterpriseV6 avsätter en del av resurserna för användning av IPv6-åtkomstlistor.
För att tillämpa den nya profilen krävs en omstart av switchen.
Slutsats
Enligt den ursprungliga positioneringen passar denna switch bäst för kommunikationsoperatörer som står inför uppgiften att säkerställa nätverksåtkomst över stora avstånd. Enheten kan användas både på åtkomstnivå, till exempel i villabyar och radhus, och för aggregatgefungeringar från accessswitchar som ligger i flerfamiljshus; det vill säga överallt där anslutningar av avlägsna objekt krävs. Vid användning av optiska kommunikationskanaler kan den anslutna abonnenten befinna sig flera kilometer bort.
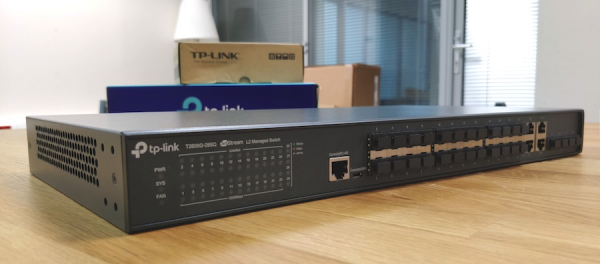
Från kundernas sida kan de optiska länkarna termineras på små switchar med optiska gränssnitt eller på mediekonverterare.
Det stora antalet stödda protokoll och alternativ möjliggör användning av T2600G-28SQ i operatörens Ethernet-nätverk med vilken topologi som helst och en mängd olika teknologier och tjänster som erbjuds. Switchen hanteras fjärr från en webbgränssnitt eller kommandorad. Vid behov av lokal konfiguration kan man använda konsolporten; modellen T2600G-28SQ har två sådana: RJ-45 och micro-USB. Som en liten nackdel kan vi notera avsaknaden av stöd för stacking och en andra strömförsörjning. Men vanligtvis är det utanför datacenter sällsynt med en andra elledning.
Bland dess fördelar kan vi nämna det låga priset, det stora antalet abonnentoptiska portar, tillgången till 10 GE optiska uplinks, samt fyra kombinerade portar och trafiköverföring i medelhastighet.
Källa: habr.com
