

Ny metod för hacking övervinner problemet med "nätverkets jitter", vilket kan påverka framgången för attacker via externa kanaler
Den nya metoden, utvecklad av forskare vid Universitetet i Leuven (Belgien) och New York-universitetet i Abu Dhabi, har visat att angripare kan utnyttja egenskaper hos nätverksprotokoll för att organisera läckor av konfidentiell information.
Denna metod, kallad , demonstrerad i år på Usenix-konferensen, utnyttjar egenskaper hos protokollens hantering av samtidiga begärningar för att övervinna ett av problemen med fjärrstyrda tidsattacker via externa kanaler.
Problem med fjärrstyrda tidsattacker
Vid genomförande av tidsattacker mäter angriparna skillnaderna i tidsåtgången för olika kommandon, i ett försök att kringgå den säkerhet som ges av kryptering och få data om konfidentiell information, såsom krypteringsnycklar, privat korrespondens och användarbeteende vid webbsurfning.
Men för att framgångsrikt genomföra tidsattacker behöver angriparen noggrant veta hur mycket tid det angripna programmet behöver för att bearbeta begäran.
Detta blir problematiskt när man attackerar avlägsna system, som webbservrar, eftersom nätverksförseningar (jitter) orsakar spridning i svarstiden, vilket gör det svårare att beräkna bearbetningstiden.
Under fjärrstyrda tidsattacker skickar angriparna vanligtvis varje kommando flera gånger och gör statistiska analyser av svarstiden för att minska påverkan av nätverksjitter. Men denna metod är bara användbar i viss utsträckning.
"Desto mindre tidsdifferens, desto fler begärningar krävs, och vid ett visst stadium blir beräkningen omöjlig," berättar oss forskaren inom dataskyddssystem och huvudförfattaren av artikeln om den nya typen av attacker Tom Van Göthem.
"Tidlös" tidsattack
Metoden som Göthem och hans kollegor utvecklade genomför fjärrstyrda tidsattacker på ett sätt som eliminerar påverkan av nätverksjitter.
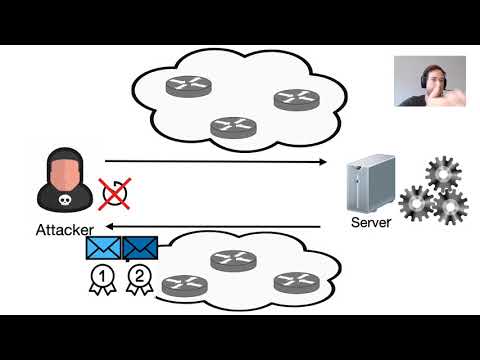
Principen bakom en tidlös tidsattack är enkel: man måste se till att förfrågningar når servern samtidigt, snarare än sekventiellt.
Samtidighet garanterar att alla förfrågningar är i samma nätverksförhållanden och att deras behandling inte påverkas av vägen mellan angriparen och servern. Ordningen av svar ger angriparen all information som behövs för att jämföra exekveringstiden.
"Den stora fördelen med tidlösa tidsattacker är att de är mycket mer precisa, vilket gör att färre förfrågningar behövs. Detta gör det möjligt för angriparen att känna igen skillnader i exekveringstid ner till 100 ns," säger Van Goetem.
Den minimi tidsdifferens som observerats av forskarna vid traditionella tidsattacker över internet var 10 μs, vilket är 100 gånger mer än vid attacker med samtidiga förfrågningar.
Hur simultanitet säkerställs
"Vi säkerställer simultanitet genom att placera båda förfrågningarna i ett enda nätverkspaket," förklarar Van Goetem. "I praktiken beror implementeringen huvudsakligen på nätverksprotokollet."
För att skicka samtidiga förfrågningar använder forskarna möjligheterna i olika nätverksprotokoll.
Till exempel stöder HTTP/2, som snabbt blir de facto-standarden för webbservrar, "multiplexering av förfrågningar" - en funktion som gör det möjligt för klienten att skicka flera förfrågningar parallellt över en enda TCP-anslutning.
"I fallet med HTTP/2 behöver vi bara se till att båda förfrågningarna placeras i ett paket (till exempel genom att skriva båda till socketen samtidigt)." Men denna metod har sina egna finjear. Till exempel, i de flesta innehållsleveransnätverk som Cloudflare, som levererar innehåll till en stor del av webben, är anslutningen mellan gränsskalservrar och webbplatsen implementerad med HTTP/1.1-protokollet, som inte stöder multiplexering av förfrågningar.
Även om detta minskar effektiviteten av den tidlösa attacken, förblir de fortfarande mer exakta än klassiska fjärrattacker av tid, eftersom de eliminerar jitter mellan angriparen och den gränsöverskridande CDN-servern.
I fallet av protokoll som inte stöder multiplexering av förfrågningar kan angripare använda en mellanliggande nätverksprotokoll som inkapslar förfrågningar.
Forskare har visat hur en tidsoberoende attack fungerar i Tor-nätverket. I det här fallet inkapslar angriparen flera förfrågningar i en Tor-cell — en krypterad paket som överförs mellan noder i Tor-nätverket i enskilda TCP-paket.
"Eftersom Tor-kedjan för onion-tjänster gör hela vägen till servern, kan vi garantera att förfrågningarna kommer fram samtidigt," säger Van Goetem.
Tidsoberoende attacker i praktiken
I sin artikel undersökte forskarna tidsoberoende attacker i tre olika situationer.
Vid direkta tidsattacker ansluter angriparen direkt till servern och försöker skapa en läcka av hemlig information relaterad till applikationen.
"Eftersom de flesta webbapplikationer inte tar hänsyn till att tidsattacker kan vara mycket praktiska och exakta, anser vi att många webbplatser är sårbara för sådana attacker," säger Van Goeten.
Vid cross-site tidsattacker angriparen gör förfrågningar till andra webbplatser från offrets webbläsare och gör antaganden om innehållet i konfidentiell information genom att observera sekvensen av svar.
Angripare har använt detta mönster för att utnyttja sårbarheten i HackerOne:s belöningsprogram och extraherat information som nyckelord som används i konfidentiella rapporter om oåtgärdade sårbarheter.
"Jag letade efter fall där tidsattacker tidigare har registrerats, men ansågs inte effektiva. Buggen i HackerOne har rapporterats åtminstone tre gånger (buggnummren: , och ), men den åtgärdades inte eftersom det ansågs att denna attack inte var användbar. Då skapade jag ett enkelt internt forskningsprojekt med tidsoberoende attacker.
Vid den tiden var den fortfarande mycket ooptimerad eftersom vi fortsatte att arbeta med detaljerna i attacken, men det visade sig vara ganska exakt (på min hem-WiFi-anslutning lyckades jag uppnå mycket exakta resultat)."
Forskare har också försökt genomföra tidsoberoende attacker på WiFi-protokollet WPA3.
En av artikelförfattarna, Matti Vanhoff, har tidigare upptäckt Men tiden var antingen för kort för att användas på högpresterande enheter, eller så kunde den inte användas mot servrar.
"Genom en ny typ av tidsoberoende attacker visade vi att man faktiskt kan utnyttja authentication handshake (EAP-pwd) mot servrar, även om kraftfull hårdvara används," förklarar Van Goethem.
Den perfekta stunden.
I sin artikel presenterar forskarna rekommendationer för hur man skyddar servrar mot tidsoberoende attacker, såsom att begränsa körningstider till konstant tid och lägga till slumpmässiga fördröjningar. För att implementera praktiska skyddsåtgärder mot direkta tidsattacker, som har minimal inverkan på nätverksdrift, krävs fortsatt forskning.
"Vi anser att detta forskningsområde är i ett mycket tidigt stadium och kräver betydligt djupare studier," säger Van Goethem.
I framtida studier kan andra metoder undersökas som angripare kan använda för att genomföra samtidiga tidsattacker, andra protokoll och mellanliggande nätverkslager som kan attackeras, samt utvärdera sårbarheten hos populära webbplatser som möjliggör sådan forskning enligt bug bounty-program.
Benämningen „tidsoberoende“ valdes eftersom "vi vid dessa attacker inte använde någon (absolut) tidsinformation," förklarar Van Goethem.
"Dessutom kan de kallas 'tidsoberoende' eftersom (avlägsna) tidsattacker har använts under lång tid, och baserat på vår forskning kommer situationen bara att bli värre."
Den fullständiga rapporten med Usenix finns .
I reklamens namn
med skydd mot DDoS-attacker och den senaste hårdvaran. Allt detta handlar om våra episka servrar.. Den maximala konfigurationen är 128 CPU-kärnor, 512 GB RAM, 4000 GB NVMe.
Källa: habr.com
