

Vi fortsätter samtalet om metoder för att öka nätverkets säkerhet. I den här artikeln diskuterar vi ytterligare säkerhetsåtgärder och hur man organiserar mer skyddade trådlösa nätverk.
Förord till den andra delen
I den föregående artikeln det talades om problemen med säkerheten i WiFi-nätverk och direkta metoder för att skydda mot obehörig åtkomst. Klara åtgärder för att förhindra trafikupptäckning diskuterades: kryptering, dölja nätverket och filtrering efter MAC, samt speciella metoder som att bekämpa Rogue AP. Men förutom direkta skydd finns det också indirekta metoder. Det handlar om teknologier som inte bara förbättrar kommunikationskvaliteten, utan också ytterligare bidrar till att öka säkerheten.
Två huvudfunktioner hos trådlösa nätverk: avlägsen kontaktlös åtkomst och radiofrekvenser som en sändande miljö för dataöverföring, där varje signalmottagare kan lyssna på frekvensen och varje sändare kan blockera nätverket med irrelevanta sändningar och helt enkelt radiostörningar. Detta påverkar, förutom allt annat, den övergripande säkerheten hos det trådlösa nätverket negativt.
Bara säkerhet är inte tillräckligt. Man måste också kunna arbeta, det vill säga byta data. Och ur den synvinkeln finns det många andra klagomål på WiFi:
- luckor i täckningen («vita fläckar»);
- påverkan av externa källor och närliggande åtkomstpunkter på varandra.
Som en följd av ovanstående problem minskar kvaliteten på signalen, kommunikationen blir instabil och dataöverföringshastigheten sjunker.
Självklart kommer anhängare av trådbundna nätverk att gladeligen påpeka att det inte finns några sådana problem vid användning av kablade och ännu mer fiberoptiska anslutningar.
Frågan uppstår: går det att lösa dessa problem utan att använda några drastiska medel som att koppla om alla missnöjda till det trådbundna nätverket?
Var börjar alla problem?
Vid starten av kontors- och andra WiFi-nätverk följde man ofta en enkel algoritm: man satte upp en enda åtkomstpunkt i mitten av området för att maximera täckningen. Om signalstyrkan var otillräcklig för avlägsna delar, lades en förstärkarantenn till åtkomstpunkten. Det var mycket sällan man lade till en andra åtkomstpunkt, till exempel för ett avlägset direktionskontor. Det är nog alla förbättringar som gjordes.
Denna metod hade sina skäl. För det första, i början av trådlösa nätverks utveckling var utrustningen för dem dyr. För det andra, att installera fler åtkomstpunkter skulle innebära att man ställdes inför frågor som man då inte hade svar på. Till exempel, hur man skulle organisera sömlös växling av klienter mellan punkterna? Hur man skulle hantera ömsesidig interferens? Hur man skulle förenkla och ordna hantering av punkterna, såsom samtidigt tillämpande av förbud/tillstånd, övervakning och så vidare. Därför var det mycket enklare att följa principen: ju färre enheter, desto bättre.
Samtidigt sände åtkomstpunkten som var placerad under taket ut i en cirkulär (eller snarare, rund) diagram.
Men formerna på byggnader passar inte så bra med runda diagram över signalens spridning. Därför når signalen inte nästan någonstans och behöver förstärkas, medan utsändningen på vissa ställen går utanför området och blir tillgänglig för obehöriga.
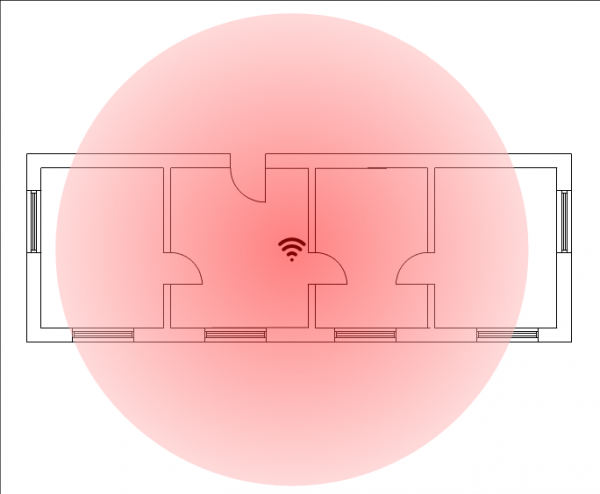
Figur 1. Exempel på täckning vid användning av en enda punkt i ett kontor.
Anmärkning. Detta handlar om en grov approximation som inte tar hänsyn till hinder för spridning samt signalens riktning. I praktiken kan diagrammens former för olika modeller av åtkomstpunkter skilja sig.
Situationen kan förbättras genom att använda fler åtkomstpunkter.
För det första kommer detta att möjliggöra en mer effektiv fördelning av sändande enheter över rummet.
För det andra finns möjligheten att sänka signalnivån och hindra den från att gå utanför kontorets eller annan anläggnings område. I så fall, för att registrera trafiken i det trådlösa nätverket, måste man nästan komma nära området eller till och med gå in i dess gränser. På ett ungefär så fungerar en illasinnad person för att tränga sig in i det interna kabelnätverket.
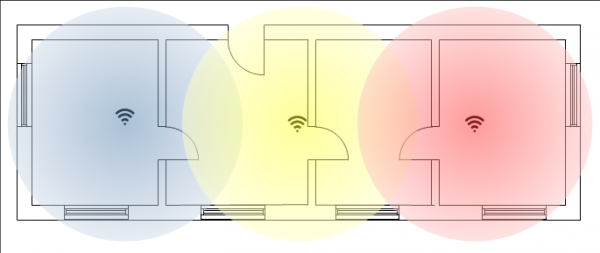
Figur 2. Genom att öka antalet åtkomstpunkter kan täckningen förbättras.
Låt oss se över båda bilderna en gång till. På den första är en av de största sårbarheterna i det trådlösa nätverket tydligt synlig — signalen kan fångas upp på ett avstånd.
På den andra bilden är situationen inte lika kritisk. Ju fler åtkomstpunkter, desto effektivare täckningsområde, och signalstyrkan överstiger knappt perimeter, med andra ord, inte mer än inne i rummet, kontoret, byggnaden och liknande objekt.
En illvillig person måste på något sätt smyga sig närmare för att fånga upp den relativt svaga signalen "från gatan" eller "från korridoren" och så vidare. För detta behöver man komma nära kontorsbyggnaden, till exempel ställa sig under fönstren, eller försöka tränga sig in i själva kontorsbyggnaden. I vilket fall ökar risken att "bli sedd" av övervakningskameror, att synas av säkerhetspersonalen. Samtidigt minskar tidsfönstret för attacken avsevärt. Detta är redan svårt att kalla "ideala förhållanden för intrång".
Självklart finns det en annan "ursprunglig synd": trådlösa nätverk sänder inom ett tillgängligt spektrum som alla enheter kan fånga upp. Faktiskt kan ett WiFi-nät jämföras med en Ethernet-HUB, där signalen sänds till alla portar samtidigt. För att undvika detta bör varje enhet i idealfallet kommunicera på sin egen frekvenskanal som ingen annan ska blanda sig i.
Här är kortfattat de viktigaste problemen. Låt oss titta på lösningarna.
Skyddsmedel: direkta och indirekta
Som nämnts i den föregående artikeln går det inte att uppnå perfekt skydd. Men man kan maximera svårighetsgraden för att genomföra en attack, vilket gör resultatet olönsamt i förhållande till den insats som krävs.
Skyddsmedel kan grovt delas in i två huvudgrupper:
- teknologier för direkt skydd av trafiken, såsom kryptering eller filtrering efter MAC;
- teknologier som från början är avsedda för andra syften, till exempel för att öka hastigheten, men som indirekt gör livet svårare för en angripare.
Den första gruppen beskrevs i den första delen. Men vi har också ytterligare indirekta åtgärder i vår arsenal. Som nämnts tidigare, ökar antalet accesspunkter signalstyrkan och gör täckningsområdet jämnare, vilket komplicerar livet för angriparen.
Ytterligare en aspekt är att ökningen av dataöverföringshastigheten underlättar tillämpningen av ytterligare säkerhetsåtgärder. Till exempel kan en VPN-klient installeras på varje bärbar dator och data kan skickas även inom det lokala nätverket via krypterade kanaler. Detta kräver vissa resurser, inklusive hårdvara, men skyddsnivån ökar avsevärt.
Nedan ger vi en beskrivning av teknologier som förbättrar nätverksarbetet och indirekt ökar skyddsnivån.
Indirekta medel för att förbättra säkerheten — vad kan hjälpa?
Client Steering
Funktionen Client Steering erbjuder klientenheter att först använda 5 GHz-bandet. Om denna möjlighet inte är tillgänglig för kunden kan de fortfarande använda 2.4 GHz. För föråldrade nätverk med få accesspunkter bygger den huvudsakliga verksamheten på 2.4 GHz-bandet. För 5 GHz frekvensband kan en enda accesspunkt bli oacceptabel i många fall. Anledningen är att signalen på högre frekvens passerar sämre genom väggar och runt hinder. En vanlig rekommendation är att för att säkerställa pålitlig anslutning på 5 GHz-bandet — är det bäst att arbeta inom direkt sikt från accesspunkten.
I moderna standarder 802.11ac och 802.11ax, tack vare det större antalet kanaler, kan flera accesspunkter installeras närmare varandra, vilket gör att man kan sänka effekten utan att förlora, utan snarare öka hastigheten på dataöverföringen. I slutändan gör användningen av 5 GHz-bandet livet svårare för angripare, men förbättrar kvaliteten på kommunikationen för kunder som är inom räckhåll.
Denna funktion presenteras:
- i Nebula- och NebulaFlex-accesspunkter;
- i brandväggar med kontrollerfunktion.
Auto Healing
Som nämnts tidigare passar inte konturerna av lokalens perimeter in i rundade diagram av accesspunkter.
För att lösa detta problem måste man först använda ett optimalt antal accesspunkter, och för det andra minska ömsesidig påverkan. Men om man bara sänker effekten på sändarna manuellt — en sådan enkel åtgärd kan leda till försämrad uppkoppling. Detta kommer särskilt att märkas om en eller flera accesspunkter slutar fungera.
Auto Healing gör det möjligt att snabbt justera effekten utan att förlora på tillförlitlighet och hastighet i datatransmissionen.
När denna funktion används kontrollerar styrenheten status och funktionalitet hos accesspunkterna. Om en av dem inte fungerar får grannpunkterna instruktioner att öka signalstyrkan för att fylla i 'vita fläckar'. När accesspunkten är åter i drift får grannpunkterna besked att sänka signalstyrkan för att minska nivån av ömsesidiga störningar.
Sömlös WiFi-roaming
Vid första anblicken är det svårt att kalla denna teknik för en säkerhetsförbättring, snarare tvärtom, eftersom den underlättar klientens (inklusive illvilligt agerande) omkoppling mellan accesspunkter i samma nätverk. Men om två eller fler accesspunkter används måste man säkerställa smidig funktion utan onödiga problem. Dessutom, om accesspunkten är överbelastad, försämras skyddsfunktioner såsom kryptering, vilket medför fördröjningar i datautbytet och andra otrevligheter. I detta avseende är sömlös roaming en stor hjälp för att flexibelt fördela belastningen och säkerställa oavbruten drift i skyddat läge.
Inställning av tröskelvärden för signalstyrka för att ansluta och koppla bort trådlösa klienter (Signal Threshold eller Signal Strength Range)
Vid användning av en ensam accesspunkt har denna funktion i princip ingen betydelse. Men under förutsättning att flera punkter som styrs av styrenheten arbetar, kan man organisera mobil fördelning av kunder över olika AP. Det är värt att påminna om att funktionerna hos accesspunktsstyrenheten finns i många av Zyxel:s routrar: ATP, USG, USG FLEX, VPN, ZyWALL.
De enheter som nämns ovan har en funktion för att koppla bort klienter som är anslutna till en SSID med svag signal. "Svag" betyder att signalen ligger under en tröskel som är inställd på controllern. Efter att klienten har kopplats bort, skickar den en förfrågan för att söka efter en annan åtkomstpunkt.
Till exempel, om en klient är ansluten till en åtkomstpunkt med en signal under -65dBm, och avkopplingströskeln för stationen är -60dBm, kommer åtkomstpunkten att koppla bort klienten med den signalnivån. Nu startar klienten omkopplingsproceduren och ansluter till en annan åtkomstpunkt med en signal som är över eller lika med -60dBm (stationens signaltröskel).
Detta spelar en viktig roll vid användning av flera åtkomstpunkter. Det förhindrar att en stor del av klienterna samlas på en enda punkt, medan andra åtkomstpunkter står obetydliga.
Utöver detta kan anslutningen av klienter med svag signal, som med stor sannolikhet befinner sig utanför lokalerna, till exempel bakom en vägg i ett angränsande kontor, också begränsas, vilket gör det möjligt att betrakta denna funktion som en indirekt skyddsåtgärd.
Övergång till WiFi 6 som en av vägarna för att öka säkerhetsnivån
Vi har redan diskuterat fördelarna med direkta skyddsåtgärder i den föregående artikeln «Funktioner för skydd av trådlösa och trådbundna nätverk. Del 1 - Direkta skyddsåtgärder».
WiFi 6-nätverk erbjuder högre dataöverföringshastigheter. Å ena sidan tillåter den nya standardgruppen att öka hastigheten, å andra sidan kan fler åtkomstpunkter placeras på samma yta. Den nya standarden möjliggör användning av mindre effekt för högre hastighet.
Ökning av dataöverföringshastigheten.
Övergången till WiFi 6 innebär en ökning av dataöverföringshastigheten upp till 11Gb/s (modulations typ 1024-QAM, 160 MHz kanaler). Nya enheter som stöder WiFi 6 har högre prestanda. En av de största utmaningarna vid implementering av ytterligare säkerhetsåtgärder, såsom VPN-kanal för varje användare, är hastighetsminskningen. Med WiFi 6 blir det lättare att tillämpa ytterligare skyddssystem.
BSS Coloring
Tidigare har vi skrivit att en mer jämn täckning minskar penetration av WiFi-signaler utanför området. Men då antalet åtkomstpunkter ökar kan till och med Auto Healing vara otillräckligt, eftersom "främmande" trafik från en angränsande punkt fortfarande kommer att tränga in i mottagningområdet.
Vid användning av BSS Coloring sätter åtkomstpunkten speciella märkningar (färgar) på sina datapaket. Detta gör det möjligt att ignorera påverkan från angränsande sändande enheter (åtkomstpunkter).
Förbättrad MU-MIMO
I 802.11ax finns också viktiga förbättringar av MU-MIMO-teknologin (Multi-User — Multiple Input Multiple Output). MU-MIMO gör det möjligt för åtkomstpunkten att utbyta data med flera enheter samtidigt. Men i den tidigare standarden kunde denna teknik endast stödja grupper om fyra kunder på en frekvens. Detta underlättade överföringen, men inte mottagningen. WiFi 6 använder fleranvändar-MIMO 8×8 för både överföring och mottagning.
Anteckning. Standarden 802.11ax ökar storleken på MU-MIMO-grupper i inkommande trafik, vilket ger en mer effektiv prestanda för WiFi-nätverket. Fleranvändarfrekvenskanal MIMO är ett nytt tillägg till 802.11ax.
OFDMA (Orthogonal frequency-division multiple access)
Detta är en ny metod för kanalåtkomst och förvaltning, utvecklad baserat på teknologier som redan testats inom LTE-mobilnät.
OFDMA möjliggör att skicka mer än en signal över samma linje eller kanal samtidigt, genom att tilldela tidsintervall för varje överföring och tillämpa frekvensdelning. Som ett resultat ökar hastigheten genom bättre utnyttjande av kanalen, och säkerheten förbättras.
Sammanfattning
WiFi-nät verkställs bli alltmer säkra för varje år. Användningen av moderna teknologier gör det möjligt att skapa en acceptabel skyddsnivå.
Direkta skyddsmetoder i form av trafik-kryptering har visat sig vara ganska effektiva. Glöm inte bort de extra åtgärderna: MAC-filtrering, dölja nätverksidentiteten, Rogue AP Detection (Rogue AP Containment).
Men det finns också indirekta åtgärder som förbättrar samarbetet mellan trådlösa enheter och ökar hastigheten på datautbytet.
Användningen av nya teknologier minskar signalnivån från punkterna, vilket gör täckningen mer jämn, något som har en positiv inverkan på hälsan hos hela det trådlösa nätverket, inklusive säkerheten.
Sunt förnuft säger att för att öka säkerheten är alla medel bra: både direkta och indirekta. Denna kombination gör det så svårt som möjligt för angriparen.
Nyttiga länkar:
- Egenskaper för skydd av trådlösa och trådbundna nätverk. Del 1 - Direkta skyddsåtgärder
Källa: habr.com
