

Idag, inom IT-infrastruktur, med den utbredda användningen av virtualisering, utgör lagringssystem kärnan som lagrar alla virtuella maskiner. Om denna nod misslyckas kan det helt stoppa driften av datacentret. Även om en stor del av serverutrustningen har någon form av felövervakning "per default", ställs det höga krav på lagringssystemen på grund av deras särskilda roll inom datacentret gällande "livskraft".
Den mest effektiva metoden för att säkerställa felövervakning inom IT är att använda flera instanser av utrustning och mjukvara (i den enklaste formen - duplicering). Naturligtvis kan lagringssystemet dupliceras helt. Och för katastrofåterställning används just en sådan metod. Men inte alla företag har råd med en sådan lösning. Det handlar inte bara om den dubbla kostnaden för utrustningen, utan också om andra kostnader för att organisera en sådan lösning och dess fortsatta underhåll.
Men möjligheten till duplicering av utrustning utesluter inte behovet av att säkerställa felövervakning på komponentnivå. Särskilt i lagringssystem används redundans för strömförsörjning, kylmoduler, lagringsenheter och självklart kontrollenheter. Allt detta har länge blivit vardag. Det är svårt att hitta ett lagringssystem utan användning av en sådan design. här - är inget undantag. Men i denna artikel vill vi prata om det som inte är uppenbart vid första anblicken och som främst syftar till att öka systemets felövervakning som helhet.
Kylmoduler
Mycket ofta i med 2U-3U chassin används kombinerade moduler som sammanför strömförsörjningsenheter och fläktar. Å ena sidan är detta praktiskt, eftersom man bara behöver underhålla en enhet. Å andra sidan, om kylsystemet går sönder, kan strömförsörjningsenheten tvingas stängas av för att undvika överhettning. Det verkar kanske inte vara en kritisk situation, men att lägga till sårbarheter i lagringssystemet är uppenbarligen ingen bra idé.
Kylningen i Qsan Lagringssystem är organiserad i separata moduler med "varmhållning", oberoende av strömförsörjningen. I själva strömförsörjningarna finns det fläktar som är avsedda för att kyla strömförsörjningarna själva. Kylmodulen rymmer två oberoende fläktar som stöder varandra. Det finns två sådana moduler i Lagringssystemet: en till höger och en till vänster – för att effektivt kyla alla komponenter. Om en av fläktarna slutar fungera, ökar alla andra automatiskt hastigheten för att kompensera för den minskade luftflödet. Därför innebär en fläktfel ingen risk för överhettning av hela enheten.
Topologi för anslutning av expansionshyllor
Klassisk anslutningsschema till Lagringssystemet innebär en topologi som kallas kaskad. I detta fall kopplas motsvarande kontrollerare för hyllan och Lagringssystemet samman med en enda SAS-kabel. sammanlagt blir det 2 kablar för ett tvåkontrollerarsystem. Om det krävs att ansluta en andra, ansluts den på samma sätt till den första hyllan. Och så vidare. En fördel med denna topologi är enkelheten i implementeringen av utrustningen. En nackdel är sårbarheten vid plötsligt avbrott av SAS-kedjan på grund av korsande fel i oanslutna kontrollerare av Lagringssystemet och hyllan eller på grund av strömavbrott i någon av expansionshyllorna i mitten av kedjan. Resultatet blir förlust av tillgång till vissa lagringsenheter och potentiellt kollaps av RAID-gruppen om den är "utspädd" över flera chassin.
För att skydda mot korsande fel i kontrollerarna har Qsan ett skydd i form av intern logisk koppling mellan kontrollerarna genom Lagringssystemets backplane. D.v.s. Lagringssystemets kontroller ser inte bara kontrolleraren för JBOD, som är direkt ansluten till den, utan även "grannens" kontroller via en speciell länk i backplane. Som ett resultat, om en sådan situation inträffar och ingen fysiskt drar ut SAS-kablarna mellan Lagringssystemet och hyllan, kommer tillgången till alla lagringsenheter att bevaras.
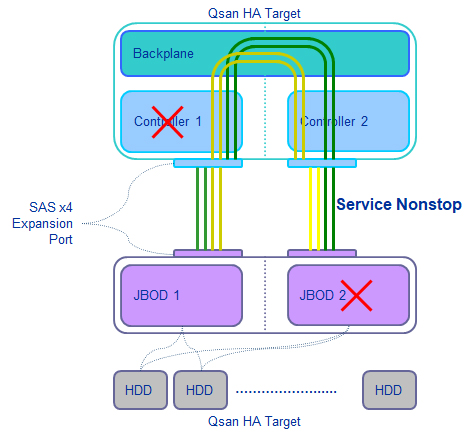
För att skydda mot avbrott av SAS-kedjan, till exempel på grund av strömavbrott i expansionshyllan, används vanligtvis en annan anslutningstopologi – omvänd kaskad. I detta fall ansluts Lagringssystemet direkt till den första och den sista hyllan i kedjan, vilket ger tillgång till lagringsenheterna från två sidor.
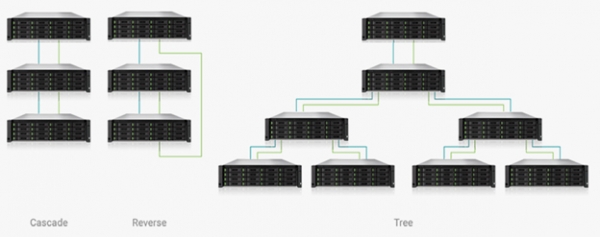
Om man vill ha ett starkare skydd kan man bygga större konfigurationer, till exempel genom att använda en trädtopologi. Man kan också komplicera ytterligare genom att kombinera de nämnda topologierna. Detta är möjligt tack vare det stora antalet SAS-kontakter på enheterna (2 för varje lagringskontroll och 5 för varje JBOD-kontroll) med automatisk identifiering av in- och utgångslägen. Det är viktigast att själva administratören inte blir förvirrad. Och lagringssystemet kan ordna konfigurationen korrekt.
Snabb återuppbyggnad
Närvarande reservdisksystem med 'hot spare' ökar avsevärt tillförlitligheten för informationslagring. Men bara det faktum att dessa diskar reserveras innebär inte absolut skydd. Problemet är att återställningsprocessen (återuppbyggnad) är ganska arbetskrävande och ofta tidskrävande. Arbetskravet uppstår på grund av den kontinuerliga tillgången till huvuddata. Dvs. systemet måste, parallellt med sitt nuvarande arbete, också kopiera data till den nya disken. Återuppbyggnadens varaktighet beror direkt på lagrinskapaciteten och dess hastighetsegenskaper. Eftersom systemet inte har någon information om det verkliga upptagna utrymmet på diskarna kopierar det endast allt under återuppbyggnaden: block för block.
Som ett resultat kan återställningen av en modern disk med stor kapacitet på mer än 10 TB under en seriös belastning på lagringssystemet enkelt ta en vecka eller mer. Man bör också ha i åtanke att under återuppbyggnad ökar sannolikheten för att andra diskar misslyckas på grund av den ökade belastningen på dem. Detta kan utgöra ett allvarligt hot, till exempel vid användning av RAID5.
För att lösa detta problem har många utvecklare av lagringssystem fokuserat på att påskynda återställningsprocessen. Olika tillvägagångssätt kan användas, men essensen är densamma – att kopiera endast de faktiska upptagna blocken under återuppbyggnaden. Qsan har inte varit ointresserade av detta problem. För lagringssystemet från denna leverantör, när alternativet är aktiverat, spårar systemet de block som används för skrivning, vilket gör det möjligt att i händelse av diskfel kopiera bara dem till den nya enheten.
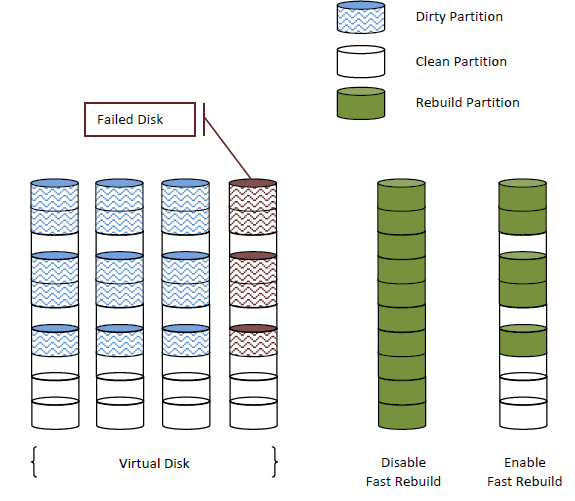
Alternativet för snabb återuppbyggnad är inte aktiverat som standard när nya volymer skapas, eftersom dess användning påverkar prestandan, särskilt vid random write-operationer, eftersom:
- Det är nödvändigt att spåra skrivningar i block;
- Vid en rebuild sker ingen omräkning av kontrollsummor för oanvänt utrymme, så vid ny skrivning till detta område är det först nödvändigt att "initialisera" det.
Därför rekommenderas det inte att använda Fast Rebuild för volymer, till exempel med högbelastade databaser eller i övervakningssystem där volymen ändå kommer att fyllas till 100%. Men för fil- eller e-postservrar kommer detta alternativ verkligen att vara mycket användbart.
Avslutande
Varje tillverkare av lagringssystem förväntar sig att deras enheter är pålitliga. Och om det inte finns några fatala brister vid utvecklingen av enheterna och en otrolig strävan efter att spara under tillverkning och testning, så kan man i stort sett hålla med leverantören. Men det är viktigt att förstå:
- grundläggande felresistens hos lagringssystem är framför allt ett sätt att fortsätta få tillgång till data i händelse av att någon komponent misslyckas;
- ytterligare alternativ för felresistens (som de som beskrivits ovan) är ett sätt att utesluta vissa typer av fel och öka dina chanser att få tillgång till data;
- 100% tillförlitlighet existerar tyvärr inte. Men för att komma så nära som möjligt strävar de flesta seriösa lagringssystemstillverkare (och dessa ingår) efter att kontinuerligt förbättra sina produkter både på hårdvaru- och mjukvarusidan.
Samtidigt bör man inte glömma att ingen absolut tillförlitlighet hos lagringssystem ersätter behovet av säkerhetskopior, tydliga och välrepeterade återställningsplaner i händelse av en nödsituation och snabb teknisk support från leverantören.
Källa: habr.com
