

I den här artikeln kommer vi att gå igenom ett antal valfria men användbara inställningar:
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- .
Denna artikel är en fortsättning, börja med oVirt på 2 timmar och .
Artiklar
- Ytterligare inställningar - Vi är här
Ytterligare inställningar för hanteraren
För enklare användning installerar vi ytterligare paket:
$ sudo yum install bash-completion vimFör att aktivera autokomplettering av kommandon bör du byta till bash.
Lägg till extra DNS-namn
Detta krävs när hanteraren behöver anslutas via ett alternativt namn (CNAME, alias eller helt enkelt ett kort namn utan domänsuffix). Av säkerhetsskäl tillåter hanteraren anslutning endast via en godkänd lista med namn.
Skapa konfigurationsfil:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-sso-setup.confmed följande innehåll:
SSO_ALTERNATE_ENGINE_FQDNS="ovirt.example.com some.alias.example.com ovirt"och starta om hanteraren:
$ sudo systemctl restart ovirt-engineInställning av autentisering via AD
oVirt har en inbyggd användardatabas, men externa LDAP-leverantörer, inklusive AD, stöds också.
Det enklaste sättet för en typisk konfiguration är att köra guiden och starta om hanteraren:
$ sudo yum install ovirt-engine-extension-aaa-ldap-setup
$ sudo ovirt-engine-extension-aaa-ldap-setup
$ sudo systemctl restart ovirt-engine
Exempel på guider
$ sudo ovirt-engine-extension-aaa-ldap-setup
Tillgängliga LDAP-implementationer:
…
3 - Active Directory
…
Vänligen välj: 3
Vänligen ange Active Directory-skogens namn: example.com
Vänligen välj protokoll att använda (startTLS, ldaps, plain) [startTLS]:
Vänligen välj metod för att hämta PEM-kodad CA-certifikat (Fil, URL, Inline, System, Osäker): URL
URL:
Ange sök-användarens DN (till exempel uid=username,dc=example,dc=com eller lämna tomt för anonym): CN=oVirt-Engine,CN=Users,DC=example,DC=com
Ange sök-användarens lösenord: *lösenord*
[ INFO ] Försöker att binda med 'CN=oVirt-Engine,CN=Users,DC=example,DC=com'
Kommer du att använda Single Sign-On för virtuella maskiner (Ja, Nej) [Ja]:
Vänligen specificera profilnamn som kommer att synas för användare [example.com]:
Vänligen ange autentiseringsuppgifter för att testa inloggningsflödet:
Ange användarnamn: someAnyUser
Ange användarlösenord:
…
[ INFO ] Inloggningssekvensen genomfördes framgångsrikt
…
Välj testsekvens att köra (Gjord, Avbryt, Logga in, Sök) [Gjord]:
[ INFO ] Steg: Transaktionsinställning
…
KONFIGURATIONSOVERSIKT
…
Användning av guiden passar de flesta fall. För komplexa konfigurationer utförs inställningarna manuellt. Mer information finns i oVirt-dokumentationen, . Efter en framgångsrik anslutning av Engine till AD kommer ett ytterligare profil att visas i anslutningsfönstret, samt på fliken Behörigheter för systemobjekt — möjligheten att ge befogenheter till användare och grupper i AD. Det bör noteras att den externa katalogen för användare och grupper kan vara inte bara AD, utan också IPA, eDirectory och andra.
Multipathing
I produktionsmiljöer bör lagringssystemet vara anslutet till värden med flera oberoende vägar för multipel in- och utdata. Vanligtvis uppstår det inga problem med att bygga flera vägar till enheten i CentOS (och därför i oVirt) (find_multipaths yes). Ytterligare inställningar för FCoE beskrivs i . Det är värt att notera tillverkarens rekommendation för SCD — många rekommenderar att använda round-robin policy, medan service-time används som standard i Enterprise Linux 7.
Med exemplet 3PAR
och dokumentet EL skapas som värd med Generic-ALUA Persona 2, för den anges följande värden i inställningarna /etc/multipath.conf:
defaults {
           polling_interval      10
           user_friendly_names   no
           find_multipaths       yes
          }
devices {
          device {
                   vendor                   "3PARdata"
                   product                  "VV"
                   path_grouping_policy     group_by_prio
                   path_selector            "round-robin 0"
                   path_checker             tur
                   features                 "0"
                   hardware_handler         "1 alua"
                   prio                     alua
                   failback                 immediate
                   rr_weight                uniform
                   no_path_retry            18
                   rr_min_io_rq             1
                   detect_prio              yes
                   fast_io_fail_tmo         10
                   dev_loss_tmo             "infinity"
                 }
}
Därefter ges kommandot för omstart:
systemctl restart multipathd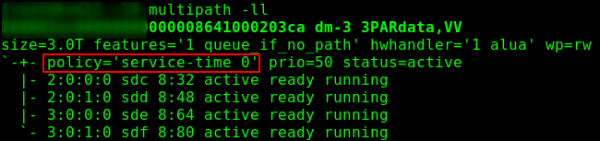
Fig. 1 — standard policy för multipel in- och utdata.
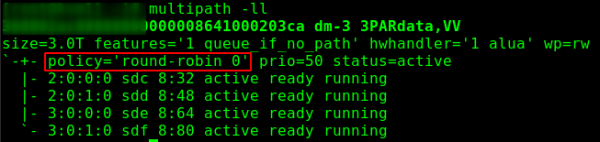
Fig. 2 — policy för multipel in- och utdata efter tillämpning av inställningar.
Inställning av strömhantering
Möjliggör exempelvis en hård återställning av maskinen om Engine inte kan få svar från värden under en längre tid. Genomförs via Fence Agent (sätter in agent).
Compute -> Hosts -> HOST — Redigera -> Strömhantering, aktivera sedan "Aktivera strömhantering" och lägg till agenten — "Lägg till Fence Agent" -> +.
Ange typ (t.ex. för iLO5 måste ilo4 anges), namn/adress för ipmi-gränssnittet samt namn/lösenord för användaren. Det rekommenderas att skapa en separat användare (t.ex. oVirt-PM) och ge privilegier i fallet med iLO:
- Logga in
- Fjärrkonsol
- Virtuell ström och återställning
- Virtuell Media
- Konfigurera iLO-inställningar
- Administrera användarkonton
Fråga inte varför det är så här, det har valts genom erfarenhet. Den konsolbaserade fencing-agenten kräver färre behörigheter.
Vid konfiguration av åtkomstkontrollista bör man ha i åtanke att agenten körs inte på motorn, utan på den "grann" värden (så kallad Power Management Proxy), det vill säga att om det bara finns ett nod i klustret kommer strömhanteringen inte att fungera. inte.
Konfigurera SSL
Den fullständiga officiella instruktionen finns i , Bilaga D: oVirt och SSL - Ersättning av oVirt Engine SSL/TLS-certifikatet.
Certifikatet kan vara från vårt företags CA eller från en extern kommersiell certifikatutfärdare.
Viktig anmärkning: Certifikatet är avsett för anslutning till hanteraren, det påverkar inte interaktionen mellan Engine och noderna - de kommer att använda självsignerade certifikat utfärdade av Engine.
Krav:
- certifikat från utfärdande CA i PEM-format, med hela kedjan fram till den rot CA (från den underordnade utfärdaren i början till roten i slutet);
- certifikat för Apache, utfärdat av den utfärdande CA (även kompletterat med hela kedjan av certifikat);
- privat nyckel för Apache, utan lösenord.
Anta att vårt certifikatutfärdande centrum körs på CentOS, heter subca.example.com och att begärningar, nycklar och certifikat finns i katalogen /etc/pki/tls/.
Vi gör säkerhetskopior och skapar en tillfällig katalog:
$ sudo cp /etc/pki/ovirt-engine/keys/apache.key.nopass /etc/pki/ovirt-engine/keys/apache.key.nopass.`date +%F`
$ sudo cp /etc/pki/ovirt-engine/certs/apache.cer /etc/pki/ovirt-engine/certs/apache.cer.`date +%F`
$ sudo mkdir /opt/certs
$ sudo chown mgmt.mgmt /opt/certs
Ladda ner certifikaten, gör det från din arbetsstation eller överför dem på ett annat bekvämt sätt:
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/cachain.pem mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/private/ovirt.key mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com/etc/pki/tls/certs/ovirt.crt mgmt@ovirt.example.com:/opt/certs
Som resultat bör du se alla 3 filer:
$ ls /opt/certs
cachain.pem ovirt.crt ovirt.key
Installation av certifikaten
Kopiera filerna och uppdatera förtroendelistorna:
$ sudo cp /opt/certs/cachain.pem /etc/pki/ca-trust/source/anchors
$ sudo update-ca-trust
$ sudo rm /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/cachain.pem /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/ovirt03.key /etc/pki/ovirt-engine/keys/apache.key.nopass
$ sudo cp /opt/certs/ovirt03.crt /etc/pki/ovirt-engine/certs/apache.cer
$ sudo systemctl restart httpd.service
Lägg till/uppdatera konfigurationsfiler:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-truststore.confENGINE_HTTPS_PKI_TRUST_STORE="/etc/pki/java/cacerts"
ENGINE_HTTPS_PKI_TRUST_STORE_PASSWORD=""$ sudo vim /etc/ovirt-engine/ovirt-websocket-proxy.conf.d/10-setup.confSSL_CERTIFICATE=/etc/pki/ovirt-engine/certs/apache.cer
SSL_KEY=/etc/pki/ovirt-engine/keys/apache.key.nopass$ sudo vim /etc/ovirt-imageio-proxy/ovirt-imageio-proxy.conf# Key file for SSL connections
ssl_key_file = /etc/pki/ovirt-engine/keys/apache.key.nopass
# Certificate file for SSL connections
ssl_cert_file = /etc/pki/ovirt-engine/certs/apache.cerDärefter startar vi om alla berörda tjänster:
$ sudo systemctl restart ovirt-provider-ovn.service
$ sudo systemctl restart ovirt-imageio-proxy
$ sudo systemctl restart ovirt-websocket-proxy
$ sudo systemctl restart ovirt-engine.service
Klart! Nu är det dags att ansluta till hanteraren och kontrollera att anslutningen är skyddad med ett signerat SSL-certifikat.
Arkivering
Det kan man inte vara utan! I detta avsnitt handlar det om arkivering av hanteraren, arkivering av VM är en separat fråga. Vi kommer att göra säkerhetskopior en gång per dag och spara dem på NFS, t.ex. på samma system som vi har placerat ISO-bilder — mynfs01.example.com:/exports/ovirt-backup. Det rekommenderas inte att lagra säkerhetskopior på samma maskin där Engine körs.
Vi installerar och aktiverar autofs:
$ sudo yum install autofs
$ sudo systemctl enable autofs
$ sudo systemctl start autofs
Skapa ett skript:
$ sudo vim /etc/cron.daily/make.oVirt.backup.shmed följande innehåll:
#!/bin/bash

datetime=`date +"%F.%R"`
backupdir="/net/mynfs01.example.com/exports/ovirt-backup"
filename="$backupdir/`hostname --short`.`date +"%F.%R"`"
engine-backup --mode=backup --scope=all --file=$filename.data --log=$filename.log
#uncomment next line for autodelete files older 30 days
#find $backupdir -type f -mtime +30 -exec rm -f {} ;
Gör filen körbar:
$ sudo chmod a+x /etc/cron.daily/make.oVirt.backup.shNu kommer vi varje natt att få en säkerhetskopia av hanterarens inställningar.
Hantera-gränssnitt för noder
— ett modernt administrationsgränssnitt för Linux-system. I det här fallet fungerar det på ett liknande sätt som webgränssnittet för ESXi.
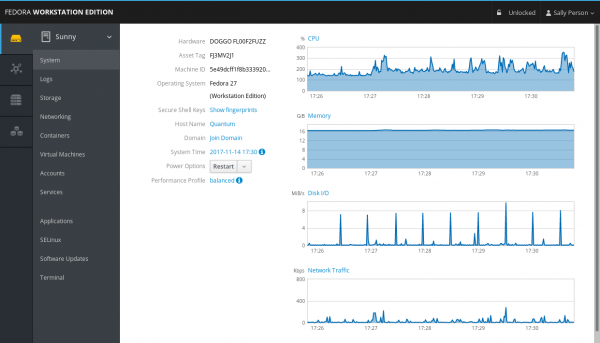
Fig. 3 — utseendet på panelen.
Installationen är mycket enkel, vi behöver paketen cockpit och pluginet cockpit-ovirt-dashboard:
$ sudo yum install cockpit cockpit-ovirt-dashboard -yAktivering av Cockpit:
$ sudo systemctl enable --now cockpit.socketKonfiguration av brandväggen:
sudo firewall-cmd --add-service=cockpit
sudo firewall-cmd --add-service=cockpit --permanent
Nu kan man ansluta till noden: https://[Host IP or FQDN]:9090
VLANs
Mer information om nätverken kan läsas i . Det finns många möjligheter här, vi kommer att beskriva anslutning av virtuella nätverk.
För att ansluta andra subnät bör de först beskrivas i konfigurationen: Nätverk -> Nätverk -> Nytt, här är det enda obligatoriska fältet namnet; checkboxen VM-nätverk, som tillåter maskiner att använda detta nätverk, är aktiverad, och för att ansluta taggen måste man aktivera Aktivera VLAN-taggning, ange VLAN-numret och klicka på OK.
Nu måste vi gå till noder Compute -> Noder -> kvmNN -> Nätverksgränssnitt -> Konfigurera nätverk för noden. Det tillagda nätverket från den högra sidan av Oanvända logiska nätverk dras över till vänster i Tilldelade logiska nätverk:
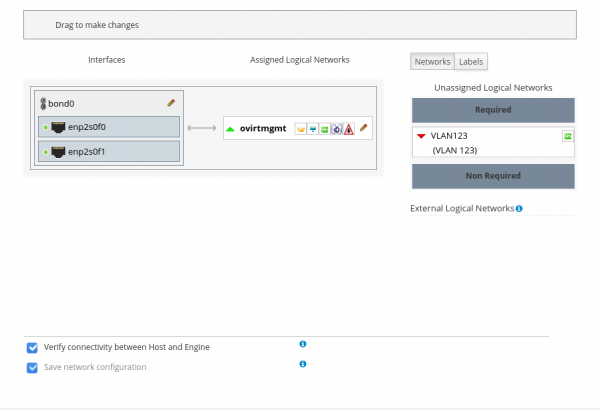
Fig. 4 — före nätverksinbäddningen.
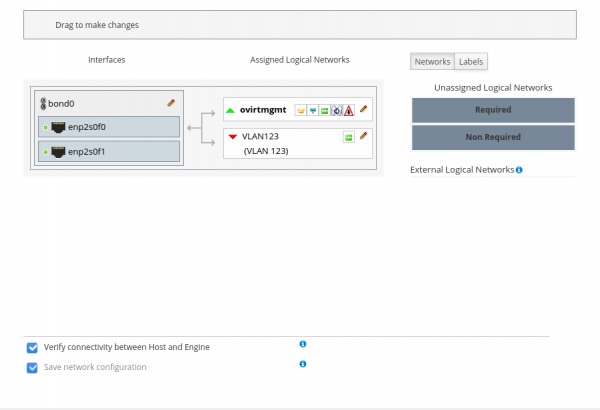
Fig. 5 — efter nätverksinbäddningen.
För massanslutning av flera nätverk till noden är det praktiskt att vid nätverks skapande tilldela dem etikett(er) och lägga till nätverk via etiketterna.
Efter att nätverket har skapats kommer värdarna att gå in i ett icke-funktionellt tillstånd tills nätverket har lagts till på alla noder i klustret. Detta beteende orsakas av inställningen Require All på fliken Cluster när ett nytt nätverk skapas. Om nätverket inte behöver vara aktivt på alla noder i klustret kan denna inställning avaktiveras, då kommer nätverket vid tillägget till värden att visas till höger i avsnittet Non Required och det går att välja om det ska kopplas till en specifik värd.
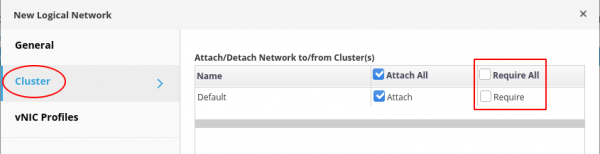
Fig. 6 — val av nätverkskrav.
Specifik för HPE
Nästan alla tillverkare har verktyg som ökar bekvämligheten med att arbeta med deras produkter. Exempelvis är AMS (Agentless Management Service, amsd för iLO5, hp-ams för iLO4) och SSA (Smart Storage Administrator, arbete med diskcontroller) bland de användbara verktygen.
Anslutning till HPE-förrådet
Vi importerar nyckeln och kopplar HPE-förråden:
$ sudo rpm --import https://downloads.linux.hpe.com/SDR/hpePublicKey2048_key1.pub
$ sudo vim /etc/yum.repos.d/mcp.repo
med följande innehåll:
[mcp]
name=Management Component Pack
baseurl=http://downloads.linux.hpe.com/repo/mcp/centos/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp

[spp]
name=Service Pack for ProLiant
baseurl=http://downloads.linux.hpe.com/SDR/repo/spp/RHEL/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp
Visning av innehållet i förrådet och information om paketet (referens):
$ sudo yum --disablerepo="*" --enablerepo="mcp" list available
$ yum info amsd
Installation och körning:
$ sudo yum install amsd ssacli
$ sudo systemctl start amsd
Exempel på hur verktyget för diskcontroller fungerar
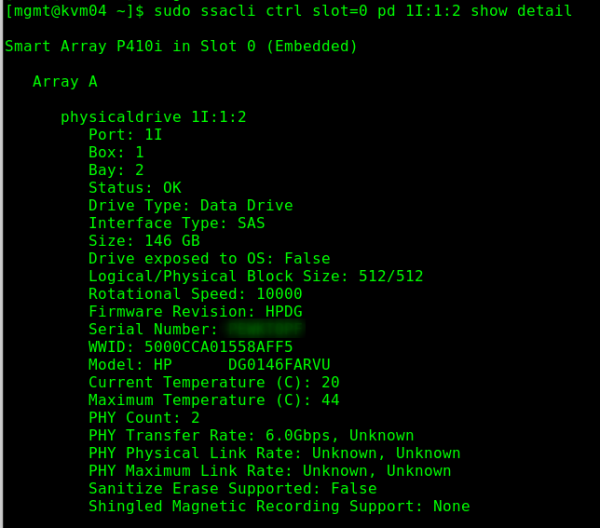
Det var allt för nu. I kommande artiklar planerar jag att prata om vissa grundläggande operationer och tillämpningar. Exempelvis, hur man gör VDI i oVirt.
Källa: habr.com
