

Domännamnssystemet (DNS) fungerar som en telefonkatalog som översätter användarvänliga namn, som ‘ussc.ru’, till IP-adresser. Eftersom DNS-aktivitet förekommer i nästan alla kommunikationssessioner, oavsett protokoll, är DNS-loggning en värdefull datakälla för informationssäkerhetsspecialister, vilket gör det möjligt för dem att upptäcka avvikelser eller få ytterligare information om det undersökta systemet.
År 2004 föreslog Florian Weimer en metod för loggning som kallas Passive DNS, som gör det möjligt att återställa historiken för förändringar i DNS-data med möjlighet till indexering och sökning, vilket kan ge tillgång till följande data:
- Domännamn
- IP-adressen för den begärda domännamnet
- Datum och tid för svaret
- Typ av svar
- och så vidare.
Data för Passive DNS samlas in från rekursiva DNS-servrar via inbyggda moduler eller genom att fånga svar från DNS-servrar som ansvarar för zonen.
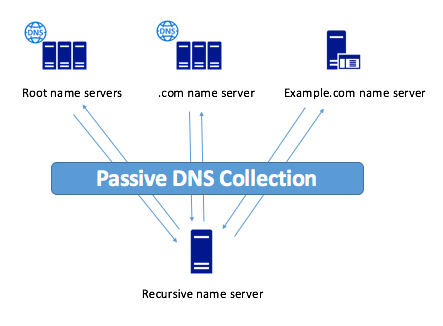
Figur 1. Passive DNS (hämtad från webbplatsen )
Ett kännetecken för Passive DNS är att det inte kräver registrering av klientens IP-adress, vilket skyddar användarnas integritet.
För närvarande finns det många tjänster som erbjuder tillgång till Passive DNS-data:
Företag
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Åtkomst
På begäran
Kräver ingen registrering
Öppen registrering
På begäran
Kräver ingen registrering
På begäran
API
Finns
Finns
Finns
Finns
Finns
Finns
Klientens närvaro
Finns
Finns
Finns
Ingen
Ingen
Ingen
Datainsamlingens början
2010
2013
2009
Visar endast de senaste 3 månaderna
2008
2006
Tabell 1. Tjänster med tillgång till Passive DNS-data
Användningsområden för Passive DNS
Genom att använda Passive DNS kan man bygga relationer mellan domännamn, NS-servrar och IP-adresser. Detta möjliggör skapandet av kartor över de undersökta systemen och övervakning av förändringar i dessa kartor från första upptäckten till nutid.
Passive DNS underlättar också identifieringen av avvikelser i trafiken. Till exempel, att övervaka förändringar i NS-zoner och typer av A- och AAAA-poster gör det möjligt att identifiera skadliga webbplatser som använder metoden fast flux, avsedd att dölja C&C från upptäckten och blockering. Eftersom legitima domännamn (utom de som används för lastbalansering) sällan ändrar sina IP-adresser, medan de flesta legitima zoner sällan byter sina NS-servrar.
Passive DNS, till skillnad från direkt sökning av subdomäner genom ordlistor, gör det möjligt att hitta även de mest exotiska domännamnen, som exempelvis “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Det gör det även möjligt att upptäcka testområden (och sårbara) på webbplatser, utvecklarmaterial, etc.
Undersökning av länken i e-postmeddelandet med hjälp av Passive DNS
För närvarande är skräppost en av de främsta metoderna som angripare använder för att ta sig in på offrets dator eller stjäla konfidentiell information. Låt oss undersöka länken i ett sådant mail med hjälp av Passive DNS för att bedöma effektiviteten av denna metod.
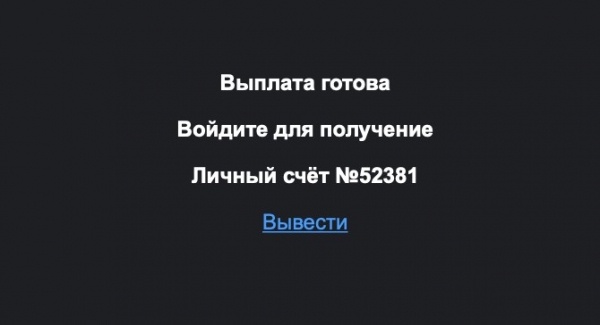
Figur 2. Skräppostmeddelande
Länken i detta meddelande ledde till webbplatsen magnit-boss.rocks, som erbjöd att automatiskt samla bonusar och tjäna pengar:
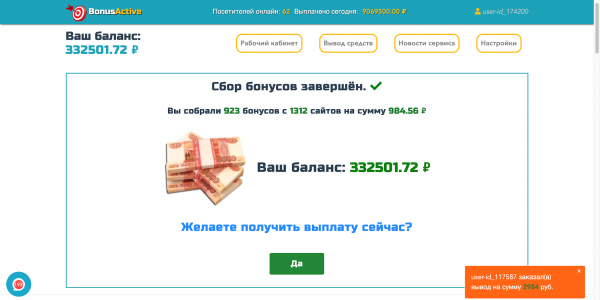
Figur 3. Sida som finns på domänen magnit-boss.rocks
För att undersöka denna webbplats användes , som redan har 3 befintliga kunder på , och .
Först tar vi reda på hela historien bakom detta domännamn, och för detta använder vi kommandot:
pt-client pdns —query magnit-boss.rocks
Detta kommando kommer att ge information om alla DNS-resolvningar relaterade till detta domännamn.
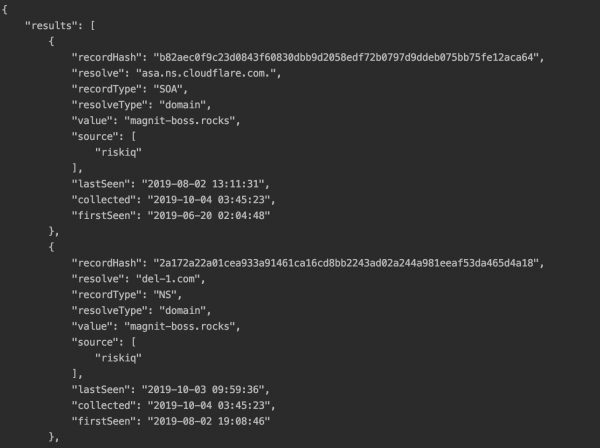
Figur 4. Svar från API Riskiq
Vi presenterar svaret från API i ett mer överskådligt format:
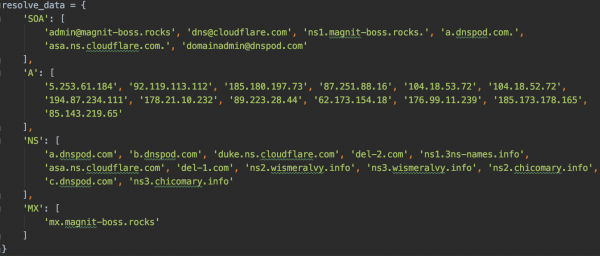
Figur 5. Alla poster från svaret
För vidare undersökning togs IP-adresser som detta domännamn resolvades till vid tidpunkten för mottagandet av mailet den 01.08.2019, dessa IP-adresser är 92.119.113.112 och 85.143.219.65.
Genom att använda kommandot:
pt-client pdns —query
kan vi få alla domännamn som är kopplade till dessa IP-adresser.
IP-adressen 92.119.113.112 har 42 unika domännamn som resolvades till denna IP-adress, bland vilka återfinns följande namn:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- m.fl.
IP-adressen 85.143.219.65 har 44 unika domännamn som resolvades till denna IP-adress, bland vilka återfinns följande namn:
- cvv2.name (webbplats för försäljning av kreditkortinformation)
- emaills.world
- www.mailru.space
- m.fl.
Kopplingarna till dessa domännamn tyder på phishing, men vi tror ju på goda människor, så vi kommer att försöka få en bonus på 332 501,72 rubel? Efter att ha tryckt på knappen “JA” ber webbplatsen oss att överföra 300 rubel från kortet för att låsa upp kontot och skickar oss till webbplatsen as-torpay.info för att ange uppgifterna.
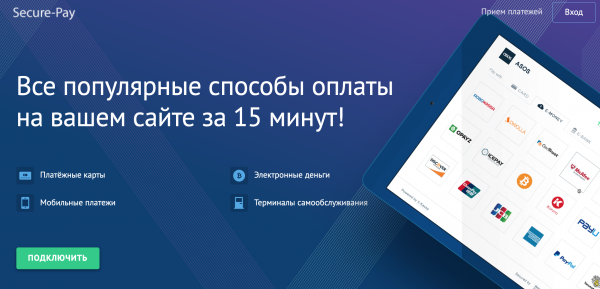
Figur 6. Huvudsidan på webbplatsen ac-pay2day.net
Ett till synes legitimt webbplats, med HTTPS-certifikat, och huvud sidan erbjuder att ansluta detta betalningssystem till sin webbplats, men tyvärr fungerar alla länkar för anslutning inte. Detta domännamn löses upp till endast 1 IP-adress — 190.115.19.74. Den har i sin tur 1475 unika domännamn som löstes mot denna IP-adress, bland vilka finns namn som:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- m.fl.
Som vi kan se, möjliggör Passive DNS att snabbt och effektivt samla in data om den undersökta resursen och till och med bygga ett slags avtryck som gör det möjligt att avslöja ett helt schema för stöld av personuppgifter, från dess förvärv till sannolika försäljningsställen.
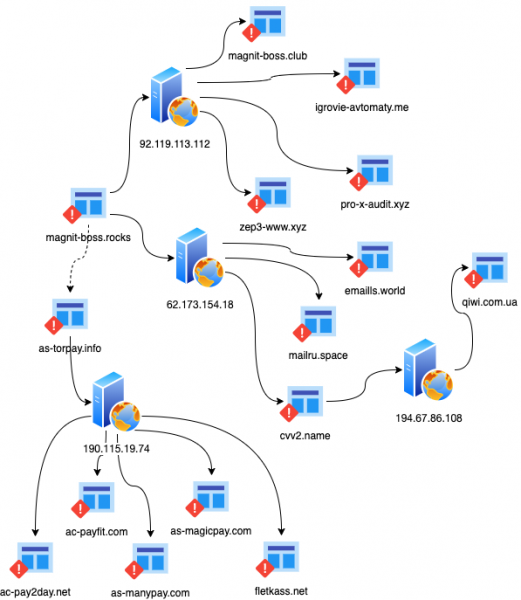
Figur 7. Karta över det undersökta systemet
Det är inte allt så ljus som vi skulle önska. Till exempel kan sådana utredningar lätt krocka med CloudFlare eller liknande tjänster. Och effektiviteten av den insamlade databasen beror mycket på antalet DNS-förfrågningar som passerar genom modulen för insamling av Passive DNS-data. Men å andra sidan är Passive DNS en källa till tillsatsinformation för forskaren.
Författare: Specialist vid Ural Center for Security Systems
Källa: habr.com
