

Vad ska man tänka på när man väljer en VPN-router för ett distribuerat nätverk? Och vilka funktioner bör den ha? Detta ämne ägnar vi vår recension av ZyWALL VPN1000.
Introduktion
Tidigare har de flesta av våra publikationer fokuserat på enklare VPN-enheter för nätverksåtkomst från perifera objekt. Till exempel för att länka olika filialer med huvudkontoret, för mindre oberoende företags nätåtkomst, eller till och med för privata hem. Det är dags att prata om en central nod för det distribuerade nätverket.
Det är tydligt att man inte kan bygga ett modernt nätverk för ett stort företag enbart med budgetenheter. Och att organisera en molntjänst för att tillhandahålla tjänster till kunder är också omöjligt. Det måste finnas utrustning någonstans som kan hantera ett stort antal kunder samtidigt. Denna gång kommer vi att prata om en sådan enhet — Zyxel VPN1000.
Både för stora och små deltagare i nätverksutbytet kan vi identifiera kriterier för att bedöma lämpligheten hos en viss enhet för att lösa uppgiften.
Nedan anges de huvudsakliga av dessa:
- tekniska och funktionella möjligheter;
- hantering;
- säkerhet;
- felfunktionstolerans.
Det är svårt att avgöra vad som är viktigast och vad man kan klara sig utan. Man behöver allt. Om enheten inte uppfyller kraven på något kriterium kan det leda till problem i framtiden.
Det är också så att vissa egenskaper hos enheter, som är avsedda att säkerställa driften av centrala noder och utrustning som huvudsakligen arbetar på perifera platser, kan skilja sig mycket.
För centralnoden är den beräkningskapacitet som krävs av största vikt — detta medför nödvändigt kylande, och därmed ljud från fläktarna. För perifera enheter, som vanligtvis placeras i kontor och bostäder, är högljudd drift praktiskt taget oacceptabel.
En intressant punkt är fördelningen av portar. I perifera enheter är det mer eller mindre tydligt hur de kommer att användas och hur många kunder som kommer att anslutas. Därför kan ett strängt uppdelande av portar till WAN, LAN, DMZ ställas in, med en strikt koppling till protokollet och så vidare. I det centrala noden finns det ingen sådan säkerhet. Till exempel, om ett nytt nätverkssegment lagts till som kräver anslutning via ett eget gränssnitt – hur ska detta göras? Här behövs en mer universell lösning med möjlighet till flexibel gränssnittskonfiguration.
En viktig detalj är enhetens mättnad med olika funktioner. Självklart har tillvägagångssättet där en enhet utför en enda uppgift sina fördelar. Men den mest intressanta situationen uppstår när man behöver ta ett steg åt vänster eller höger. Naturligtvis kan man köpa en ytterligare målenhet varje gång en ny uppgift uppstår. Och så länge pengarna eller utrymmet i serverracket räcker.
I motsats till detta gör en utökad uppsättning funktioner det möjligt att klara av flera frågor med en enda enhet. Till exempel stödjer ZyWALL VPN1000 flera typer av anslutningar via VPN, inklusive SSL och IPsec VPN, samt fjärranslutningar för anställda. Det innebär att en "låda" hanterar både intersite- och klientanslutningar. Men här finns ett "men". För att detta ska fungera krävs det att man har tillräcklig prestanda. Till exempel, med ZyWALL VPN1000 säkerställer den hårdvarubaserade IPsec VPN-kärnan hög prestanda för VPN-tunneln, och belastningsbalansering/redundans av VPN med algoritmer som SHA‑2 och IKEv2 säkerställer hög tillförlitlighet och säkerhet för verksamheten.
Nedan följer några användbara funktioner som hanterar en eller flera av de riktningar som beskrivits ovan.
SD-WAN tillhandahåller en plattform för molnbaserad hantering, med fördelarna av centraliserad hantering av kommunikationen mellan siter med möjlighet till fjärrkontroll och övervakning. ZyWALL VPN1000 stödjer även den aktuella driftsättet där avancerade VPN-funktioner krävs.
Stöd för molnplattformar för kritiska tjänster. ZyWALL VPN1000 har testats för användning med Microsoft Azure och AWS. Användning av förhandsgranskade enheter föredras för organisationer av alla storlekar, särskilt om IT-infrastrukturen använder en kombination av lokalt nätverk och moln.
Innehållsfiltrering ökar säkerheten genom att blockera åtkomst till skadliga eller oönskade webbplatser. Förhindrar nedladdning av skadlig programvara från osäkra eller hackade webbplatser. När det gäller ZyWALL VPN1000 ingår en årslicens för denna tjänst redan i paketet.
Geo-policys (Geo IP) möjliggör spårning av trafik och analys av IP-adresser, vilket avvisar åtkomst från oönskade eller potentiellt farliga regioner. Årslicensen för denna tjänst ingår också i paketet vid köp av enheten.
Kraftfull hantering av trådlöst nätverk i ZyWALL VPN1000 inkluderar en trådlös nätverkskontroller som möjliggör hantering av upp till 1032 åtkomstpunkter från ett centraliserat användargränssnitt. Företag kan enkelt distribuerar eller utöka det hanterade Wi-Fi-nätverket med minimala ansträngningar. Det är värt att notera att siffran 1032 är verkligen hög. Givet att upp till 10 användare kan ansluta till en åtkomstpunkt, ger det en ganska imponerande siffra.
Lastbalansering och redundans. VPN-serien stöder lastbalansering och redundans över flera externa gränssnitt. Det innebär att flera kanaler från olika leverantörer kan anslutas, och därmed skydda sig mot kommunikationsproblem.
Enhets redundans (Device HA) för avbrottsfri anslutning, även när en av enheterna har havererat. Utan detta är det svårt att upprätta verksamhet 24/7 med minimal stilleståndstid.
Zyxel Device HA Pro fungerar i aktiv/passiv-läge, vilket inte kräver en komplex installationsprocedur. Detta sänker ingångströskeln och möjliggör omedelbar användning av redundans. Till skillnad från aktiv/aktiv, där systemadministratören måste genomgå ytterligare utbildning, kunna ställa in dynamisk routing, förstå vad asymmetriska paket är osv. — inställning av aktiv/passiv-läget är mycket enklare och kräver mindre tid. aktiv/passiv работает значительно проще и требует меньше временных затрат.
Vid användning av Zyxel Device HA Pro utbyter enheterna signaler heartbeat via en dedikerad port. Portarna för den aktiva och passiva enheten ansluts heartbeat via en Ethernet-kabel. Den passiva enheten synkroniserar helt informationen med den aktiva enheten. Specifikt synkroniseras alla sessioner, tunnlar och användarkonton mellan enheterna. Dessutom sparar den passiva enheten en backup av konfigurationsfilen för att skydda mot fel på den aktiva enheten. På så sätt blir övergången sömlös i händelse av att huvud enheten misslyckas.
Det är värt att notera att i aktiva system/active måste man ändå reservera 20-25% av systemresurserna för att kunna växla vid fel. Vid aktiv/passiv är en enhet helt i reserv och redo att omedelbart hantera nätverkstrafik och upprätthålla en normal drift av nätverket.
För att säga det enkelt: "Vid användning av Zyxel Device HA Pro och med en reservkanal är företaget skyddat både mot förlust av anslutning på grund av leverantören och mot problem som uppstår till följd av att routern går sönder.
Sammanfattningsvis
För centralenheten i ett distribuerat nätverk är det bäst att använda en enhet med en viss överskott av portar (anslutningsgränssnitt). Det är önskvärt att ha både RJ45-gränssnitt för enkel och kostnadseffektiv anslutning och SFP för val mellan fiberoptiska anslutningar och tvinnad par.
Denna enhet bör vara:
- kraftfull, anpassad för plötsliga förändringar av belastningen;
- med ett förståeligt användargränssnitt;
- med ett rikt, men inte överflödigt antal inbyggda funktioner, inklusive säkerhetsåtgärder;
- med möjlighet att bygga redundanta system — dubblering av kanaler och dubblering av enheter;
- som stöder hantering så att hela den grenar av infrastrukturen i form av en central enhet och perifera enheter kan kontrolleras från en och samma punkt;
- som "körsbäret på toppen" — stöd för moderna trender som integration med molnresurser och så vidare.
ZyWALL VPN1000 som central enhet i nätverket
Vid första ögonkastet på ZyWALL VPN1000 är det tydligt att det inte har sparats på portar i Zyxel.
Vi har:
12 konfigurerbara RJ-45-portar (GBE);
2 konfigurerbara SFP-portar (GBE);
2 USB 3.0-portar med stöd för 3G/4G-modem.
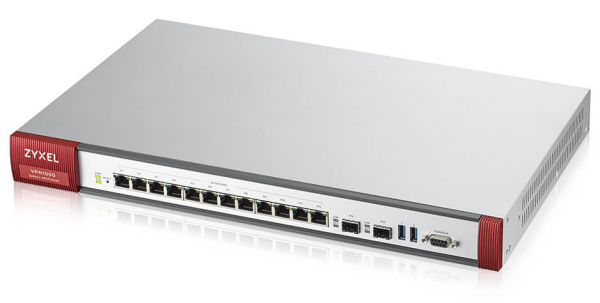
Bild 1. Översikt över ZyWALL VPN1000.
Det är viktigt att notera att enheten inte är avsedd för hemmakontor, främst på grund av de kraftfulla fläktarna. Det finns faktiskt fyra av dem här.
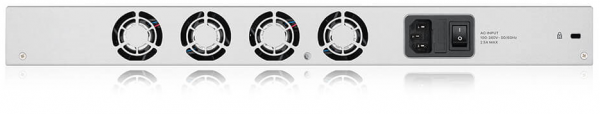
Figur 2. Baksidan av ZyWALL VPN1000.
Låt oss titta på hur gränssnittet ser ut.
Det är värt att uppmärksamma en viktig aspekt. Det finns många funktioner, och det går inte att beskriva dem alla i en enda artikel. Men det som är bra med Zyxel-produkter är att det finns mycket detaljerad dokumentation, särskilt användarhandboken (administratörshandboken). Så för att få en känsla för det omfattande funktionsutbudet, ska vi bara gå igenom flikarna.
Standardmässigt används port 1 och port 2 för WAN. Från den tredje porten finns gränssnitt för det lokala nätverket.
Den tredje porten med IP 192.168.1.1 är helt lämplig för anslutning.
Anslut patchkabeln, gå till adressen och du kan se registreringsfönstret för användarens webgränssnitt.
Anmärkning. För hantering kan man använda ett molnbaserat SD-WAN-hanteringssystem.
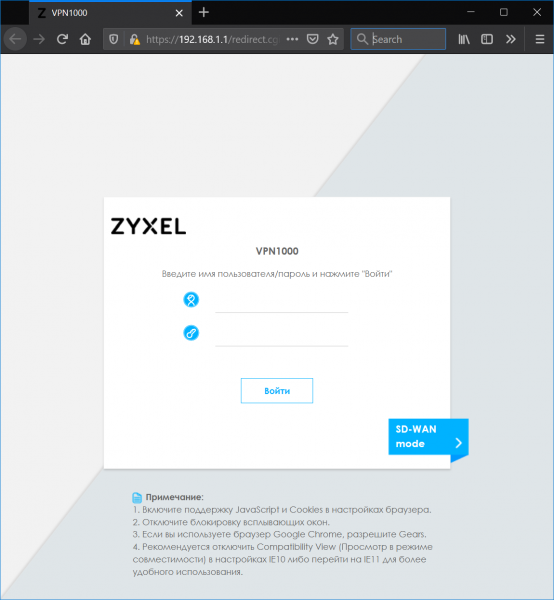
Figur 3. Inloggningsfönster för användarnamn och lösenord
Vi genomgår en procedur för att mata in användarnamn och lösenord och får på skärmen ett Dashboard-fönster. Precis som det ska vara för ett Dashboard — maximal operativ information på varje liten del av skärmytan.
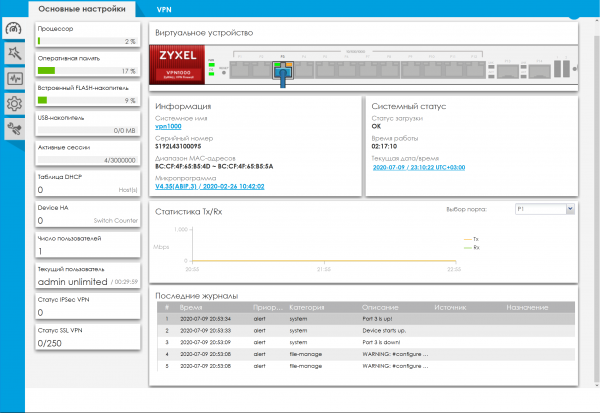
Figur 4. ZyWALL VPN1000 — Dashboard.
Fliken "Snabbinstallation" (Wizards)
Det finns två assistenter i gränssnittet: en för konfiguration av WAN och en för konfiguration av VPN. Faktiskt är assistenter bra; de möjliggör att genomföra standardinställningar, även utan erfarenhet av enheten. Och för dem som vill ha mer, som sagt tidigare — finns det detaljerad dokumentation.
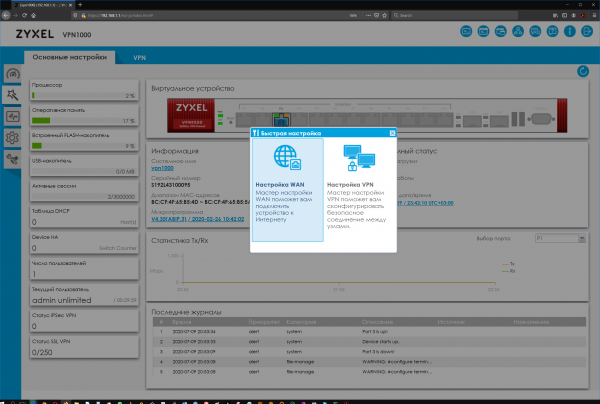
Figur 5. Fliken "Snabbinstallation".
Fliken Övervakning
Tydligen har ingenjörerna från Zyxel beslutat att använda principen: vi övervakar allt som går att övervaka. Naturligtvis, för en enhet som fungerar som en central nod, skadar total övervakning inte.
Även genom att helt enkelt utveckla alla punkter i sidopanelen blir valet uppenbart rikt.
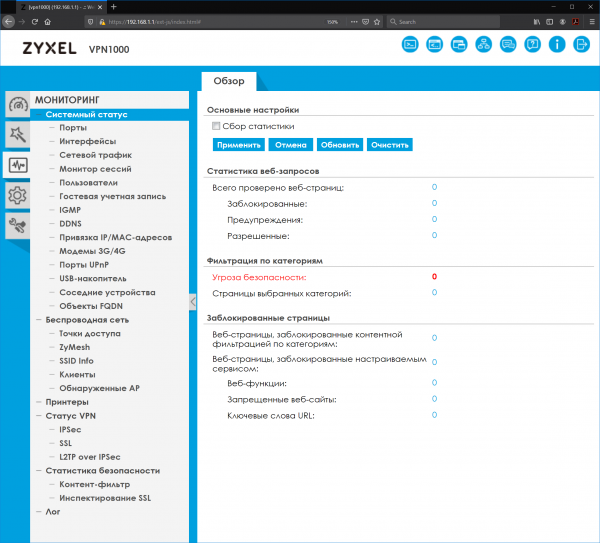
Figur 6. Fliken Övervakning med utvecklade underpunkter.
Fliken Konfiguration
Här är rikedom av funktioner ännu mer uppenbar.
Till exempel är hanteringen av enhetens portar mycket snyggt utformad.
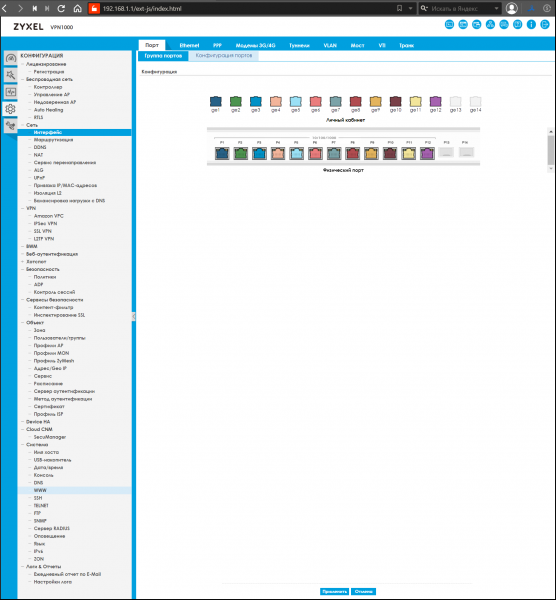
Figur 7. Fliken Konfiguration med utvecklade underpunkter.
Fliken Underhåll
Innehåller avsnitt för att uppdatera firmware, diagnostik, visa routingregler och stänga av enheten.
Dessa funktioner är stödjande och finns i varierande grad i nästan varje nätverksenhet.
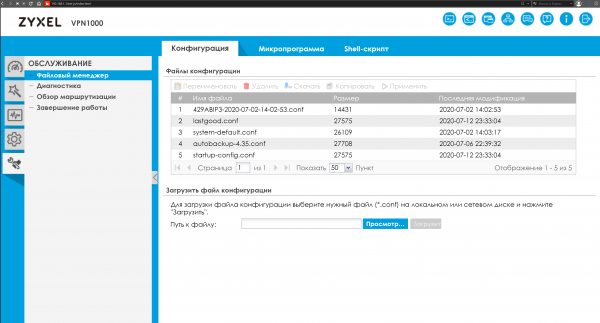
Bild 8. Underhållsflik med utvidgade understeg.
Jämförande egenskaper
Vår översikt skulle vara ofullständig utan en jämförelse med andra motsvarigheter.
Nedan finns en tabell över de närmaste alternativen till ZyWALL VPN1000 och en lista över funktioner för jämförelse.
Tabell 1. Jämförelse av ZyWALL VPN1000 med motsvarigheter.
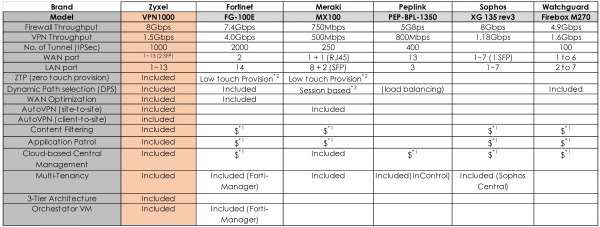
Förklaringar till tabell 1:
*1: Licens krävs
* 2: Low Touch Provision: administratören måste först konfigurera enheten lokalt innan ZTP.
* 3: baserat på session: DPS tillämpas endast på en ny session; det påverkar inte den nuvarande sessionen.
Som vi ser, i vissa avseenden når alternativen upp till hjältarna i vår översikt, exempelvis har Fortinet FG‑100E också inbyggd WAN-optimering, och Meraki MX100 har en inbyggd AutoVPN-funktion (site-to-site), men överlag leder ZyWALL VPN1000 klart med ett komplett funktionspaket.
Rekommendationer vid val av enheter för central nod (inte bara Zyxel)
När man väljer enheter för att organisera centralnoden i ett omfattande nätverk med många filialer bör man ta hänsyn till en rad faktorer: tekniska möjligheter, hanterbarhet, säkerhetsåtgärder och redundans.
Ett brett utbud av funktioner, ett stort antal fysiska portar med möjlighet till flexibel konfiguration: WAN, LAN, DMZ och andra användbara funktioner, såsom kontrollenhet för åtkomstpunkter, möjliggör en övergripande lösning på många uppgifter.
Även tillgången till dokumentation och ett användarvänligt gränssnitt spelar en viktig roll.
Med sådana, till synes enkla saker, är det inte så svårt att skapa nätverksinfrastrukturer som omfattar olika platser och områden, och användningen av molnbaserat SD-WAN gör det möjligt att göra detta så flexibelt och säkert som möjligt.
Nyttiga länkar
Källa: habr.com
