

SMS-meddelanden är den mest populära metoden för tvåfaktorautentisering (2FA). Den används av banker, elektroniska och kryptovaluta-plånböcker, e-postlådor och olika tjänster; .
Jag har svårt att förstå detta förfarande, eftersom denna metod är osäker. Att överföra nummer från ett SIM-kort till ett annat började redan i den tidiga mobilåldern – så återfår man sitt nummer vid förlust av SIM-kort. "Specialister på digitala bedrägerier" insåg att alternativet "SIM-kortsöverskrivning" kan användas i bedrägliga scheman. Den som kontrollerar SIM-kortet kan också hantera andras internetbank, elektroniska plånböcker och till och med kryptovaluta. För att få tag på någon annans nummer kan man bestika en telekomanställd, använda bedrägeri eller falska dokument.
Tusentals fall av SIM-swapping har avslöjats – så kallas detta bedrägerischema. Omfattningen av problemet tyder på att världen snart kommer att överge 2FA via SMS. Men så sker inte – i berättar man att metoden för 2FA väljs inte av användarna, utan av tjänsteleverantörerna.
Vi erbjuder en säker metod för 2FA med leverans av engångskoder via blockchain, och vi kommer att berätta hur tjänsteleverantören kan ansluta den.
Det rör sig om miljontals
År 2019 ökade bedrägerier med SIM-swapping med 63% enligt Londons polis, och "den genomsnittliga summan" för gärningspersonen var 4,000 GBP. Jag har inte funnit statistik i Ryssland, men jag misstänker att den är ännu värre.
SIM-swapping används för att stjäla populära konton på Twitter, Instagram, Facebook, VK, bankkonton, och nyligen har det nått kryptovalutor – enligt bitcoin-entreprenören Joby Wix. Stora fall av stulna kryptovalutor genom SIM-swapping har funnits i pressen sedan 2016; 2019 var det verkligen en topp.
I maj åtalade åklagaren i USA i östra Michigan nio unga människor i åldrarna 19 till 26 år: de antas vara en del av hackergruppen "The Community". Gruppen åtalas för sju swapping-attacker, där hackers stulit kryptovaluta värd mer än 2,4 miljoner dollar. I april fick en student från Kalifornien, Joel Ortiz, 10 års fängelse för SIM-swapping; hans byte uppgick till 7,5 miljoner dollar i kryptovaluta.
Bild på Joel Ortiz vid en presskonferens på universitetet. Två år senare kommer han att gripas för cyberbrott.
Principen för SIM-swapping
"Swapping" betyder byte. I dessa scheman tillskansar sig brottslingarna telefonnumret från offret, vanligtvis genom att utfärda ett nytt SIM-kort, och använder det för att återställa lösenordet. Typisk SIM-swapping ser teoretiskt ut så här:
- Spaning. Bedragarna tar reda på offrets personuppgifter: namn och telefon. Dessa kan hittas i offentliga källor (sociala medier, vänner) eller erhållas från en medbrottsling — en anställd hos mobiloperatören.
- Blockering. Offrets SIM-kort avaktiveras; för detta räcker det att ringa supporten och meddela numret samt säga att telefonen har försvunnit.
- Övertagande, överföring av numret till sitt eget SIM-kort. Detta görs vanligtvis också genom en medbrottsling inom telekomföretaget eller med hjälp av förfalskade dokument.
I verkliga livet är det ännu hårdare. Brottslingarna väljer ut ett offer och övervakar dagligen telefonens plats — en förfrågan om information om att abonnenten gått över till roaming kostar 1-2 cent. Så snart innehavaren av SIM-kortet åker utomlands, gör de en överenskommelse med en chef i en mobilbutik om att få ett nytt SIM-kort. Det kostar cirka $50 (jag har hittat information — i olika länder och hos olika operatörer mellan $20 och $100), och chefen riskerar i värsta fall att bli avskedad — det finns inget straff för det.
Nu kommer alla SMS att gå till brottslingarna, och telefonens ägare kan inte göra något åt det — han är utomlands. Därefter får förövarna tillgång till alla offrets konton och kan ändra lösenord om de vill.
Chansen att återfå det stulna
Banker går ibland till mötes för offren och återkallar överföringar från deras konton. Därför kan det lyckas att få tillbaka fiatpengarna, även om brottslingen inte hittas. Men med kryptovalutor är det svårare — både teknisktoch juridiskt. Hittills har ingen börs/plånbok betalat ersättning till offren för swapping.
Om de drabbade vill kämpa för sina pengar i domstol, anklagar de operatören: de skapade förutsättningar för stöld av pengar från kontot. Precis som som förlorade $224 miljoner på grund av swapping. Han stämmer nu telekomföretaget AT&T.
Inga stat har ännu några fungerande system för att lagligt skydda kryptovalutaägare. Det är omöjligt att försäkra sitt kapital eller få ersättning för dess förlust. Därför är det enklare att förhindra en SIM-swap attack än att bekämpa dess konsekvenser. Det mest uppenbara sättet är att använda en mer pålitlig "andra faktor" för 2FA.
SIM-swap är inte det enda problemet med 2FA via SMS
Bekräftelsekoder via SMS är osäkra ur teknisk synvinkel. Meddelanden kan avlyssnas på grund av oåtgärdbara sårbarheter i signalsystemet Signaling System 7 (SS7). 2FA via SMS har officiellt erkänts som osäkert (detta påpekas av National Institute of Standards and Technology i USA) ).
Samtidigt ger närvaron av 2FA ofta användaren en känsla av falsk säkerhet, vilket gör att de väljer ett enklare lösenord. Därför försvårar sådan autentisering inte, utan underlättar faktiskt tillgången för angriparen till kontot.
Dessutom kommer SMS ofta med stor fördröjning eller kommer överhuvudtaget inte.
Andra sätt för 2FA
Självklart har smarttelefoner och SMS inte monopol på 2FA. Det finns andra 2FA-metoder. Till exempel engångs TAN-koder: en primitiv men fungerande metod — den används fortfarande av vissa banker. Det finns system som använder biometriska uppgifter: fingeravtryck, iris-skanningar. Ytterligare ett alternativ som verkar vara en rimlig kompromiss av bekvämlighet, pålitlighet och pris är speciella appar för 2FA: RSA Token, Google Authenticator. Det finns också fysiska nycklar och andra metoder.
I teorin verkar allt logiskt och pålitligt. Men i praktiken har moderna 2FA-lösningar sina problem, och därför skiljer sig verkligheten från förväntningarna.
Enligt , användningen av 2FA är i grunden en olägenhet, och populariteten för 2FA via SMS förklaras med "mindre besvär jämfört med andra metoder" — att få engångskoder är tydligt för användaren.
Många sätt att använda 2FA förknippar användare med rädsla för att komma att förlora åtkomst. En fysisk nyckel eller en lista med TAN-koder kan gå förlorad, eller så kan de bli stulna. Jag har personligen haft en negativ upplevelse med Google Authenticator. Min första smartphone med den appen gick sönder — bedöm mina ansträngningar för att återfå åtkomst till mina konton. Ett annat problem är att byta till en ny enhet. Google Authenticator har inte exportmöjlighet av säkerhetsskäl (om nycklarna kan exporteras, var är då säkerheten?). En gång flyttade jag nycklar manuellt, och sedan bestämde jag mig för att det var enklare att låta den gamla smartphonen ligga i en låda på hyllan.
Metoden för 2FA ska vara:
- Säker — endast du ska kunna få åtkomst till ditt konto, inte obehöriga
- Tillförlitlig — du ska alltid kunna få åtkomst till ditt konto när du behöver det
- Enkel och tillgänglig — att använda 2FA ska vara förståeligt och ta minimalt med tid
- Billig
Vi anser att blockchain är en lämplig lösning.
Använd 2FA på blockchain
För användaren ser 2FA på blockchain ut precis som att ta emot engångskoder via SMS. Skillnaden ligger endast i leveranskanalen. Metoden för att ta emot 2FA-koden beror på vad blockchain erbjuder. I vårt projekt (informationen finns i min profil) är detta en webapp, Tor, iOS, Android, Linux, Windows, MacOS.
Tjänsten genererar en engångskod och skickar den till en meddelandeapp på blockchain. Sedan är det klassiskt: användaren skriver in den mottagna koden i tjänstens gränssnitt och loggar in.
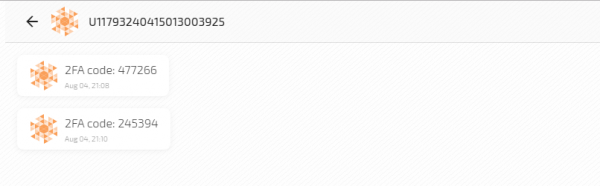
I artikeln Jag har skrivit att blockchain säkerställer säkerhet och integritet vid överföring av meddelanden. När det gäller att skicka 2FA-koder vill jag framhäva:
- Ett klick för att skapa ett konto — inga telefoner eller e-postadresser.
- Alla meddelanden med 2FA-koder är krypterade End-to-End med curve25519xsalsa20poly1305.
- MITM-attacker är uteslutna — varje meddelande med 2FA-koden är en transaktion på blockchain och signeras med Ed25519 EdDSA.
- Meddelandet med 2FA-koden hamnar i sin egen block. Ordningen och tidstämpeln för blocken går inte att ändra, vilket därmed också bevarar ordningen på meddelandena.
- Det finns ingen central struktur som gör kontroller för "autenticiteten" av meddelandet. Det är ett distribuerat system av noder baserat på konsensus, och det tillhör användarna.
- Omöjlighet att stänga av — konton kan inte blockeras och meddelanden kan inte tas bort.
- Tillgång till 2FA-koder från vilken enhet som helst när som helst.
- Bekräftelse på leverans av meddelande med 2FA-kod. Tjänsten som skickar engångslösenordet vet exakt att det har levererats. Inga knappar för 'Skicka igen'.
För att jämföra med andra 2FA-metoder har jag gjort en tabell:
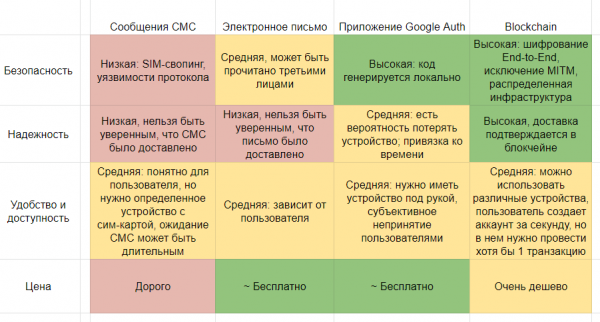
Ett konto i blockchain-messenger för att ta emot koder får användaren på en sekund — för inloggning används endast en fras. Därför kan användningssätten vara olika: man kan använda ett konto för att ta emot koder för alla tjänster, eller så kan man skapa ett separat konto för varje tjänst.
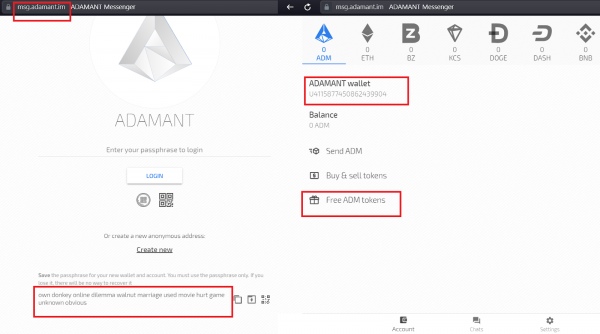
Det finns en nackdel — kontot måste ha minst en transaktion. För att användaren ska få ett krypterat meddelande med koden måste man känna till dess offentliga nyckel, och den visas i blockchain först efter den första transaktionen. Vi löste det så här: vi gav möjligheten att få gratis tokens i plånboken. Men en mer korrekt lösning är att namnge kontot med den offentliga nyckeln. (För jämförelse har vi kontonummer U1467838112172792705 som är avledt från den offentliga nyckeln cc1ca549413b942029c4742a6e6ed69767c325f8d989f7e4b71ad82a164c2ada. För messengern är detta mer praktiskt och läsbart, men för systemet för att skicka 2FA-koder är det en begränsning). Jag tror att någon kommer att ta fram en sådan lösning i framtiden och föra 'Bekvämlighet och tillgänglighet' in i den gröna zonen.
Kostnaden för att skicka en 2FA-kod är verkligen låg — 0.001 ADM, vilket i nuläget motsvarar 0.00001 USD. Återigen, man kan starta sin egen blockchain och göra kostnaden noll.
Hur du ansluter 2FA i blockchain till din tjänst
Jag hoppas att jag har lyckats intressera några läsare för att lägga till blockchain-autentisering till sina tjänster.
Jag ska berätta hur man gör detta med vårt messengertjänst som exempel, och analogt kan du använda en annan blockchain. I demoapplikationen för 2FA använder vi postgresql10 för att lagra information om konton.
Stegen för anslutning:
- Skapa ett konto i blockchain därifrån du kommer att skicka 2FA-koder. Du kommer att få en fras som används som privat nyckel för att kryptera meddelanden med koder och för att signera transaktioner.
- Lägg till ett skript på din server för att generera 2FA-koder. Om du redan använder en annan metod för 2FA med leverans av engångslösenord, har du redan genomfört detta steg.
- Lägg till ett skript på din server för att skicka koder till användaren i blockchain-messenger.
- Skapa ett användargränssnitt för att skicka och mata in 2FA-kod. Om du redan använder någon annan metod för 2FA med leverans av engångslösenord har du redan slutfört detta steg.
1 Skapa konto
Att skapa ett konto på blockchain innebär att generera en privat nyckel, en publik nyckel och en avledd adress för kontot.
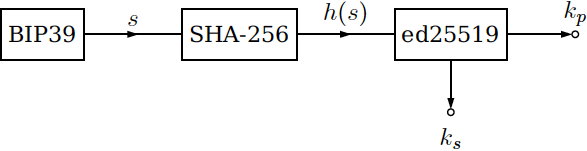
Först genereras en BIP39-passfras, vars SHA-256-hash beräknas. Hashen används för att generera den privata nyckeln ks och den publika nyckeln kp. Från den publika nyckeln får vi adressen på blockchain genom att använda samma SHA-256 med invers.
Om du vill skicka 2FA-koder varje gång från ett nytt konto måste koden för att skapa kontot läggas till servern:
import Mnemonic from 'bitcore-mnemonic'
this.passphrase = new Mnemonic(Mnemonic.Words.ENGLISH).toString()

…

import * as bip39 from 'bip39'
import crypto from 'crypto'

adamant.createPassphraseHash = function (passphrase) {
  const seedHex = bip39.mnemonicToSeedSync(passphrase).toString('hex')
  return crypto.createHash('sha256').update(seedHex, 'hex').digest()
}

…

import sodium from 'sodium-browserify-tweetnacl'

adamant.makeKeypair = function (hash) {
  var keypair = sodium.crypto_sign_seed_keypair(hash)
  return {
    publicKey: keypair.publicKey,
    privateKey: keypair.secretKey
  }
}

…

import crypto from 'crypto'

adamant.getAddressFromPublicKey = function (publicKey) {
  const publicKeyHash = crypto.createHash('sha256').update(publicKey, 'hex').digest()
  const temp = Buffer.alloc(8)
  for (var i = 0; i < 8; i++) {
    temp[i] = publicKeyHash[7 - i]
  }
  return 'U' + bignum.fromBuffer(temp).toString()
}
I demoapplikationen har vi förenklat — vi skapade ett konto i webbapplikationen och skickar koder från det. I de flesta fall är detta bekvämare för användaren: han vet att tjänsten skickar 2FA-koder från ett specifikt konto och kan namnge det.
2 Generering av 2FA-koder
En 2FA-kod måste genereras för varje användarinloggning. Vi använder biblioteket , men du kan välja vilket annat som helst.
const hotp = speakeasy.hotp({
  counter,
  secret: account.seSecretAscii,
});
Verifiera giltigheten av 2FA-koden som användaren angett:
se2faVerified = speakeasy.hotp.verify({
  counter: this.seCounter,
  secret: this.seSecretAscii,
  token: hotp,
});
3 Skicka 2FA-kod
För att skicka 2FA-koden kan du använda blockchain-nodens API, JS API-biblioteket eller konsolen. I detta exempel använder vi konsolen — det är ett kommandoradsgränssnitt, ett verktyg som förenklar interaktionen med blockchain. För att skicka ett meddelande med 2FA-koden måste du använda kommandot send message i konsolen.
const util = require('util');
const exec = util.promisify(require('child_process').exec);

…

const command = `adm send message ${adamantAddress} "2FA-kod: ${hotp}"`;
let { error, stdout, stderr } = await exec(command);
Ett alternativt sätt att skicka meddelanden är att använda metoden send i JS API-bibliotek.
4 Användargränssnitt
Användaren måste ges möjlighet att ange 2FA-koden, vilket kan göras på olika sätt beroende på plattformen för din applikation. I vårt exempel är det Vue.
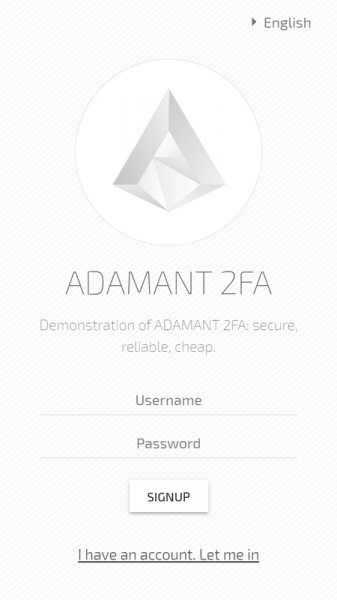
Källkoden för demonstrationsapplikationen för tvåfaktorsautentisering på blockkedjan kan ses i . I Readme finns en länk till Live demo för att prova.
Källa: habr.com
