

I många IT-system finns det ett obligatoriskt krav på att regelbundet ändra lösenord. Detta är kanske det mest hatade och mest onödiga kravet från säkerhetssystem. Vissa användare använder som en genväg helt enkelt att ändra siffran i slutet.
Denna praxis har orsakat en mängd besvär. Men folk var tvungna att stå ut, eftersom det handlar om säkerhet. Nu är detta råd helt föråldrat. I maj 2019 tog till och med Microsoft slutligen bort kravet på periodisk lösenordsändring från grundläggande säkerhetskrav för både personliga och serverversioner av Windows 10: här är med en lista över ändringar i versionen Windows 10 v 1903 (observera frasen Dropping the password-expiration policies that require periodic password changes). Själva reglerna och systempolicyn Windows 10 Version 1903 and Windows Server 2019 Security Baseline har lagts till i paketet .
Du kan visa dessa dokument för cheferna och säga: tiderna har förändrats. Obligatorisk lösenordsändring är en relikt, nu nästan officiellt. Även säkerhetsrevisioner kommer nu inte att kontrollera detta krav (om de följer de officiella reglerna för grundläggande datorskydd under Windows).
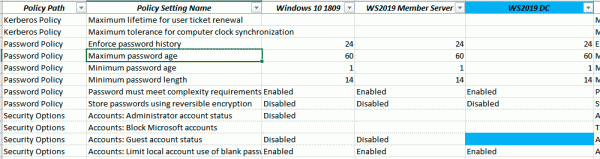
Ett utdrag av listan över grundläggande säkerhetspolicys för Windows 10 v1809 och ändringar i 1903, där motsvarande policys för lösenordens giltighetstid inte längre tillämpas. För övrigt avskaffas även administratörs- och gästkonton som standard i den nya versionen.
Microsoft förklarar på ett lättförståeligt sätt i sin blogg varför de har avskaffat regeln om obligatorisk lösenordsändring: "Periodisk utgång av lösenord är endast ett skydd mot risken att lösenordet (eller hash) stjäls under sin giltighetstid och används av obehöriga. Om lösenordet inte är stulet finns det ingen anledning att byta det. Och om du har bevis för att lösenordet har stulits, vill du uppenbarligen agera omedelbart, snarare än att vänta på att det ska gå ut för att lösa problemet."
Därefter förklarar Microsoft att det i dagens läge är fel att skydda sig mot stöld av lösenord på det här sättet: "Om det är känt att ett lösenord sannolikt kommer att bli stulit, hur många dagar är det acceptabelt att låta tjuven använda det stulna lösenordet? Standardvärdet är 42 dagar. Verkar inte detta vara en absurd lång tid? Det är faktiskt mycket lång tid, och ändå har vår nuvarande grundläggande tidsgräns satts till 60 dagar - tidigare var den 90 dagar - eftersom frekvent byte av lösenord medför sina egna problem. Och om lösenordet inte nödvändigtvis kommer att stjälas, får du dessa problem utan någon nytta. Dessutom, om dina användare är villiga att byta ett lösenord mot en godis, kommer ingen policy om lösenordsutgång att hjälpa. "
Alternativ
Microsoft skriver att deras grundläggande säkerhetspolicys är avsedda att användas av välskötta, säkerhetsmedvetna företag. De är också avsedda att fungera som vägledning för revisorer. Om en sådan organisation har infört listor över förbjudna lösenord, måste den multipla autentisering, skydd mot bruteforce-attacker och detektering av avvikande inloggningsförsök, krävs det då att lösenordet utgår periodiskt? Och om de inte har infört moderna skydd, hjälper det dem då att ha en utgångstid för lösenordet?
Logiken från Microsoft är förvånansvärt övertygande. Vi har två alternativ:
- Företaget har infört moderna skyddsåtgärder.
- Företag inte infört moderna skyddsåtgärder.
I det första fallet ger ett periodiskt byte av lösenord inga ytterligare fördelar.
I det andra fallet är ett periodiskt byte av lösenord värdelöst.
Således, istället för lösenordets utgång, bör vi först och främst använda multipla autentisering. Ytterligare skyddsåtgärder anges ovan: listor över förbjudna lösenord, skydd mot bruteforce och detektering av andra avvikande inloggningsförsök.
«Periodisk utgång av lösenord är en gammal och föråldrad skyddsåtgärd., — sammanfattar Microsoft, — och vi anser inte att det behövs något specifikt värde för vår grundläggande skyddsnivå. Genom att ta bort det från vår grundnivå kan organisationer välja det som bäst motsvarar deras avsedda behov, utan att bryta mot våra rekommendationer.
Utdata
Om ett företag idag tvingar användare att ändra lösenord med jämna mellanrum, vad skulle en utomstående observatör tänka?
- Givet: företaget använder en föråldrad skyddsmekanism.
- Antagande: företaget har inte implementerat moderna skyddsmekanismer.
- Slutsats: dessa lösenord är enklare att få tag på och använda.
Det visar sig att regelbunden förändring av lösenord gör företaget till en mer attraktiv måltavla för attacker.
Källa: habr.com
